 adisasoc/cve-2024-49138-soc-investigation
Untersuchung des SOC zur Ausnutzung von CVE-2024-49138, einschließlich Brute-Force-Aktivitäten, PowerShell-Ausführung, Analyse schädlicher Payloads, Privilegieneskalation und Incident Response.

Plattform: LetsDefend SOC-Trainingsumgebung
Alert: SOC335 - CVE-2024-49138-Ausnutzung erkannt
Kategorie: Privilege Escalation | Malware-Analyse | Incident Response
Status: Untersuchung abgeschlossen ✅
In dieser Untersuchung habe ich mich mit einem Alert befasst, der einen Verdacht auf Ausnutzung von CVE-2024-49138 auf einem Windows-Endpoint betraf.
Der Alert wies zunächst auf verdächtige Aktivitäten im Zusammenhang mit einem Prozess namens svohost.exe hin. Anstatt mich nur auf den Alert zu verlassen, begann ich mit einer Überprüfung der Prozessdetails, des übergeordneten Prozesses, der Befehlszeile, des Dateispeicherorts, des Hashs und der Aktivitäten rund um den betroffenen Host.
Im Verlauf der Untersuchung fand ich zusätzliche Beweise, die mir halfen festzustellen, ob die Aktivität tatsächlich bösartig war. Dazu gehörten die Überprüfung des Datei-Hashs gegen Threat Intelligence, die Prüfung der Authentifizierungsaktivitäten und die Betrachtung dessen, was zum Zeitpunkt des Alerts geschah.
Das Ziel war nicht nur, den Alert zu schließen, sondern zu verstehen, was passiert ist, die Auswirkungen zu bestimmen und zu entscheiden, welche Maßnahmen zur Eindämmung und Beseitigung der Bedrohung erforderlich wären.
Die Untersuchung konzentrierte sich auf:
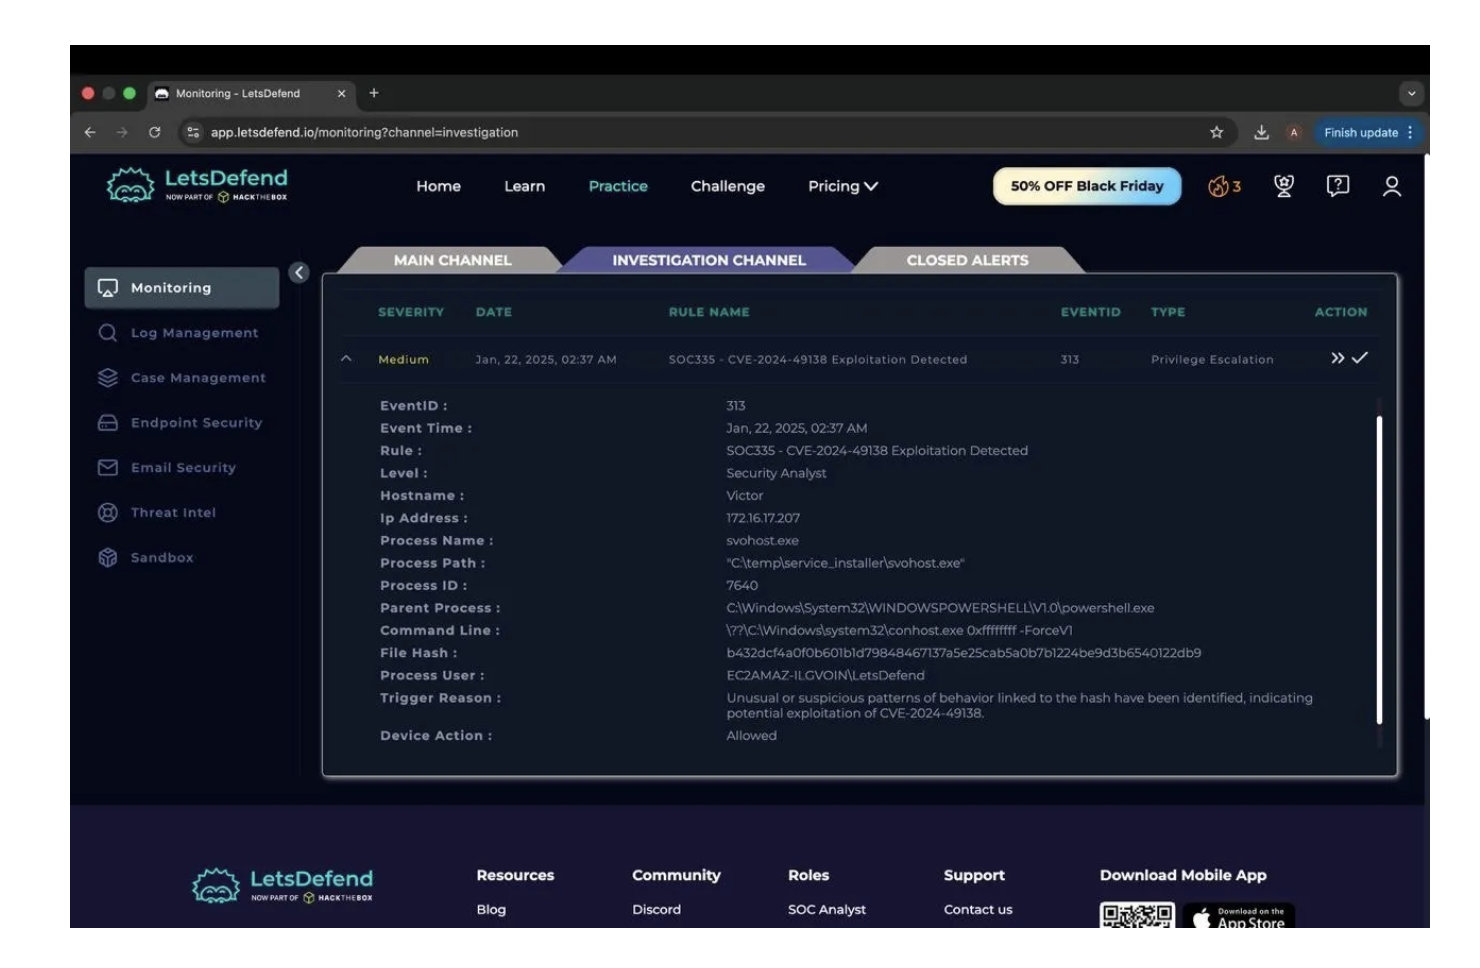
Die Untersuchung begann mit dem LetsDefend-Alert SOC335 - CVE-2024-49138-Ausnutzung erkannt, der als Privilege-Escalation-Alert eingestuft wurde.
Der Alert lieferte mehrere Informationen, die sofort weiter untersucht werden mussten:
Was mir zuerst auffiel, war der Prozessname svohost.exe. Er sieht dem legitimen Windows-Prozess svchost.exe sehr ähnlich, aber der Name ist anders.
Die Datei lief außerdem von C:\temp\service_installer\, während ihr übergeordneter Prozess PowerShell war. Zusammengenommen waren das genug Gründe, die Untersuchung fortzusetzen, anstatt den Alert als False Positive zu behandeln.
Der folgende Screenshot zeigt den ursprünglichen Alert und die Informationen, die zu Beginn meiner Untersuchung verfügbar waren.
Der nächste Schritt bestand darin, den Prozess, der den Alert ausgelöst hatte, genauer zu untersuchen.
Der Prozess hieß svohost.exe und lief von:
C:\temp\service_installer\svohost.exe
Eines der ersten Dinge, die mir auffielen, war, wie stark der Name dem legitimen Windows-Prozess svchost.exe ähnelte. Ein kleiner Unterschied in einem Prozessnamen macht etwas nicht automatisch bösartig, aber in Kombination mit dem ungewöhnlichen Dateispeicherort und dem PowerShell-übergeordneten Prozess machte das die Aktivität verdächtiger.
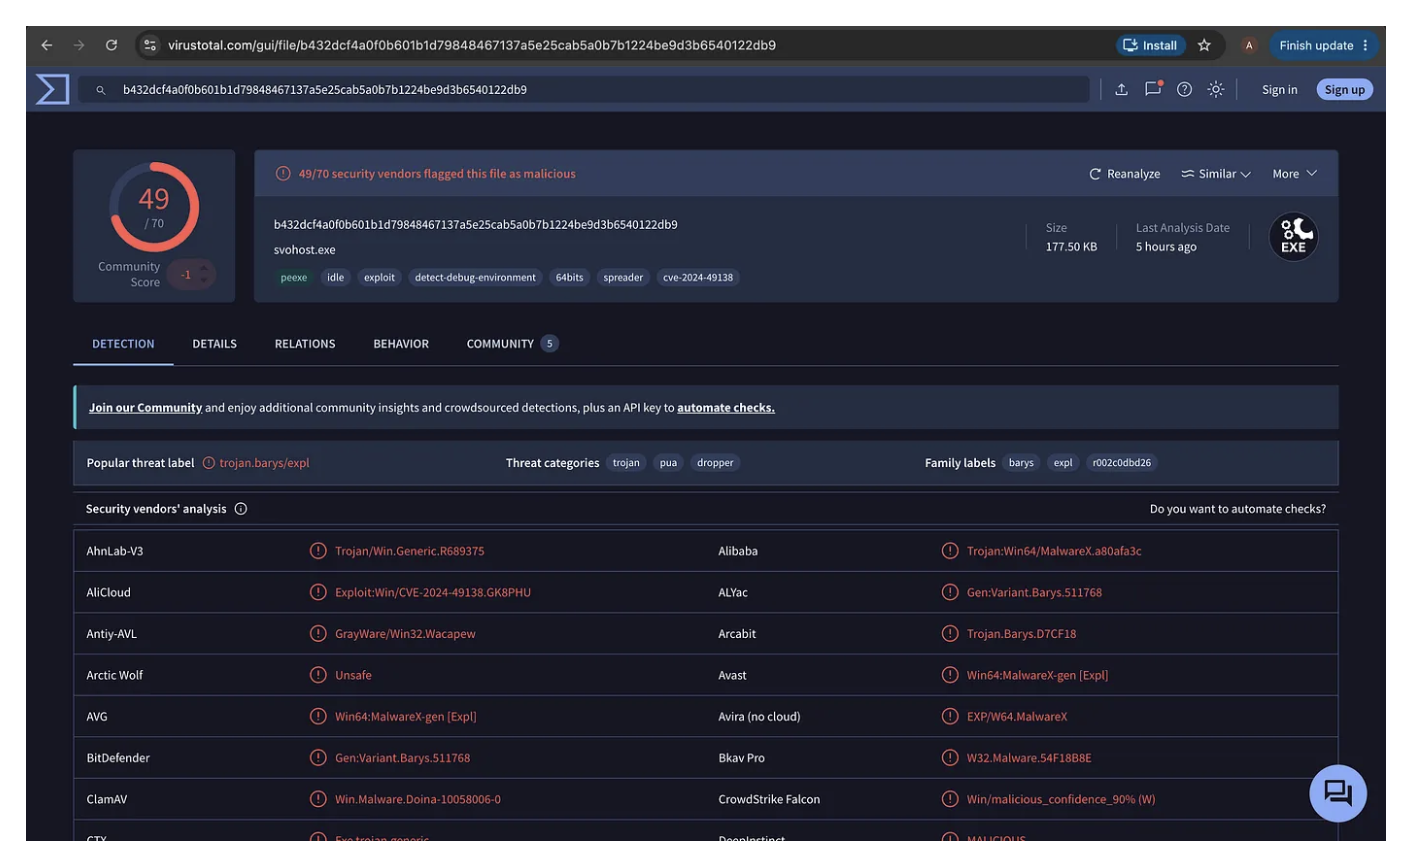
Der Alert lieferte auch den SHA-256-Hash der ausführbaren Datei. Ich verwendete diesen Hash, um zu prüfen, ob die Datei bereits von Sicherheitsanbietern identifiziert worden war.
Ich suchte den Datei-Hash auf VirusTotal, um zusätzlichen Kontext über die ausführbare Datei zu erhalten.
VirusTotal zeigte, dass 49 von 70 Sicherheitsanbietern die Datei als bösartig erkannten. Mehrere Erkennungen brachten die Probe auch mit Ausnutzungsaktivitäten im Zusammenhang mit CVE-2024-49138 in Verbindung.
Dies lieferte mir stärkere Beweise dafür, dass ich es nicht mit einer normalen Windows-Ausführbaren Datei zu tun hatte. Ich verwendete das VirusTotal-Ergebnis jedoch nicht allein für die endgültige Entscheidung. Ich betrachtete es zusammen mit dem Prozessnamen, dem Dateispeicherort, dem PowerShell-übergeordneten Prozess und den anderen auf dem Host beobachteten Aktivitäten.
Nachdem ich bestätigt hatte, dass die ausführbare Datei verdächtig war, untersuchte ich weiterhin die mit dem Vorfall verbundenen Aktivitäten, anstatt bei der Malware-Erkennung stehen zu bleiben.
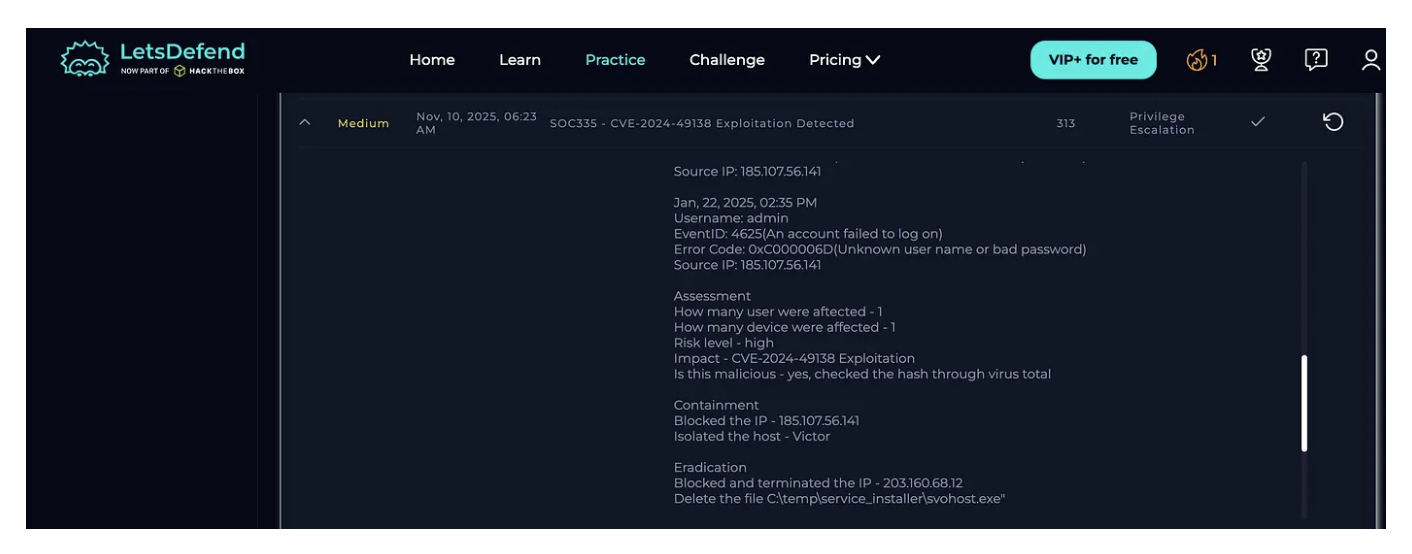
Während der Untersuchung fand ich ein fehlgeschlagenes Windows-Anmeldeereignis, das das Konto admin betraf.
Das Ereignis zeigte:
| Feld | Details |
|---|---|
| Ereignis-ID |
Ereignis-ID 4625 stellt einen fehlgeschlagenen Windows-Anmeldeversuch dar. In diesem Fall lieferte mir die fehlgeschlagene Authentifizierungsaktivität ein weiteres Ereignis, das ich mit der bereits auf dem Endpoint identifizierten verdächtigen Aktivität korrelieren konnte.
Ich behandelte dies als unterstützenden Beweis und überprüfte den Vorfall weiterhin als Ganzes, anstatt anzunehmen, dass eine einzelne fehlgeschlagene Anmeldung eine Kompromittierung beweist.
Nach der Überprüfung der verfügbaren Beweise stufte ich den Alert als True Positive ein.
Meine Entscheidung basierte auf mehreren Erkenntnissen und nicht auf einem einzelnen Indikator:
svohost.exe wurde aus einem temporären Verzeichnis ausgeführt.Victor (172.16.17.207).Zu diesem Zeitpunkt hatte ich genügend Beweise, um den Vorfall als bösartig zu behandeln und von der Untersuchung zur Eindämmung und Beseitigung überzugehen.
Sobald ich festgestellt hatte, dass der Alert ein True Positive war, verlagerte sich die Priorität von der Untersuchung auf die Begrenzung der Auswirkungen und die Beseitigung der bösartigen Aktivität.
Basierend auf der Untersuchung waren die im Fall dokumentierten Reaktionsmaßnahmen:
185.107.56.141.Victor, um weitere bösartige Aktivitäten oder Kommunikation zu verhindern.203.160.68.12, die während der Untersuchung identifiziert wurde.C:\temp\service_installer\svohost.exe
Diese Maßnahmen sollten weitere Angreiferaktivitäten stoppen, das betroffene System isolieren und die bösartige Datei entfernen, die für den Alert verantwortlich war.
Am Ende der Untersuchung konnte ich mehrere Beweisstücke miteinander verbinden, anstatt mich nur auf den ursprünglichen Alert zu verlassen.
Die wichtigsten Erkenntnisse waren:
Victor mit der IP-Adresse 172.16.17.207.svohost.exe lief von C:\temp\service_installer\.admin und der Quell-IP 185.107.56.141 wurde während der Untersuchung identifiziert.Basierend auf den in dieser Untersuchung beobachteten Aktivitäten sind die folgenden MITRE-ATT&CK-Techniken relevant:
| Technik | ID | Warum sie zutrifft |
|---|---|---|
| PowerShell | T1059.001 | PowerShell wurde als übergeordneter Prozess der verdächtigen ausführbaren Datei identifiziert. |
| Ausnutzung zur Privilege Escalation | T1068 | Der Alert betraf den Verdacht auf Ausnutzung von CVE-2024-49138 zur Privilege Escalation. |
Ich hielt die Zuordnung auf Techniken beschränkt, die durch die in der Untersuchung verfügbaren Beweise gestützt werden, anstatt zu versuchen, jedes mögliche Angreiferverhalten abzubilden.
Eine der wichtigsten Erkenntnisse aus dieser Untersuchung war, wie wichtig es ist, keine Entscheidung allein auf der Grundlage eines einzelnen Indikators zu treffen.
Der verdächtige Prozessname und der Dateispeicherort gaben mir einen Grund, weiter zu untersuchen, aber sie reichten allein nicht aus. Die Überprüfung des übergeordneten Prozesses, des Datei-Hashs, der Threat-Intelligence-Ergebnisse, der Authentifizierungsaktivitäten und des umgebenden Alert-Kontexts verschaffte mir ein viel klareres Bild davon, was geschah.
Es verstärkte auch den Unterschied zwischen der Identifizierung bösartiger Aktivitäten und der Reaktion darauf. Sobald ein Alert als True Positive bestätigt ist, muss die Untersuchung in Eindämmung und Beseitigung übergehen, um die Auswirkungen des Vorfalls zu reduzieren.
Ich habe diese Untersuchung auch auf Medium ausführlicher dokumentiert:
Lesen Sie die vollständige Untersuchungsdokumentation auf Medium
Diese Untersuchung wurde in der simulierten LetsDefend-SOC-Trainingsumgebung zu Bildungs- und Portfoliozwecken durchgeführt. Die hier gezeigten Systeme, Benutzer, IP-Adressen, Alerts und Vorfallaktivitäten sind Teil des Trainingsszenarios und stellen keinen realen Produktionsvorfall dar.
| Feld | Details |
|---|
| Schweregrad | Mittel |
| Hostname | Victor |
| IP-Adresse | 172.16.17.207 |
| Prozess | svohost.exe |
| Prozesspfad | C:\temp\service_installer\svohost.exe |
| Prozess-ID | 7640 |
| Übergeordneter Prozess | powershell.exe |
| Geräteaktion | Zugelassen |
| 4625 |
| Konto | admin |
| Ergebnis | Fehlgeschlagene Anmeldung |
| Fehlercode | 0xC000006D |
| Quell-IP | 185.107.56.141 |
