
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 sk3pper/cve-2024-21626-old-docker-versions
Analysiert und nutzt eine Container-Escape-Schwachstelle in älteren Docker/runc-Versionen aus, demonstriert fd-Leckage, um auf das Host-Dateisystem…
 boianeduard/cve-2025-1974
ingress-nginx Admission Controller RCE Eskalation PoC
 quevatech/challenge_repo
Strukturiertes Challenge-Repository, das Prämien für das Knacken eines neuronalen netzwerkbasierten Zufallszahlengenerators bietet, der gegen die…
 faizanali8232/cve-exploit-research-development
Ein professionelles Python-Tool für edukative Penetrationstests, das SSH-Schwachstellen (CVE-2008-0166 / CVE-2008-1657) mit interaktivem…
 abraxas/cve-2026-19952
Proof-of-Concept- und Disclosure-Paket für CVE-2026-19952, eine unauthentifizierte beliebige Dateilöschung im WordPress-Plugin Frontend Admin, mit…
 ivanesk315/cve-2026-60137-and-cve-2026-63030
Docker-basiertes WordPress-Lab zur Reproduktion von CVE-2026-60137 und CVE-2026-63030 Pre-Auth-RCE, mit einem Python-PoC-Exploit für SQLi,…
 ivanesk315/cve-2023-25157
Lokales GeoServer/PostGIS-Lab zur Reproduktion der OGC-Filter-SQL-Injection (CVE-2023-25157/25158) mit A/B-Testmodi für verwundbare, gepatchte und…
 shihongsu/netsec-cve-2023-4357
Reproduziert CVE-2023-4357 in Google Chrome, um die Umgehung des Dateizugriffs auf Basis von XML/XSLT zu demonstrieren, mit Analyse und…
 pinkarmor/cve-2025-1094-lab-setup
# Praktisches Labor zur Ausnutzung von CVE-2025-1094, einer SQL-Injection in PostgreSQL psql, die über COPY TO PROGRAM zu RCE führt, mit Docker-Setup…
 horkimhab/cve-2026-59310
Lehrreiches CVE-Proof-of-Concept-Repository mit Labor-Skripten zum Reproduzieren, Testen und Analysieren spezifischer Schwachstellen in isolierten…
 ashemery/exploitation-course
Offensive Software-Exploitation-Kurs
 cider-security-research/cicd-goat
Eine absichtlich verwundbare CI/CD-Umgebung. Lernen Sie CI/CD-Sicherheit durch mehrere Herausforderungen.
 lets-all-be-stupid-forever/circuit-artist
Circuit Artist ist ein digitales Spiel zum Zeichnen und Simulieren von Schaltkreisen.
 francisck/danderspritz_lab
Ein voll funktionsfähiges DanderSpritz-Labor in 2 Befehlen
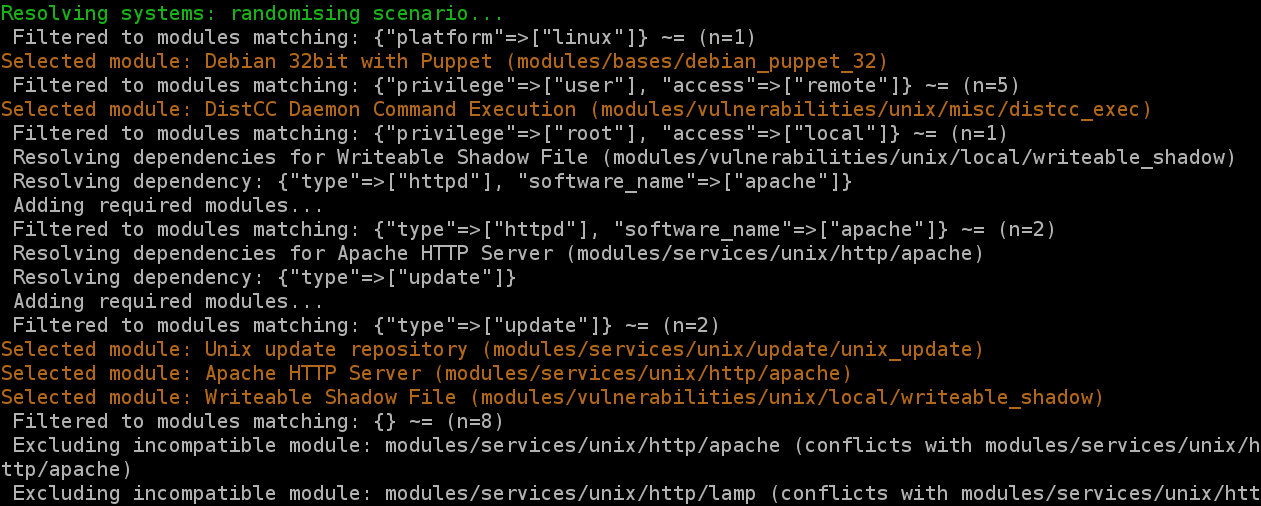 secgen/secgen
Generieren Sie verwundbare virtuelle Maschinen im laufenden Betrieb (die aktuelle Teamentwicklung findet im cliffe/SecGen-Fork statt)
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC für THM Lab
 bishopfox/json-interop-vuln-labs
Begleitende Labs zu „An Exploration of JSON Interoperability Vulnerabilities“
 gabemarshall/microctfs
Kleine CTF-Challenges, die auf Docker laufen








