
 #1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Verantwortungsvoller Offenlegungsbericht für CVE-2025-14175 über schwache Unterstützung kryptografischer Algorithmen im SSH-Server des TP-Link…
 joelczk/cve-2025-48461
Technische Offenlegung einer vorhersehbaren Session-Cookie-Schwachstelle (CVE-2025-48461) im Advantech WISE-4060 IoT-Portal, die einen…
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 semaja22/cve-2025-57174
CVE-2025-57174 Nicht authentifizierte Remote-Befehlsausführung
 szym0n13k/cve-2025-55971-blind-unauthenticated-ssrf-in-tcl-smart-tv-upnp-dlna-avtransport
TCL 65C655 Smart TV, das die Firmware-Version V8-R75PT01-LF1V269.001116 (Android TV, Kernel 5.4.242+) ausführt, ist anfällig für eine blinde, nicht…
 h4ckusaur/cve-2024-57366
Exploit für entfernte Codeausführung für CVE-2024-57366, der auf WAVLINK-Router abzielt, über Umgehung der MAC-Adressvalidierung und…
 renukaselvar/system_bt_aosp10_cve-2022-20140
Android-Bluetooth-Stack (Fluoride) mit einem Proof-of-Concept für CVE-2022-20140, der eine Bluetooth-Schwachstelle demonstriert und Build-Anweisungen…
 abizchi/cve-2018-9995_dvr_credentials
Python-Exploit für CVE-2018-9995, der exponierte DVR-Anmeldeinformationen abruft, indem er die Authentifizierung auf anfälligen Weboberflächen umgeht.
 weedl/cve-2025-45619
Proof of Concept bezüglich der Schwachstelle CVE-2025-45619.
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 Konzeptnachweis
 goldenticketlabs/cve-2025-52413
Repo für CVE-2025-52413
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Quellcode des Android-Bluetooth-Stacks (Fluoride) für AOSP 10 r33, speziell im Zusammenhang mit der Erforschung und Ausnutzung der…
 dersecure/cve-2024-33676
Technische Offenlegung von CVE-2024-33676: Schwache Authentifizierung an Enel X JuiceBox-EV-Ladegeräten ermöglicht PII-Extraktion,…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker und Sniffer. Die Kankun-Steckdose und ihre mobile App verwenden einen fest codierten AES-256-Bit-Schlüssel zum Ver- und…
 lastvocher/hikvision-cve-2017-7921-decryptor
Entschlüsselt Hikvision-IP-Kamera-Konfigurationsdateien, die durch die Umgehung der Authentifizierung (CVE-2017-7921) extrahiert wurden, und stellt…
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit für CVE-2018-9995 zum Abrufen von DVR-Anmeldeinformationen über Directory Traversal, mit zwei Methoden für Bildungszwecke.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Proof-of-concept-Exploit für CVE-2018-20162: Sandbox-Escape in Digi TransPort LR54 LTE-Router durch SIGINT-Handling-Fehler, der Root-Shell-Zugriff…
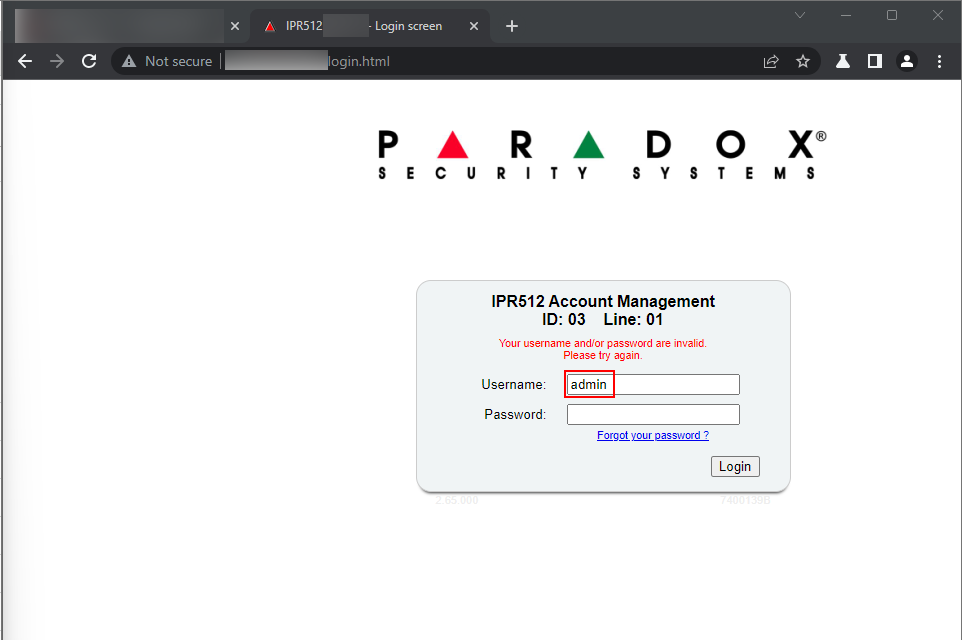 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
In der Anmeldeseite der Web-Konsole von Paradox Security System IPR512 kann ein Angreifer eine JavaScript-Zeichenkette wie "</script>" eingeben, die…








