
 #1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 blacksnufkin/deadmanswitch
DeadManSwitch in Rust mit mehreren Triggern (remote, lokal und Netzwerk)
 b1ack0wl/miniupnpd_poc
Out-of-Bounds-Read-PoC für miniupnpd <= v2.1
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Authentifizierte Befehlsinjektion
 gigaryte/cve-2022-31898
Proof-of-concept-Exploit für CVE-2022-31898, eine Command-Injection-Schwachstelle in GL-iNet-Routern (Firmware < 3.215). Stellt eine Reverse Shell…
 lachlan2k/cve-2023-35803
PoC-Exploit für CVE-2023-35803, ein nicht authentifizierter Pufferüberlauf in Aerohive HiveOS/Extreme Networks IQ Engine, der Remote-Codeausführung…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
Eine koordinierte Offenlegung und Sicherheitswarnung bezüglich der Fermax Intercom DTML Injection-Schwachstelle. Besonderer Dank gilt Fermax…
 xewdy444/netgrave
Ein Werkzeug zum Abrufen von Anmeldeinformationen von Netwave-IP-Kameras unter Ausnutzung einer Speicherdump-Schwachstelle (CVE-2018-17240)
 voidsshadows/hikvision-city-hunter
Dieses Tool ist eine moderne Weiterentwicklung älterer PoCs wie jener für CVE-2017-7921 und ICSA-17-124-01, aktualisiert für 2025 mit…
 applied-risk/loracrack
LoRaWAN-Session-Cracker – Ein PoC zur Ausnutzung schwacher oder gemeinsam genutzter Application Keys
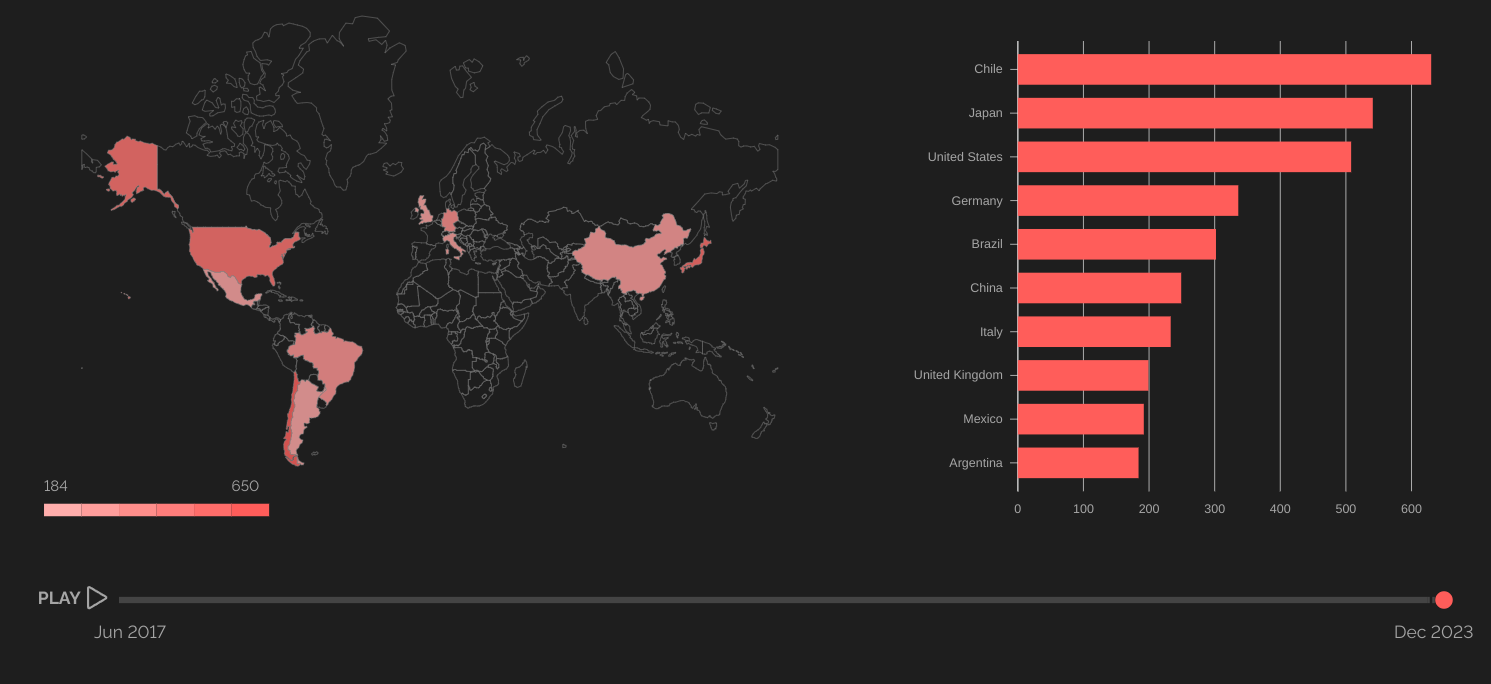 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Dieser POC nutzt eine Schwachstelle in der Formatvalidierung des RTSP-Dienstes von Hipcam RealServer/V1.0 aus, die einen Absturz von etwa 45 Sekunden…
 thewhiteh4t/cve-2020-9375
Bei TP-Link Archer C50 V3 Geräten vor Build 200318 Rel. 62209 können entfernte Angreifer durch einen manipulierten HTTP-Header mit einem unerwarteten…
 wantasticapp/wantasticcore
AIO Cloud Management Server
 expliot-framework/expliot
Nur-Lese-Spiegel - Keine Pull-Requests
 pandipanda69/my-little-honeypot
Leichter Telnet-Honeypot zur Erfassung von IoT-Malware-Proben und Identifizierung aktiver Command-and-Control-Infrastruktur, entwickelt für die…
 otsmr/internet-of-vulnerable-things
Die Ergebnisse meiner kleinen Seminararbeit zum Thema Internet of Vulnerable Things und dem Exploit für CVE-2022-48194.
 hdbreaker/cve-2018-16119
TP-Link TL-WR1043ND – Authentifizierte Remote-Codeausführung
 contiki-ng/tinydtls
Eine Version von tinyDTLS, die umgestaltet wurde, um einfacher "standalone" verwendet zu werden (z.B. ohne Bindungen an einen bestimmten IP-Stack).








