
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen

 abdaullahag/threatlens
Python-CLI-Tool für schnelle IOC-Analyse (IPs, Domains, CVEs) unter Verwendung von 6 kostenlosen Threat-Intel-APIs. Ausgaben: farbcodiertes Excel,…
 rapticore/orenpmguard
Abwehr des Shai-Hulud-Lieferkettenangriffs
 zephrfish/cve-2025-53770-scanner
ToolShell Scanner - CVE-2025-53770 und Erkennungsinformationen
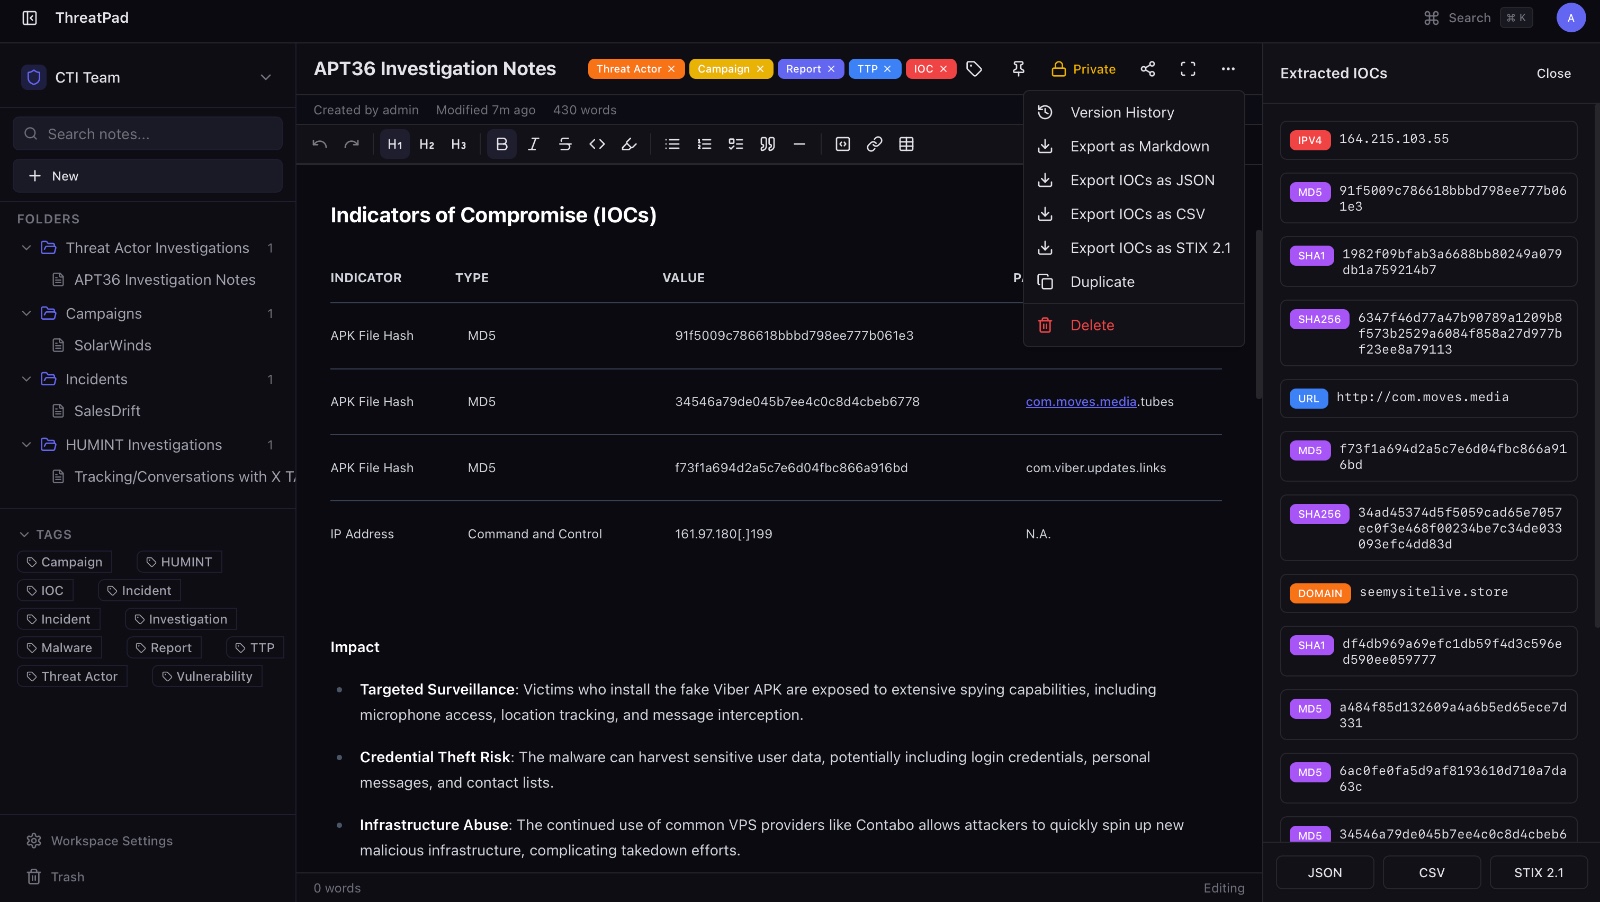 bhavikmalhotra/threatpad
Open-Source-Plattform für kollaboratives Notizenmachen für Cybersicherheits- und CTI-Teams. IOC-Auto-Extraktion, STIX 2.1-Export,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 synacktiv/synacktiv-rules
Öffentliches Repository mit Sigma- und YARA-Regeln, erstellt von Synacktiv
 r3mrum/loki-parse
Ein Python-Skript, das Netzwerkverkehr im Zusammenhang mit loki-bot (Malware) erkennen und parsen kann. Dieses Skript kann für DFIR-Analysten und…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Vollständige statische & Speicheranalyse von Overlord RAT: Go-Agent-Architektur, HTTP/2- + WebSocket-C2, reflektive DLL-Injektion, Browser-Keylogging…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Lokales F5 BIG-IP-Skript, das nach Indikatoren für eine Kompromittierung (IoCs) im Zusammenhang mit CVE-2020-5902 sucht, indem es Logs, Dateien und…
 hamza-megahed/odin
Zentralisierter IoC-Scanner, der Loki auf Endpunkten bereitstellt, Erkennungsergebnisse sammelt und Protokolle zur Vorfallreaktion und forensischen…
 nccgroup/mimikatz-detector-busylight
USB-HID-Treiberemulation mit PID/VID (0x3bca/0x27bb) des Plenom A/S Busylight Alpha, das von Mimikatz unterstützt wird. Wenn Mimikatz ausgeführt…
 infostealers-stats/credential-and-breach-monitoring
Dieses Repository bietet einen praktischen Vergleich von Breach-Intelligence-, Dark-Web-Monitoring- und Identitätsexpositionsdiensten, mit…
 00gxd14g/misp-extractor
Extrahiert ausgewählte MISP-Attribute, einschließlich IP-Adressen, URLs und Hashes, in wiederverwendbare Ausgabedateien.
 santosomar/log4j-ioc-detector
Ein einfacher Linux-Detektor für Log4j-Indikatoren einer Kompromittierung.
 emrekybs/osintcase
Ein OSINT-Untersuchungsfall-Mapping-Tool zur Organisation von Entitäten, Beziehungen, Beweisen und Informationen.
 nccgroup/mortimer
Eine Sammlung von Skripten zur Verarbeitung netzwerkforensischer Daten und Informationen, hauptsächlich in eine Postgres-Datenbank.
 fastfire/ioc_attack_esxi_feb_2023
Sammlung verfügbarer IoCs im Zusammenhang mit Angriffen auf ESXi-Infrastrukturen, die ab Freitag, dem 3. Februar 2023, stattgefunden haben.
 zerodayvpn/cve-2026-41089-netlogon
🛡️ Offizielles Diagnosemodul für KI-Sicherheitstools für CVE-2026-41089 (Windows Netlogon Stack Buffer Overflow RCE). Bietet technische Analyse,…








