
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
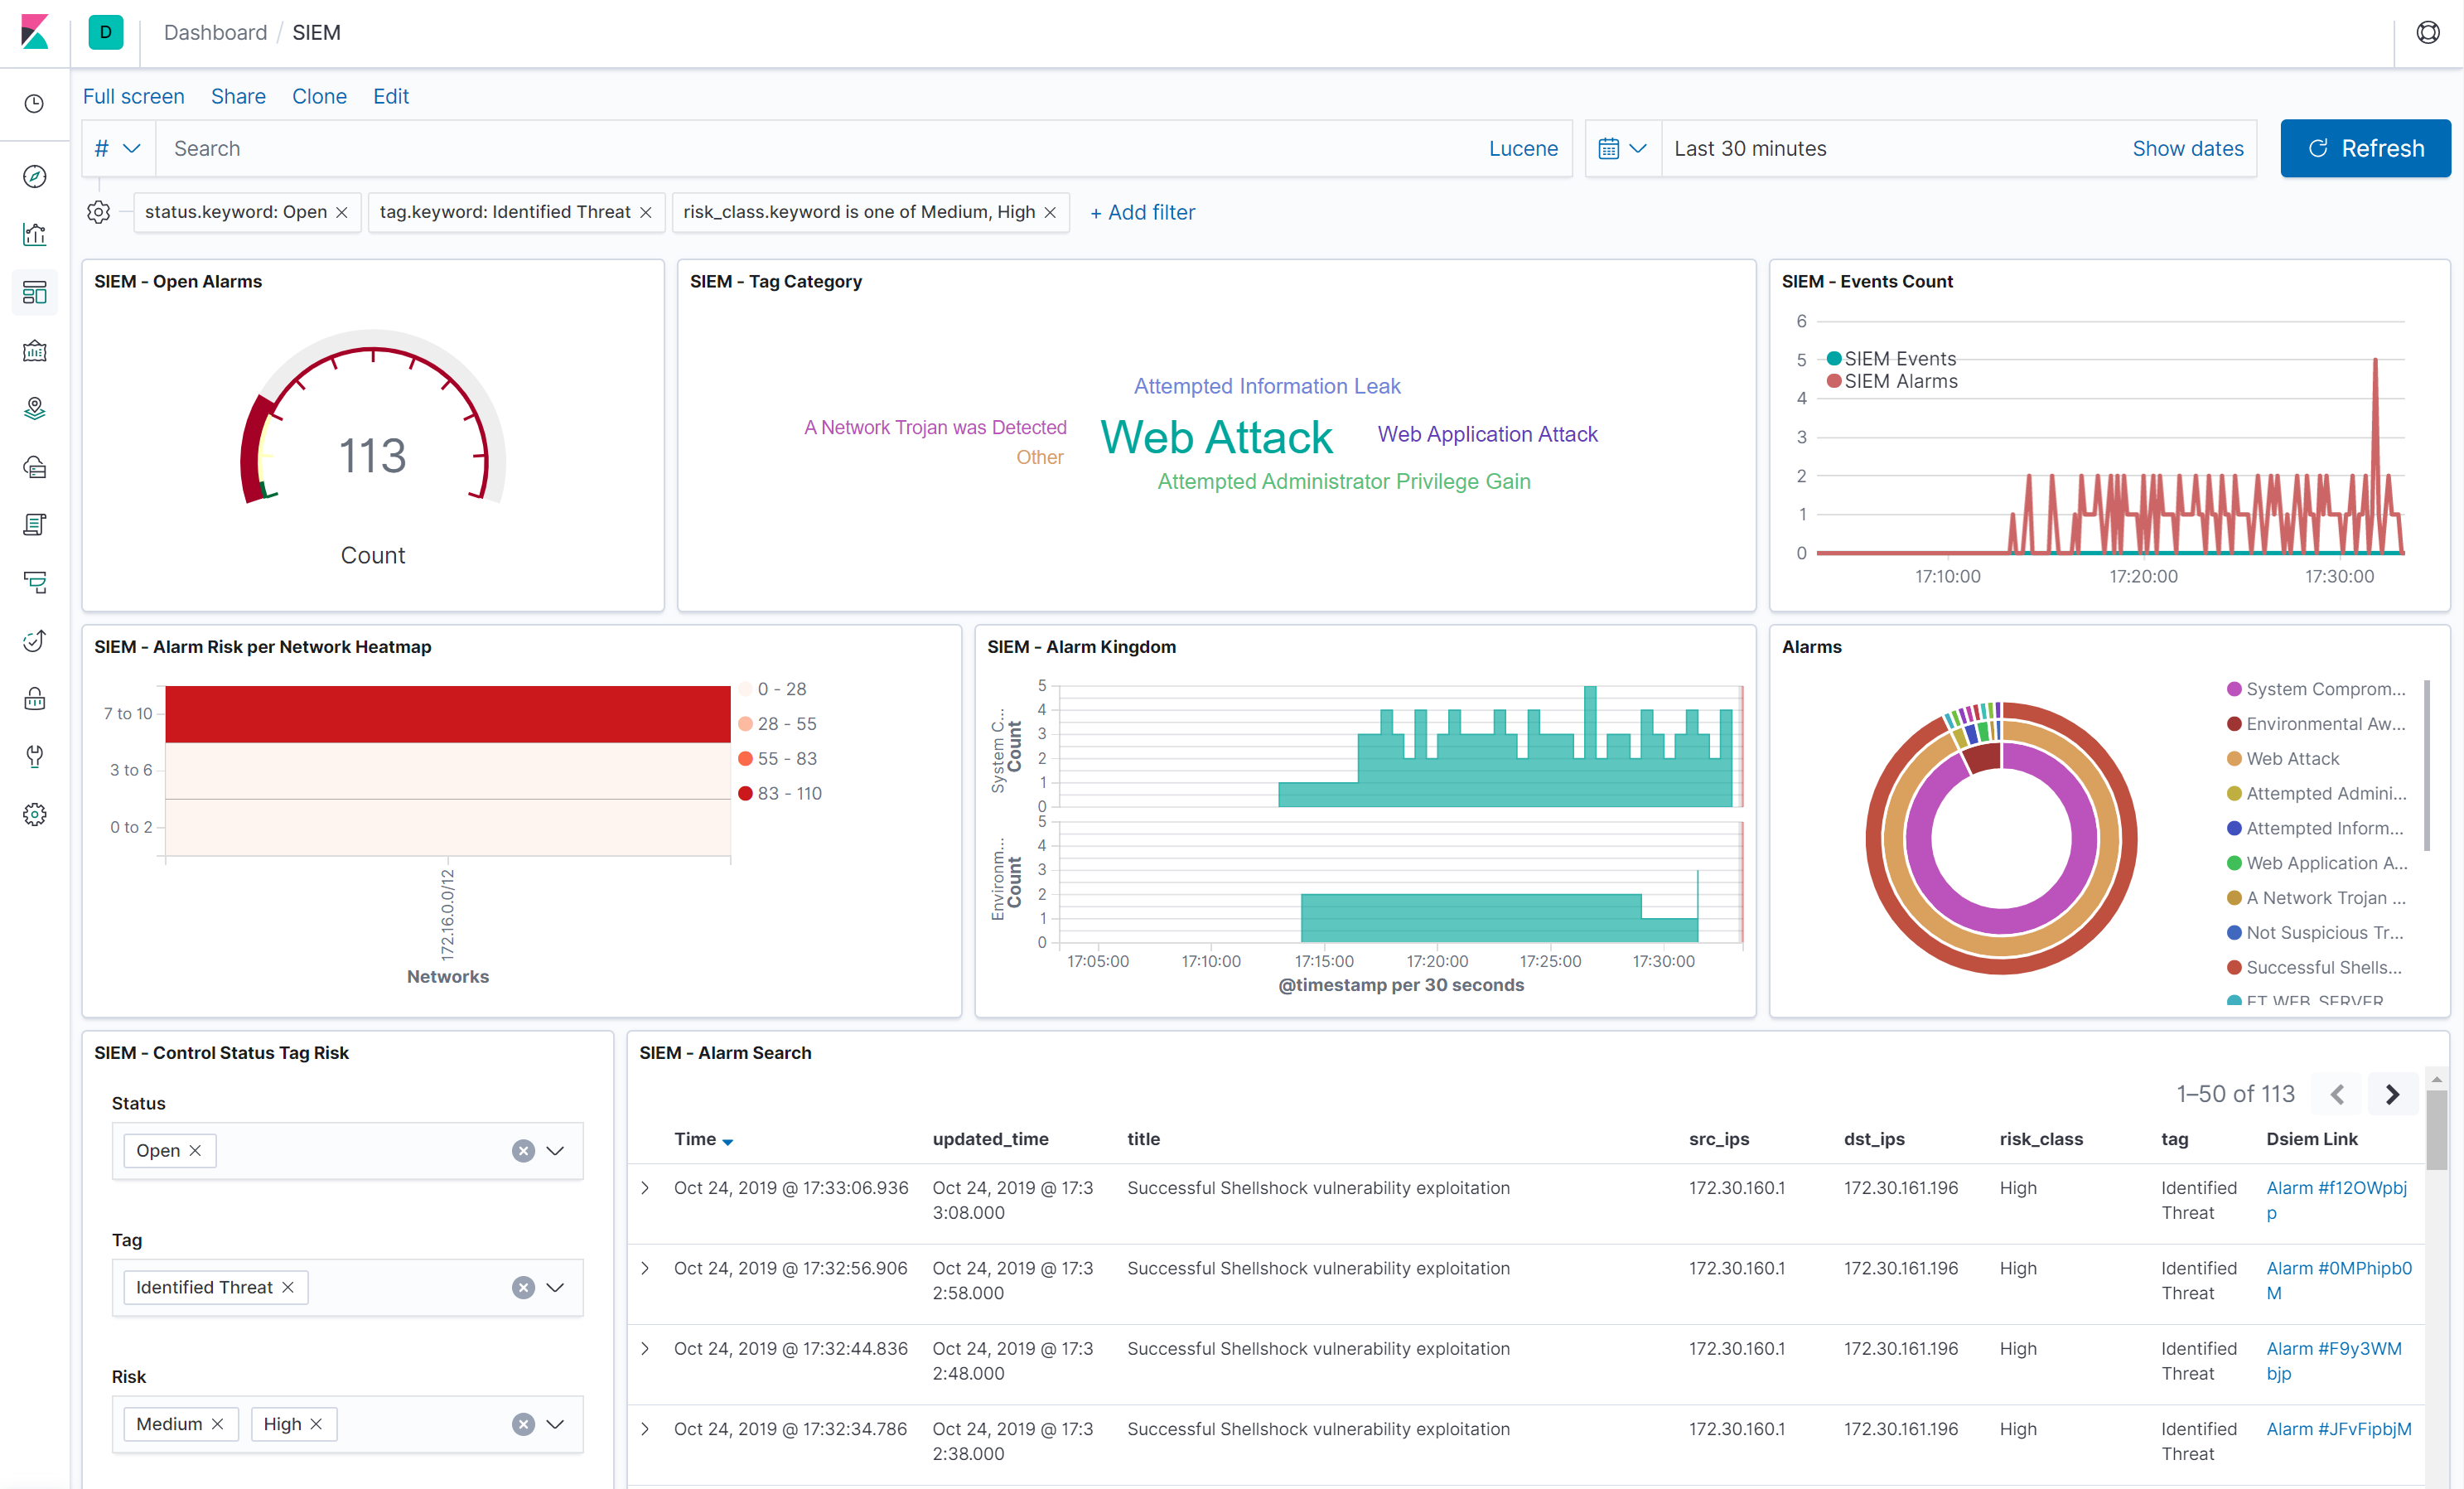
 defenxor/dsiem
Sicherheitsereignis-Korrelations-Engine für den ELK-Stack
 0x4d31/galah
Galah: Ein LLM-gestützter Web-Honeypot.
 syworks/wireless-ids
Fähigkeit, verdächtige Aktivitäten wie (WEP/WPA/WPS)-Angriffe zu erkennen, indem die Funkwellen nach drahtlosen Paketen abgehört werden.
 an0nud4y/av-edr-lab-environment-setup
Referenzen zur Einrichtung von AV/EDR-Laborumgebungen zur Unterstützung bei der Malware-Entwicklung
 mrash/psad
psad: Intrusion Detection und Log-Analyse mit iptables
 v1d1an/s1em
Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
 linux-audit/audit-kernel
GitHub-Spiegel des Audit-Repositorys des Linux-Kernels
 cybereason-public/owlsm
Sigma-Regel-Engine im Linux-Kernel unter Verwendung von eBPF. Schwerpunkt auf Präventionsfähigkeiten.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Diese Seite ist ein Ergebnis der laufenden praxisorientierten Forschung zu fortgeschrittenen Linux-Angriffen, Erkennungs- und Forensiktechniken sowie…
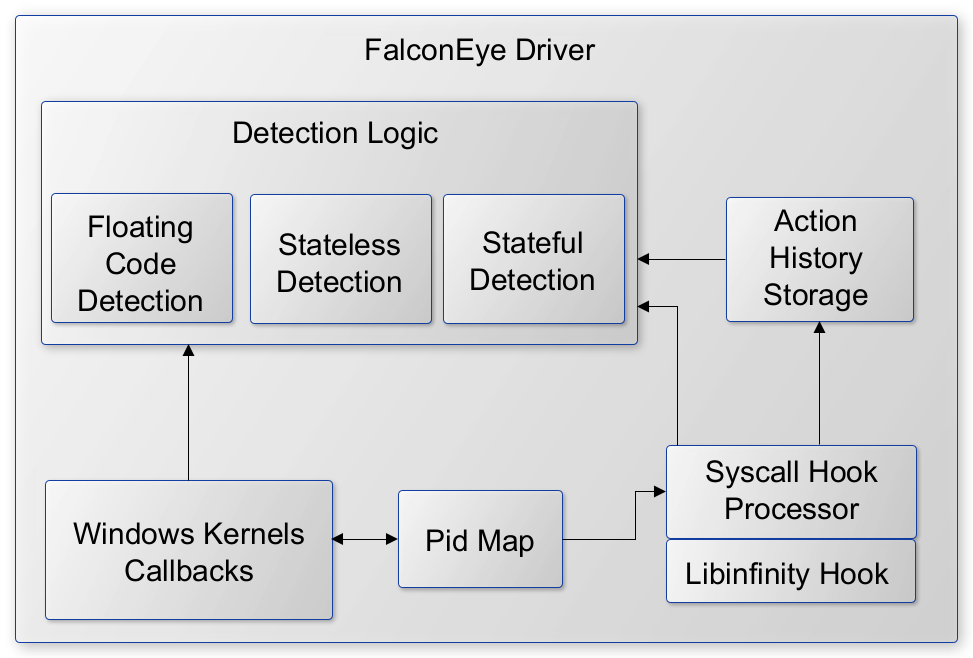 rajiv2790/falconeye
Kernel-mode Windows-Treiber zur Echtzeiterkennung von Prozessinjektionstechniken, einschließlich Shellcode-, DLL- und reflektiver Injektion, mit…
 barghest-ngo/mesh
Verschlüsseltes Peer-to-Peer-Mesh-VPN für Remote-Forensik mobiler Geräte, das drahtlose ADB- und libimobiledevice-Erfassung, Netzwerküberwachung und…
 corelight/zeek-cheatsheets
Zeek-Log-Spickzettel
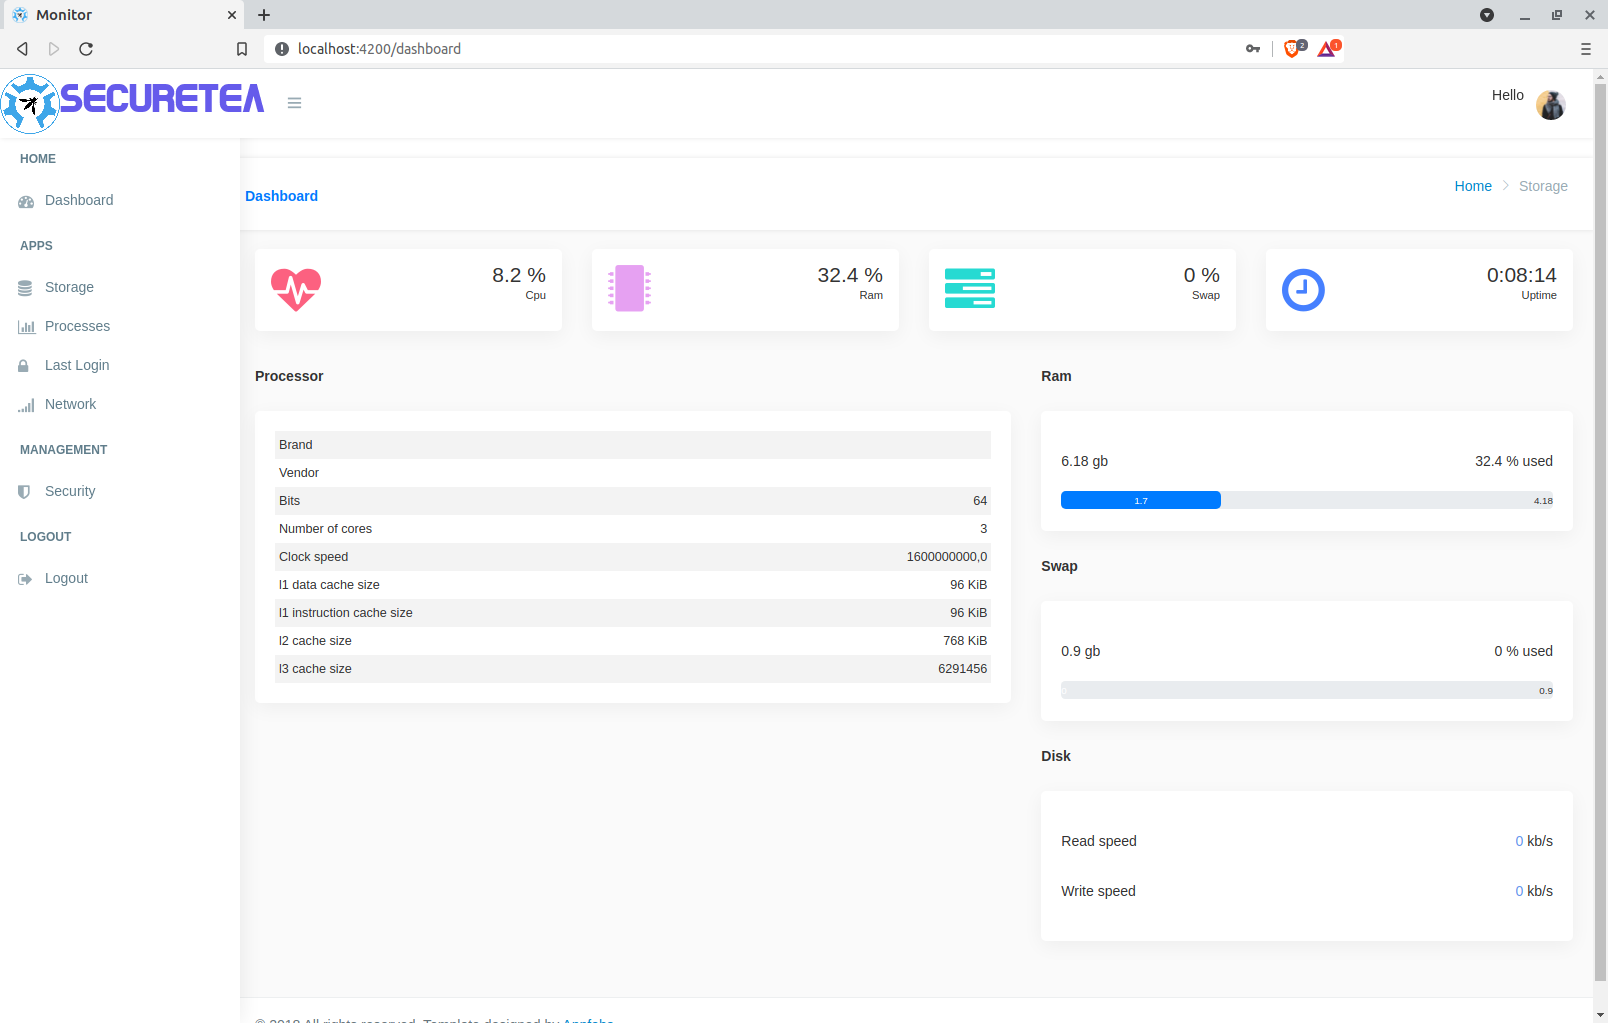 owasp/securetea-project
Das OWASP SecureTea Projekt bietet eine umfassende Sicherheitslösung für verschiedene Geräte (Personalcomputer / Server / IoT-Geräte)
 a3sal0n/falcongate
Ein intelligentes Gateway zur Aufhaltung von Cyberkriminellen - Gesponsert von Falcon Guard
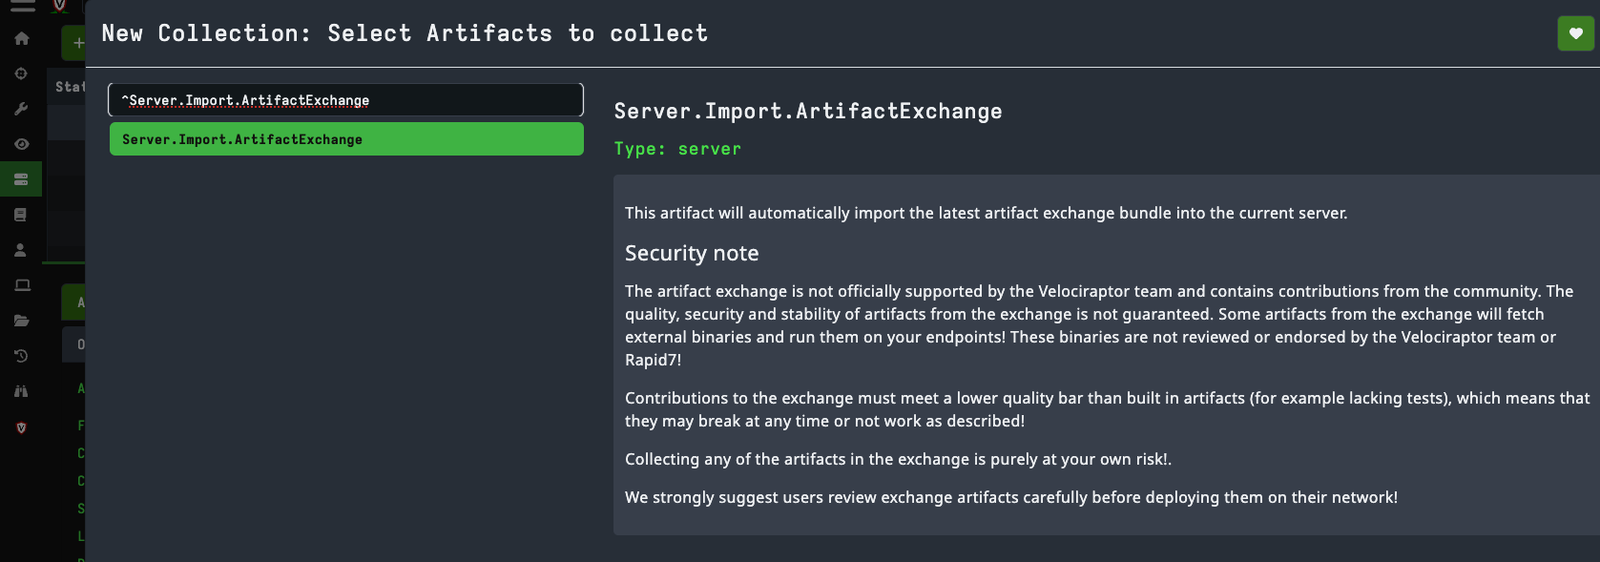 mgreen27/detectraptor
Ein Repository zum Teilen öffentlich verfügbarer Velociraptor-Erkennungsinhalte.
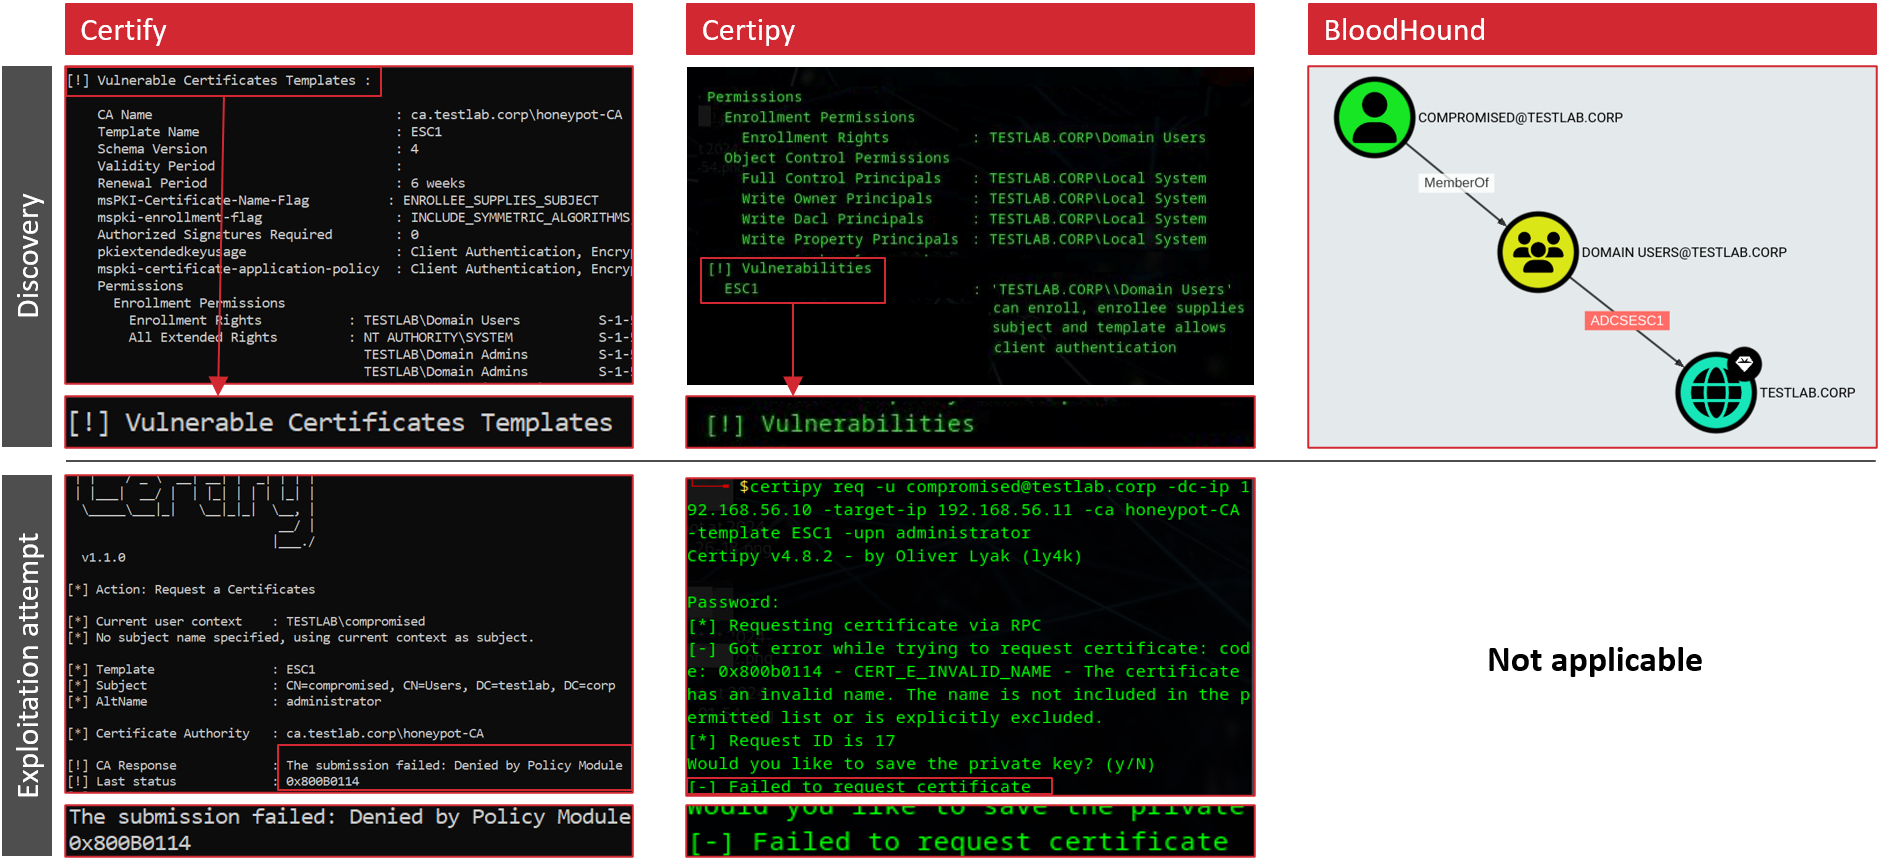 srlabs/certiception
Ein ADCS-Honeypot, um Angreifer in Ihrem internen Netzwerk zu fangen.
 gojue/ehids-agent
Ein Linux-hostbasiertes Intrusion Detection System basierend auf eBPF.








