#1
 spiarh/webhook-cve-2022-0811
Einfacher Webhook zur Blockierung der Ausnutzung von CVE-2022-0811
 mellow-hype/c2finder
Suchen Sie in Ihren Bro-Logs nach nicht gesinkholten C&C-IPs (aus der C&C-Masterliste von Bambanek Consulting).
 michaelsanford/log4shell-honeypot
Dockerisierte Honeypot für CVE-2021-44228.
 fusion1110/ebpf-hid_guard
Linux-Kernelspace-HID-Injektionsangriff-Detektor mit eBPF. Überwacht USB- und Bluetooth-HID-Geräte auf anomale Tastenanschlags-Zeiten und entbindet…
 darses/cve-2025-32433
Sicherheitsforschung zu Erlang/OTP SSH CVE-2025-32433.
 lopqto/cve-2021-41773_honeypot
Leichter Honeypot für die Apache-HTTP-Server-Pfad-Traversal-Schwachstelle CVE-2021-41773, entwickelt, um Exploit-Versuche zu erfassen und zu…
 insomnisec/detections-cve-2026-31431
Erkennungsregeln, YARA-Signaturen, auditd/Wazuh-Regeln und MISP-Event-Vorlagen für die Linux-Kernel-LPE-Schwachstelle CVE-2026-31431 (Copy Fail).…
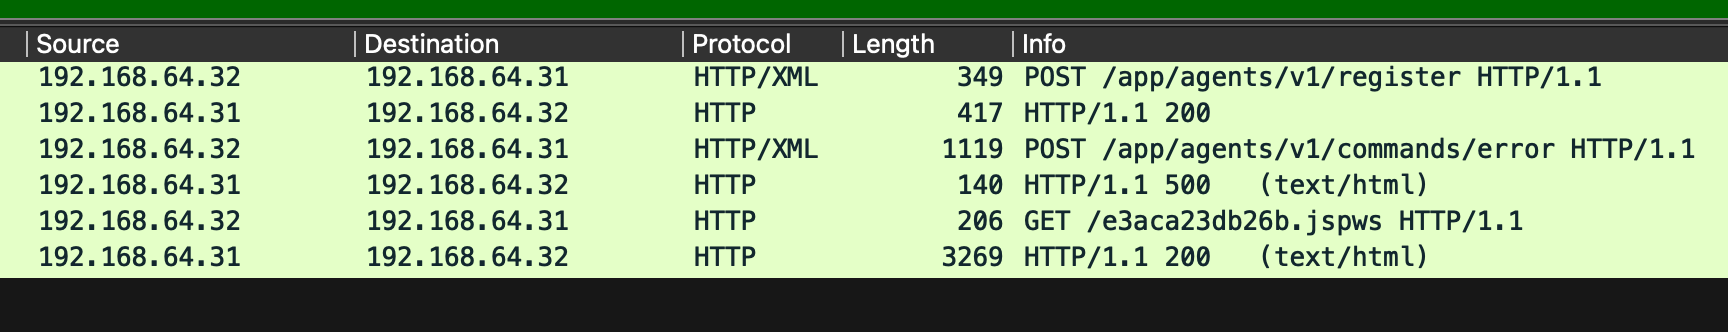 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 Ausnutzung pcap
 rastating/modsecurity-cve-2018-6389
Ein ModSecurity-Regelsatz zur Erkennung potenzieller Angriffe unter Verwendung von CVE-2018-6389
 insomnisec/detections-cve-2026-23918
Erkennungsregeln für CVE-2026-23918 Apache http2 RCE - Credit: stringa.ai, isec.pl
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 NetScaler-Honeypot-Logs