
 a3sal0n/falcongate
Open-Source-Netzwerk-Gateway-Firewall, die Malware, Ransomware und Eindringlinge mithilfe von Zeek, VirusTotal und Threat-Intelligence-Feeds erkennt und blockiert, mit DNS-Verschlüsselung und Schutz für IoT-Geräte.

Ein selbst gehostetes Sicherheits-Gateway, das die Geräte in Ihrem Heim- oder Kleinbüro-Netzwerk überwacht und Ihnen meldet, wenn eines davon in Schwierigkeiten steckt.
Falcongate verwandelt einen Linux-Rechner mit zwei Netzwerkschnittstellen in ein Gateway, das den Netzwerkverkehr inspiziert, DNS filtert, Ihre Geräte auf Schwachstellen prüft und Warnungen in einer Webkonsole sowie per E-Mail auslöst. Es ist kostenlos, quelloffen und läuft vollständig auf Hardware, die Sie kontrollieren.
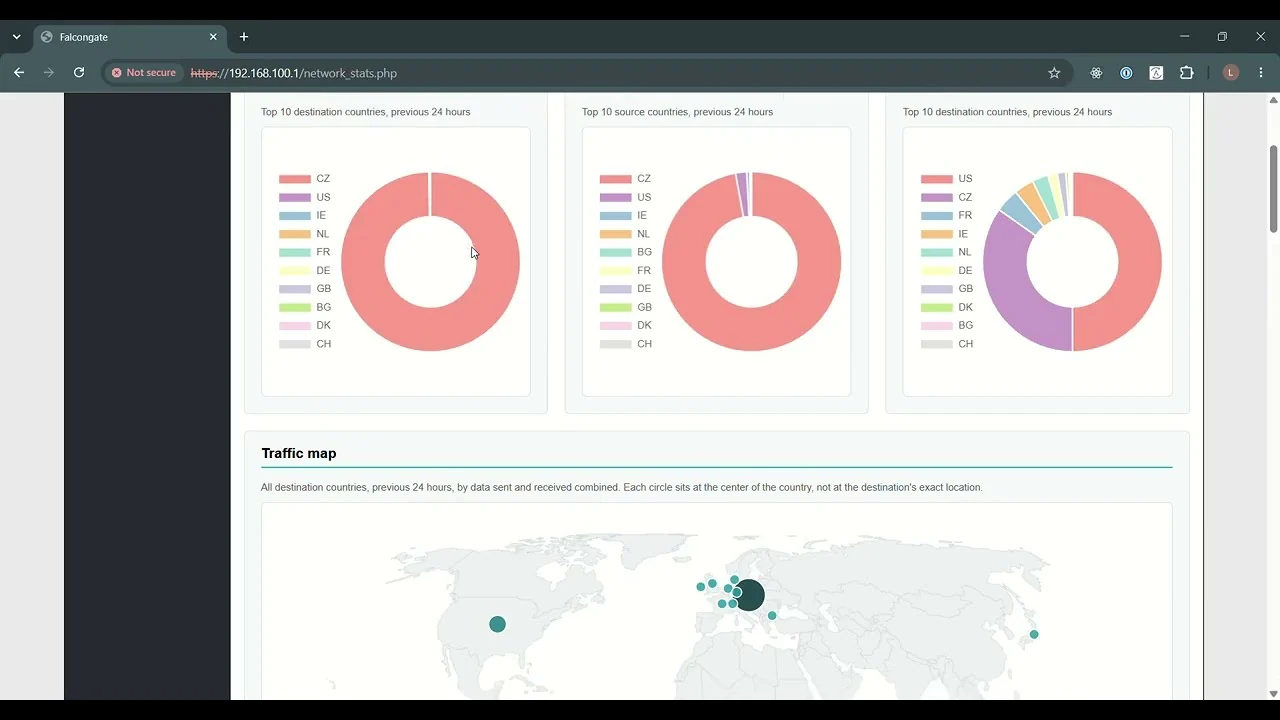
Die meisten Geräte in einem typischen Heim- oder Kleinunternehmensnetzwerk können sich nicht selbst schützen. Kameras, Fernseher, Drucker, Router und andere Internet-of-Things-Geräte können keine Antivirensoftware ausführen, erhalten selten Updates und werden oft mit Standardpasswörtern ausgeliefert. Sobald eines davon kompromittiert ist, kann es dazu verwendet werden, seinen Besitzer auszuspionieren, andere Geräte im selben Netzwerk anzugreifen oder einem Botnetz beizutreten. Ransomware hat dasselbe Problem für die Menschen und kleinen Unternehmen teuer gemacht, die den Verlust am wenigsten verkraften können.
Das Netzwerk ist der eine Ort, an dem all diese Geräte gemeinsam beobachtet werden können. Ein kompromittiertes Gerät muss immer noch Domains auflösen, seine Betreiber kontaktieren und seine Nachbarn sondieren, egal welche Software es ausführt. Unternehmen nutzen diese Tatsache seit Langem, mit Netzwerküberwachung und Sicherheitsteams, die auf das reagieren, was sie finden, doch diese Werkzeuge sind preislich und konzeptionell für Organisationen mit einem Sicherheitsbudget ausgelegt.
Falcongate existiert, um diese Art von Sichtbarkeit allen anderen zu bringen: Menschen, Familien und kleinen Unternehmen, die Schutz brauchen, aber kein Sicherheitsteam haben. Es wird aus bewährten Open-Source-Komponenten gebaut und mit einem einzigen Installer eingerichtet, und Ihre Verkehrsdaten bleiben auf Ihrem eigenen Rechner.
| Bedrohung oder Aktivität | Wie sie erkannt wird | Benötigt |
|---|---|---|
| Auflösungen bekannter bösartiger Domains (Malware, Ransomware, Phishing, Betrug, Scams und mehr) | DNS-Protokolle, abgeglichen mit The Block List Project, wöchentlich aktualisiert | Nichts weiter |
| Domain Generation Algorithm (DGA)-Malware | Muster in den DNS-Auflösungen eines Geräts | Nichts weiter |
| Malware, die Spam versendet | Muster in den DNS-Auflösungen eines Geräts | Nichts weiter |
| Portscans und Traceroutes in Ihrem Netzwerk | Zeek-Notices | Nichts weiter |
| Verdächtige Domains | VirusTotal-Domainberichte | VirusTotal-API-Schlüssel |
| Von Ihren Geräten heruntergeladene Malware-Dateien | Von Zeek extrahierte Dateien, abgeglichen mit VirusTotal | VirusTotal-API-Schlüssel |
[!WARNING] Die Prüfung auf Standardkonten versucht tatsächlich Anmeldungen, unter Verwendung von Hydra und den Anmeldedatenlisten von SecLists. Betreiben Sie Falcongate nur in Netzwerken, die Ihnen gehören oder die Sie zu testen berechtigt sind. Geräte mit Sperrrichtlinien können auf diese Versuche reagieren.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| Komponente | Rolle |
|---|---|
| Zeek | Untersucht den Datenverkehr auf der LAN-Schnittstelle und schreibt die Protokolle, die Falcongate analysiert |
| dnsmasq | DHCP- und DNS-Filterung für das LAN |
| dnscrypt-proxy | Verschlüsseltes Upstream-DNS |
| iptables und ipset | Firewall, NAT und IP-Blockierung |
| Nmap und Hydra | Erkennung offener Ports und Prüfung auf Standardkonten |
| Nginx und PHP | Web-Konsole |
| Falcongate-Engine (Python) | Korreliert die oben genannten Komponenten, löst Warnungen aus und versendet Berichte |
Falcongate kann in zwei Modi bereitgestellt werden:
Der Installer fügt die Software hinzu, von der Falcongate abhängt, einschließlich Zeek 8.0. Er baut CPython 3.15.0 in /opt/python/3.15.0 für die eigene Nutzung durch Falcongate und lässt das System-Python unangetastet.
Der Installer konfiguriert Netzwerk und Systemdienste neu, verwenden Sie daher eine dedizierte Maschine und prüfen Sie das Skript vorher. Führen Sie es als root aus:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
Es fragt nach dem Bereitstellungsmodus, den beiden Schnittstellen und der LAN-IP-Adresse. Wenn es fertig ist, verbinde ein Gerät mit der LAN-Seite und öffne https://<LAN IP>.
Vollständige Anweisungen, einschließlich der Adressierung der einzelnen Bereitstellungsmodi:
Benutzereinstellungen wie E-Mail-Empfänger, der VirusTotal-Schlüssel sowie deine eigenen Blacklists und Whitelists verwenden die Felder aus user_config.ini.tpl.
| Zum Aktivieren von | Festlegen |
|---|---|
| VirusTotal-Erkennungen | vt_api_key, mit einem VirusTotal-API-Schlüssel |
| E-Mail-Benachrichtigungen | mailer_address und mailer_pwd für den Gmail-Absender sowie dst_emails für die Empfänger |
| Deine eigenen Blockierregeln | blacklist, whitelist, domain_blacklist und domain_whitelist |
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
