
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen
 quantika14/osint-suite-tools
Repository des Werkzeugsatzes für OSINT und SOCMINT mit Dante's Gates Minimal Version.
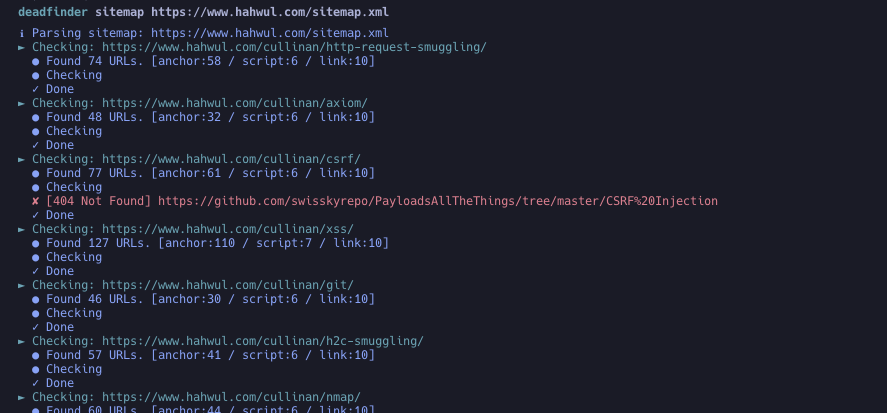 hahwul/deadfinder
Schnelles CLI-Tool zum Scannen von Websites, Sitemaps und URL-Listen auf defekte Links, mit parallelen Workern, Coverage-Reporting und mehreren…
 andromeda1957/netpwn
Werkzeug zur Automatisierung von Pentesting-Aufgaben.
 tismayil/ohmybackup
Scannen von Backup-Verzeichnissen und Backup-Dateien von Opfern
 ebryx/gitdump
Ein Pentesting-Tool, das den Quellcode aus .git ausliest, selbst wenn der Directory-Traversal deaktiviert ist.
 b3rito/peeko
peeko – Browser-basiertes XSS-C2 für heimliche Erkundung interner Netzwerke über einen infizierten Browser.
 projectdiscovery/useragent
Kuratierte Liste kategorisierter User Agents
 shivamrai2003/reconky-automated_bash_script
Reconky ist ein großartiges Content-Discovery-Bash-Skript für Bug-Bounty-Jäger, das viele Aufgaben automatisiert und in einer gut organisierten Form…
 luemmelsec/apex
Azure Post-Exploitation-Framework
 whxitte/white-deface
Dies ist ein einfaches Python-Tool, um automatisch WebDAV-verwundbare Websites zu defacen.
 0xshe/fuck-cdn
Automatisierte CDN-Origin-IP-Erkennungsfähigkeit für Claude Code, die über 40 priorisierte OSINT-Methoden ausführt, Kandidaten über SSL- und…
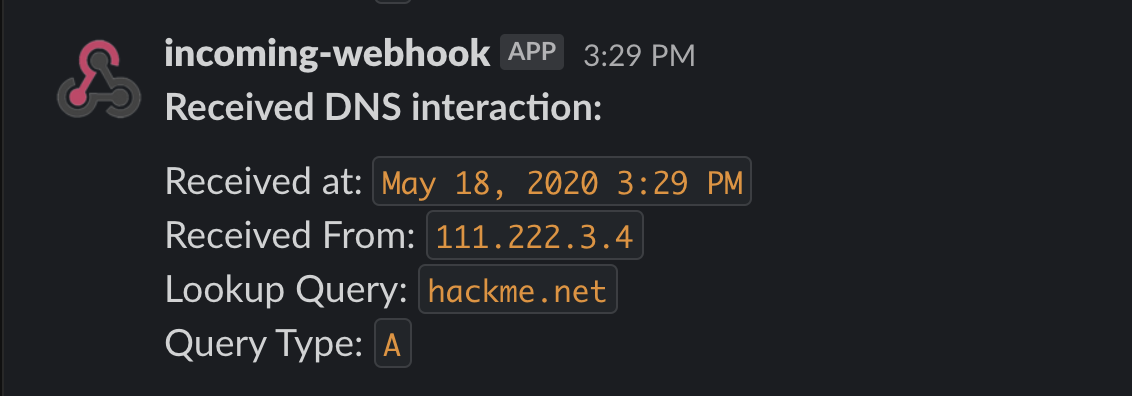 allyomalley/dnsobserver
Ein praktischer DNS-Dienst, geschrieben in Go, der bei der Erkennung mehrerer Arten von blinden Schwachstellen hilft. Er überwacht den Server eines…
 tothi/servicedetector
Erkennen, ob ein Dienst (blind) installiert und/oder ausgeführt wird (falls benannte Pipes verfügbar gemacht werden) auf einem entfernten Rechner,…
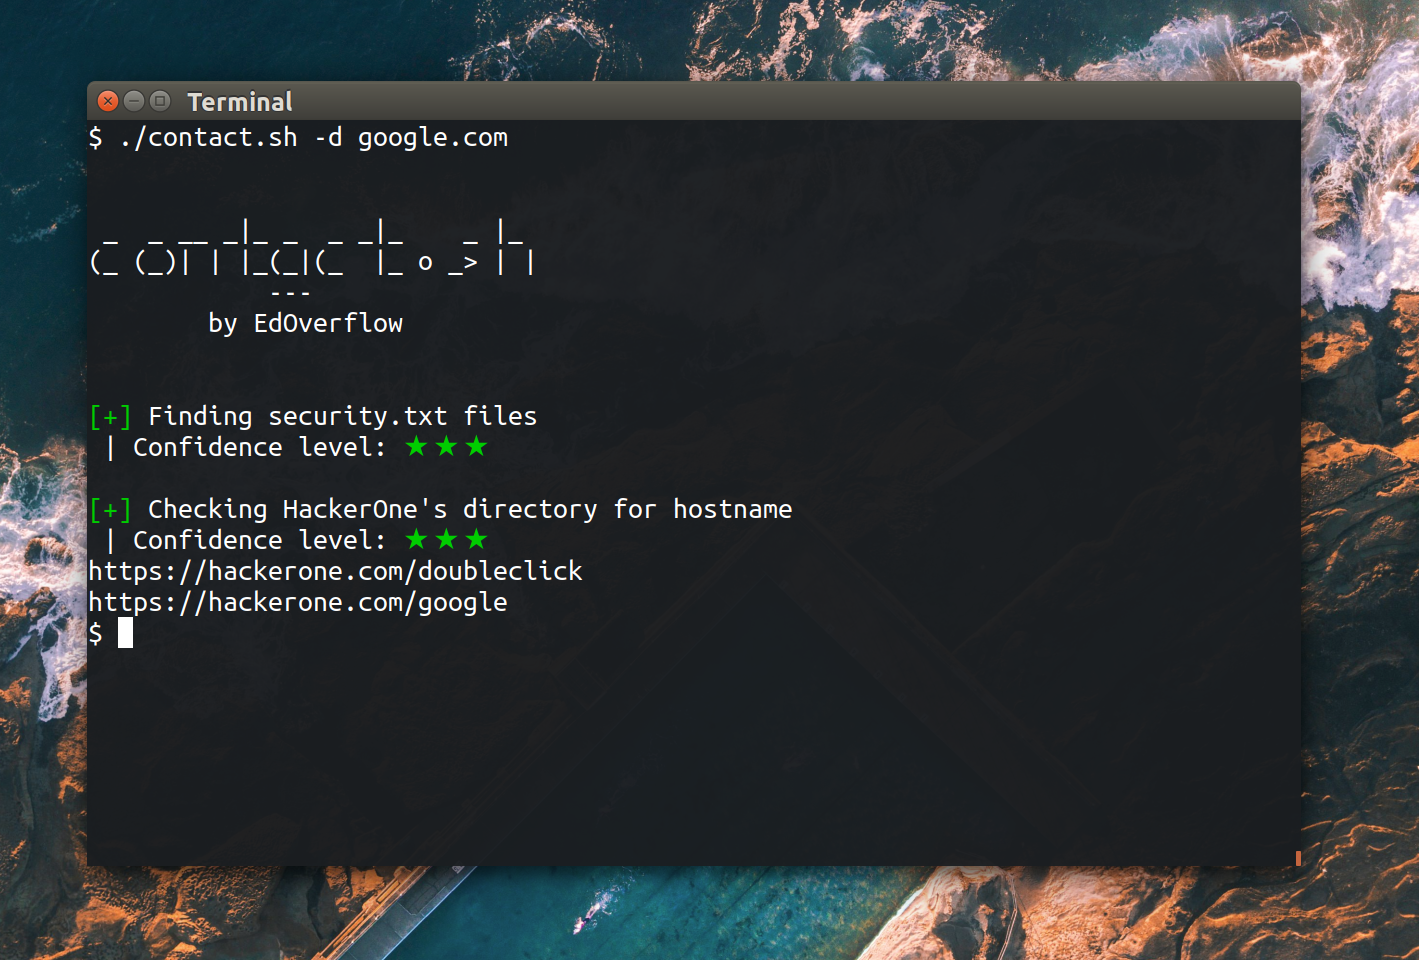 edoverflow/contact.sh
Ein OSINT-Tool, um Kontakte zu finden, um Sicherheitsschwachstellen zu melden.
 codingo/dorky
Ein Tool zum schnellen Durchführen von Keyword-Suchen über Gitlab und Github für OSINT- und Bug-Bounty-Recon.
 ctxis/snitchdns
Datenbankgestützter DNS-Server mit Web-UI
 daffainfo/oneliner-bugbounty
Eine Sammlung von One-Liner-Skripten für Bug Bounty
 nvisosecurity/pycobalthound
pyCobaltHound ist eine Aggressor-Skripterweiterung für Cobalt Strike, die eine tiefe Integration zwischen Cobalt Strike und Bloodhound bieten soll.








