
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen

 rverton/webanalyze
Port von Wappalyzer (deckt Technologien auf, die auf Websites verwendet werden) zur Automatisierung von Massenscans.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework: Ein Penetrationstest-Framework mit Ressourcen zur Cybersicherheit
 h4x0r-dz/leaked-credentials
wie man nach geleakten Zugangsdaten sucht!
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ ist ein passives Open Source Intelligence (OSINT) automatisierte Erkundung (Framework)
 w-digital-scanner/w12scan
🚀 Ein einfacher Asset-Erkennungsmechanismus für die Cybersicherheit. (Netzwerk-Asset-Erkennungsmaschine)
 cyberark/skyark
SkyArk hilft, die höchstprivilegierten Entitäten in Azure und AWS zu entdecken, zu bewerten und zu sichern.
 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 entropy1337/infernal-twin
Drahtloses Hacking - Dies ist ein automatisiertes Tool für drahtloses Hacking.
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
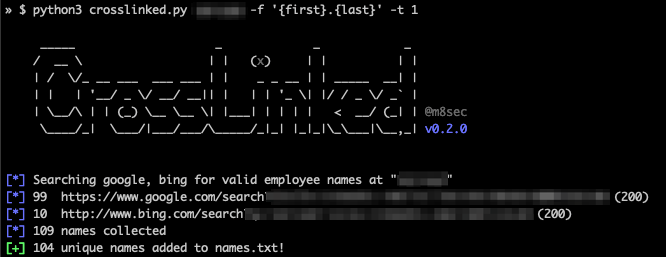 m8sec/crosslinked
LinkedIn-Enumerationstool zur Extraktion gültiger Mitarbeiternamen aus einer Organisation durch Suchmaschinen-Scraping
 samjoan/droopescan
Ein plugin-basierter Scanner, der Sicherheitsforschern hilft, Probleme in verschiedenen CMS zu identifizieren, hauptsächlich Drupal und Silverstripe.
 securing/gattacker
Ein Node.js-Paket für die Sicherheitsbewertung von BLE (Bluetooth Low Energy) mittels Man-in-the-Middle und anderen Angriffen
 netspi/powerhuntshares
Überprüft Active Directory SMB-Freigaben, um übermäßige Berechtigungen zu inventarisieren, zu analysieren und zu melden. Entdeckt zugängliche…
 malfunkt/hyperfox
HTTP/HTTPS MITM-Proxy und Aufzeichner
 soxoj/telegram-bot-dumper
Eine Telegram-Bot-Sicherung erstellen. Sie wie Telegram Web durchsuchen. Forensisches CLI-Tool mit Web-Oberfläche
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmap ist ein Open-Source-Programm, das zur Ausnutzung des Netzwerks und zum Sammeln von Informationen mit Hilfe von nmap verwendet wird. Der…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater für Chrome DevTools mit integrierter KI zum Erklären von Anfragen und Vorschlagen von Angriffen








