
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen

 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…
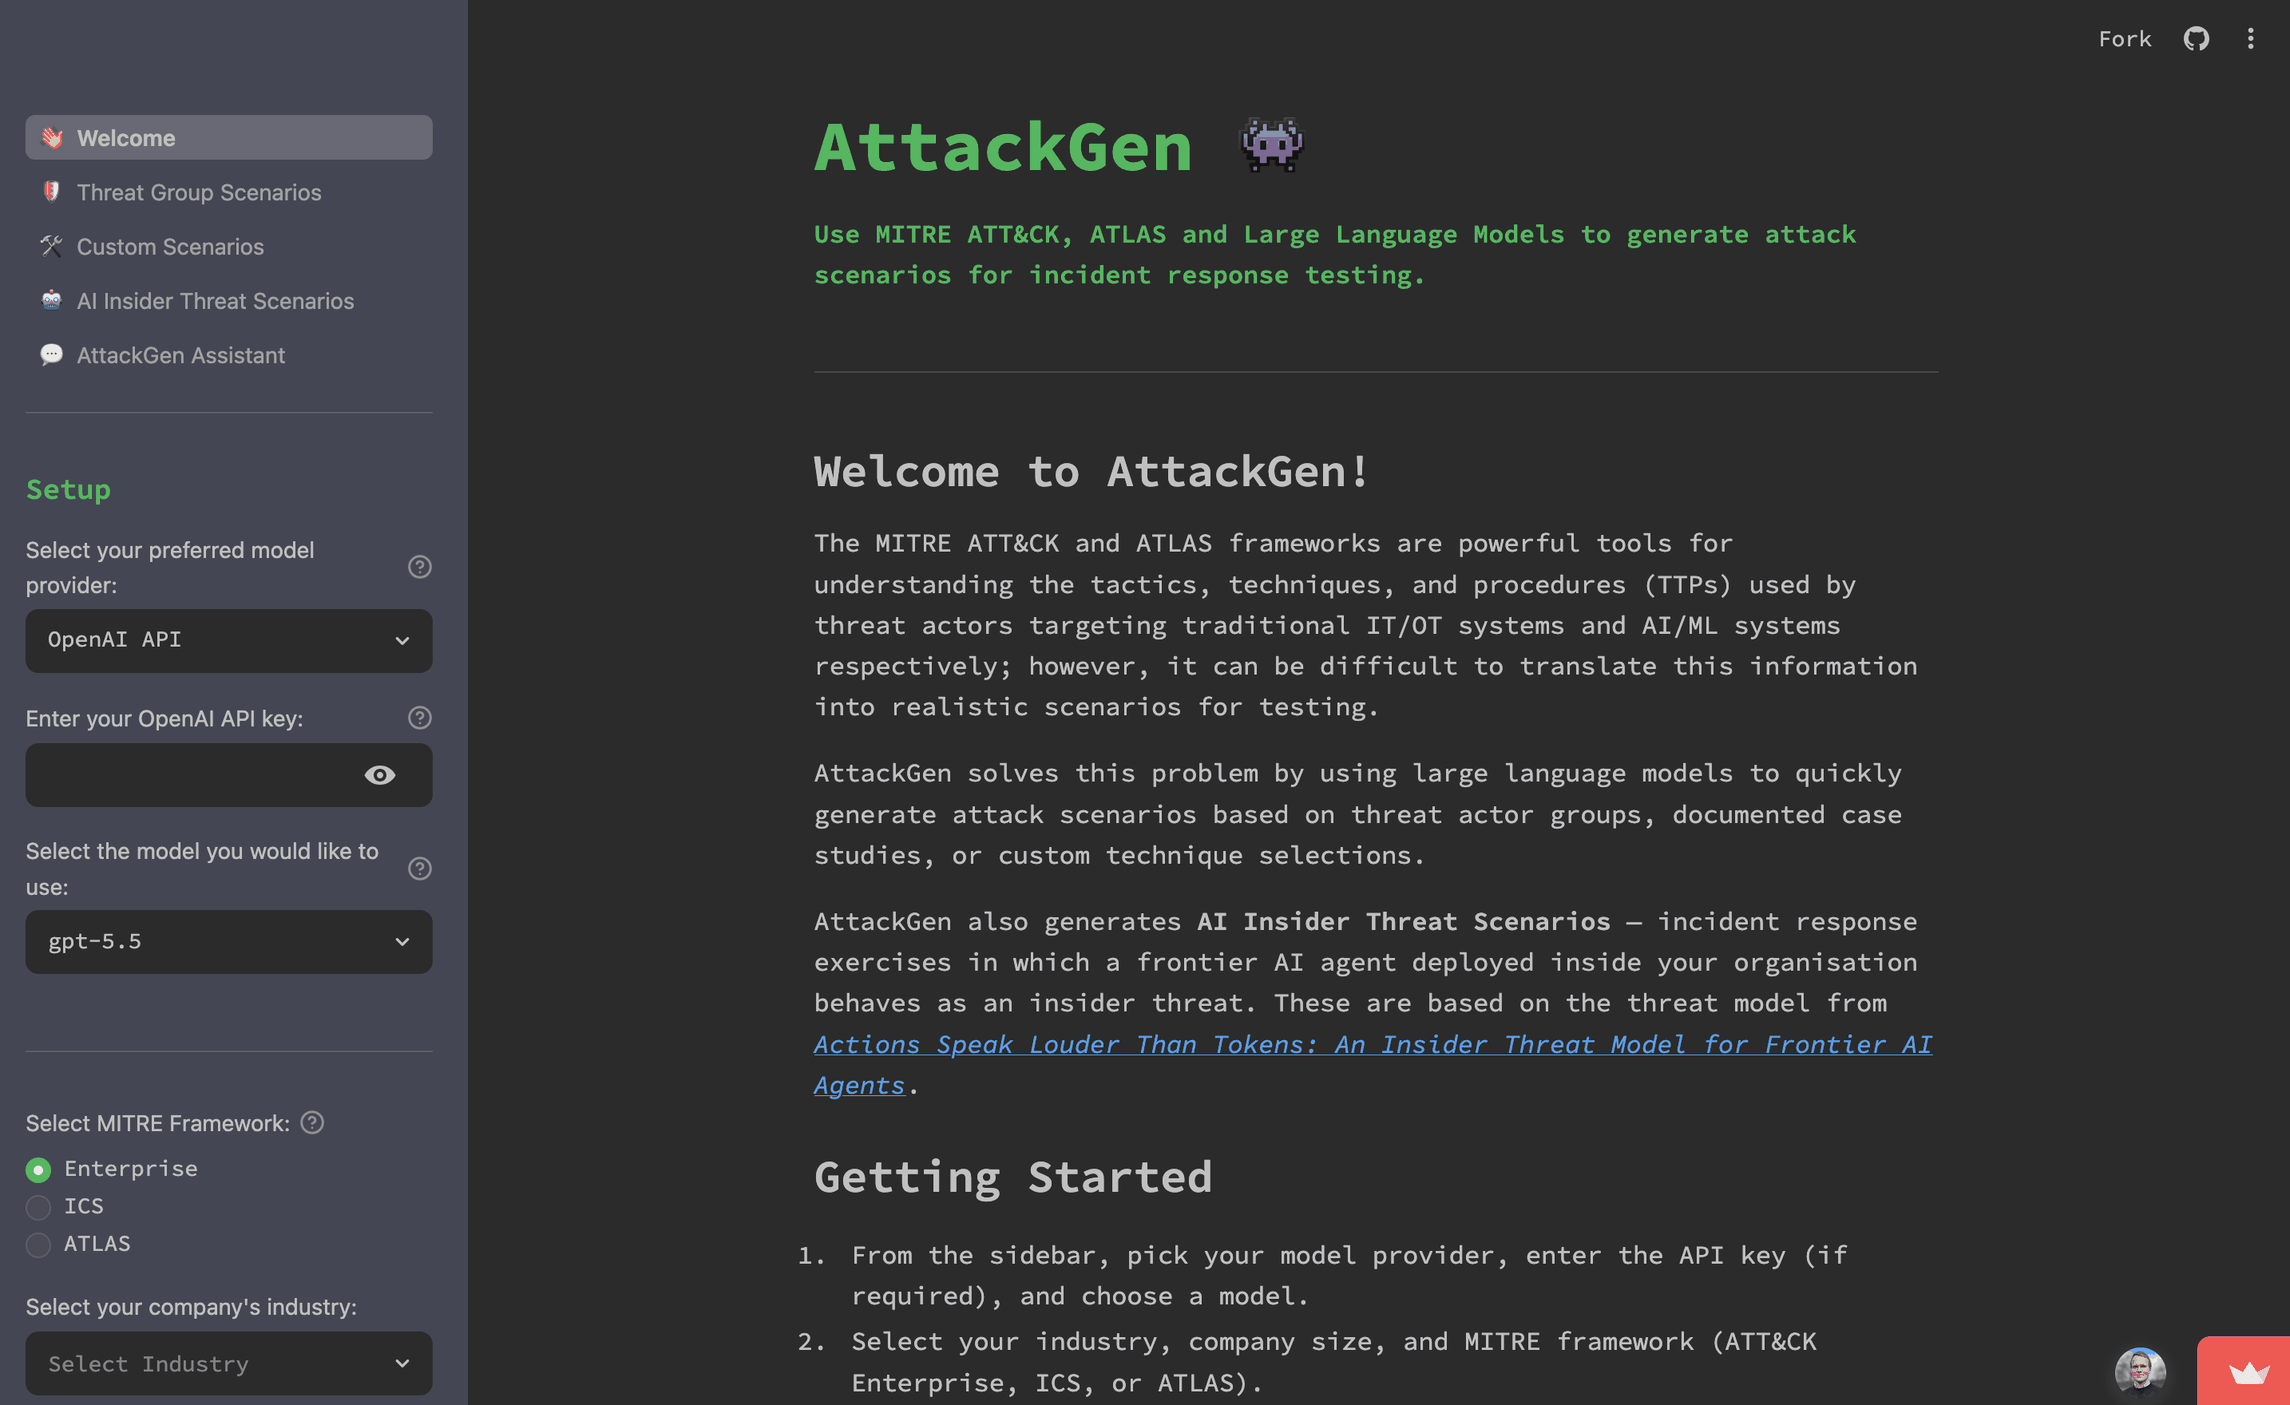 mrwadams/attackgen
AttackGen ist ein Cybersicherheits-Tool für Incident-Response-Tests, das die Leistungsfähigkeit großer Sprachmodelle und des umfassenden MITRE…
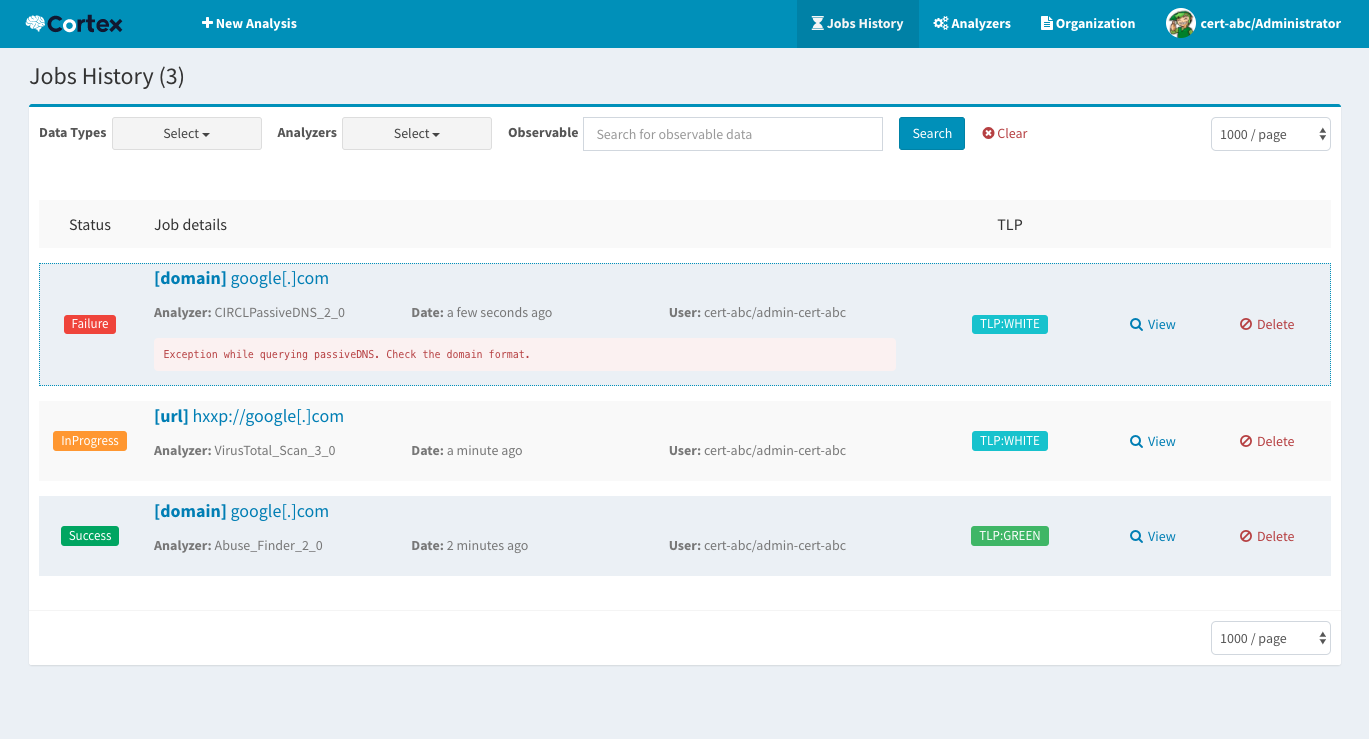 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen
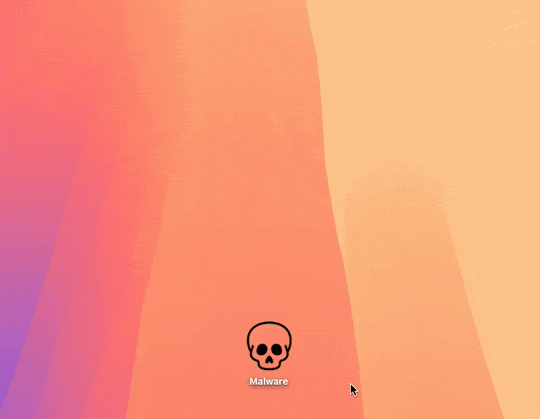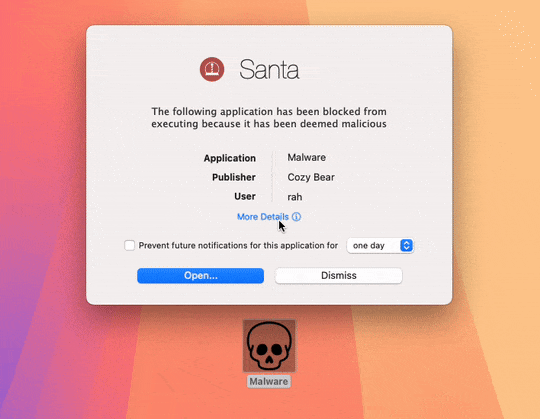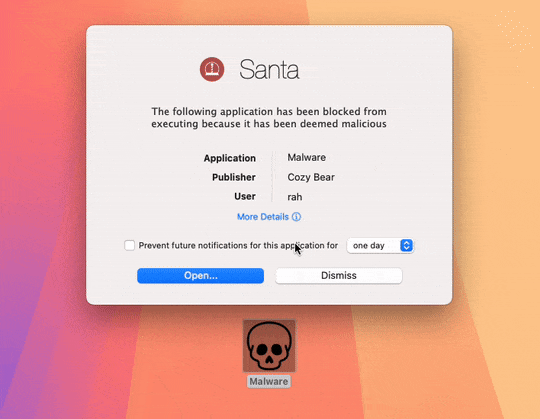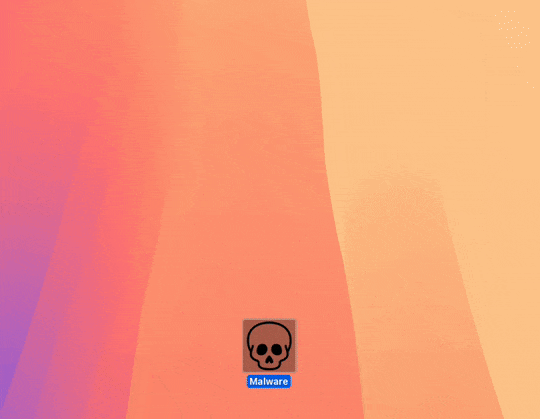 northpolesec/santa
Ein Autorisierungssystem für Binär- und Dateizugriff für macOS.
 thalesgroup-cert/watcher
KI-gestützte Threat Intelligence-Plattform für automatisiertes CVE-/Ransomware-Monitoring, Domain-Überwachung, Erkennung von Datenlecks und Incident…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 rabobank-cdc/dettect
Taktiken, Techniken erkennen & Bedrohungen bekämpfen
 nextronsystems/iocs
Indikatoren für Kompromittierung aus der Analyse und Forschung des Nextron Threat Research Teams
 essexrich/threatactors-ttps
Repository erstellt, um Informationen über Taktiken, Techniken und Verfahren zu teilen, die von Bedrohungsakteuren verwendet werden. Ursprünglich mit…
 eveo7/aa-discord-audit
Abgleichs-Audit für die Discord-Integration von Alliance Auth: findet Servermitglieder, die AA-verwaltete Rollen besitzen, die Auth nie gewährt hat,…
 raj3shp/malscore
Bösartigkeitsbewertung für Linux-Befehle
 fabriziosalmi/tanstack-compromise-checker
Shell-Skript zum Erkennen von Indikatoren für den TanStack npm Supply-Chain-Angriff (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 dobybaxter127/nimbus-vestige
Eine forensische Rekonstruktions-Engine für Cloud- und Identitäts-Incident-Response.
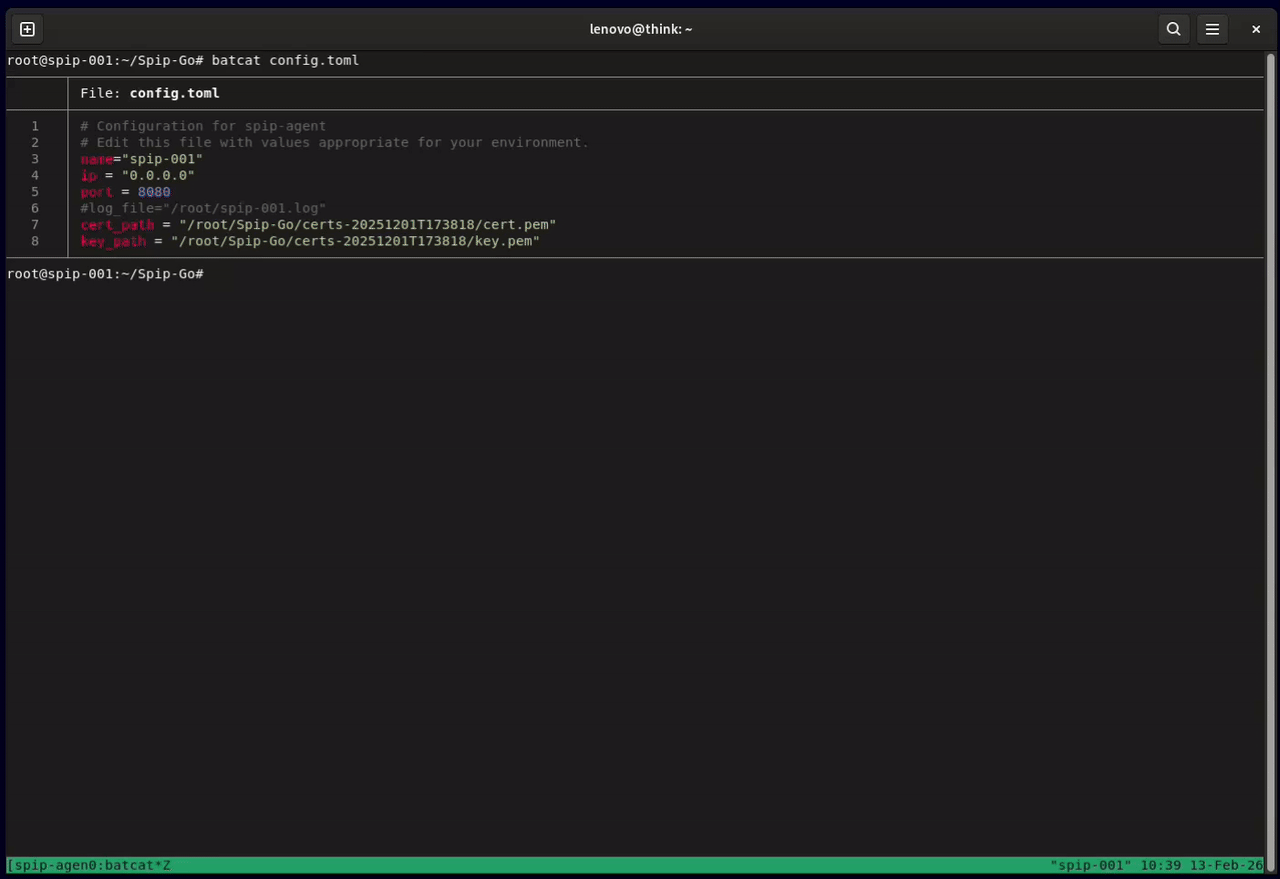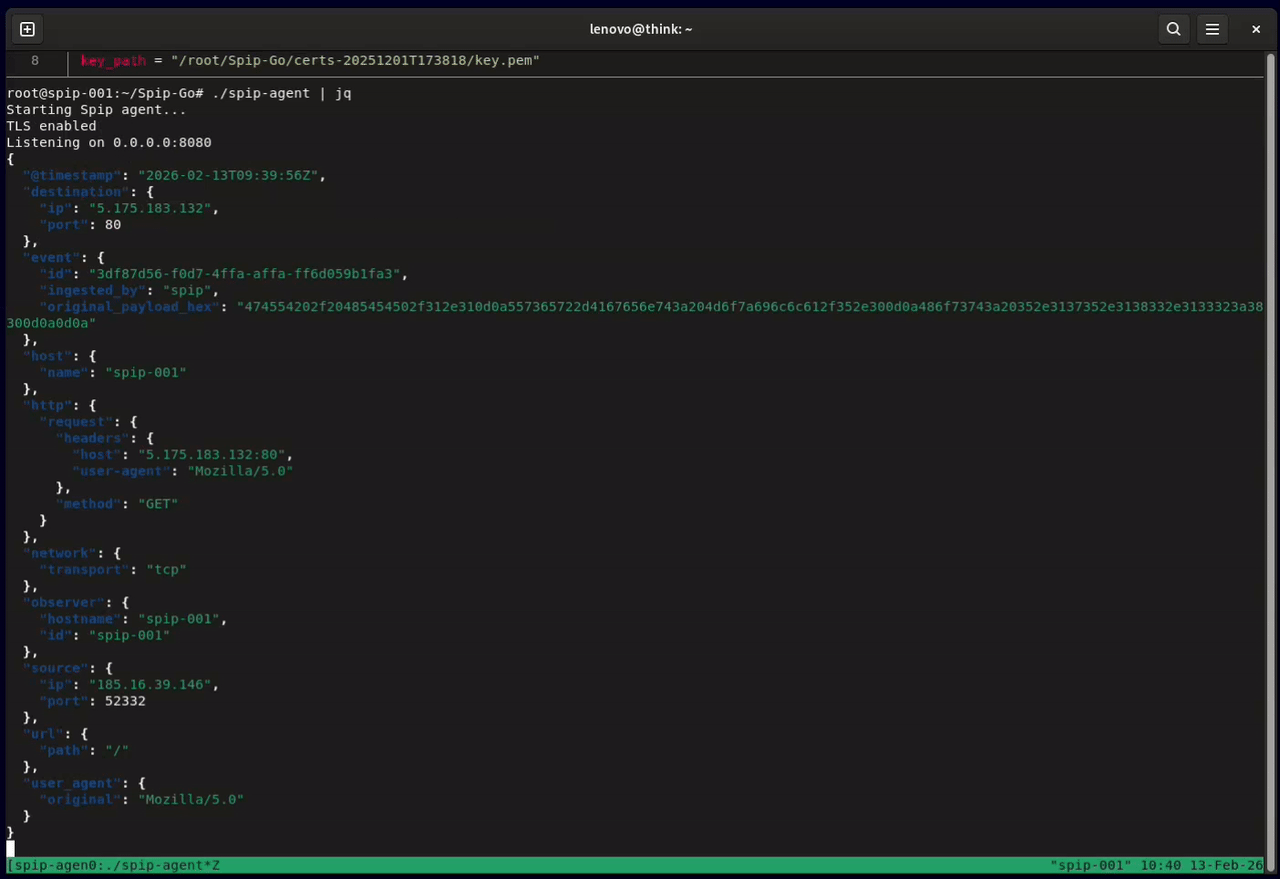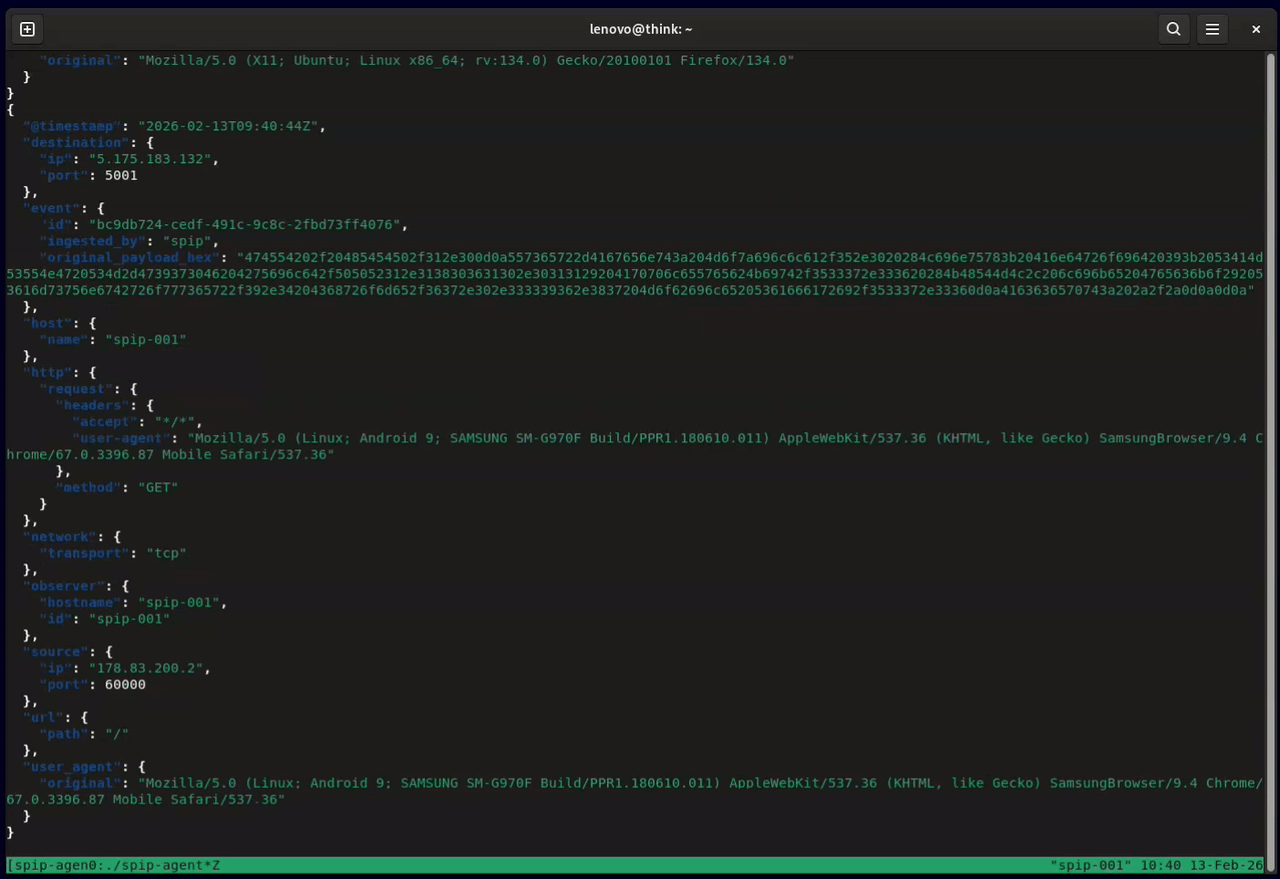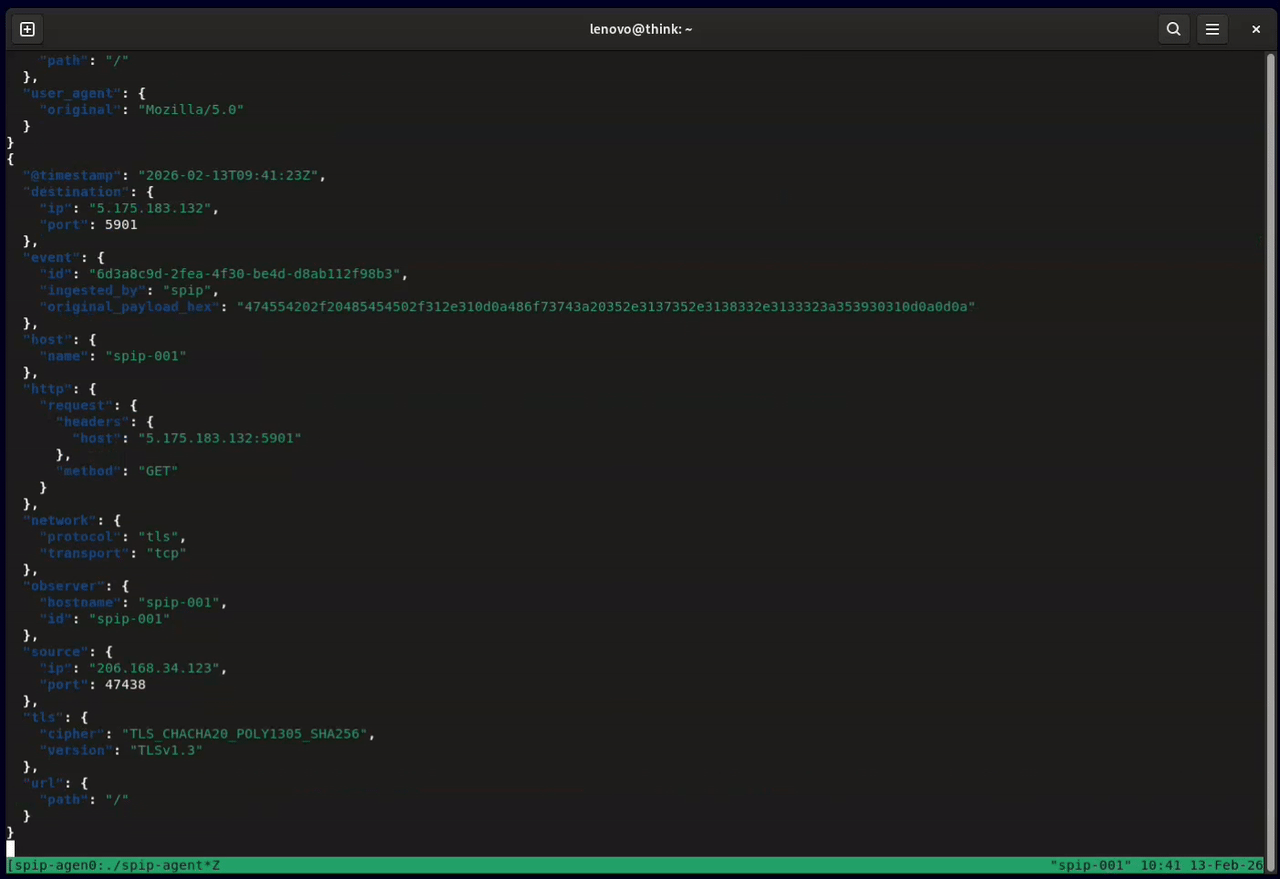 honeylabshq/spip-go
Spip network sensor written in Go
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 mgreen27/detectraptor
Ein Repository zum Teilen öffentlich verfügbarer Velociraptor-Erkennungsinhalte.
 netalertx/netalertx
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup








