
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen

 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 gilnett/wstrace
Eigenständiger Zero-Driver-Windows-System- und API-Monitor in Rust
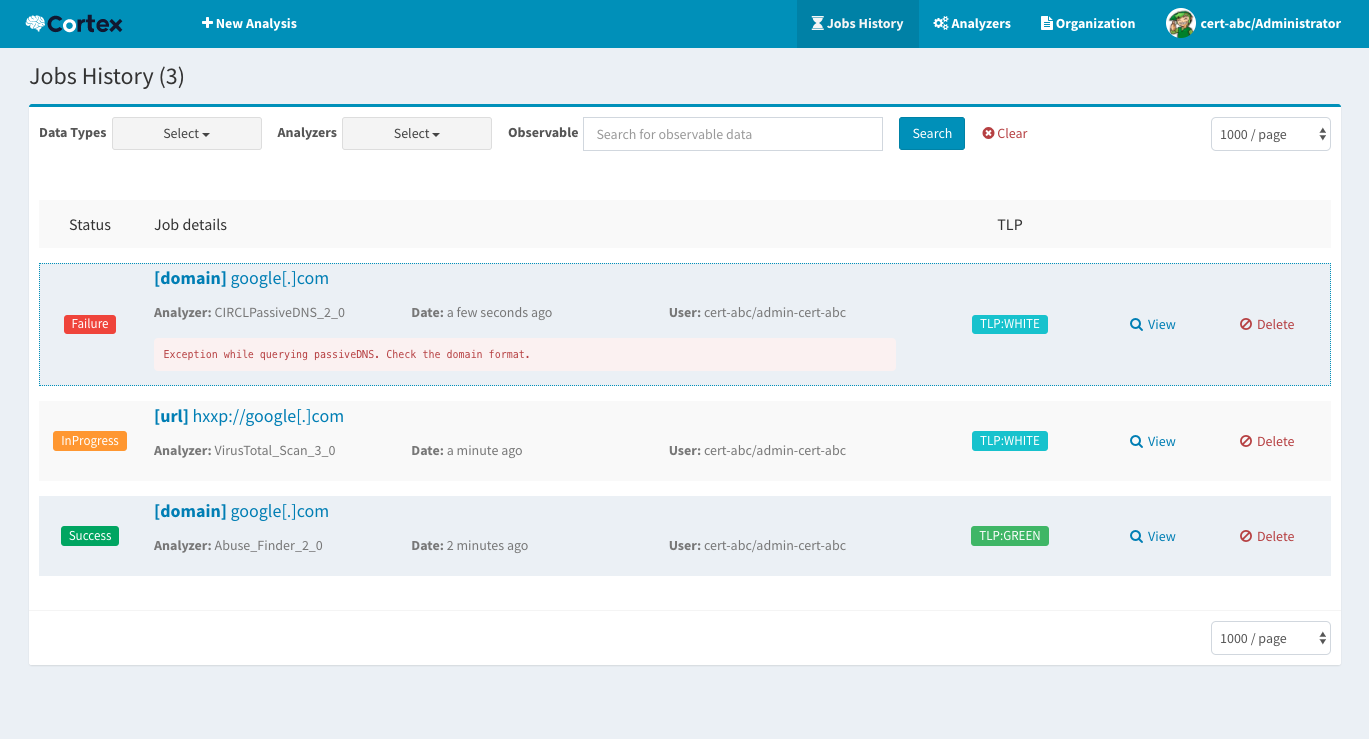 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen
 thalesgroup-cert/watcher
KI-gestützte Threat Intelligence-Plattform für automatisiertes CVE-/Ransomware-Monitoring, Domain-Überwachung, Erkennung von Datenlecks und Incident…
 rabobank-cdc/dettect
Taktiken, Techniken erkennen & Bedrohungen bekämpfen
 eveo7/aa-discord-audit
Abgleichs-Audit für die Discord-Integration von Alliance Auth: findet Servermitglieder, die AA-verwaltete Rollen besitzen, die Auth nie gewährt hat,…
 raj3shp/malscore
Bösartigkeitsbewertung für Linux-Befehle
 owasp/agentic-evidence
OWASP-Referenzprojekt für Sicherheitsnachweise bei agentischer KI: korreliert Agentenausführung, Identität, Tool-Aufrufe und…
 dobybaxter127/nimbus-vestige
Eine forensische Rekonstruktions-Engine für Cloud- und Identitäts-Incident-Response.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
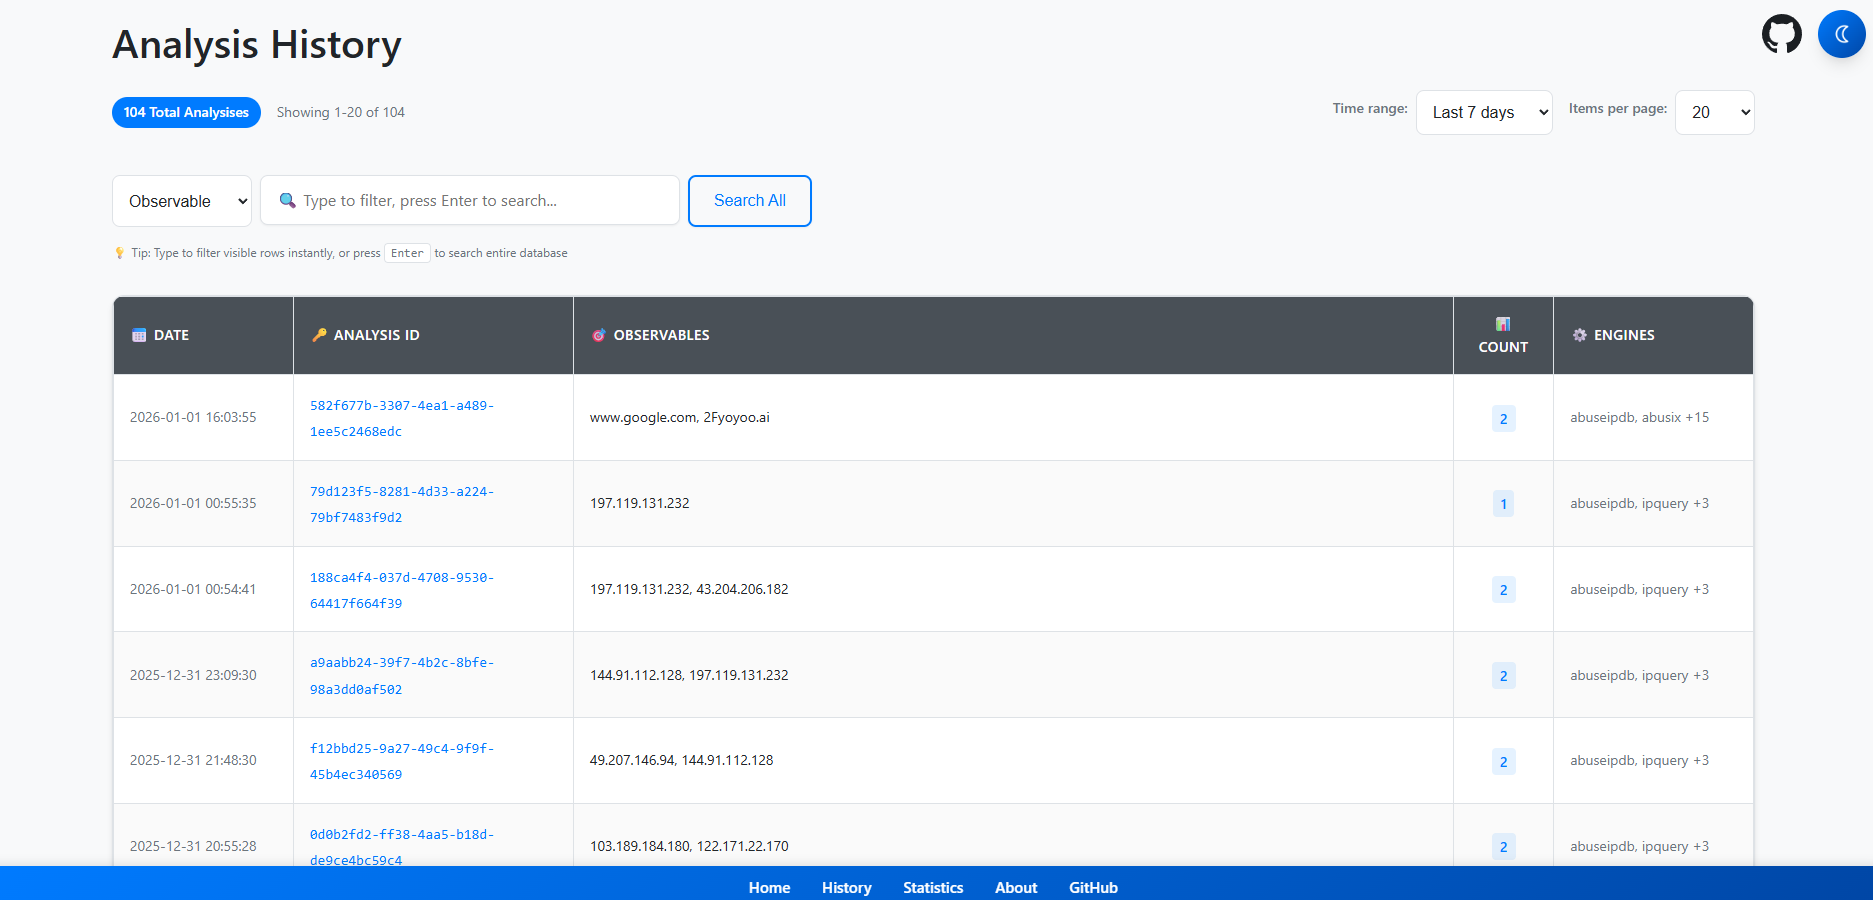 stanfrbd/cyberbro
Eine einfache Anwendung, die Ihre IoCs aus Müll-Eingaben extrahiert und deren Reputation mithilfe mehrerer CTI-Dienste überprüft.
 sonitbahl/sshintel
Eigenständige SSH-Honeypot zur Erfassung von Angreiferinteraktionen und deren Umwandlung in strukturierte Sicherheitsinformationen.
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 tridents10/vader-pro-vdr
KI-gestützte Plattform zur Erkennung und Behebung von Schwachstellen mit einem Go-Endpunkt-Agenten, einem zentralisierten Dashboard und einer…
 cristianzsh/amcache-evilhunter
Windows-Amcache.hve-Registrierungsstruktur parsen und analysieren, VirusTotal-Integration.
 mkorman90/regipy
Regipy ist eine OS-unabhängige Python-Bibliothek zum Parsen von Offline-Registry-Hives.
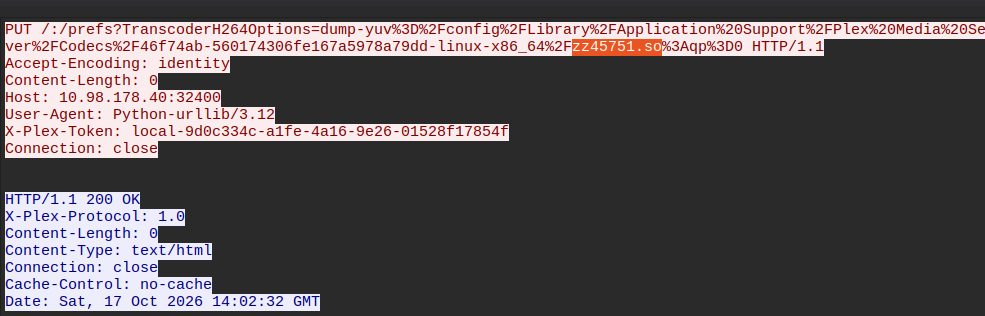 boredhackerblog/plex2shell_pcap
Packet-Capture-Artefakte der plex2shell-Ausnutzung gegen Plex, einschließlich Lab- und In-the-Wild-Verkehr, zum Erstellen und Validieren von…
 google/turbinia
Automatisierung und Skalierung von Werkzeugen der digitalen Forensik








