
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit für die CVE-2024-5806
 l0ading-x/cve-2022-23131
cve-2022-23131
 mafifrizi/tanuki
Taktischer Identitätsoperator für Linux & Hybrid Active Directory
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit für CVE-2023-27524, der den Auth-Bypass und RCE von Apache Superset angreift. Fälscht Sitzungscookies, enumeriert Datenbanken/Benutzer, führt…
 midisec/cve-2023-36899
Reproduktionsumgebung und Werkzeuge für die Schwachstelle CVE-2023-36899, die die Umgehung der Authentifizierung cookieloser Sitzungen im…
 golioth/signy
Asymmetrische Kryptographie-Bibliothek zur Erzeugung signierter URLs auf eingebetteten Geräten, die zeitlich begrenzten Ressourcenzugriff unter…
 stra-x/outoftune
Rogue-Device-Enrollment-Tool für Entra ID und Intune MDM. Automatisiert den Gerätebeitritt, Token-Erfassung, MDM-Registrierung und OMA-DM-Check-in,…
 duy-31/cve-2023-46805_cve-2024-21887
Eine Schwachstelle zur Umgehung der Authentifizierung in der Web-Komponente von Ivanti ICS 9.x, 22.x und Ivanti Policy Secure ermöglicht es einem…
 otterhacker/labs4u2self
Bereitstellbares, auf AWS gehostetes Active-Directory-Pentest-Labor mit Domänencontroller und verwundbarem MSSQL; übe S4U2Self-Missbrauch,…
 ianxtianxt/ms14-068
Domain-Penetrationstool
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 d0ge/xsw
XML Signature Wrapping Burp Suite Erweiterungen
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Python-Exploit für CVE-2024-10924 Authentifizierungsumgehung in Really Simple Security < 9.1.2. Ermöglicht unauthentifiziertes Login als jeder…
 qarait/ephemera
Zero-Trust SSH CA
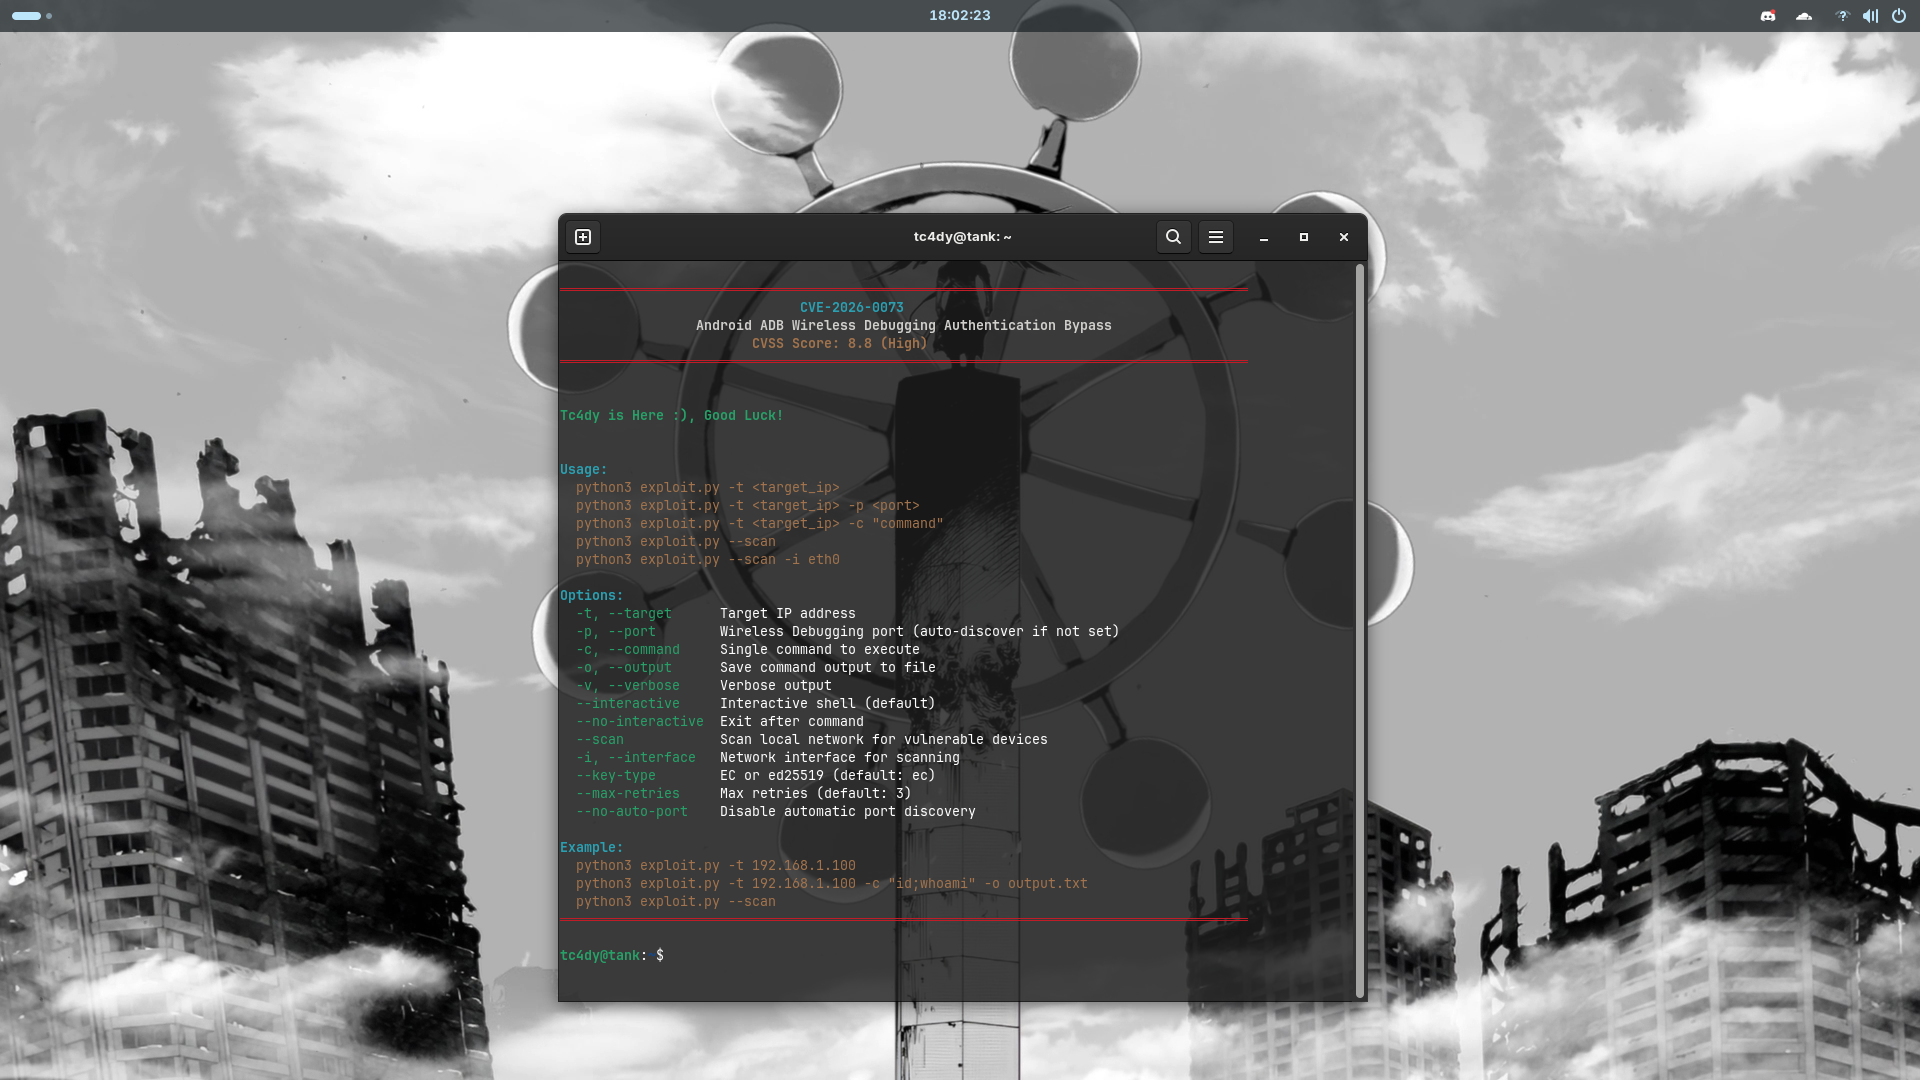 tc4dy/cve-2026-0073-poc-exploit
Zero-Click-Authentifizierungs-Bypass-Exploit für Android ADB Wireless Debugging (CVE-2026-0073). Bietet interaktive Shell, Befehlsausführung und…
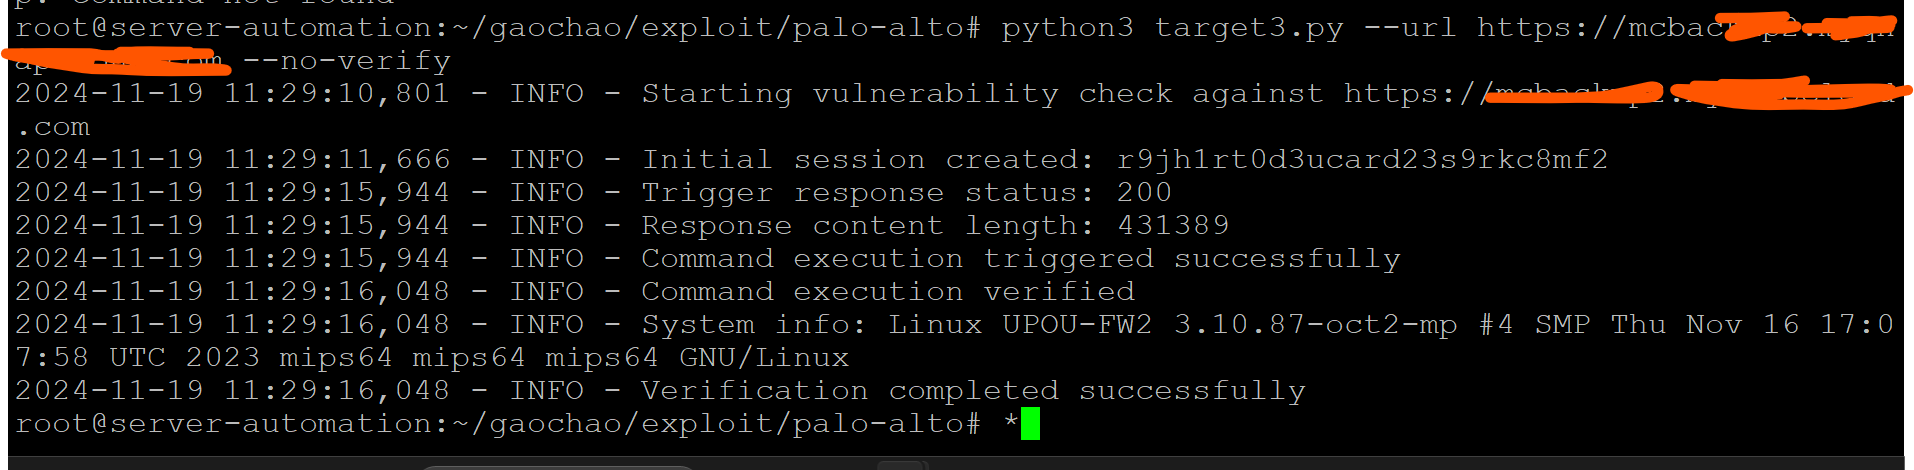 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
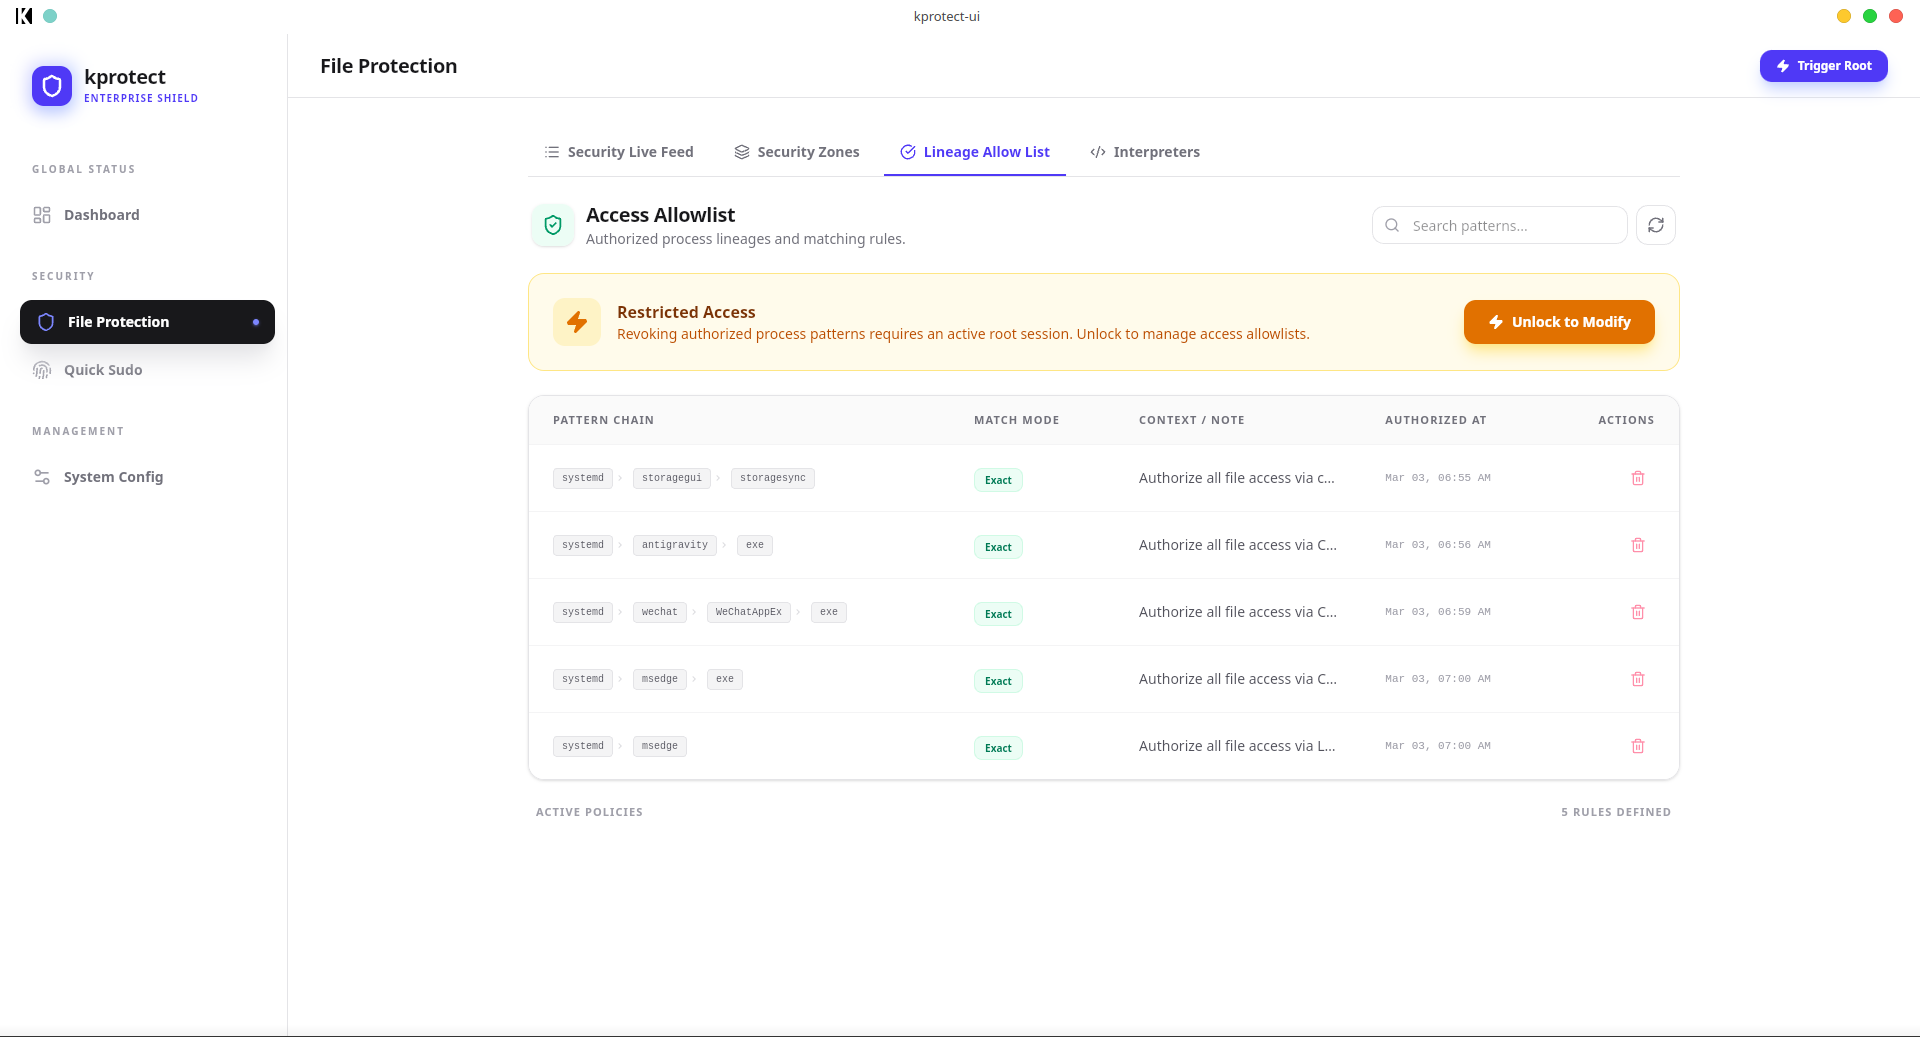 khoinp1012/kprotect
Sicherheits-Engine auf Kernel-Ebene, die mithilfe von eBPF-LSM Dateizugriffsrichtlinien basierend auf der Prozessherkunft durchsetzt und sensible…
 scopeblind/scopeblind-gateway
Fail-closed Cedar policy gate plus signed receipts for AI agent tool calls. npx protect-mcp








