 tc4dy/cve-2026-0073-poc-exploit
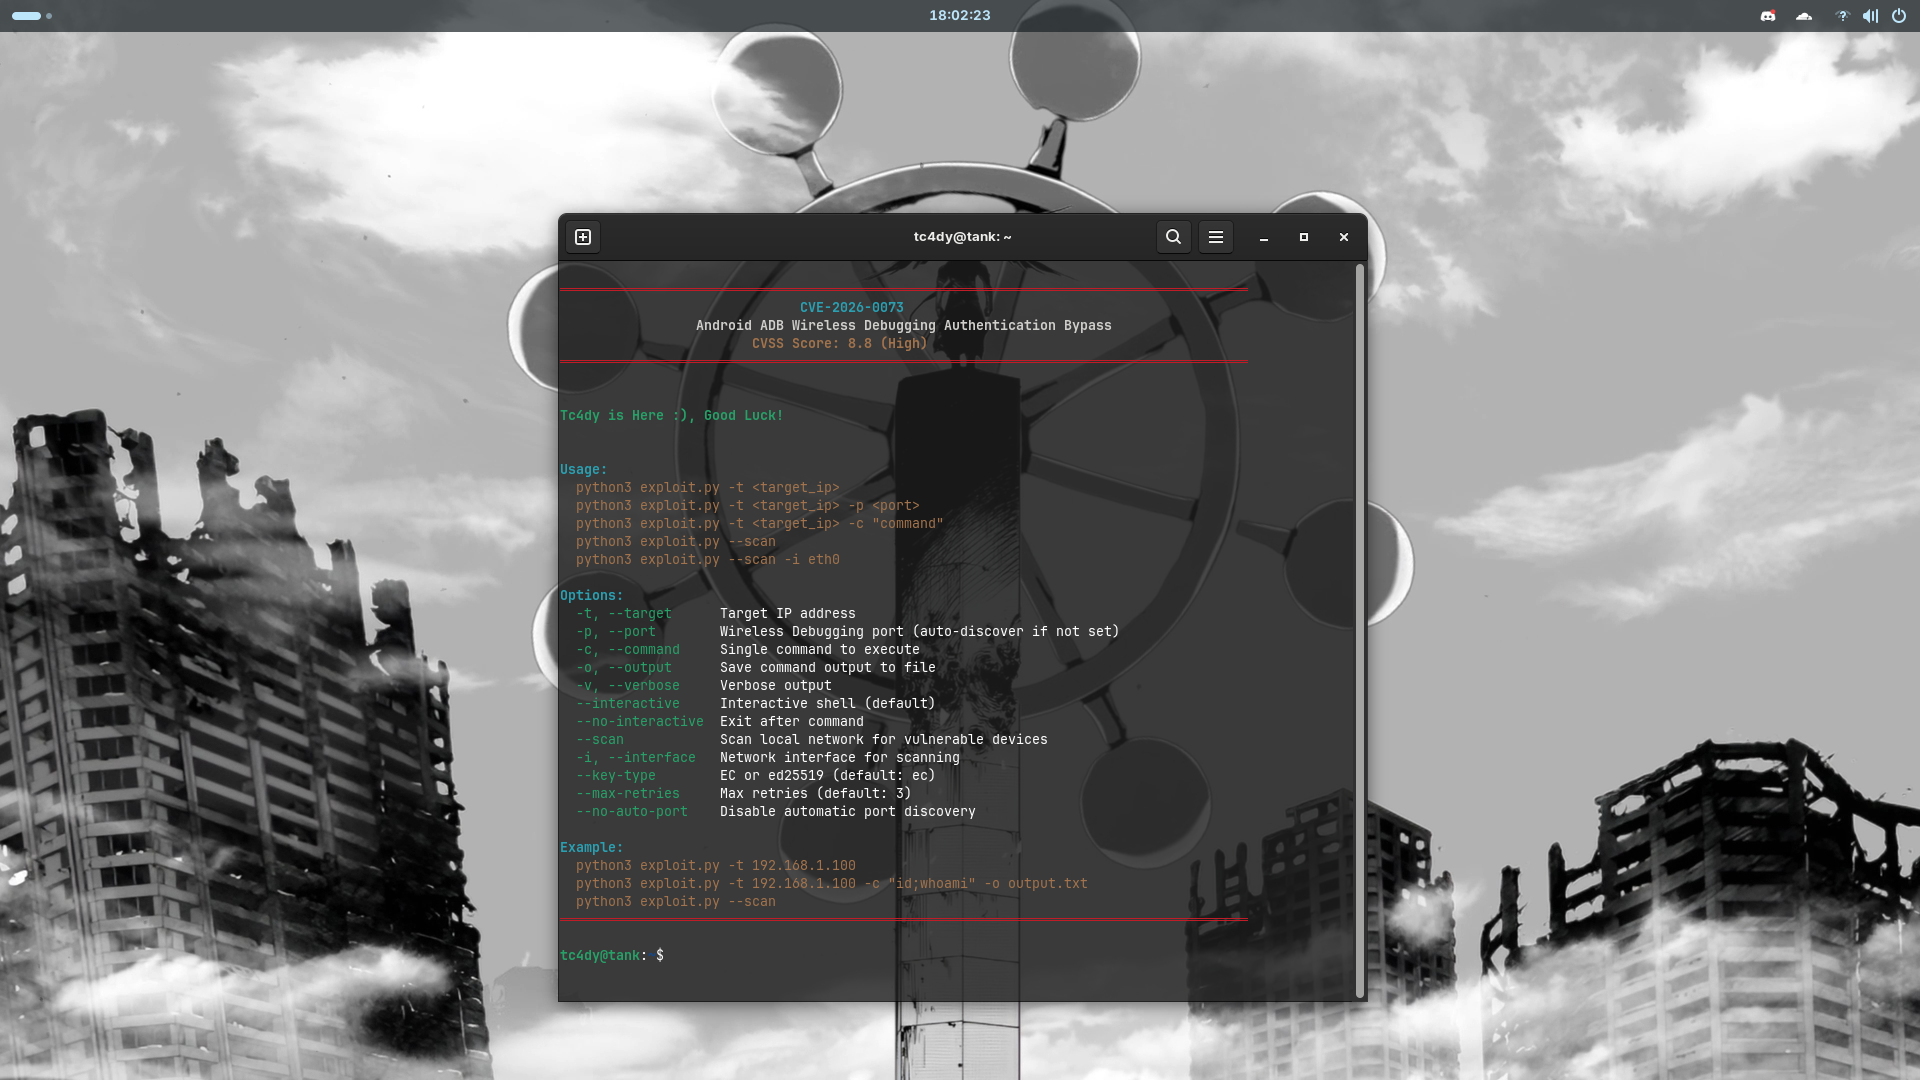
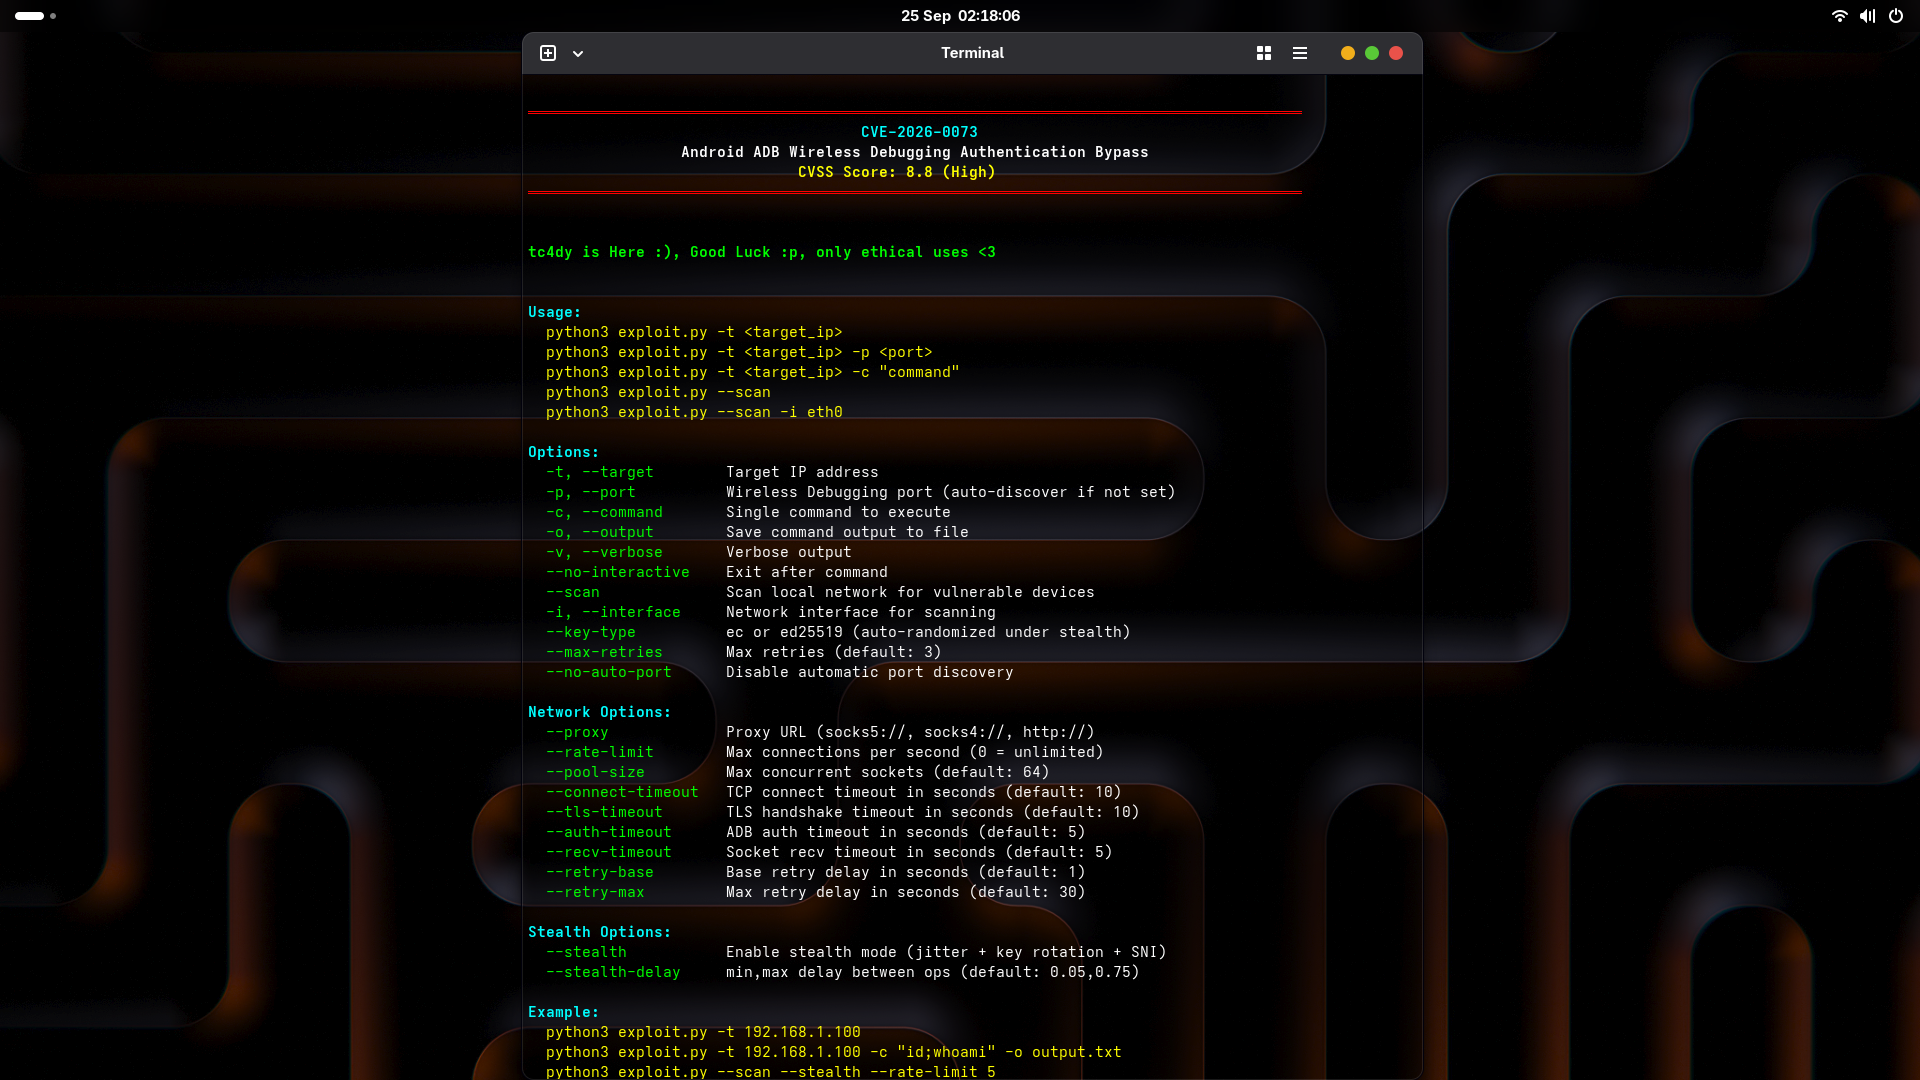
Zero-Click-Authentifizierungs-Bypass-Exploit für Android ADB Wireless Debugging (CVE-2026-0073). Bietet interaktive Shell, Befehlsausführung und Netzwerk-Scanning für autorisierte Sicherheitstests.



Zero-Click | Remote Shell | Network Scanner | Educational Security Research Tool
NUR ETHISCHE NUTZUNG – AUTORISIERTE SICHERHEITSTESTS
Dieses Repository stellt Tools ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
CVE-2026-0073 ist eine kritische Authentifizierungsumgehungs-Schwachstelle im ADB-Daemon von Android, die Wireless Debugging auf Android 14-, 15- und 16-Geräten betrifft. Der Fehler liegt in der TLS-Zertifikatsüberprüfungslogik, wo eine Typverwechslung in EVP_PKEY_cmp() es Angreifern ermöglicht, die Authentifizierung zu umgehen, indem sie ein EC P-256- oder Ed25519-Zertifikat gegen ein Gerät präsentieren, das mit einem RSA-Schlüssel konfiguriert ist.
Dieses Repository bietet zwei separate Tools: ein weaponisiertes exploit.py für autorisierte Red-Team-Operationen und ein nicht-intrusives safedetect.py für Blue Teams und Sicherheitsaudits.
Beide Tools werden ausschließlich für autorisierte Sicherheitsforschung und Bildungszwecke bereitgestellt.
| Funktion | Beschreibung |
|---|---|
| Intelligente Port-Erkennung | Scannt automatisch gängige Wireless-Ports + mDNS-Erkennung, verifiziert ADB über CNXN-Handshake |
| TLS 1.3 Bypass | Nutzt Typverwechslung in EVP_PKEY_cmp() zur Authentifizierungsumgehung |
| Dual-Key-Unterstützung | EC P-256 (Standard) oder Ed25519-Zertifikate |
| Interaktive Shell | Vollständiger Terminalzugriff mit thread-basierter I/O |
| Einzelbefehl-Modus | Führt einen Befehl aus und beendet - perfekt für Skripting |
| Netzwerk-Scanner | Scannt das gesamte Subnetz nach anfälligen Geräten |
| Auto-Retry | Exponentielles Backoff + Jitter + konfigurierbare maximale Wiederholungen |
| Manuelle Port-Überschreibung | Port angeben, wenn die automatische Erkennung fehlschlägt |
| Ausgabeerfassung | Befehlsergebnisse in Datei speichern |
| Farbige Ausgabe | Professionelles visuelles Feedback über colorama |
| Ausführliches Debugging | Detailliertes Logging zur Fehlerbehebung |
| Proxy-Unterstützung | SOCKS5 / SOCKS4 / HTTP-Proxy-Kompatibilität |
| Threaded Shell | Nicht-blockierende interaktive Sitzung |
| mDNS-Erkennung | Passive _adb-tls-connect._tcp-Diensterkennung |
| Persistenter Pool | Thread-sicherer Verbindungspool mit konfigurierbarer Größe |
| Granulare Timeouts | Timeouts pro Phase (Connect, TLS, Auth, Recv) |
| Stealth-Modus | Jitter + SNI-Rotation + CN-Rotation + Key-Rotation |
| Rate Limiting | Token-Bucket-Verbindungsdrosselung zur IDS-Vermeidung |
| JSON/CSV/HTML-Berichte | SIEM-freundliche strukturierte Ausgabe für SafeDetect |
| Android-Version | Betroffen |
|---|---|
| Android 14 | ✅ Ja |
| Android 15 | ✅ Ja |
| Android 16 | ✅ Ja |
| Android 13- | ❌ Nein |
Patch: Android Security Bulletin 2026-05-01
| Funktion | exploit.py (Weaponisiert) | safedetect.py (Blue Team) |
|---|---|---|
| Zweck | Vollständige Ausnutzung + Shell-Zugriff | Nicht-intrusive Erkennung & Audit |
| Ziel-Eingabe | Einzel / Subnetz-Scan | Einzel / CIDR / Datei / mDNS |
| CIDR-Unterstützung | ❌ Nein | ✅ Ja (bis /20) |
| Portbereich-Unterstützung | ❌ Nein | ✅ Ja (--ports 5555,39311-39400) |
| Dateibasierte Ziele | ❌ Nein | ✅ Ja (-f targets.txt) |
| mDNS-Erkennung | ✅ avahi-browse | ✅ zeroconf (reines Python) |
| Automatische Netzwerkerkennung | ✅ Ja (Interface oder Standard /24) | ✅ Ja (Interface oder Standard /24) |
| Multithreaded-Scanning | ✅ Ja (Batch 32 Threads) | ✅ Ja (ThreadPoolExecutor) |
| ADB-Porterkennung | ✅ CNXN-Handshake | ✅ Nur CNXN-Banner |
| Wireless-ADB-Erkennung | ✅ STLS-Probe | ✅ STLS-Probe (keine Auth) |
| TLS-Handshake-Inspektion | ✅ Vollständig (mTLS) | ✅ Nur beobachtend |
| Klartext-ADB-Erkennung | ❌ Nein (geht von Wireless aus) | ✅ Ja (tcp_banner) |
| Zertifikatsgenerierung | ✅ EC / Ed25519 | ❌ Nie |
| Authentifizierungsumgehung | ✅ EC/Ed25519 vs RSA-Typverwechslung | ❌ Nie versucht |
| AUTH-Signatur senden | ✅ Ja | ❌ Nie |
| Shell-Zugriff | ✅ Interaktive Shell | ❌ Nie |
| Befehlsausführung | ✅ Ja (-c "id") | ❌ Nie |
| Reverse Shell | ❌ Nein | ❌ Nie |
| Interaktive Shell | ✅ Ja (threaded I/O) | ❌ Nie |
| Ausgabe in Datei | ✅ Ja (-o) | ❌ Nein |
| JSON-Bericht | ❌ Nein | ✅ Ja |
| CSV-Bericht | ❌ Nein | ✅ Ja |
| HTML-Bericht | ❌ Nein | ✅ Ja |
| JSONL-Streaming | ❌ Nein | ✅ Ja |
| Risikobewertung | ❌ Nein (binär anfällig/sicher) | ✅ Ja (CRITICAL/HIGH/MEDIUM/SECURE) |
| Empfehlungen | ❌ Nein | ✅ Ja (priorisierte Liste) |
| Patch-Anleitung | ❌ Nein | ✅ Ja (2026-05-01) |
| Proxy-Unterstützung | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ Nein |
| PySocks erforderlich | ✅ Ja (bei Proxy-Nutzung) | ❌ Nein |
| Rate Limiting | ✅ Token-Bucket | ❌ Nein |
| Verbindungspool | ✅ BoundedSemaphore | ❌ Nein |
| Stealth-Modus | ✅ Jitter + SNI + CN + Key-Rotation | ❌ Nein |
| SNI-Rotation | ✅ Ja | ❌ Nein |
| CN-Rotation | ✅ Ja | ❌ Nein |
| Key-Typ-Rotation | ✅ Ja (ec ↔ ed25519) | ❌ Nein |
| Port-Shuffle | ✅ Ja (Stealth) | ❌ Nein |
| Retry-Logik | ✅ Exponentiell + Jitter | ❌ Nein |
| Granulare Timeouts | ✅ 6 verschiedene Timeouts | ✅ Einzelnes --timeout |
| Konfigurierbare Timeouts | ✅ connect/tls/auth/recv/retry | ✅ Nur --timeout |
| Nebenläufigkeitssteuerung | ✅ --pool-size | ✅ --concurrency |
| Ausführlicher Modus | ✅ Ja | ✅ Ja |
| Quiet-Modus | ❌ Nein | ✅ Ja (-q) |
| Farbige Ausgabe | ✅ Ja (ANSI) | ✅ Ja (ANSI) |
| Banner | ✅ Vollständiges Banner | ✅ Safe-Detect-Banner |
| Root erforderlich | ✅ Ja (nicht erzwungen) | ❌ Nein |
| Abhängigkeiten | cryptography, pysocks (opt) | cryptography (opt), zeroconf (opt) |
| Optionale Module | PySocks | cryptography, zeroconf |
| Plattformübergreifend | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Python-Version | 3.8+ | 3.8+ |
| Speziell entwickelt für | Red Team / Pentest | Blue Team / Audit |
| Ethischer Haftungsausschluss | ✅ Banner + Kommentar | ✅ Banner + Footer |
| Forensische Spuren | Hoch (TLS, Auth, Shell) | Minimal (nur Banner-Probes) |
| Rechtliches Risiko | Hoch (aktiver Exploit) | Gering (passive Erkennung) |
| Empfohlen für | Autorisierter Pentest | Compliance / IR / Audit |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v

#Ed25519 Certificate
python exploit.py -t 192.168.1.100 --key-type ed25519

#Non-Interactive Mode (Exit After Command)
python exploit.py -t 192.168.1.100 -c "whoami" --no-interactive
