
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 secureworks/whiskeysamlandfriends
Python-basiertes Framework zum Generieren von Golden-SAML-Tokens, Kerberos-Tickets und Azure-Zugriffstoken zur Ausnutzung föderierter…
 mx-moth/flask-saml2
Flask-Bibliothek zum Erstellen von SAML Service Providers und Identity Providers
 ricardojoserf/adduser-samr
Erstellen Sie lokale Administratoren in Windows mithilfe der SAMR-API. In C#, Crystal, Python, Rust, Golang, Nim und Deno (Javascript)
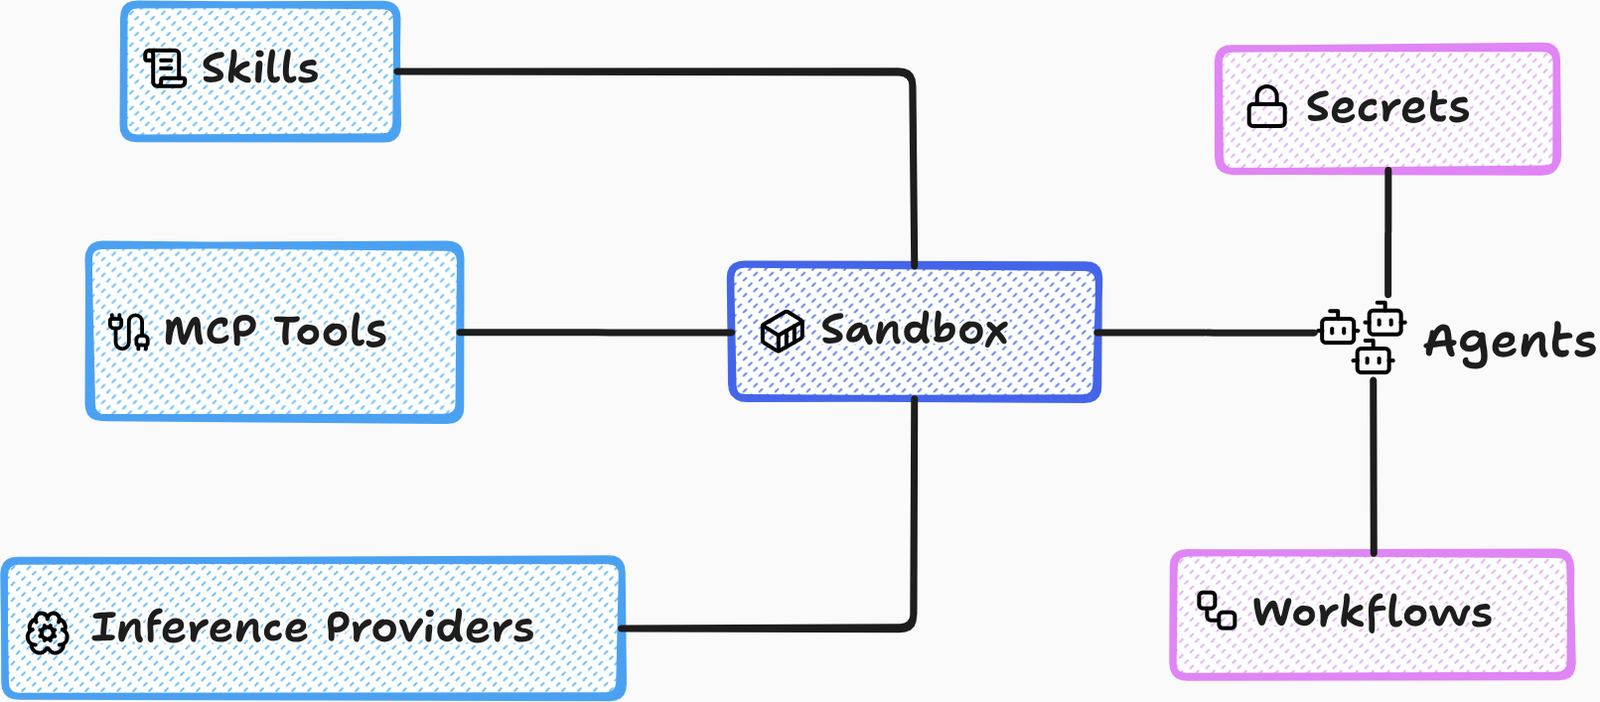 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).
 portswigger/oauth-scan
Burp Suite Extension zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 rhinosecuritylabs/iamactionhunter
Ein Parser und Abfragetool für AWS IAM-Richtlinienanweisungen.
 praetorian-inc/oauthseeker
Eine bösartige OAuth-Anwendung, die sowohl für interne als auch externe Phishing-Angriffe genutzt werden kann, die auf Microsoft Azure- und…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Proof of Concept
 henkru/cs-token-vault
In-Memory-Token-Tresor-BOF für Cobalt Strike
 temp43487580/entrapassthecert
Werkzeug zum Anfordern des P2P-Zertifikats von Entra ID und zur Authentifizierung an entfernten Entra-verbundenen Geräten damit.
 blacksky-algorithms/atproto
Fork der AT Protocol-Referenzimplementierung mit leistungsoptimierter AppView, Rust-basiertem Firehose-Indexer, Redis-Caching und…
 hikari-systems/slater
Low-memory graphdb with Bolt+tls support, at-rest encryption & vectors designed for local replica graph use cases.
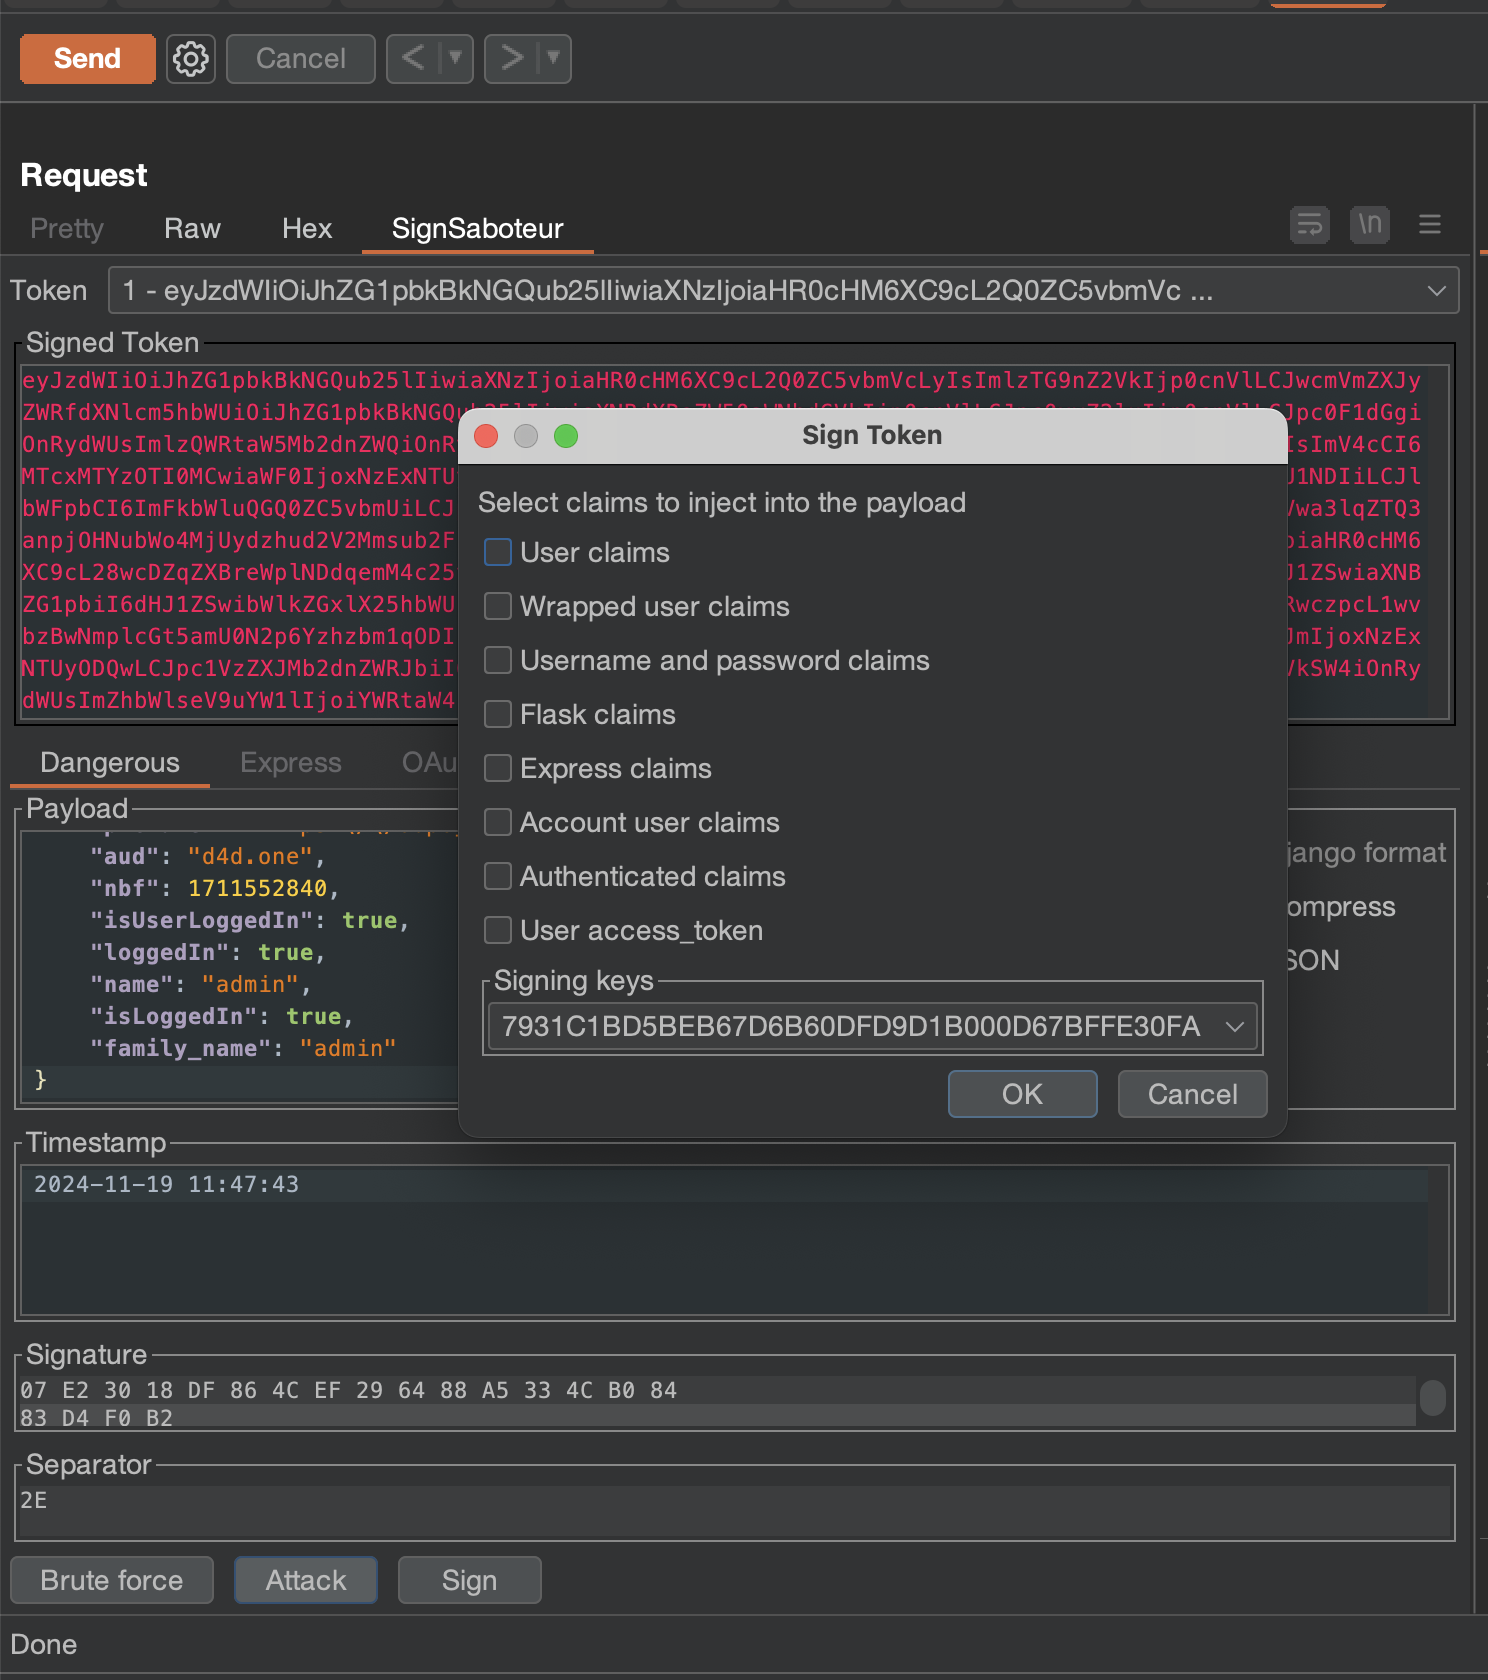 d0ge/sign-saboteur
SignSaboteur ist eine Burp Suite Erweiterung zum Bearbeiten, Signieren und Verifizieren verschiedener signierter Web-Tokens.
 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
 lightspin-tech/red-shadow
Scannt AWS IAM-Konfigurationen auf Shadow-Administratoren, indem es falsch konfigurierte Deny-Richtlinien erkennt, die Aktionen von Benutzern auf…
 eshlomo1/cloudsec
Meistern Sie die Kunst der Cloud-Exploitation. Eine spezialisierte Ressource für offensive Sicherheitsforscher und Red Teamer, die sich auf die…
 ymsniper/noeyes
Sicherer Terminal-Chat. E2E verschlüsselt, Server mit Null-Metadaten und Blind-Weiterleitung. PyNaCl XSalsa20-Poly1305 + Ed25519 +…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…








