
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 bunnie/dc34-vault
# Vault-App für das DC34-Badge
 agentrust-io/cmcp
cMCP: Vertrauliches MCP-Gateway. Hardware-attestierte Richtliniendurchsetzung für MCP-Toolaufrufe.
 synacktiv/aadoutsider-py
Python3-Neufassung der AsOutsider-Funktionen von AADInternals
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
 drunkf0x/adspider
Überwachen Sie Änderungen in Active Directory mit Replikationsmetadaten
 bishopfox/cirro
Erstellen von Angriffspfaden über Management- und Datenebenen hinweg
 breakfix/sharpscom
Ein C#-Dienstprogramm für die Interaktion mit SCOM
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
 snizi/cve-2026-18963-exploit
Exploit für Keycloak CVE-2026-18963, der eine nicht authentifizierte Übernahme von Konten über einen Reset-Credentials-Bypass ermöglicht. Enthält…
 farenhytee/database-sentinel
Open-Source-Sicherheitsaudits für Supabase: ein schreibgeschützter MCP-Server, ein CLI-Agent und ein Claude Skill. Findet RLS-Fehlkonfigurationen,…
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab Authentifizierungs-Bypass (CVE-2024-45409) Exploit
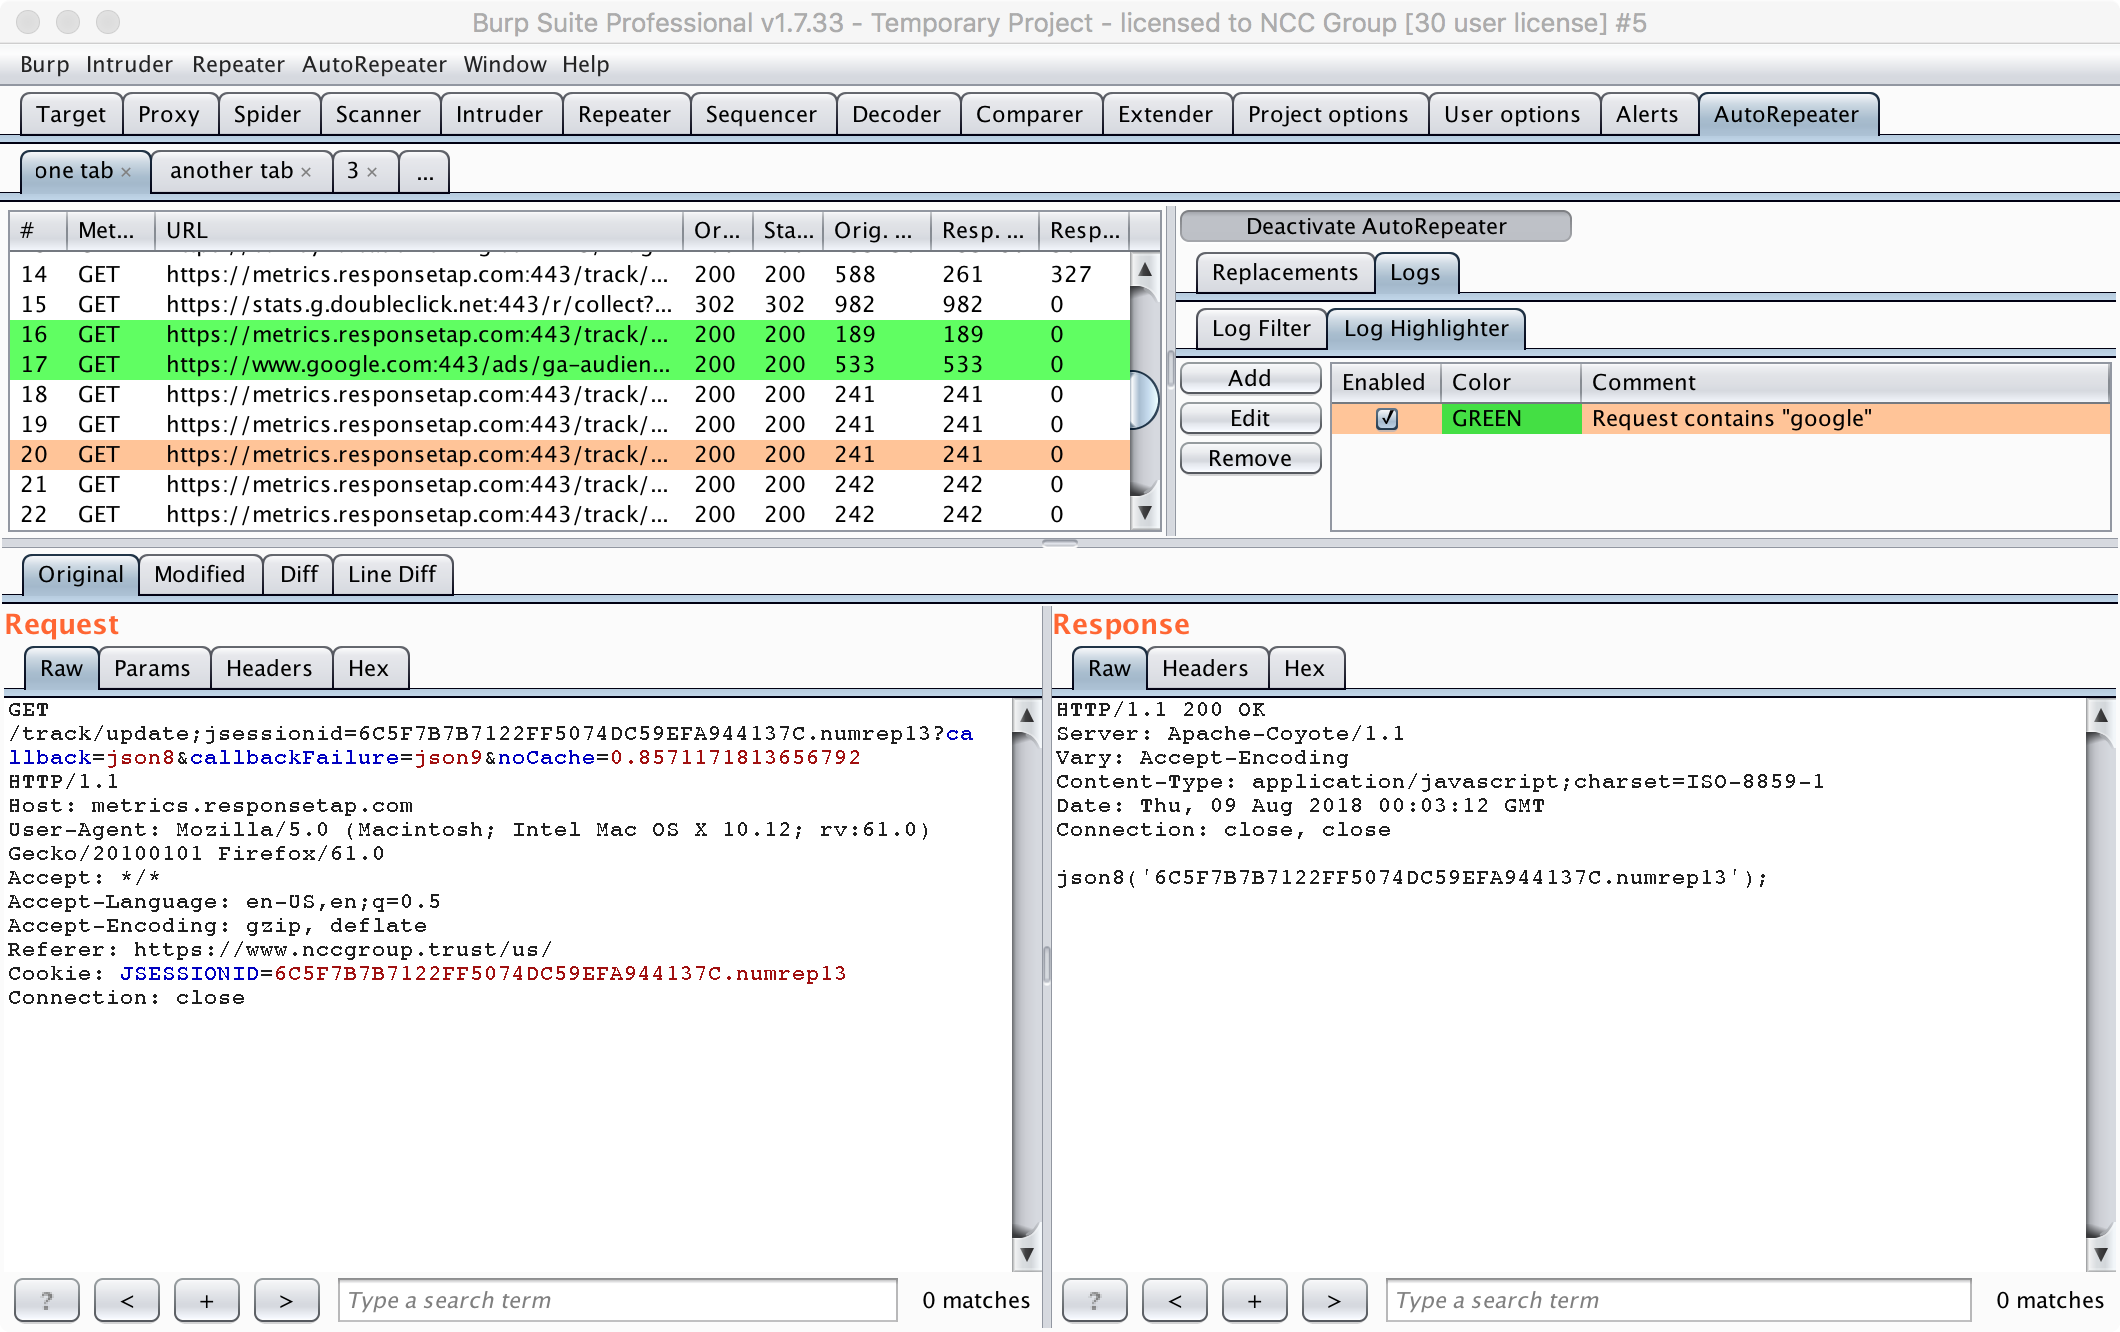 portswigger/auto-repeater
Automatisierte HTTP-Anfragewiederholung mit Burp Suite
 sourceincite/cve-2021-24085
Proof-of-Concept-Exploit für CVE-2021-24085: CSRF-basierte Privilegienausweitung in Microsoft Exchange Server durch Fälschung des…
 t94j0/adexplorersnapshot-rs
Konvertiert Active Directory Explorer-Snapshot-Dateien (.dat) in BloodHound CE JSON-Archive für grafikbasierte AD-Angriffspfadanalyse und Aufklärung.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Proof-of-Concept-Exploit für die Umgehung der Authentifizierung in ConnectWise ScreenConnect, der das Hinzufügen eines administrativen Benutzers als…
 kypvas/ad_attack_architecture
Active-Directory-Angriffsarchitektur-Karte Umfassende Pentest-Referenz — Von der Aufklärung bis zur Domänen-Dominanz
 ccob/pivert
Emuliert NIST SP 800-73 PIV-Smartcards unter Windows mithilfe eines PFX-Zertifikats und privaten Schlüssels und ermöglicht so die…
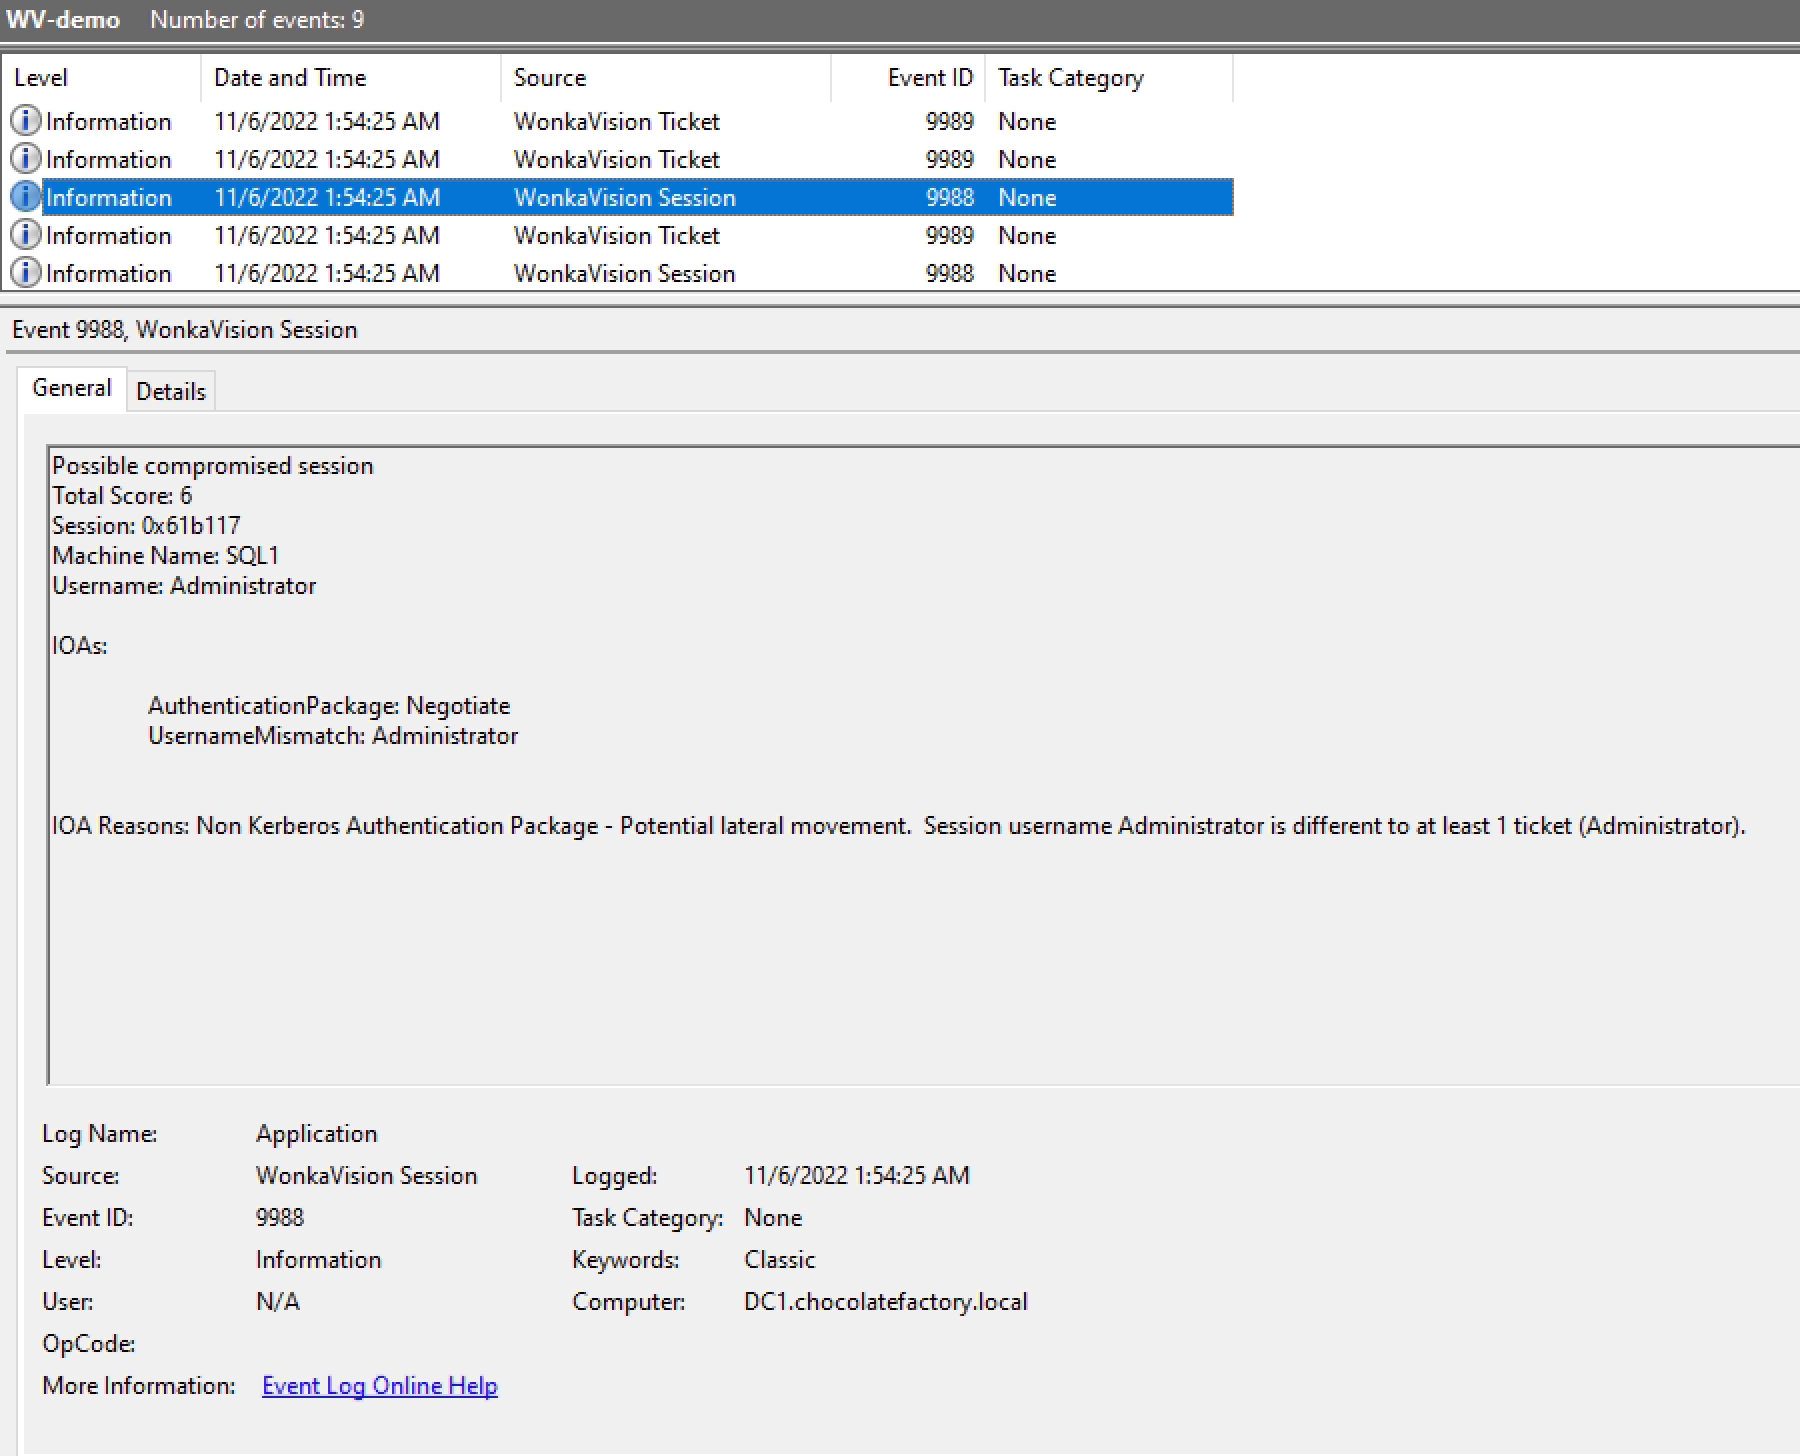 0xe7/wonkavision
Erkennt gefälschte Kerberos-Tickets durch Auslesen von Sitzungs- und Ticketdaten, Bewertung von Anomalien und Erzeugung von…








