
 #1
Kitploit empfohlen

 kit-lang/packages/kit-policy
Ein flexibles, zusammensetzbares Autorisierungs-Framework für Kit (inspiriert von Action Policy)
 kit-lang/packages/kit-oauth
OAuth 2.0-Clientbibliothek für Kit-Anwendungen, die Autorisierungscode-, PKCE-, Client-Anmeldeinformationen- und Aktualisierungstoken-Flows…
 schroeder-sys/pantheon-souverainete
Modulare, redundante und 100 % souveräne Cloud-Infrastruktur, um sich von den GAFAM unabhängig zu machen. Technische Leitfäden,…
 cosignet/sdk
Schlanker TypeScript + Python-Client ohne Abhängigkeiten und Rezepte, um risikoreiche Aktionen durch eine nutzlastgebundene Passkey-Genehmigung…

 authelia/authelia
Das Single-Sign-On-Multi-Faktor-Portal für Webanwendungen. OpenID-zertifiziert™ und bereit für Post-Quanten-Kryptografie.
 mandiant/adfsdump
Extrahiert AD FS-Signaturschlüssel, Token-Zertifikate und die Relying-Party-Konfiguration und ermöglicht so gefälschte Verbundauthentifizierungstoken…
 elastic/silhouette
Bewahre es geheim, bewahre es sicher
 azuread/azure-ad-incident-response-powershell-module
Das Azure Active Directory Incident Response PowerShell-Modul stellt eine Reihe von Tools bereit, die von der Azure Active Directory Produktgruppe in…
 jsa2/caoptics
CA Optics - Azure AD Conditional Access Gap-Analysator
 netwrix/pingcastlecloud
Auditprogramm für AzureAD
 vmware-archive/lightwave
Identitätsdienste für traditionelle Infrastruktur, Anwendungen und Container.
 securityriskadvisors/msspray
Passwortangriffe und MFA-Validierung gegen verschiedene Endpunkte in Azure und Office 365
 thomaspatzke/burp-sessionauthtool
Burp-Plugin zur Identifizierung von Privilegienerweiterungs-Schwachstellen.
 dodge-mptc/cve-2023-35794-webssh-hijacking
Repository enthält eine Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform.
 grails/gssc-cve-2022-41923
Workaround-Leitfaden für die CVE-2022-41923 Privilegienverwaltungsschwachstelle im Grails Spring Security Core Plugin, der gepatchte…
 matrix-org/synapse
Synapse: Matrix-Homeserver, geschrieben in Python/Twisted.
 fadi002/unshackle
Open-Source-Tool zum Umgehen von Windows- und Linux-Passwörtern von einem bootbaren USB-Stick
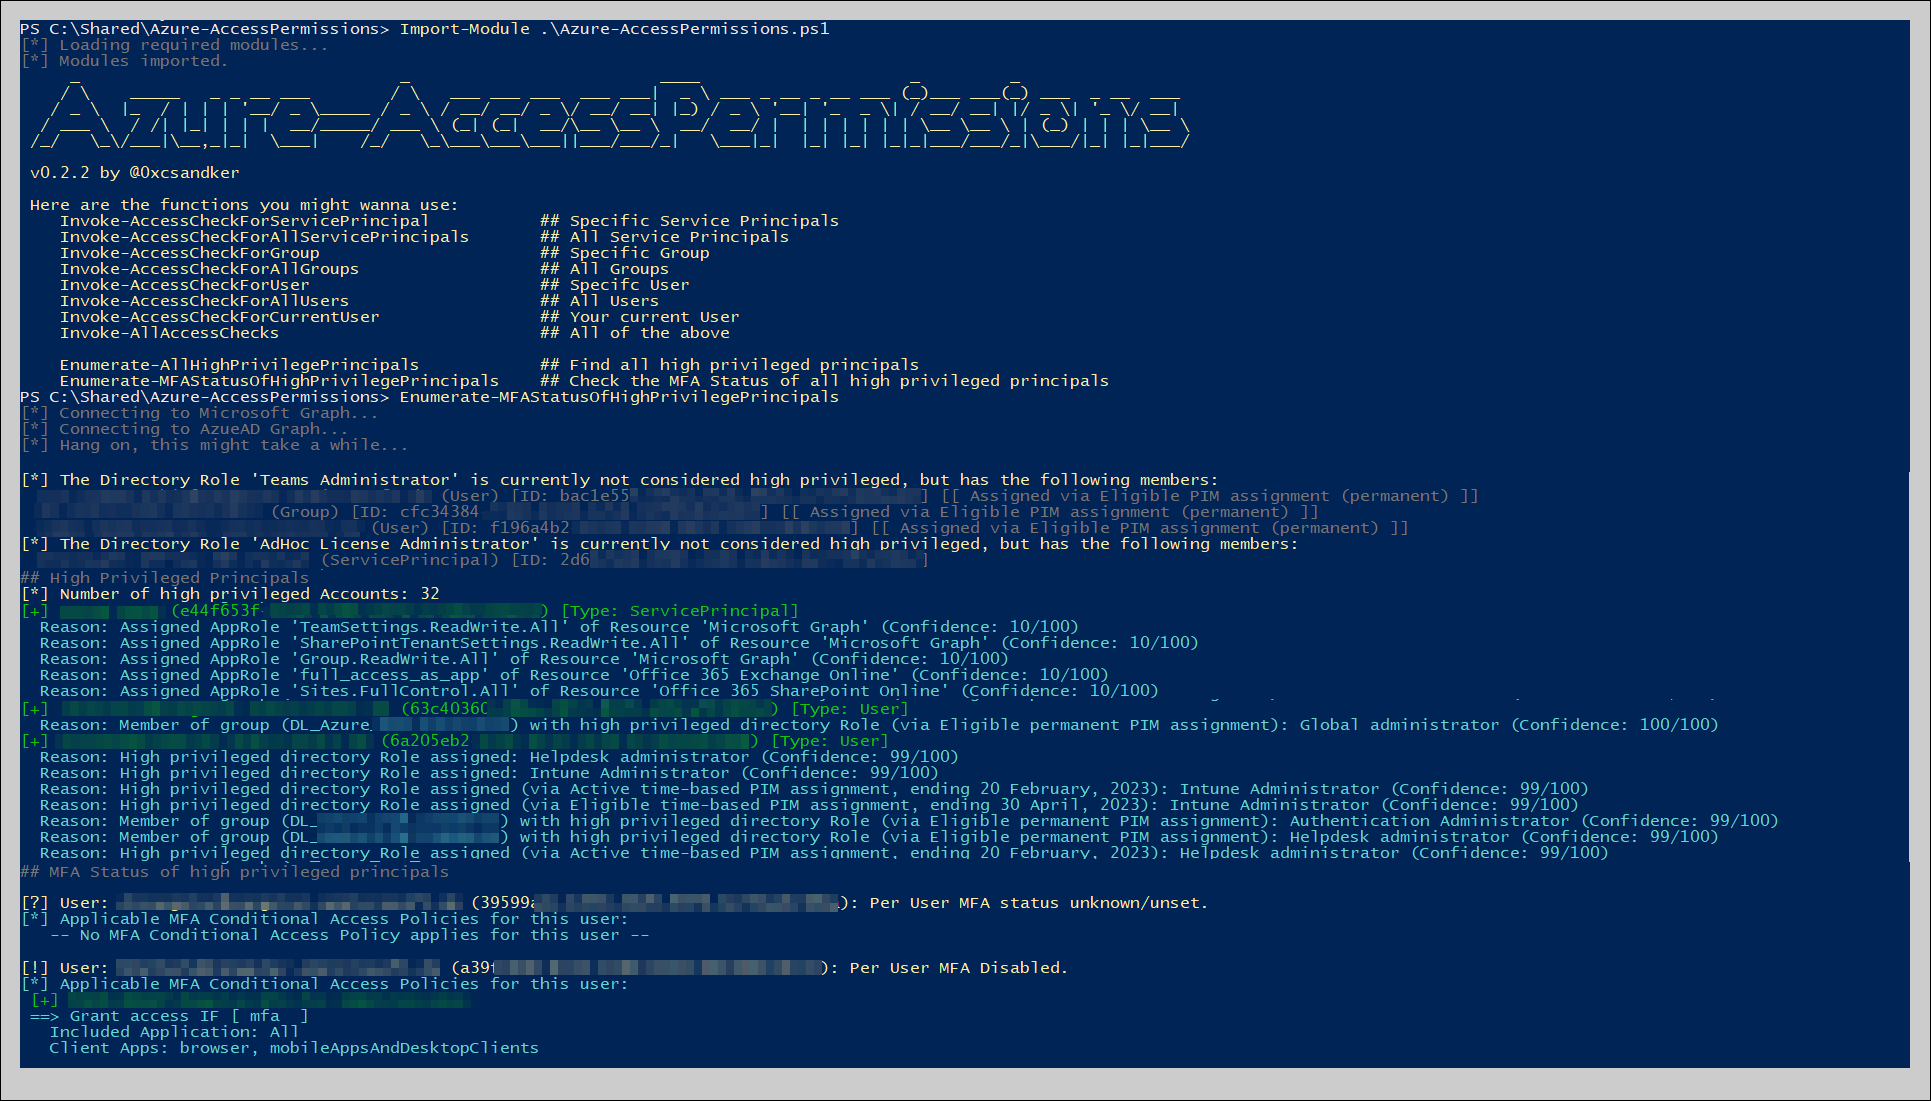 csandker/azure-accesspermissions
PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und…







