
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SOCMIntelligence — Ein modulares OSINT- & SOCMINT-Framework für Social-Media-Intelligence, Ermittlungen und die Analyse öffentlicher Daten. | Kitploit
Tools/GitHubGitHub/emrekybs/socmintelligence
OSINT (Open-Source-Intelligence)AufklärungIdentitätsmanagementOSINT für Social EngineeringInformationsbeschaffungDigitale ForensikSocial EngineeringDienstprogramme & FrameworksBedrohungsanalyseIncident ResponseCrawler
11184vor 1 TagNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
GitHub
emrekybs/socmintelligence

SOCMIntelligence

Ein modulares OSINT- & SOCMINT-Framework für Social-Media-Intelligence, Ermittlungen und die Analyse öffentlicher Daten.

Repository anzeigen

SOCMIntelligence

Plattformübergreifendes SOCMINT-/OSINT-Webtool.
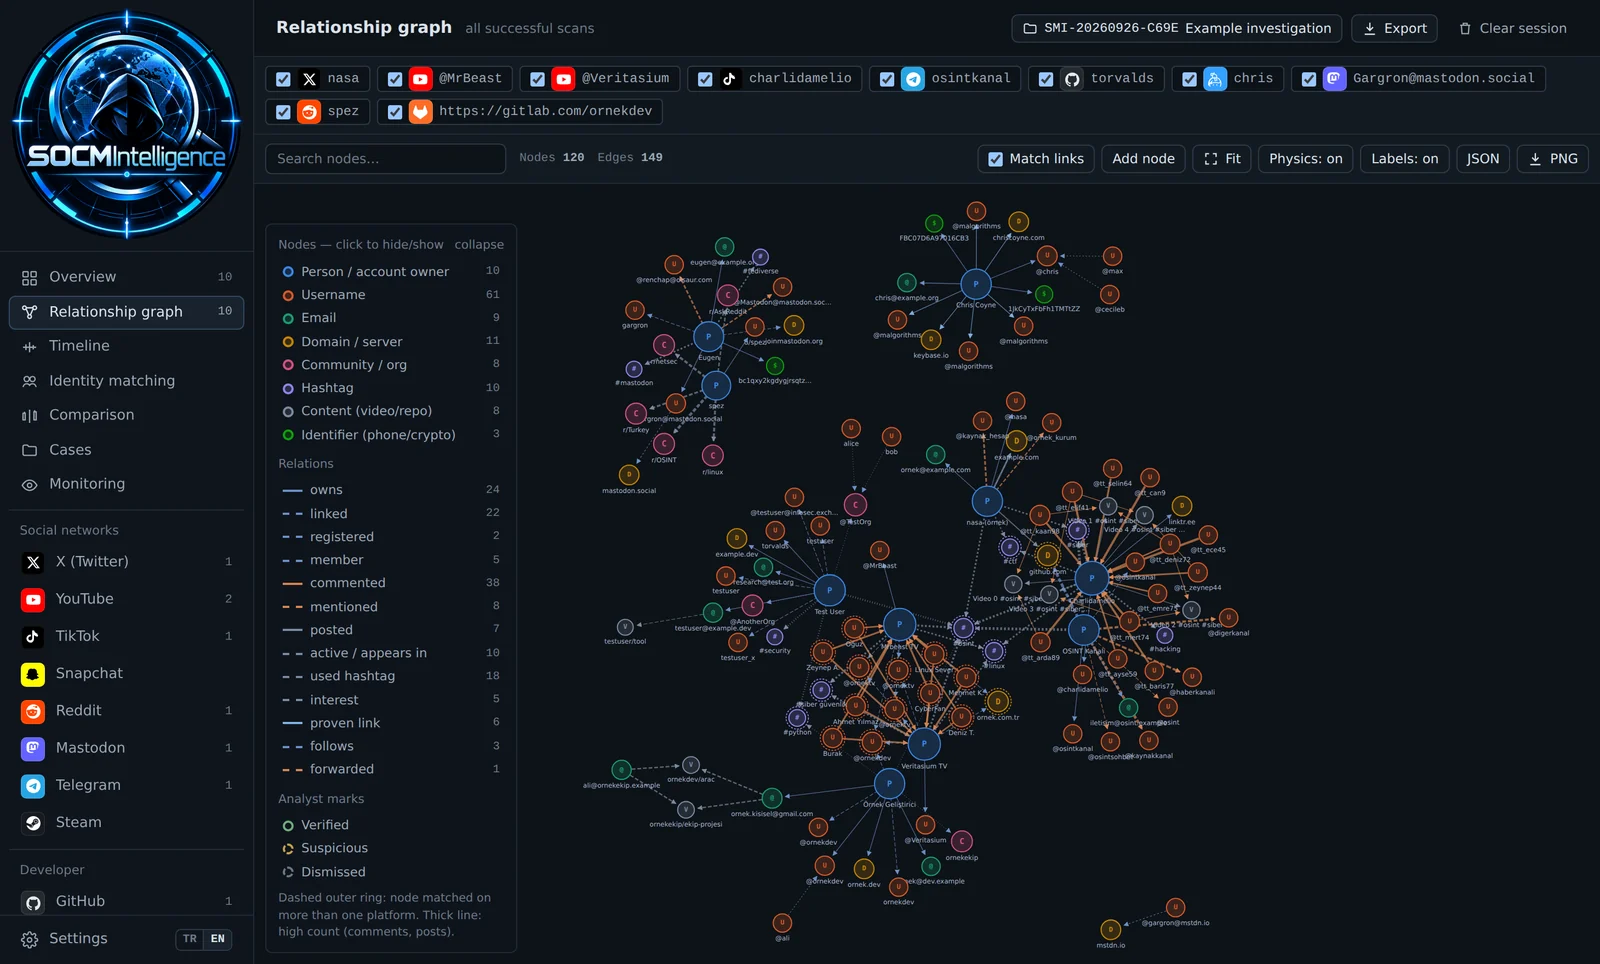
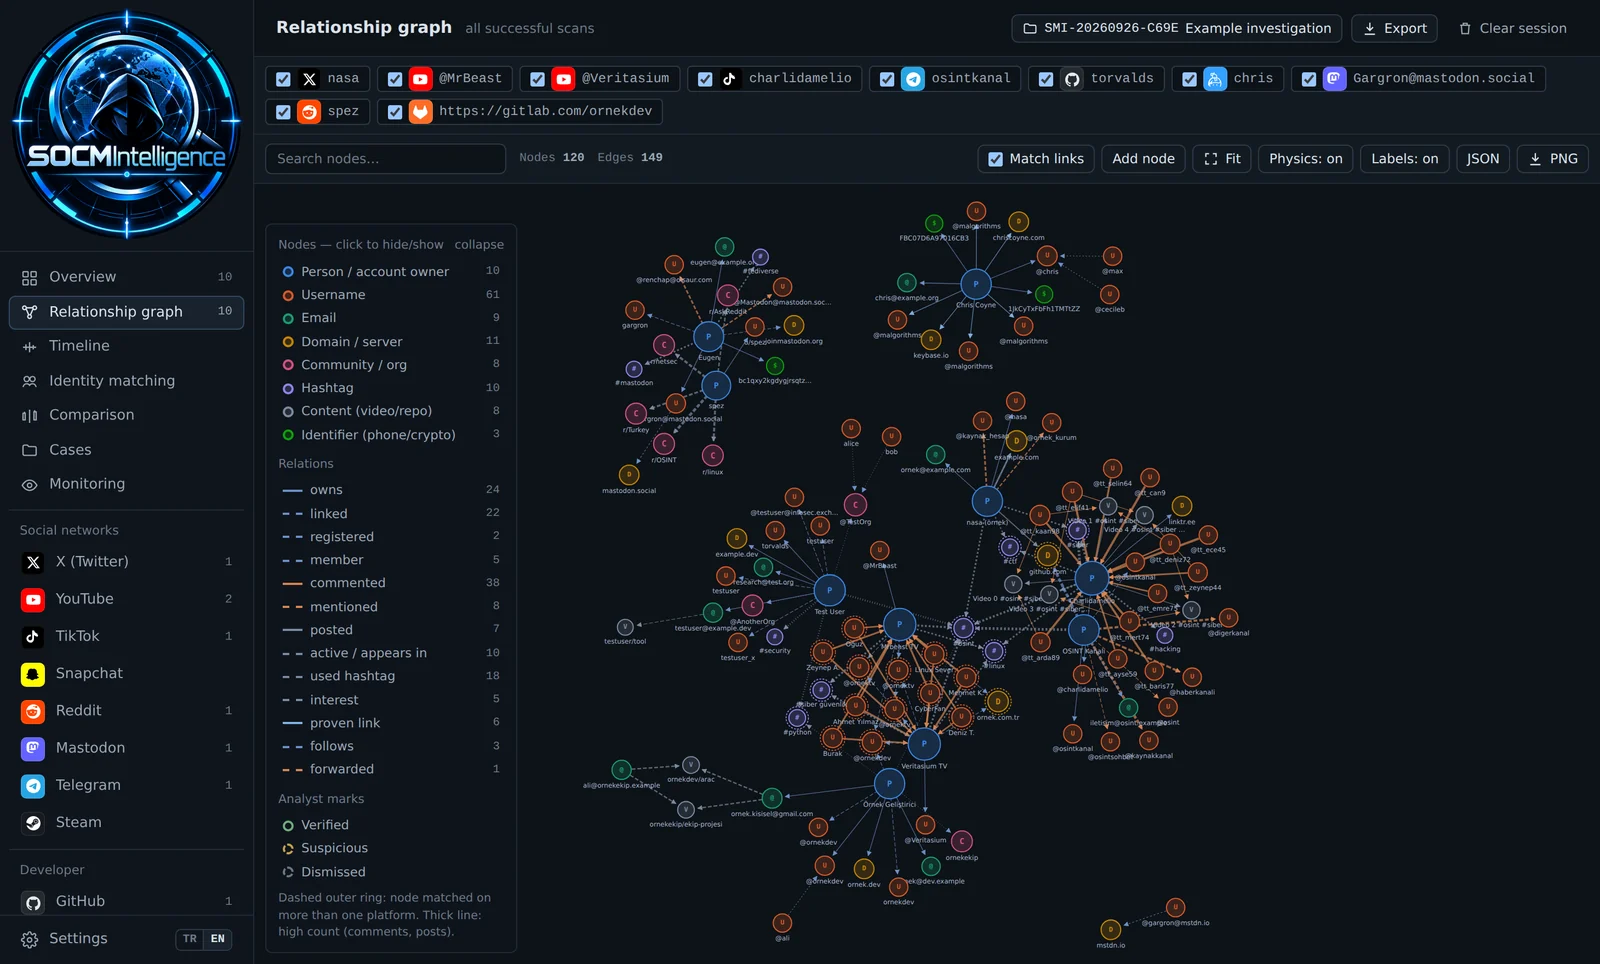
SOCMIntelligence-Beziehungsgraph

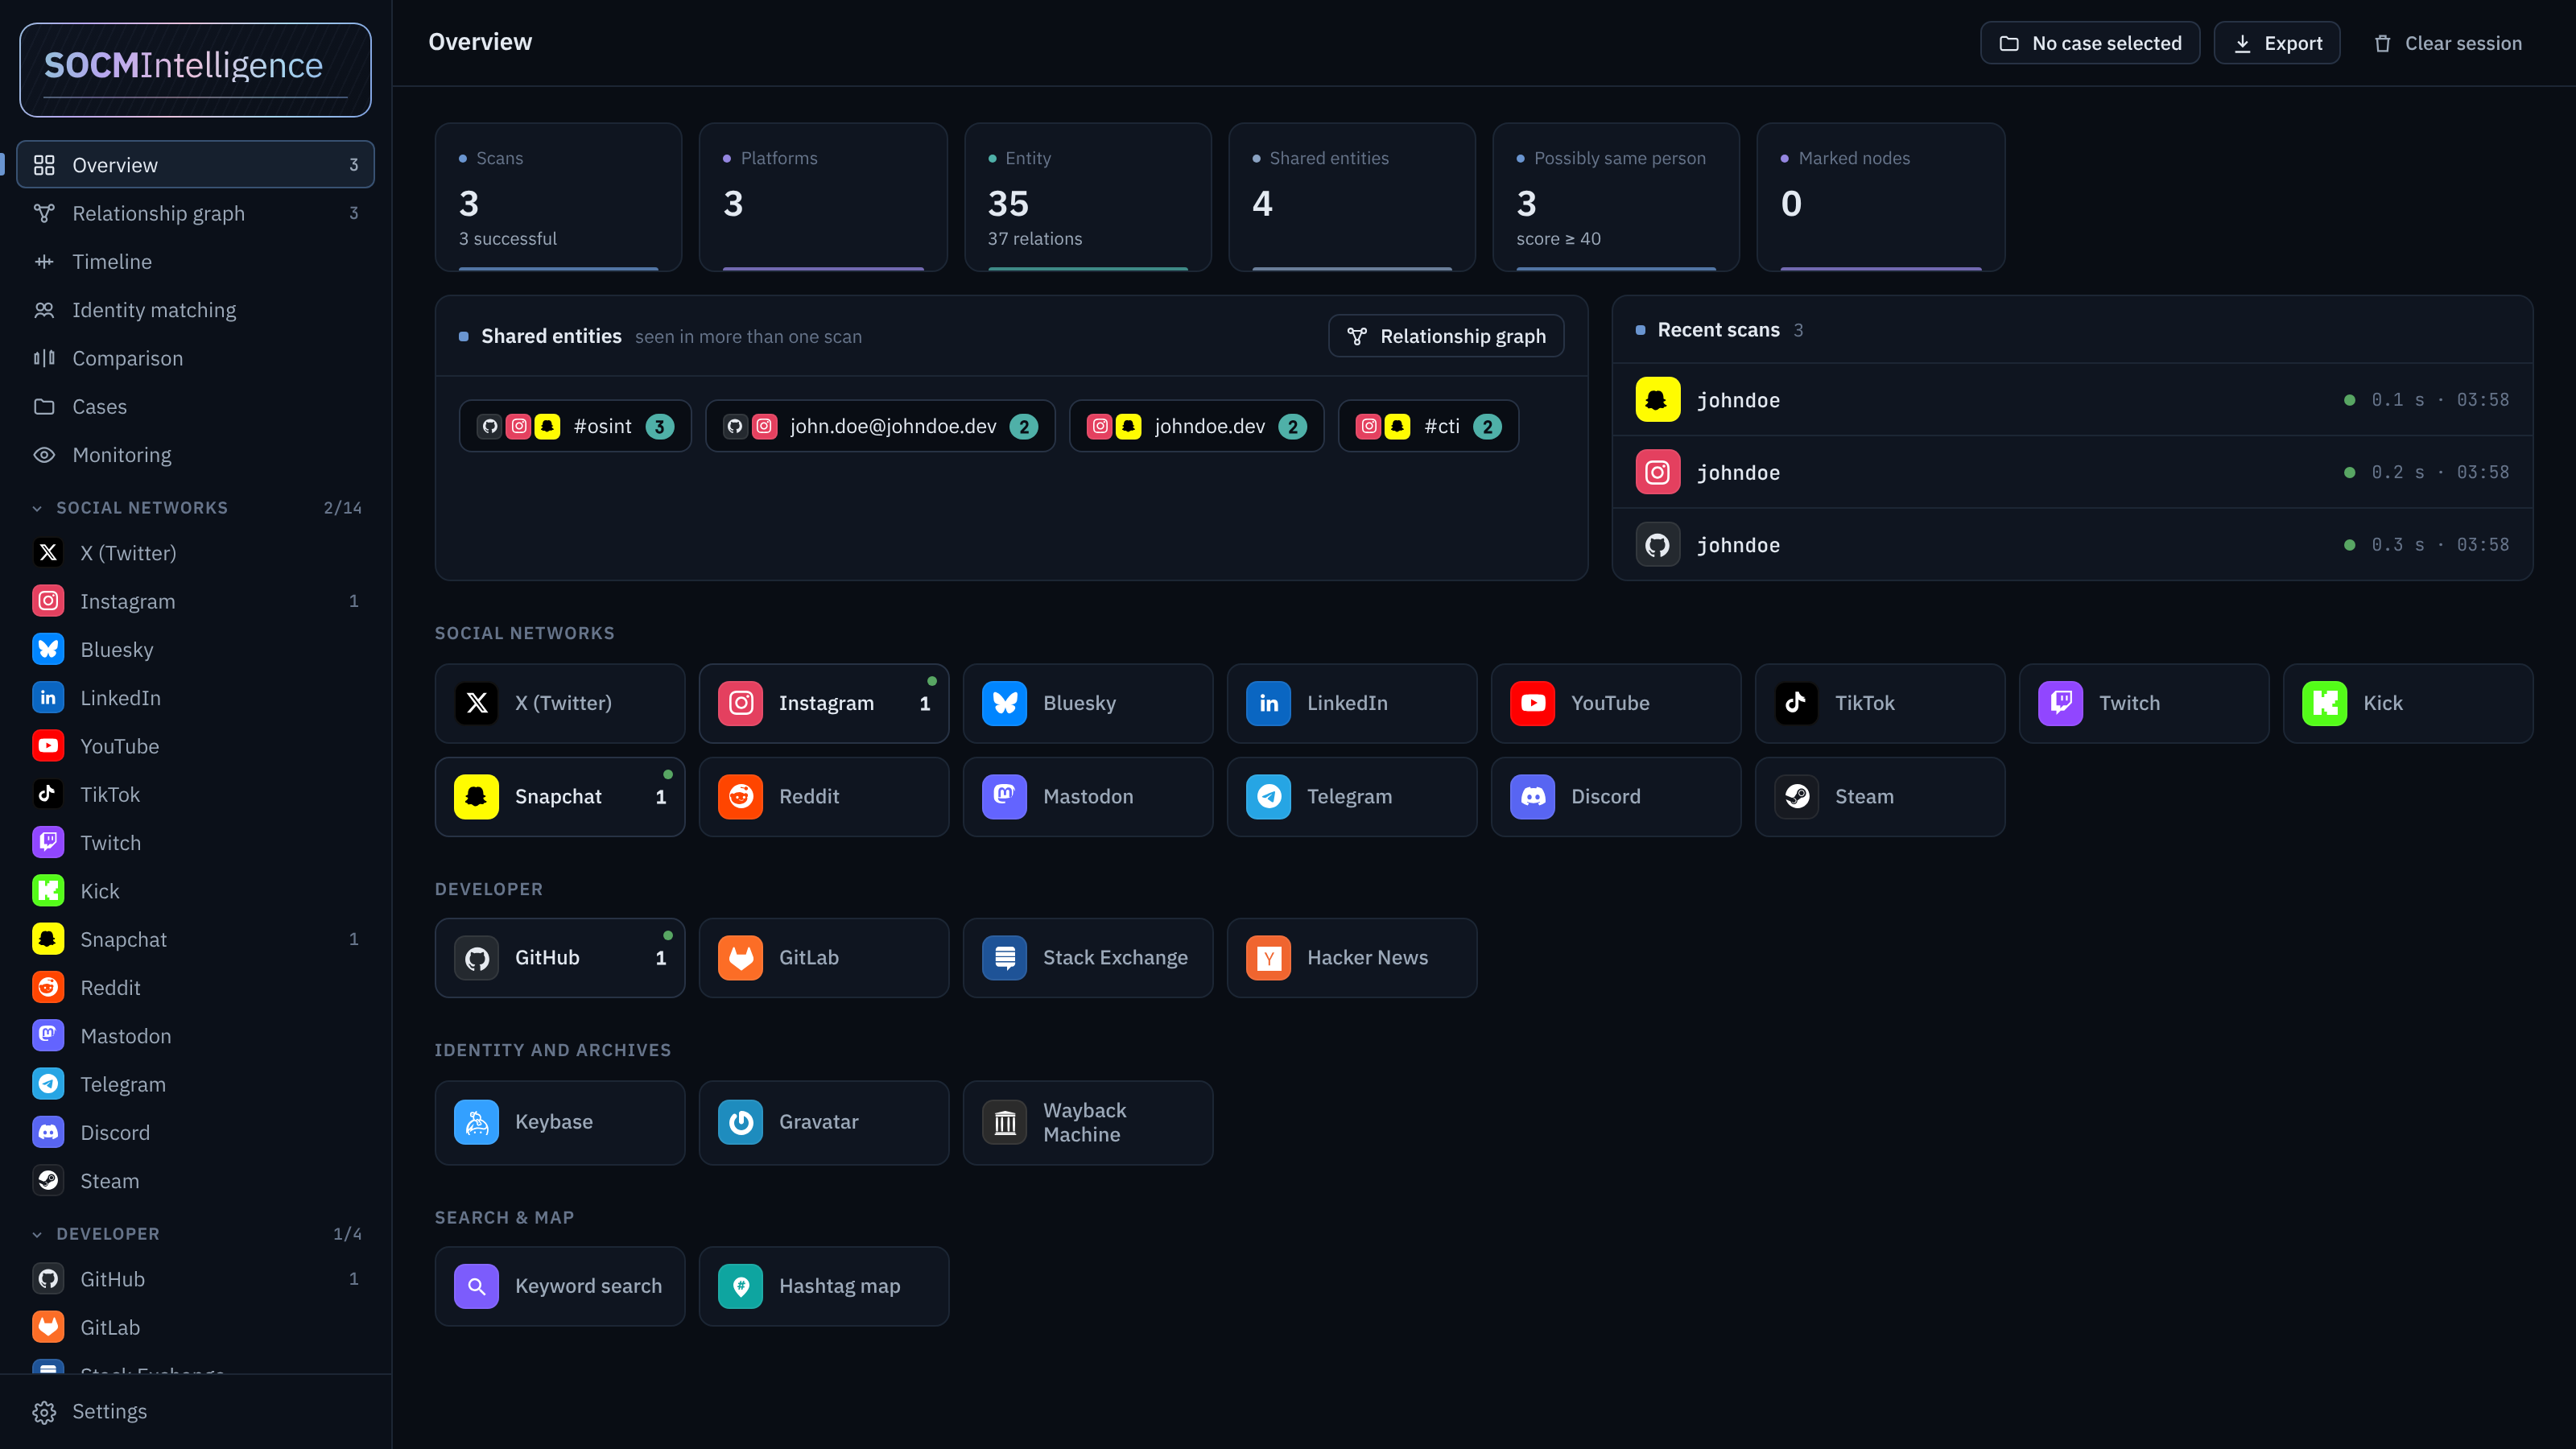
Übersicht

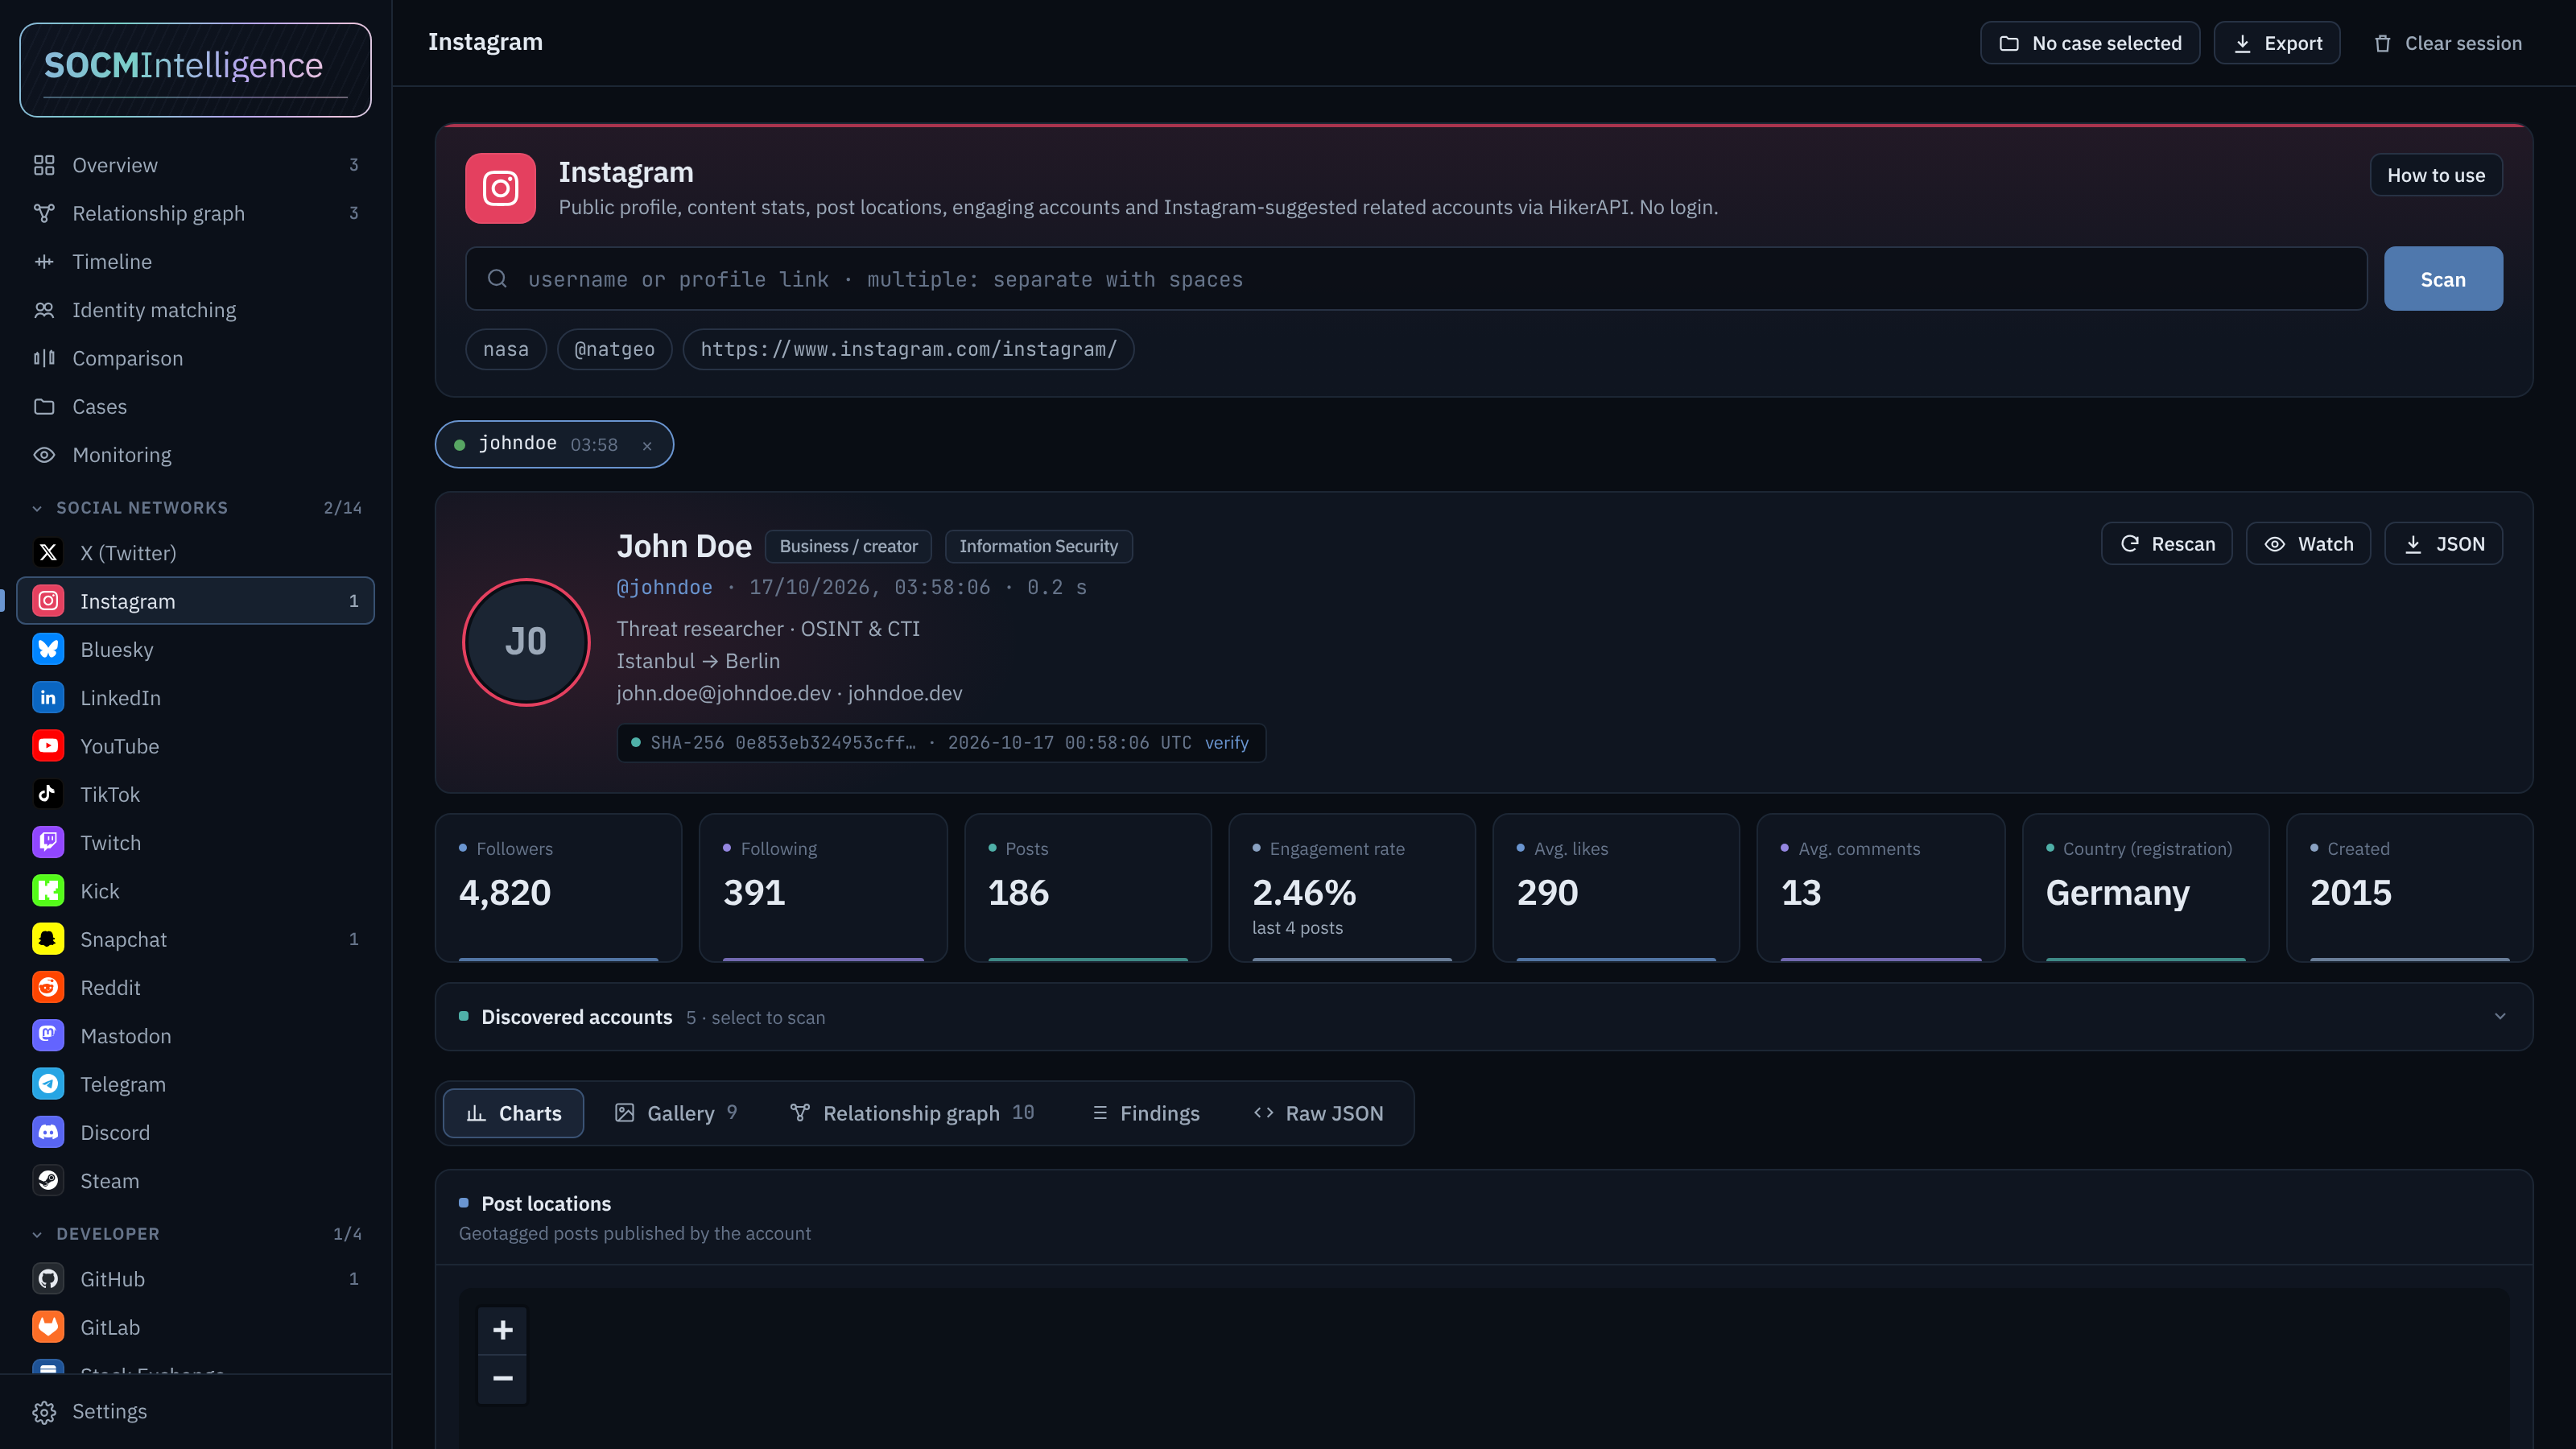
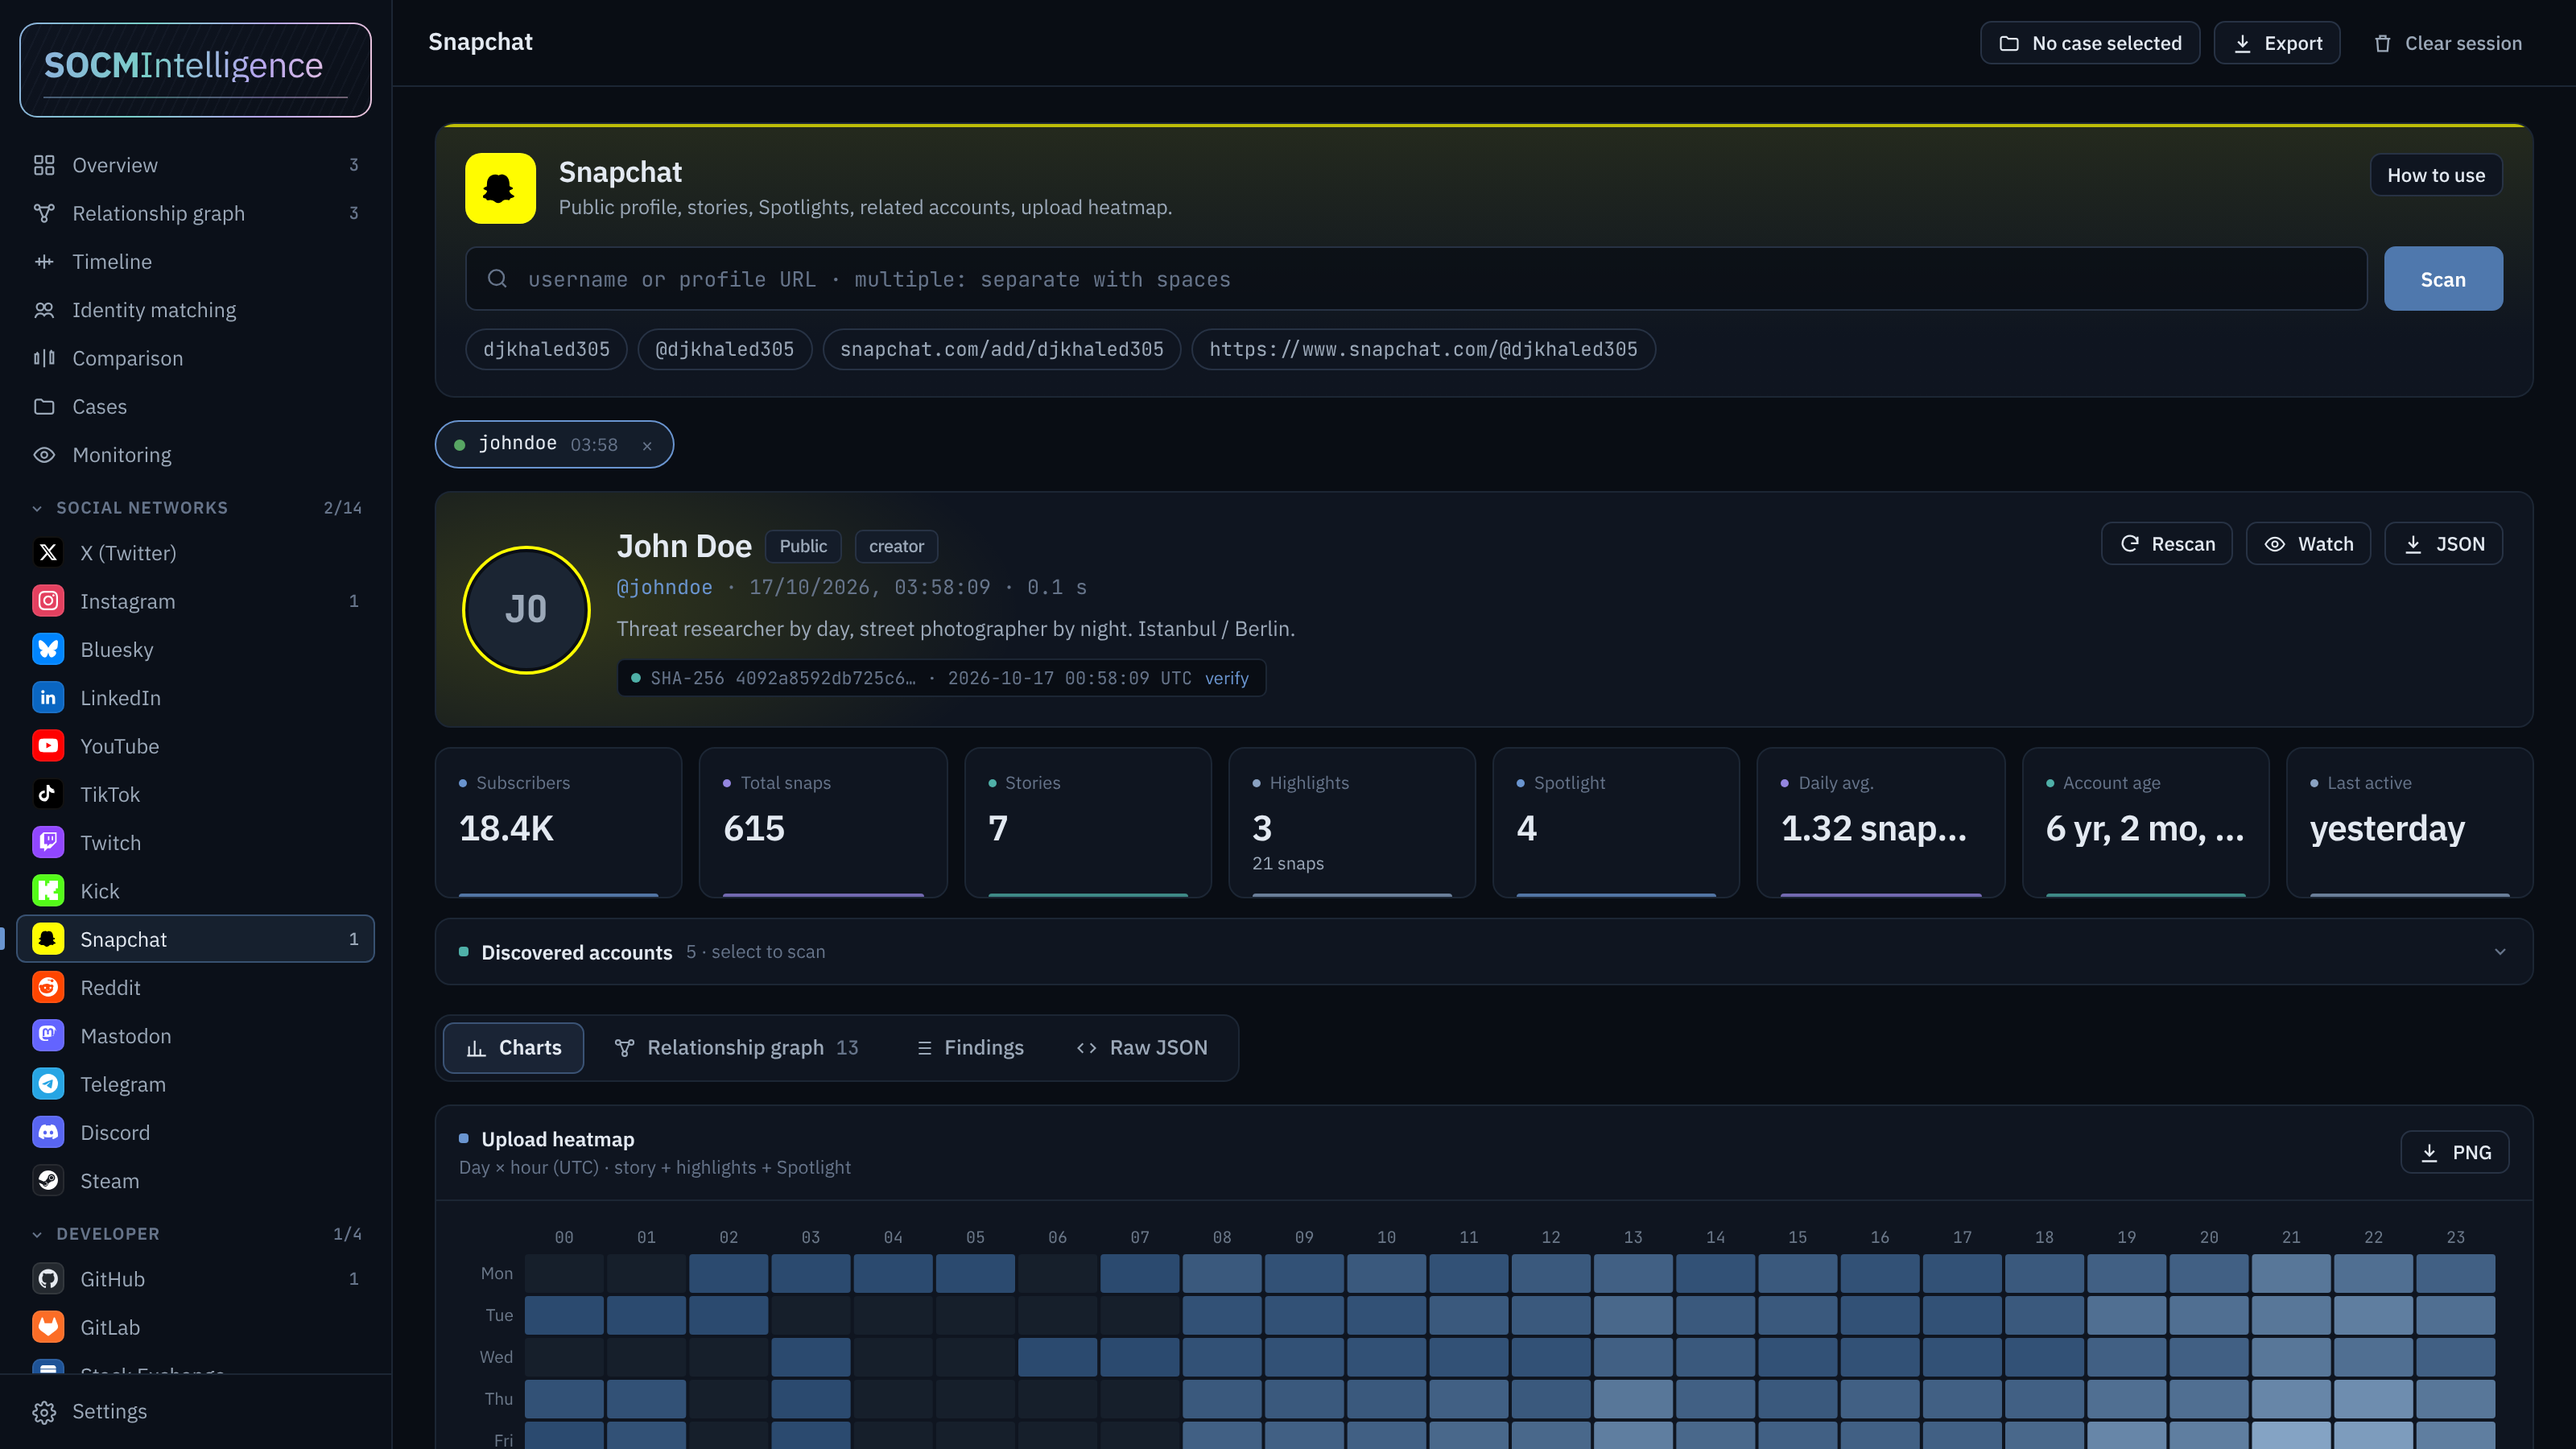
Instagram-Modul Snapchat-Modul

Was es ist

SOCMIntelligence sammelt öffentliche Daten von vielen Plattformen, verwandelt jedes Ergebnis in Diagramme, Fundtabellen und einen Beziehungsgraphen und führt alles in einem einzigen plattformübergreifenden Identitätsgraphen zusammen. Da dasselbe Konto überall dieselbe Knoten-ID erhält, wird eine E-Mail-Adresse, Domain oder ein Benutzername, der in zwei verschiedenen Scans auftaucht, automatisch verknüpft – so lässt sich erkennen, wer über verschiedene Dienste hinweg wer ist.

Module

GruppeModule
Soziale NetzwerkeX (Twitter) · Instagram · Bluesky · LinkedIn · YouTube · TikTok · Twitch · Kick · Snapchat · Reddit · Mastodon · Telegram · Discord · Steam
EntwicklerGitHub · GitLab · Stack Exchange · Hacker News
Identität & ArchiveKeybase · Gravatar · Wayback Machine
Suche & KarteStichwortsuche (Bluesky · Reddit · Mastodon) · Hashtag-Karte

Jedes Modul liest ausschließlich öffentliche Daten (oder eine offizielle API, sofern ein Schlüssel bereitgestellt wird). Es findet kein Scraping von Zugangsdaten/Sitzungen privater Konten statt.

Funktionen

  • Beziehungsgraph – ein D3-Kraftgraph, der jeden erfolgreichen Scan zusammenführt. Plattformübergreifende Übereinstimmungen (gemeinsame E-Mail-Adresse, Domain, Benutzername), Pivotierung (Doppelklick auf einen Knoten, um ihn im passenden Modul zu scannen), Suche, Typfilter, PNG-/JSON-Export.
  • Zeitachse – Beiträge, Kommentare, Uploads und Kontoerstellungsereignisse jedes Kontos auf einer Achse, dazu eine Stunden-Überlappungs-Heatmap und eine Stundensimilaritätstabelle.
  • Identitätsabgleich – eine Bewertung von 0–100 „dieselbe Person?“ pro Kontopaar mit Begründungen (verifizierte/kryptografische Verknüpfung, gemeinsame E-Mail-Adresse, Ähnlichkeit von Benutzername und Anzeigename, gemeinsame persönliche Domain, Avatar-pHash, Aktivitätsstunden). Paare ≥ 40 werden im Graphen dargestellt.
  • Vergleich – 2+ gescannte Konten desselben Moduls nebeneinanderstellen (KPI-Tabelle + Balkendiagramm, höchster Wert hervorgehoben).
  • Analysten-Markierungen – Graphknoten als Verifiziert / Verdächtig / Verworfen markieren, Notizen hinzufügen, manuelle Knoten und Verknüpfungen hinzufügen. Alles wird im Fall gespeichert.
  • Fallverwaltung – einen Fall erstellen, aktivieren, und Scans/Markierungen/Notizen werden automatisch gespeichert. Import/Export eines .socmint-Pakets.
  • Änderungsverfolgung (Monitoring) – Ziele nach Zeitplan erneut scannen und festhalten, was sich geändert hat (Felder, neue/entfernte Verknüpfungen).
  • Integrität der Beweise – die Rohdaten jedes Scans werden zum Zeitpunkt der Erfassung gehasht (SHA-256 über kanonisches JSON); eine Verifizierungsschaltfläche belegt, ob sie verändert wurden.
  • Exporte – HTML-/PDF-Bericht, Excel (.xlsx), GraphML (Gephi/yEd), GEXF (Gephi), Maltego CSV, JSON.
  • Englische Benutzeroberfläche – die gesamte Oberfläche, Berichte, Tabellen und Diagrammbeschriftungen sind auf Englisch.
  • Einstellungsseite – API-Schlüssel, Proxy / Tor / Proxy-Listen-Rotation und Ratenbegrenzungen, alles über die Benutzeroberfläche statt über .env verwaltet.

Installation

pipx (unter Linux empfohlen)

pipx install socmintelligence
socmintelligence

oder mit pip innerhalb einer virtualenv:

pip install socmintelligence
socmintelligence

Öffnen Sie dann http://localhost:8000. Optionen: socmintelligence --host 0.0.0.0 --port 8000 --data-dir ~/socmint-data --no-browser. Daten (Fälle, Einstellungen) werden in ~/.local/share/socmintelligence gespeichert, sofern --data-dir oder SOCMINT_DATA_DIR nicht gesetzt ist.

Direkt von GitHub: pipx install git+https://github.com/emrekybs/SOCMIntelligence

Schnellstart (aus dem Quellcode)

python3 -m venv .venv && source .venv/bin/activate
pip install -r requirements.txt
uvicorn server:app --host 0.0.0.0 --port 8000

Dann öffne http://localhost:8000 — API-Dokumentation unter http://localhost:8000/docs.

Bei weiteren Ausführungen ist nur noch Folgendes nötig:

source .venv/bin/activate && uvicorn server:app --port 8000

Docker: docker compose up --build (einzelner Dienst).

Konfiguration

Die gesamte Konfiguration befindet sich auf der Seite Einstellungen (gespeichert in data/settings.json; .env wird weiterhin gelesen, die Einstellungen haben Vorrang):

  • API-Schlüssel — serverseitig gespeichert, niemals an den Browser zurückgegeben (nur „gesetzt“ + die letzten 4 Zeichen werden angezeigt).
    • YOUTUBE_API_KEY — erforderlich für das YouTube-Modul.
    • HIKERAPI_TOKEN — Instagram (HikerAPI). Ohne diesen Token zeigt das Instagram-Modul klar gekennzeichnete Beispieldaten an.
    • X_BEARER_TOKEN — X (Twitter) API v2. Ohne diesen Token zeigt das X-Modul klar gekennzeichnete Beispieldaten an, damit du die Ausgabe vor dem Hinzufügen eines Tokens in der Vorschau ansehen kannst.
    • STEAM_API_KEY, STACKEXCHANGE_KEY, GRAVATAR_API_KEY, GITLAB_TOKEN — optional, schalten zusätzliche Daten frei.
  • Proxy / Tor — aus, Tor, ein einzelner benutzerdefinierter Proxy oder eine Proxy-Liste, die pro Scan im Round-Robin-Verfahren rotiert (verteilt Rate-Limits).
  • Rate — Anzahl paralleler Scans und Verzögerung zwischen Anfragen.

Hinweise

  • X (Twitter): Der kostenlose X-Tarif ist sehr eingeschränkt — selbst mit einem Token kann der Beitragsverlauf bei manchen Tarifen leer zurückkommen; das Modul kennzeichnet diesen Fall.
  • Telegram liest nur die öffentliche t.me/s/-Vorschau (kein Login).
  • Gravatar erhält nur den MD5/SHA-256-Hash einer E-Mail-Adresse, niemals die E-Mail-Adresse selbst.
  • TikTok unterliegt häufig Rate-Limits/Bot-Sperren; das Modul versucht es erneut und unterscheidet ein echtes „nicht gefunden“ von einer vorübergehenden Sperre.
  • Zeitverteilungen sind in UTC. Das Follower-„Wachstum“ bei TikTok ist eine Schätzung (als solche gekennzeichnet), keine echte Historie.

Lizenz

Apache License 2.0 — siehe LICENSE.

Tool herunterladen