
 #1
Tools für Hardware-Sicherheitsmodule, TPM, Secure Enclave und Hardware-Vertrauen.
Kitploit empfohlen
 amenti-labs/openentropy
Open-Source-Entropiegewinnung aus unkonventionellen Hardware-Quellen. Rust + Python SDK.
 omgrant/ft9201-libfprint
Linux-libfprint-Treiber für den Focal-systems FT9201 (2808:93a9) USB-Fingerabdruckleser — führt FocalTechs eigene Windows-Matching-Engine nativ unter…
 show0ne/archivo-syxe05-snat
Historisches Archiv von Reverse-Engineering- und Unpacking-Tutorials über kommerzielle Schutzsysteme (Armadillo, ASProtect, Themida) mit klassischen…
 wuxx/cve-2020-8004
Exploit-Tool für CVE-2020-8004 für STM32F1 Mikrocontroller, ermöglicht die Firmware-Extraktion über OpenOCD und Python-Skripte, um den Ausleseschutz…
 userlandkernel/usbusted
Forschung zu Apples USB-Protokollen
 blacksnufkin/deadmanswitch
DeadManSwitch in Rust mit mehreren Triggern (remote, lokal und Netzwerk)
 leecher1337/pixma
Werkzeuge zur Analyse der Canon Pixma Drucker-Firmware
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Authentifizierte Befehlsinjektion
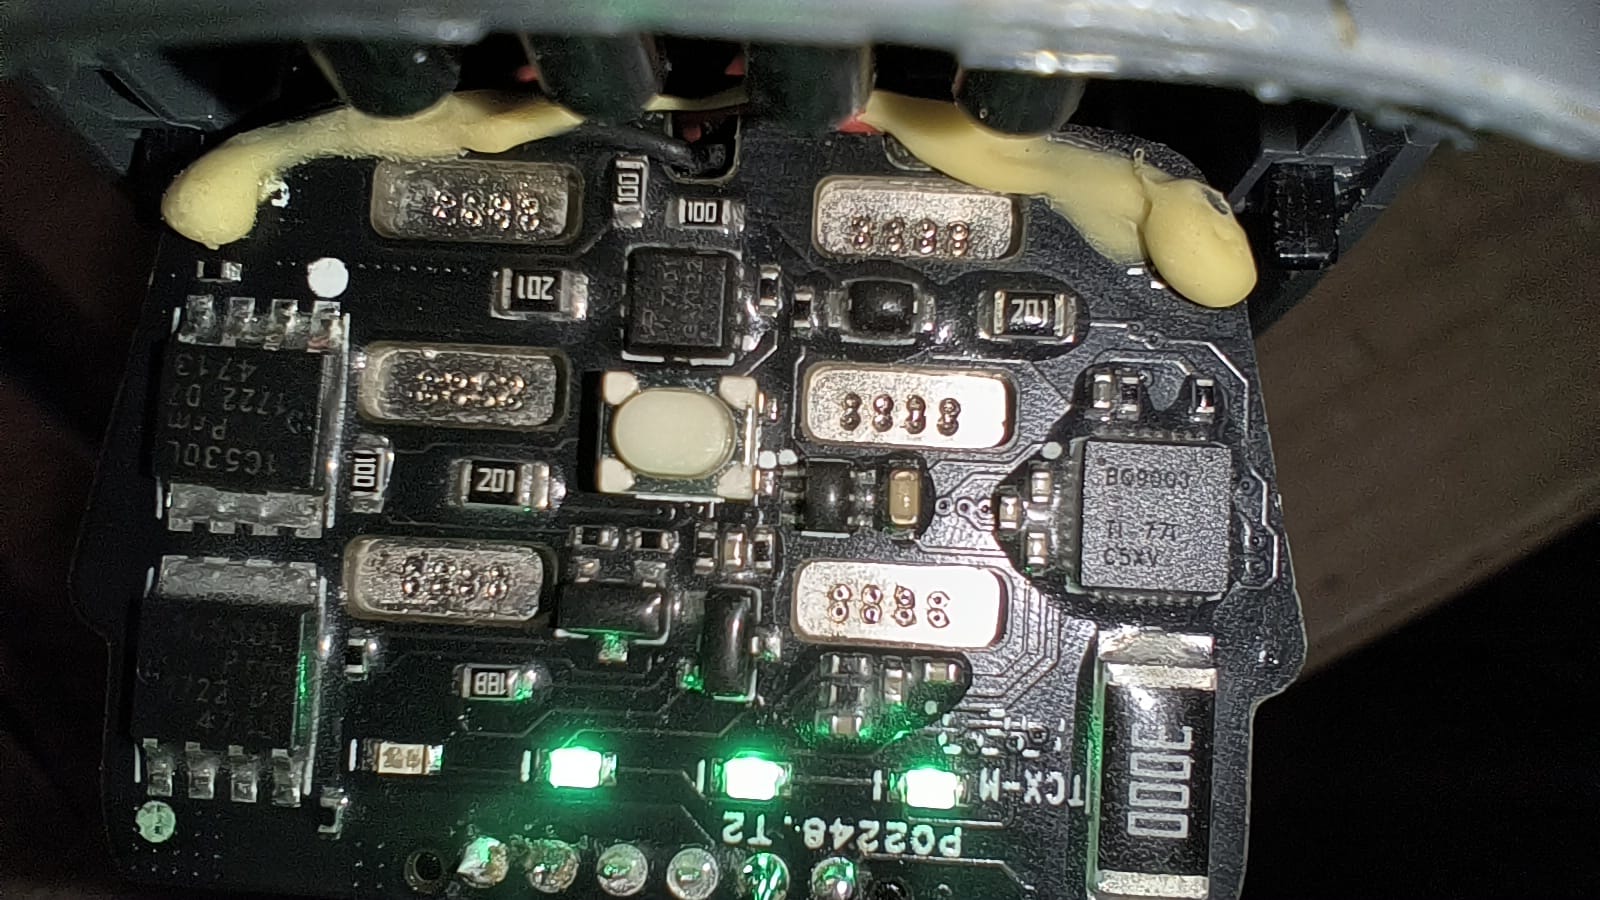 fahreddinaykut/sparkaltbatteryboard
Reverse-engineerte I2C/SMBus-Akkuschnittstellenplatine für die DJI Spark, die den OEM-Smartakku durch einen Standard-3S-LiPo ersetzt. Enthält…
 pokerfacesad/cve-2021-1056
PoC für CVE-2021-1056 im Zusammenhang mit GPU-Containersicherheit.
 jatinkapilaq1/intel-me-research
Sprich direkt mit deiner Intel Management Engine — Python-Tool ohne Abhängigkeiten. Findet Speicherlecks, Partitionsmanifest, Live-MKHI-Sondierung.…
 geeoon/fault-injection-finder
Automatisch Fault-Injection-Angriffe finden und ausführen
 sunnypatell/basalt
Der weltweit erste Hazard-Checker für NVIDIA Blackwell (sm_120), mit einem Assembler und Scheduler, der Byte für Byte gegen den eigenen Compiler…
 r3n3r0/cve-2026-20700
PoC, das dyld als PAC-Signatur-Orakel über handgefertigte Mach-O-Chained-Fixups auf arm64e demonstriert und kontrollierte PAC-gültige…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 embedi/smm_usbrt_poc
CVE-2017-5721 Proof-of-Concept
 ioallocate/immapper
Demonstration des Missbrauchs des verwundbaren Treibers AmdTools64.sys für physisches R/W.
 nccgroup/edidfuzzer
EDID (Enhanced Display Identification Data) Fuzzer








