Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ioallocate/immapper
SchwachstellenanalyseExploitationHardware-SicherheitLernen & BildungBinary-Exploitation
GitHubioallocate/immapper

imMapper

Demonstration des Missbrauchs des verwundbaren Treibers AmdTools64.sys für physisches R/W.

Repository anzeigen
201123vor 2 MonatenNoch nicht geprüft
Teilen

imMapper

  • Eine Demonstration, wie der verwundbare Treiber AmdTools64 missbraucht werden kann. Der Treiber hat die Fähigkeit, (nur) Kernel-Space-Speicher zu lesen/zu schreiben sowie die MSR zu lesen/zu schreiben. Dies erfordert Administratorrechte. Der Treiber wird über das Tool RGBFusion-2 verteilt.

Ausrufezeichen

  • Diese Demonstration dient nur Lernzwecken, und ich rate von der missbräuchlichen Nutzung dieser Schwachstelle ab. Stand 25.08.2026 gibt es keine gültige CVE und es ist keine in Arbeit; jede zukünftige CVE wird nicht vom ursprünglichen Autor, mir, stammen.

Fragezeichen

  • Ich bin auf diesen Treiber gestoßen, nachdem ich ältere DMs auf Discord durchgesehen habe. Ich fand einen interessanten DM von sigwl, der mir seinen verwundbaren Treiber namens „RGBMini“ zeigte. Das brachte mich dazu, nach anderen möglicherweise verwundbaren Treibern in diesem Bereich zu suchen.
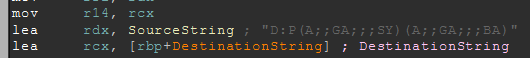
  • An der Adresse 0x140005380 ist das Geräteobjekt mit der SDDL D:P(A;;GA;;;SY)(A;;GA;;;BA) registriert, was bedeutet, dass nur das System und Administratoren ein Handle öffnen können. Der Dispatch-Handler bei 0x1400058D8 – dort liegt die Schwachstelle. Er gibt dem Usermode die Parameter gefährlicher Operationen, wie beim Lesen und Schreiben von physischem Speicher, ohne Bereichs- und Größenprüfung; nichts wird validiert und alles wird vom Usermode übergeben.

Asset/SDDLSnippet Asset/DispatcherSnippet

Hinzufügen

  • IDA

Bei

  • Ich danke Leo für die Hilfe bei den Hilfsprogrammen dieses Projekts.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →