
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
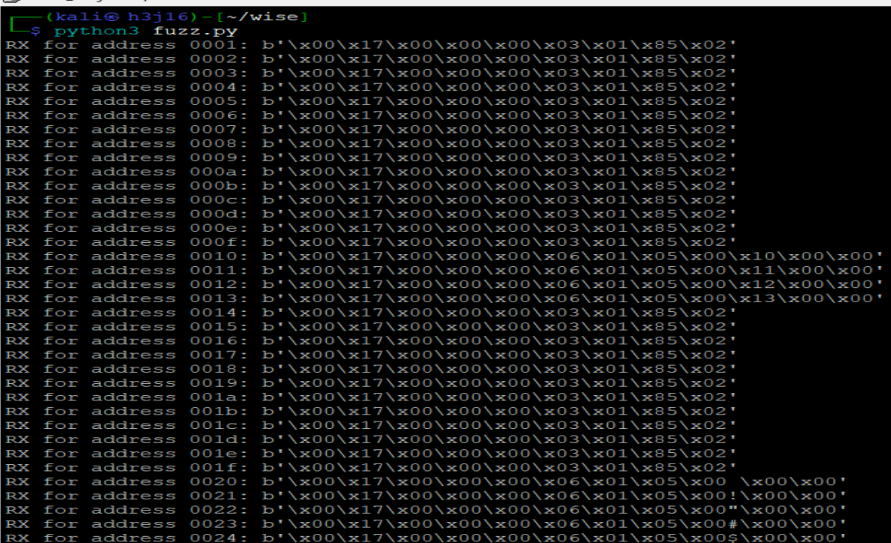
 shipcod3/cve-2025-48466
Modbus Packet Injection auf Advantech WISE 4060LAN / IoT-Gateway für Türsteuerung
 gardeniawhite/fuzzing
Fuzzing mit libFuzzer, einschließlich OpenSSL Heartbleed (CVE-2014-0160)
 vardhan0257/upb-any-recursion-audit
Audit-Harness, das testet, ob die CVE-2026-0994-Rekursionsfehlerklasse beim Any-Unwrapping den C-Kern von upb in Ruby- und PHP-Protobuf-Bindings…
 ianxtianxt/cve-2019-5096-goahead-web-server-dos-exploit
Python-Exploit für CVE-2019-5096, eine Use-after-Free-Schwachstelle im Upload-Handler des GoAhead-Webservers, die einen Denial-of-Service durch…
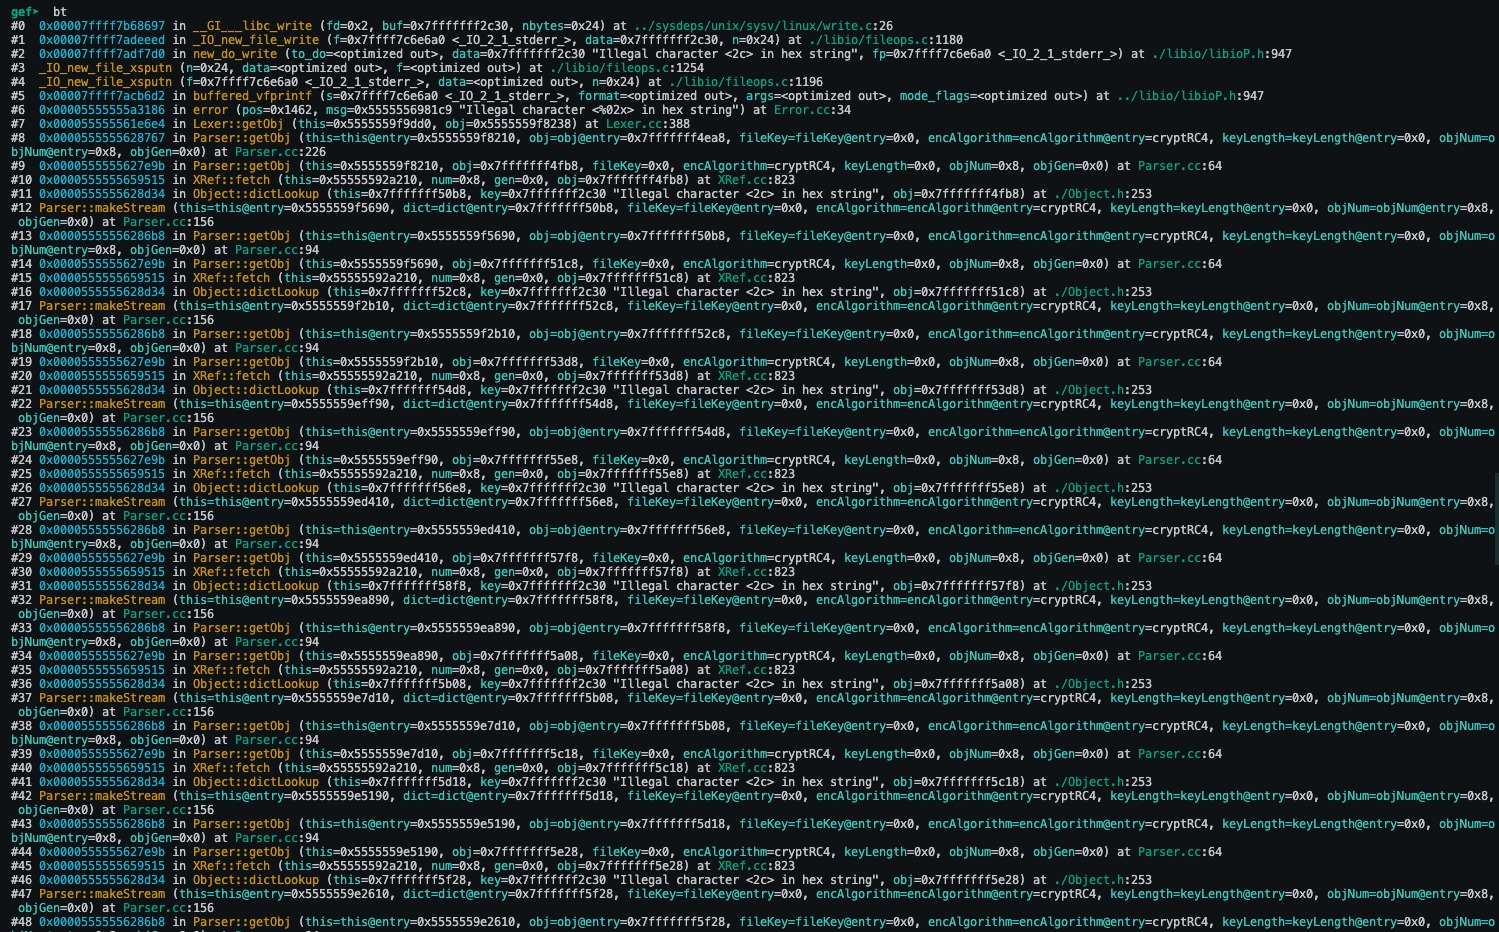 fineas/cve-2019-13288-poc
Proof-of-Concept-Exploit für CVE-2019-13288, der einen Denial-of-Service durch unendliche Rekursion in Xpdf 4.01.01 über eine präparierte PDF-Datei…
 desmondsanctity/cve-2022-44311
Lesen außerhalb der Grenzen in html2xhtml : CVE-2022-44311
 vabismo/cve-2026-25994_pjsip
PJSIP cve-2026-25994 PUFFERÜBERLAUF POC
 dointisme/cve-2020-8597
Demonstration von CVE-2020-8597: ein Pufferüberlauf im EAP-Handler von pppd, einschließlich Exploit-Analyse, Diskussion zur Umgehung von…
 cao-wuhui/cve-2025-69720
Advisory für CVE-2025-69720: Stack-basierter Pufferüberlauf in GNU ncurses infocmp (CWE-121)
 halcy0nic/cve-2022-36234
Proof of Concept für CVE-2022-36234
 lorsanta/exploit-cve-2020-28926
Exploit für CVE-2020-28926, der eine entfernte Heap-Korruptionssicherheitslücke in MiniDLNA 1.2.1 ausnutzt. Enthält Build-Skript und Verweis auf…
 slayerkkkk/cve-2025-46817-poc
C-basierter Exploit für CVE-2025-46817, eine Redis-Integer-Overflow-Schwachstelle, die Crash-Erkennung und potenzielle RCE über Lua-unpack()-Payload…
 jaf0rk/cve-2026-3909
Proof-of-Concept-Exploit für CVE-2026-3909, eine Out-of-Bounds-Schwachstelle in Chromium Skia, mit Patches und Absturzanalyse für zuverlässige…
 limesss/cve-2023-36109
ein PoC für cve-2023-36109
 aeyesec/cve-2024-27316_poc
Proof-of-Concept-Exploit für CVE-2024-27316, eine HTTP/2-CONTINUATION-Flood-Schwachstelle in Apache httpd, die Ressourcenerschöpfung durch…
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Proof of Concept für CVE-2023-40294 und CVE-2023-40295
 dynamicx64/cve-2024-44083
Proof-of-Concept für CVE-2024-44083: IDA Pro ≤8.4-Absturz durch übermäßige Sprungketten, die einen Stack-Overflow verursachen. Enthält technische…








