
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 poppopjmp/vmdragonslayer
Multi-Engine-Framework zum Entpacken und Analysieren von VM-geschützten Binärdateien mittels dynamischer Taint-Analyse, symbolischer Ausführung,…
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — ermöglicht KI-Agenten tiefgehende Reverse-Engineering-Fähigkeiten über 180 Tools.
 fcavallarin/htcap
htcap ist ein Webanwendungs-Scanner, der Single-Page-Anwendungen (SPA) rekursiv durchsuchen kann, indem er AJAX-Aufrufe und DOM-Änderungen abfängt.
 ucsb-seclab/difuze
Fuzzer für Linux-Kernel-Treiber
 mfthomps/resim
Reverse-Engineering-Software mit einem vollständigen Systemsimulator
 rfidtool/esp-rfid-tool
Ein Werkzeug zum Protokollieren von Daten und Testen von Geräten mit Wiegand-Schnittstelle. Kann verwendet werden, um einen tragbaren RFID-Leser zu…
 tothi/pwn-hisilicon-dvr
Proof-of-Concept-Exploit und Offenlegung von Schwachstellen für HiSilicon hi3520d DVR/NVR-Geräte. Demonstriert RCE über die Weboberfläche,…
 ucsb-seclab/bootstomp
BootStomp: ein Bootloader-Schwachstellenfinder
 praetorian-inc/augustus
LLM-Sicherheitstestframework zur Erkennung von Prompt-Injection, Jailbreaks und adversarialen Angriffen — 190+ Sonden, 28 Anbieter, einzelne…
 doyensec/regexploit
Finden Sie reguläre Ausdrücke, die anfällig für ReDoS (Regular Expression Denial of Service) sind.
 leochen-coremind/vmpacker
ARM64 ELF Virtual-Machine-Schutzsystem
 ohjeongwook/darungrim
Ein Patch-Analyse-Tool
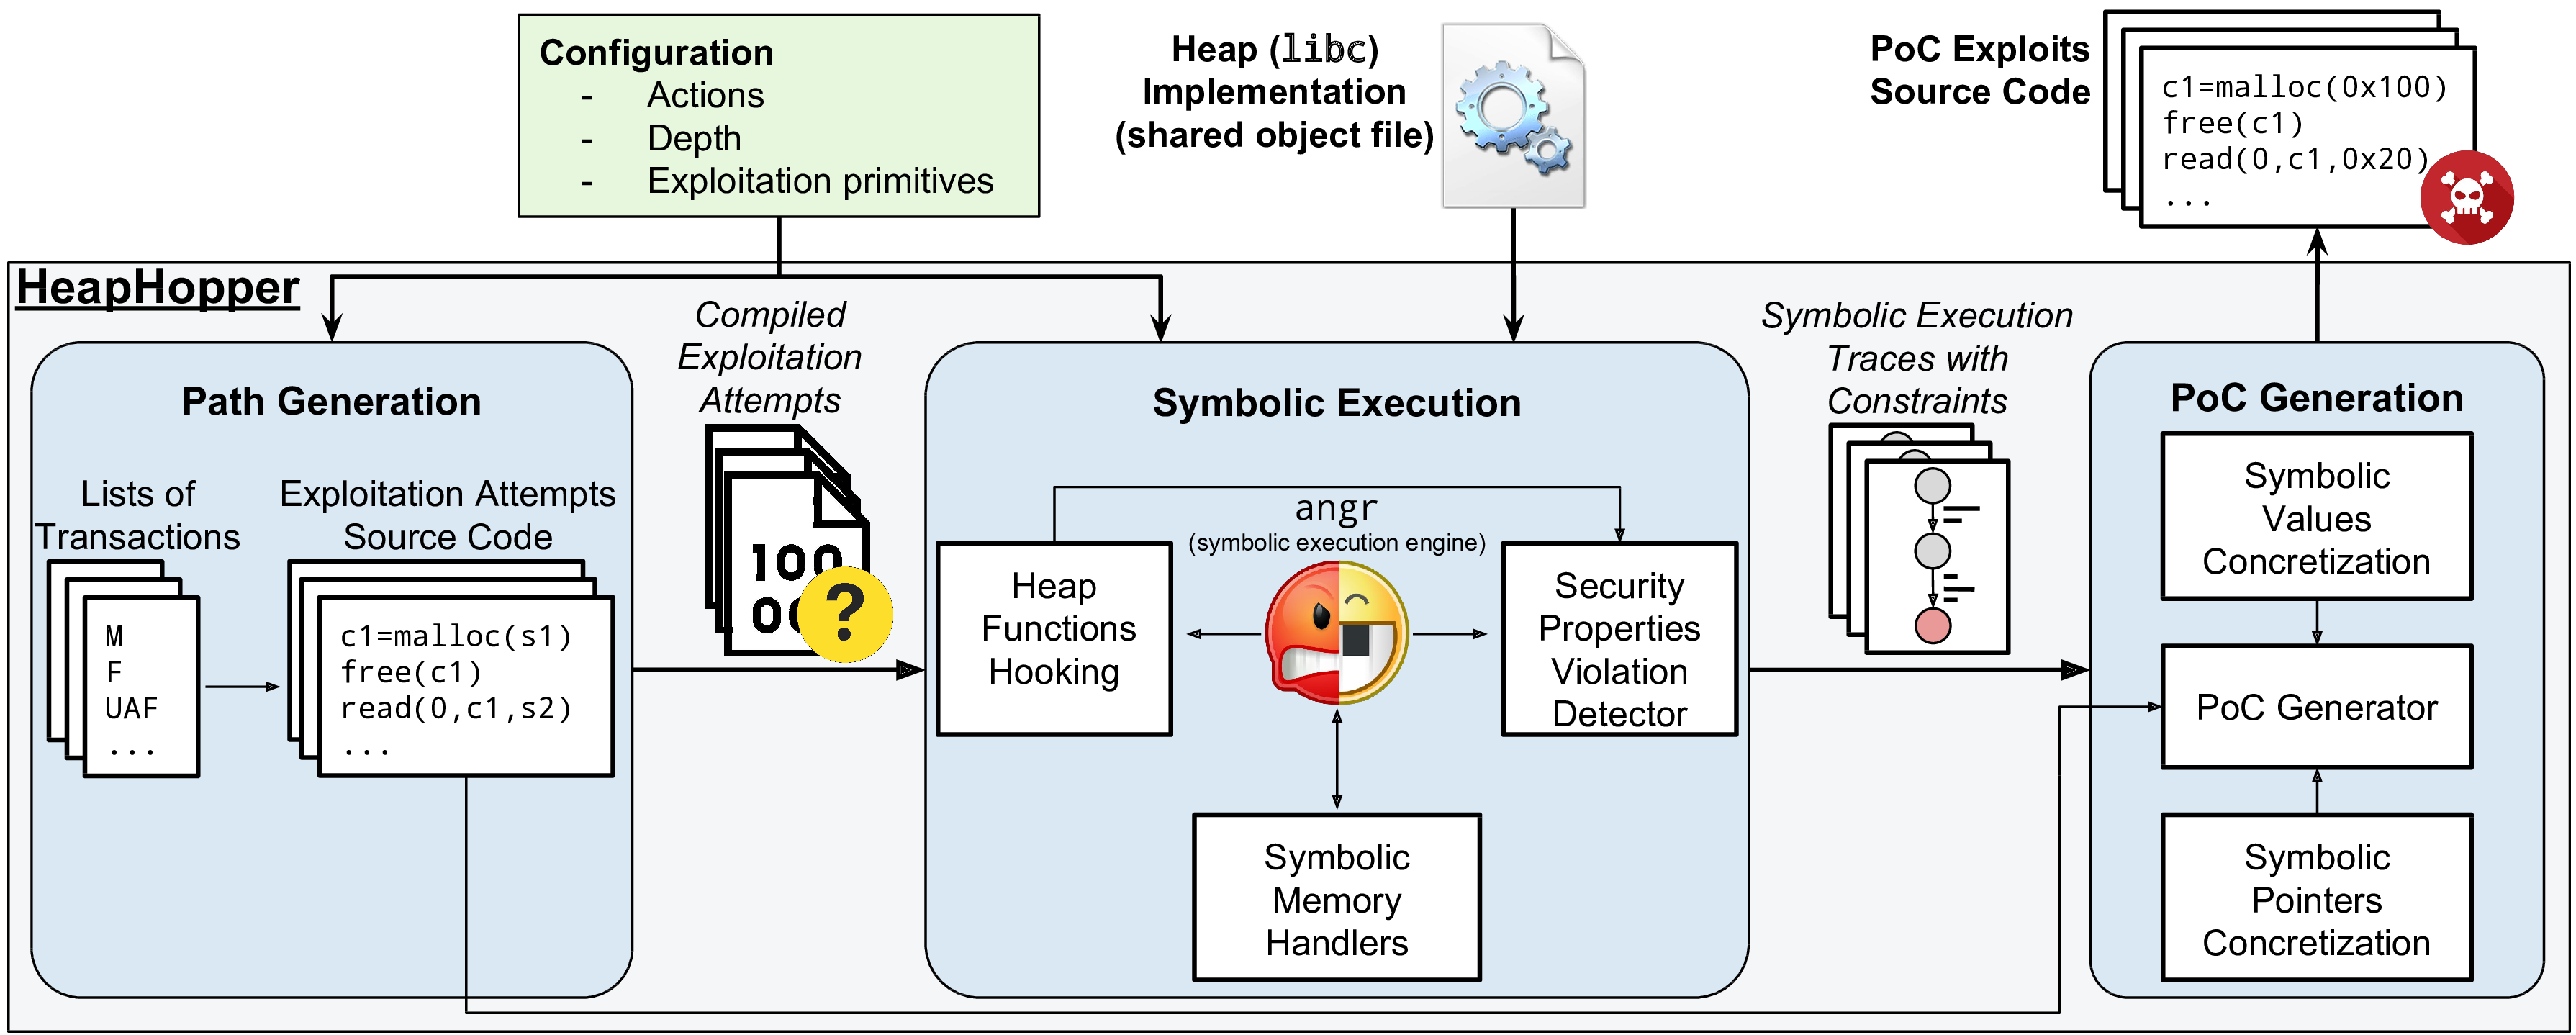 angr/heaphopper
HeapHopper ist ein Framework für begrenztes Modellprüfen von Heap-Implementierungen.
 gamozolabs/applepie
Ein Hypervisor für Fuzzing, erstellt mit WHVP und Bochs.
 conscioushacker/wfh
Frida-basiertes dynamisches Analysewerkzeug, das automatisch DLL-Sideloading- und COM-Hijacking-Schwachstellen in Windows-Ausführbaren Dateien durch…
 eik00d/cantoolz
CANToolz - Framework für Black-Box-Analyse von CAN-Netzwerken
 google/buzzer
eBPF-Fuzzer-Toolchain zum Generieren zufälliger eBPF-Programme und zur Validierung des Verhaltens von Kernel-Verifier/Laufzeitumgebung. Unterstützt…








