#1

 seanheelan/anamnesis-release
Evaluierungs-Framework zur Untersuchung von LLM-Agenten, die automatisch funktionierende Exploits aus Schwachstellenberichten generieren und dabei…
 rub-nds/ws-attacker
WS-Attacker ist ein modulares Framework für Penetrationstests von Webservices. Es wurde vom Lehrstuhl für Netz- und Datensicherheit der…
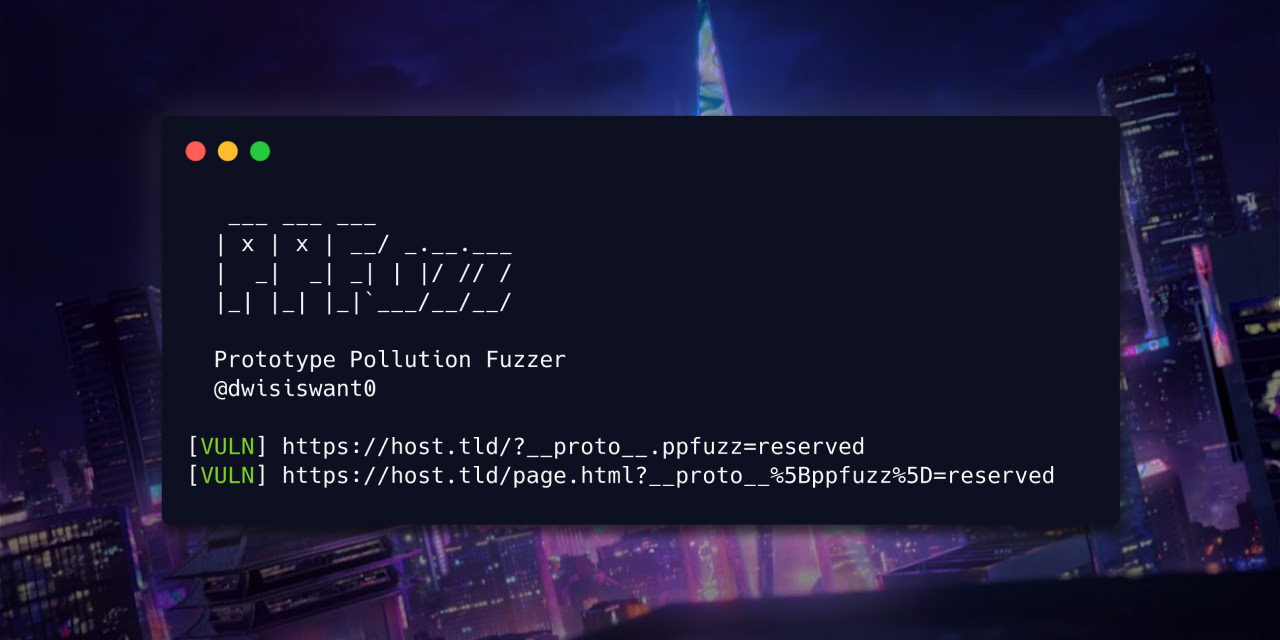 dwisiswant0/ppfuzz
Ein schnelles Tool zum Scannen von Client-seitigen Prototype-Pollution-Schwachstellen, geschrieben in Rust. 🦀
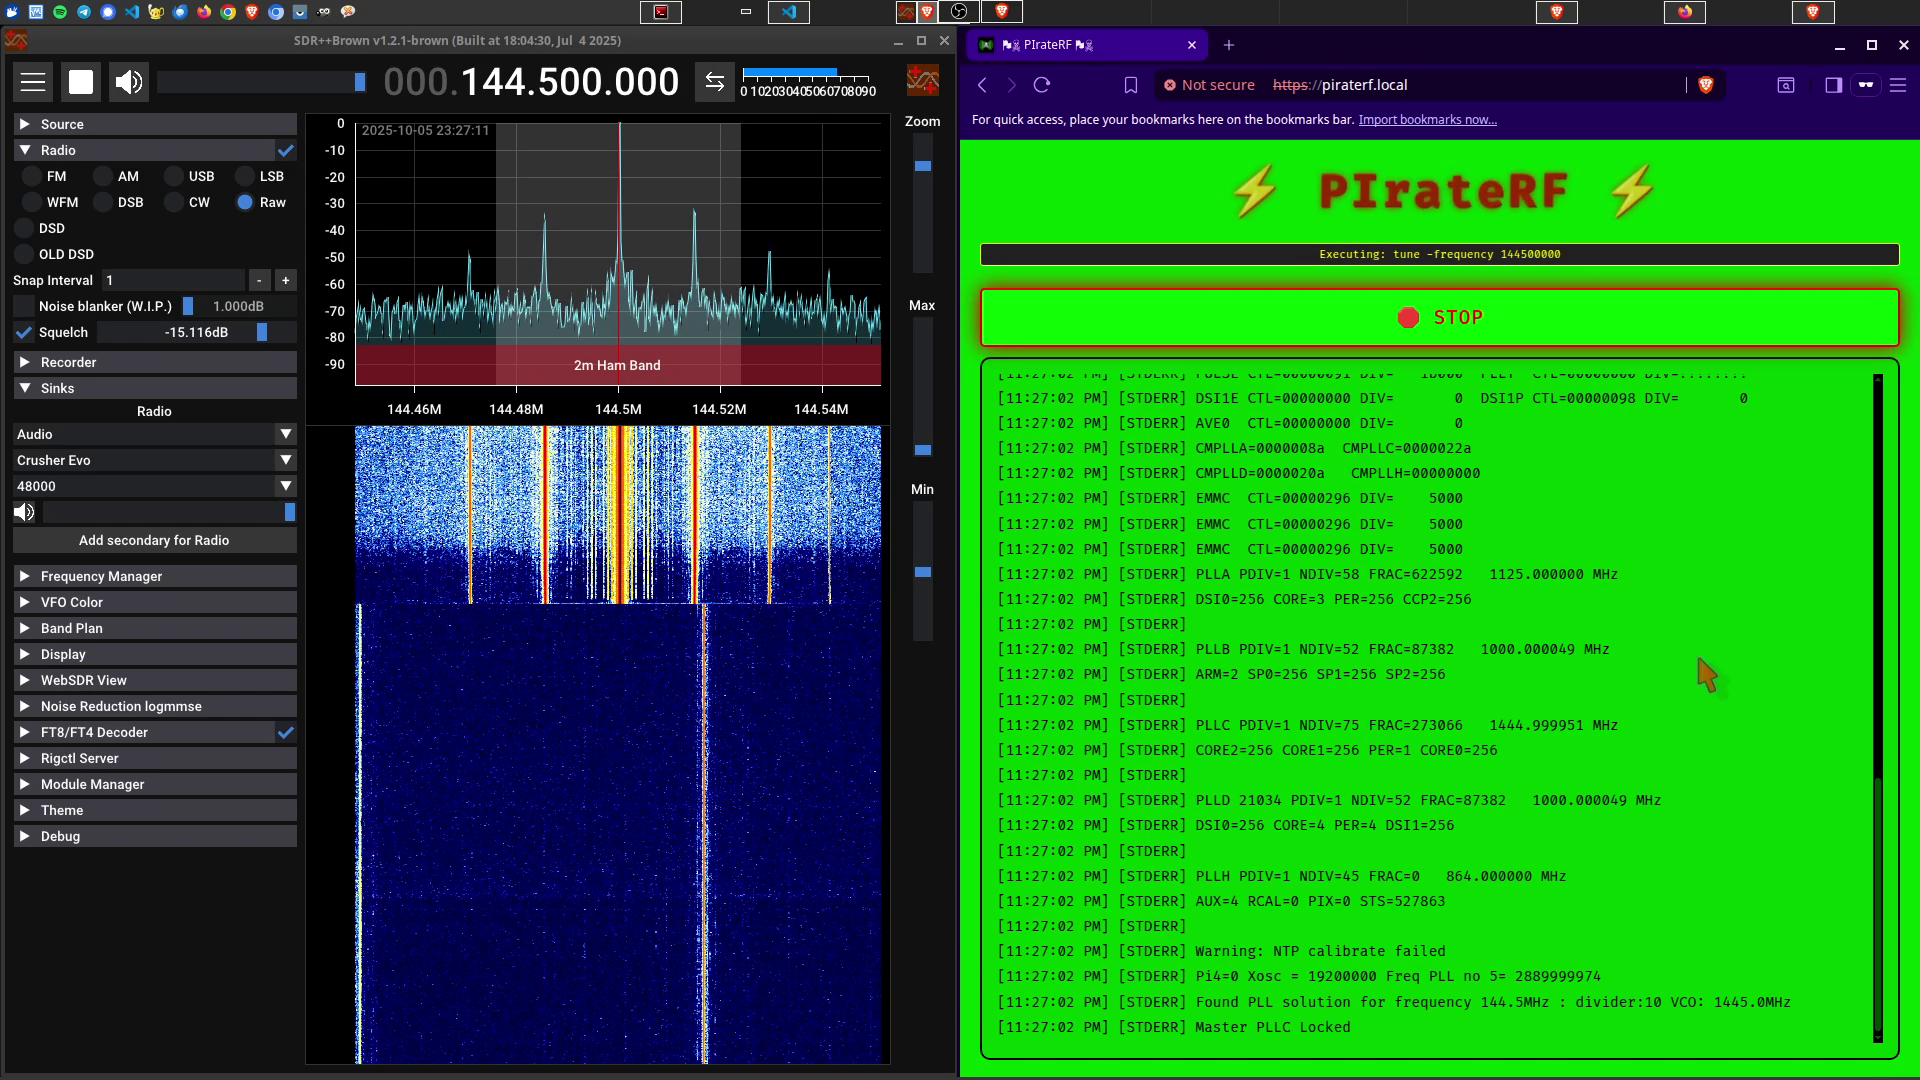 psyb0t/piraterf
PIrateRF verwandelt deinen Raspberry Pi Zero W in einen tragbaren RF-Signalgenerator, der einen eigenen WiFi-Hotspot bereitstellt. Steuere alles von…
 jaeles-project/jaeles-signatures
Standard-Signatur für Jaeles Scanner
 0xinfection/logmepwn
Ein vollautomatisiertes, zuverlässiges, blitzschnelles Scan- und Validierungs-Toolkit für die Log4J RCE CVE-2021-44228-Schwachstelle.
 skylined/bugid
Erkennen, analysieren und eindeutig identifizieren Sie Abstürze in Windows-Anwendungen.
 luisfontes19/xxexploiter
Tool zur Hilfe bei der Ausnutzung von XXE-Sicherheitslücken
 awslabs/snapchange
Leichtgewichtiges Fuzzing eines Speicher-Snapshots mithilfe von KVM
 hgascon/pulsar
Protokoll-Lernen und Stateful Fuzzing
 nccgroup/umap2
Umap2 ist die zweite Überarbeitung von NCC Groups auf Python basierendem Sicherheitsbewertungswerkzeug für USB-Hosts.
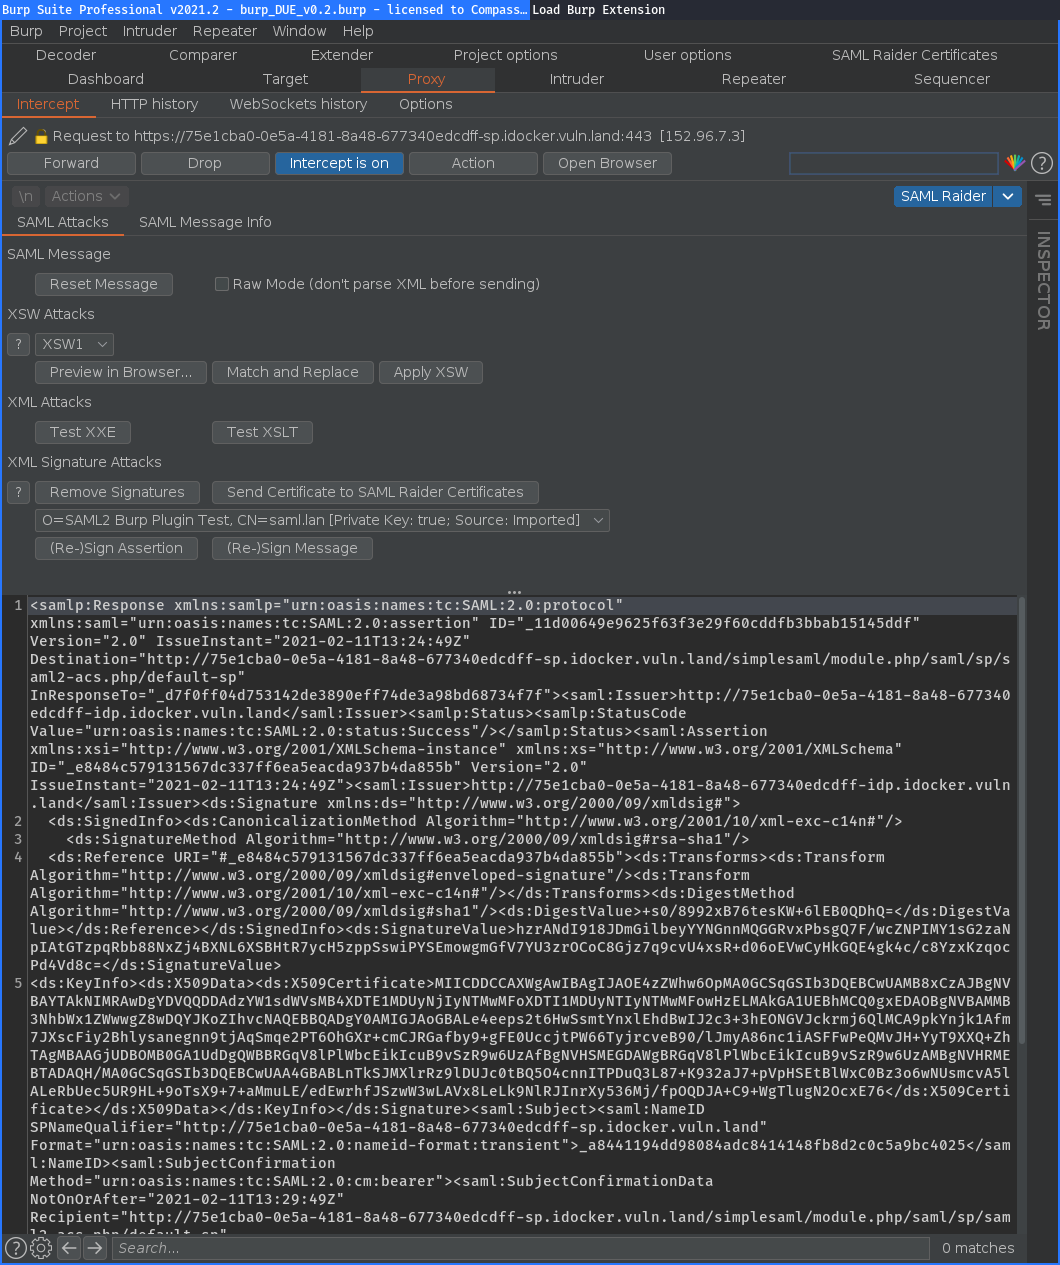 compasssecurity/samlraider
SAML2-Burp-Erweiterung
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
Kuratierte Sammlung von Wordlists für Bug-Bounty-Jagd, die Verzeichnisse, Subdomains, Parameter, Benutzernamen, Passwörter und Web-Fuzzing-Payloads…
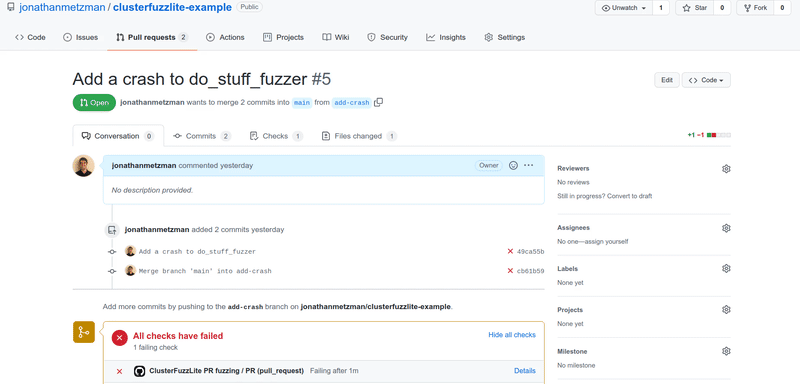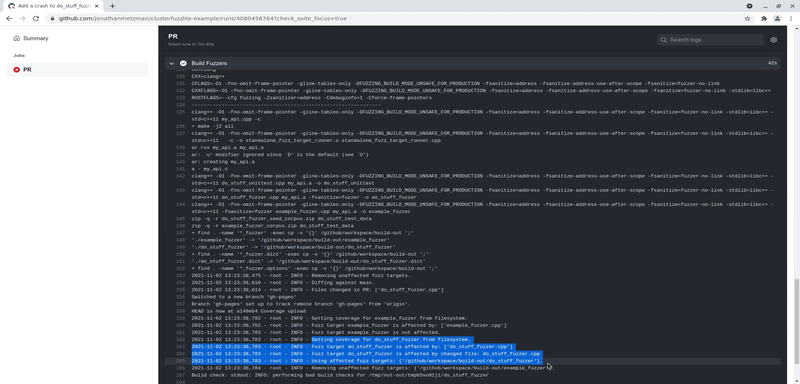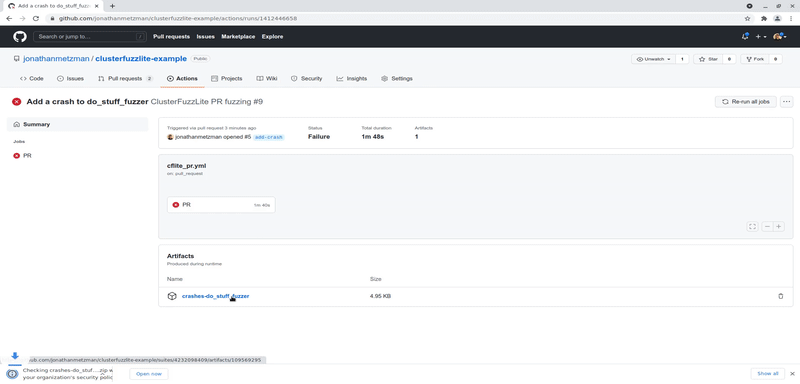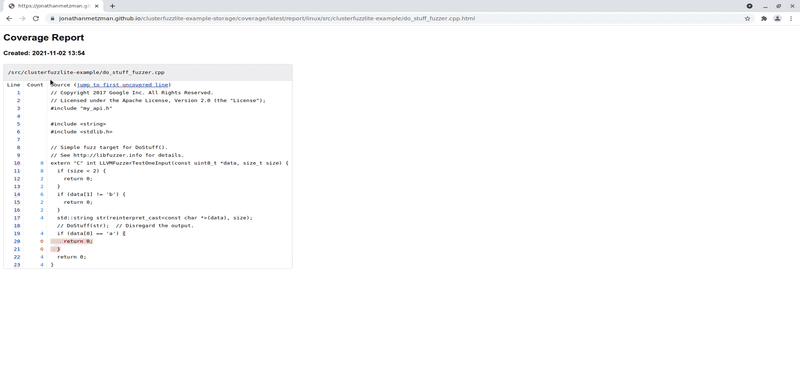 google/clusterfuzzlite
Kontinuierliche Fuzzing-Lösung, die in CI-Workflows integriert ist, um Schwachstellen in Codeänderungen und Batch-Läufen zu finden, und die mehrere…
 dzonerzy/gowapt
Go-Webanwendungs-Penetrationstest
 blackarch/wordlistctl
Wortlistenarchive von Websites und Torrent-Peers abrufen, installieren und durchsuchen.