#1
 google/fuzzing
Tutorials, Beispiele, Diskussionen, Forschungsvorschläge und andere Ressourcen rund um das Thema Fuzzing
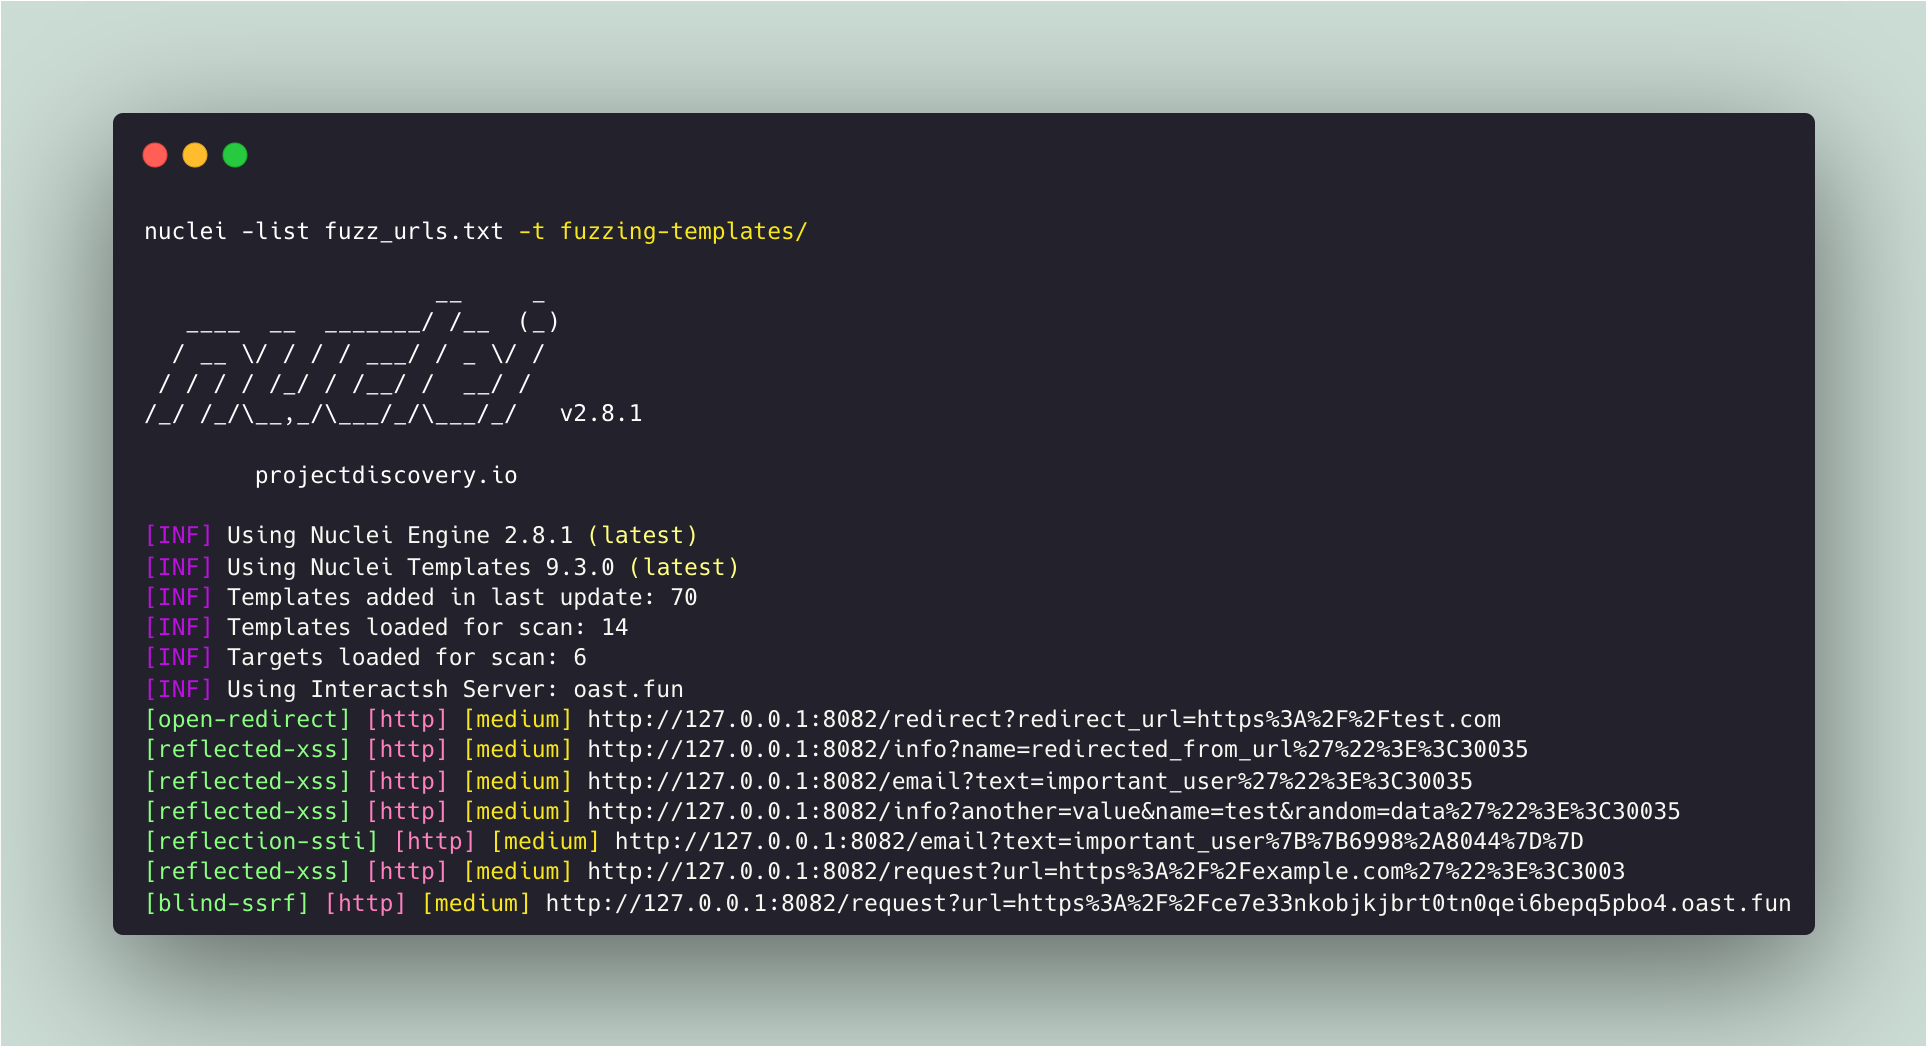 projectdiscovery/fuzzing-templates
Community-kuratierte Liste von Nuclei-Templates zum Auffinden „unbekannter“ Sicherheitslücken.
 sentinel-one/peafl64
Tool zur statischen Binärinstrumentierung für Windows-x64-Executables
 googleprojectzero/sockfuzzer
Coverage-gesteuertes Kernel-Fuzzing-Framework, das XNU als Userspace-Bibliothek ausführt und Schwachstellen in den BSD-, Mach-, Virtual-Memory- und…
 google/afl
american fuzzy lop - ein sicherheitsorientierter Fuzzer
 googleprojectzero/brokentype
TrueType- und OpenType-Schriftarten-Fuzzing-Toolset
 openl2d/moc3ingbird
MOC3ingbird Exploit für Live2D (CVE-2023-27566)
 whypet/cve-2023-31320
DoS-Sicherheitslücke im AMD-Treiber, die die Anzeige beschädigt.
 esentire/cve-2015-7547-public
PoC-Angriffsserver für die Pufferüberlauf-Schwachstelle CVE-2015-7547 im glibc-DNS-Stub-Resolver (öffentliche Version)
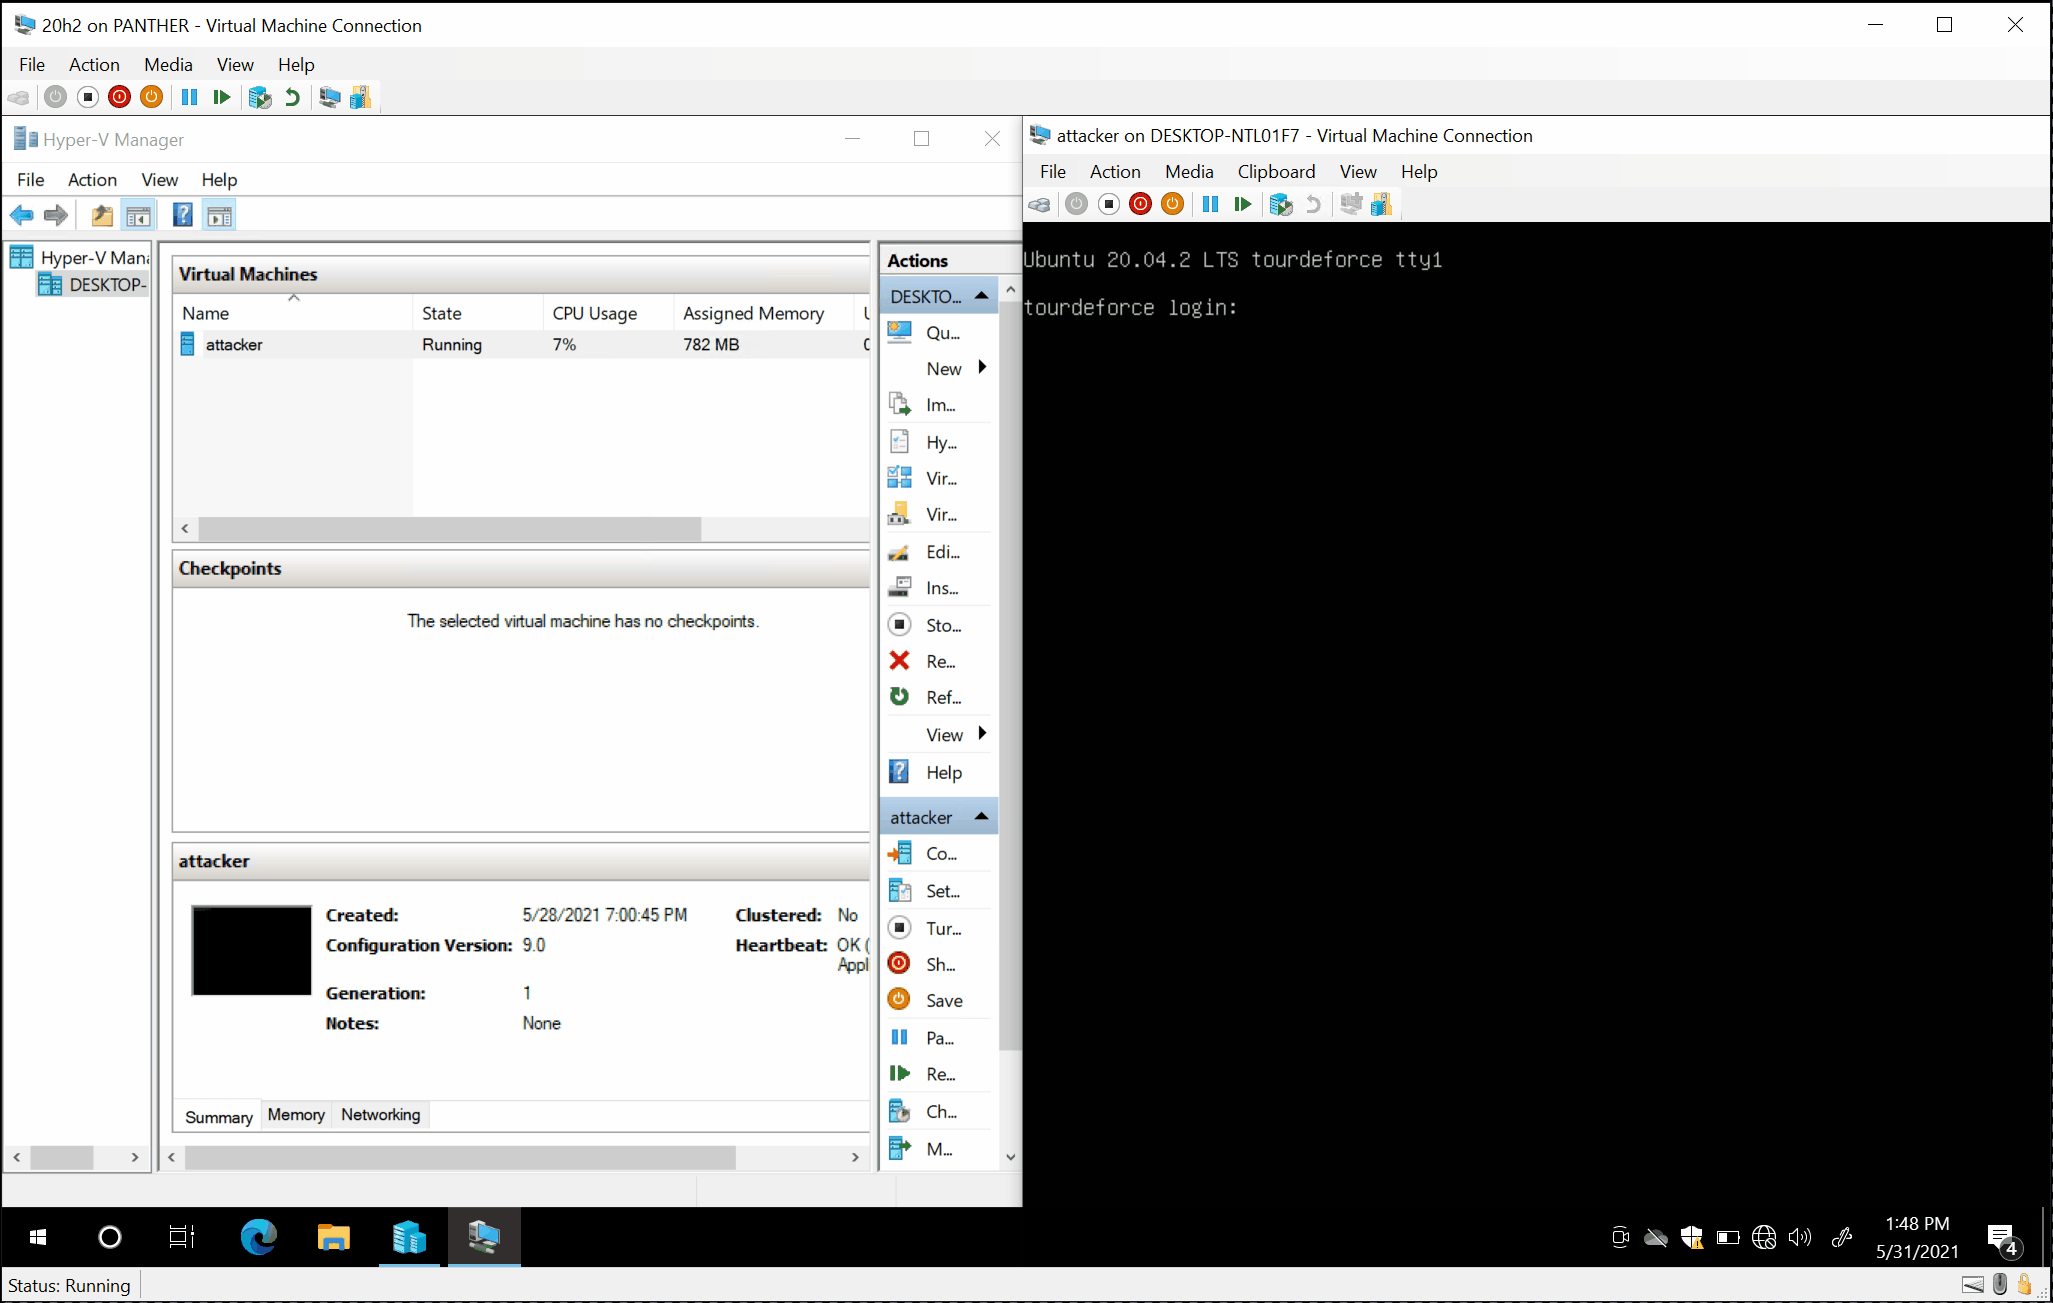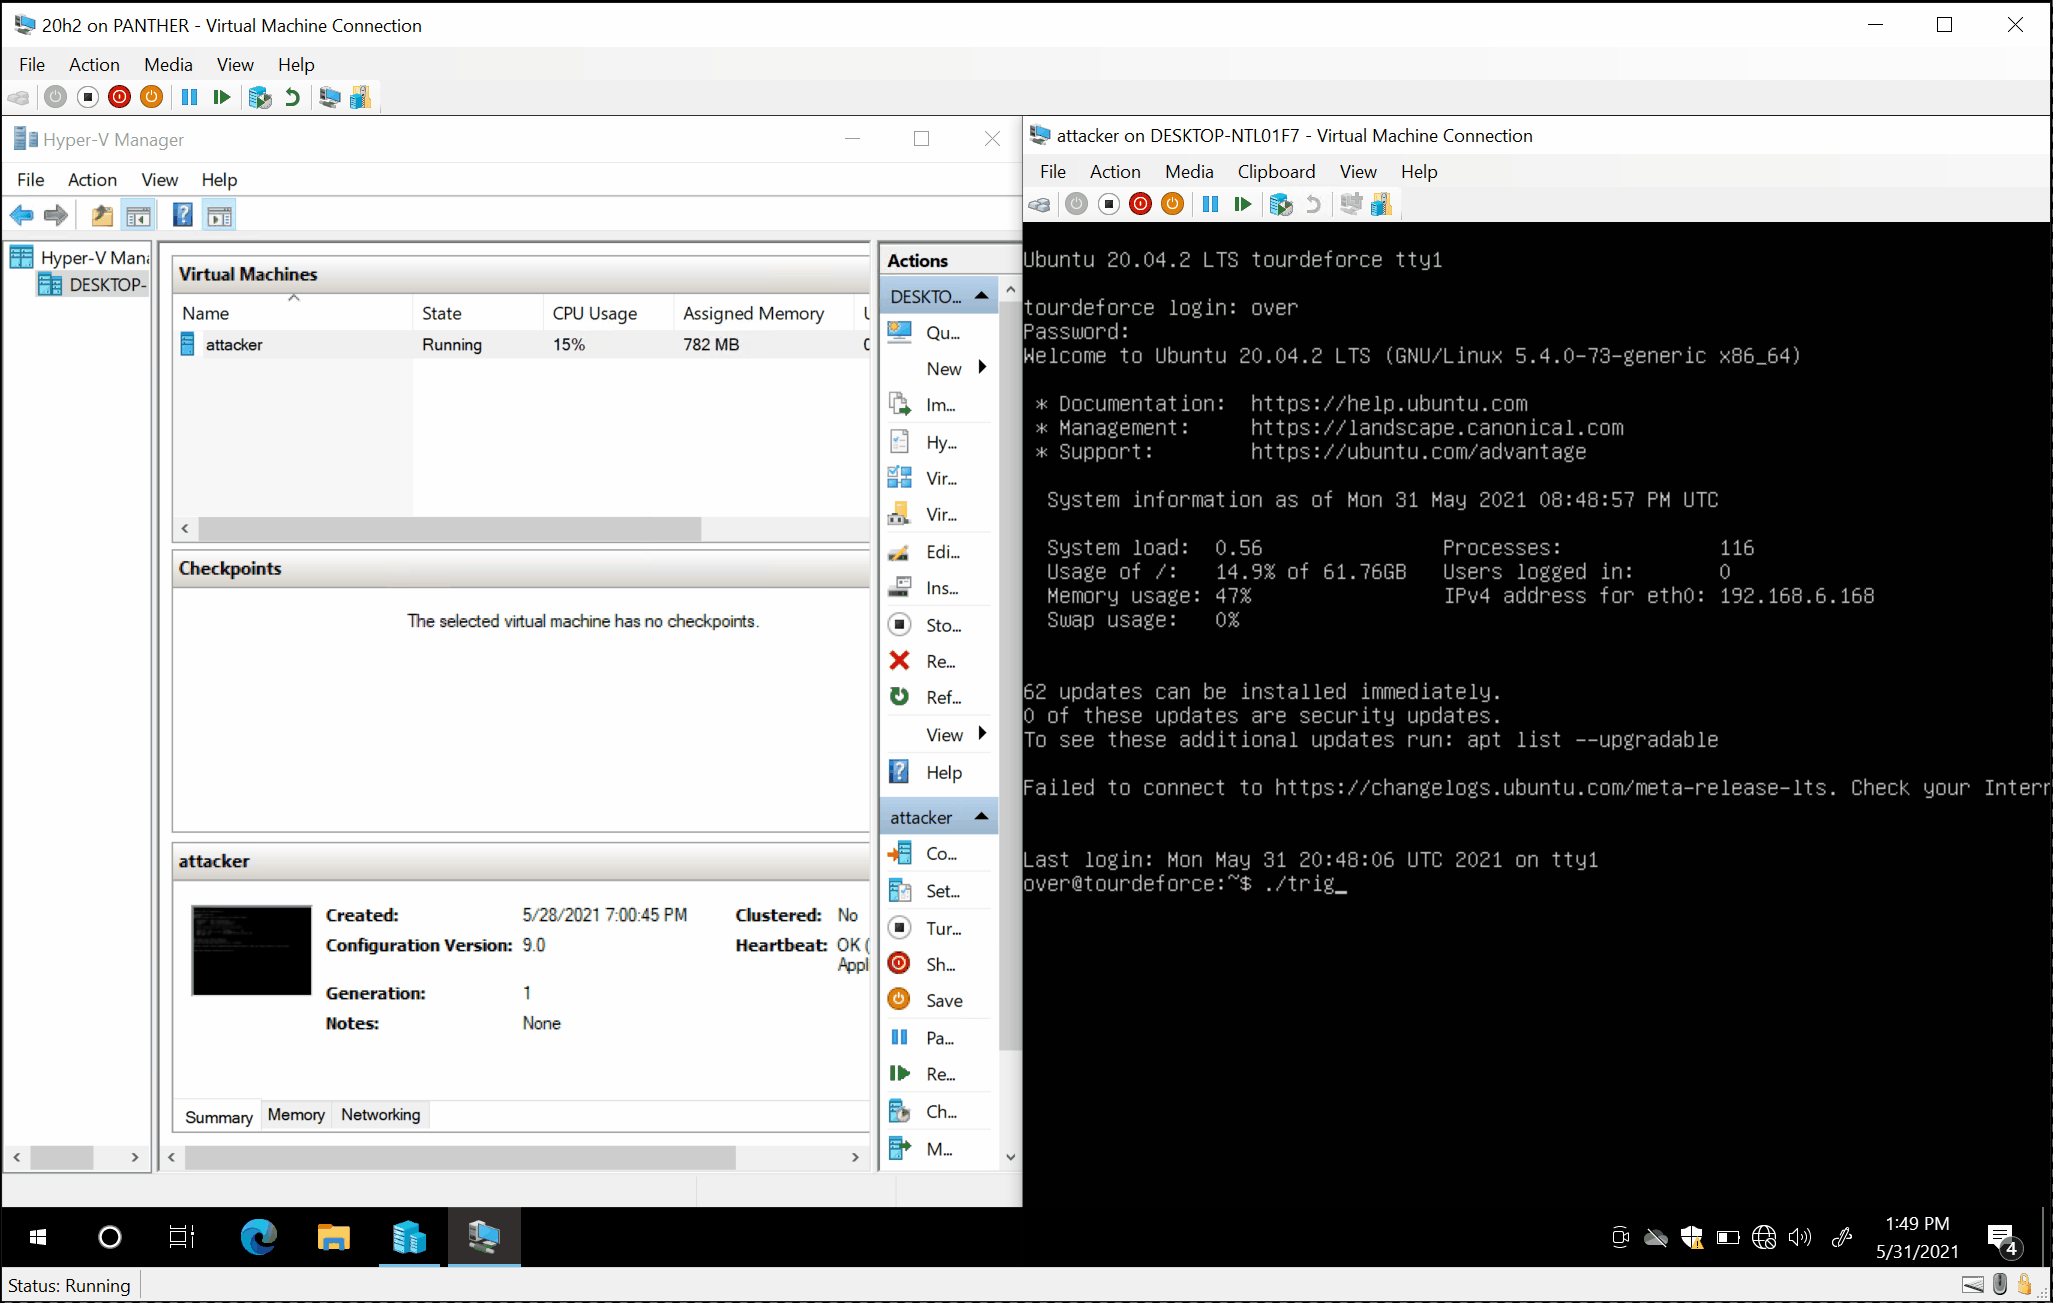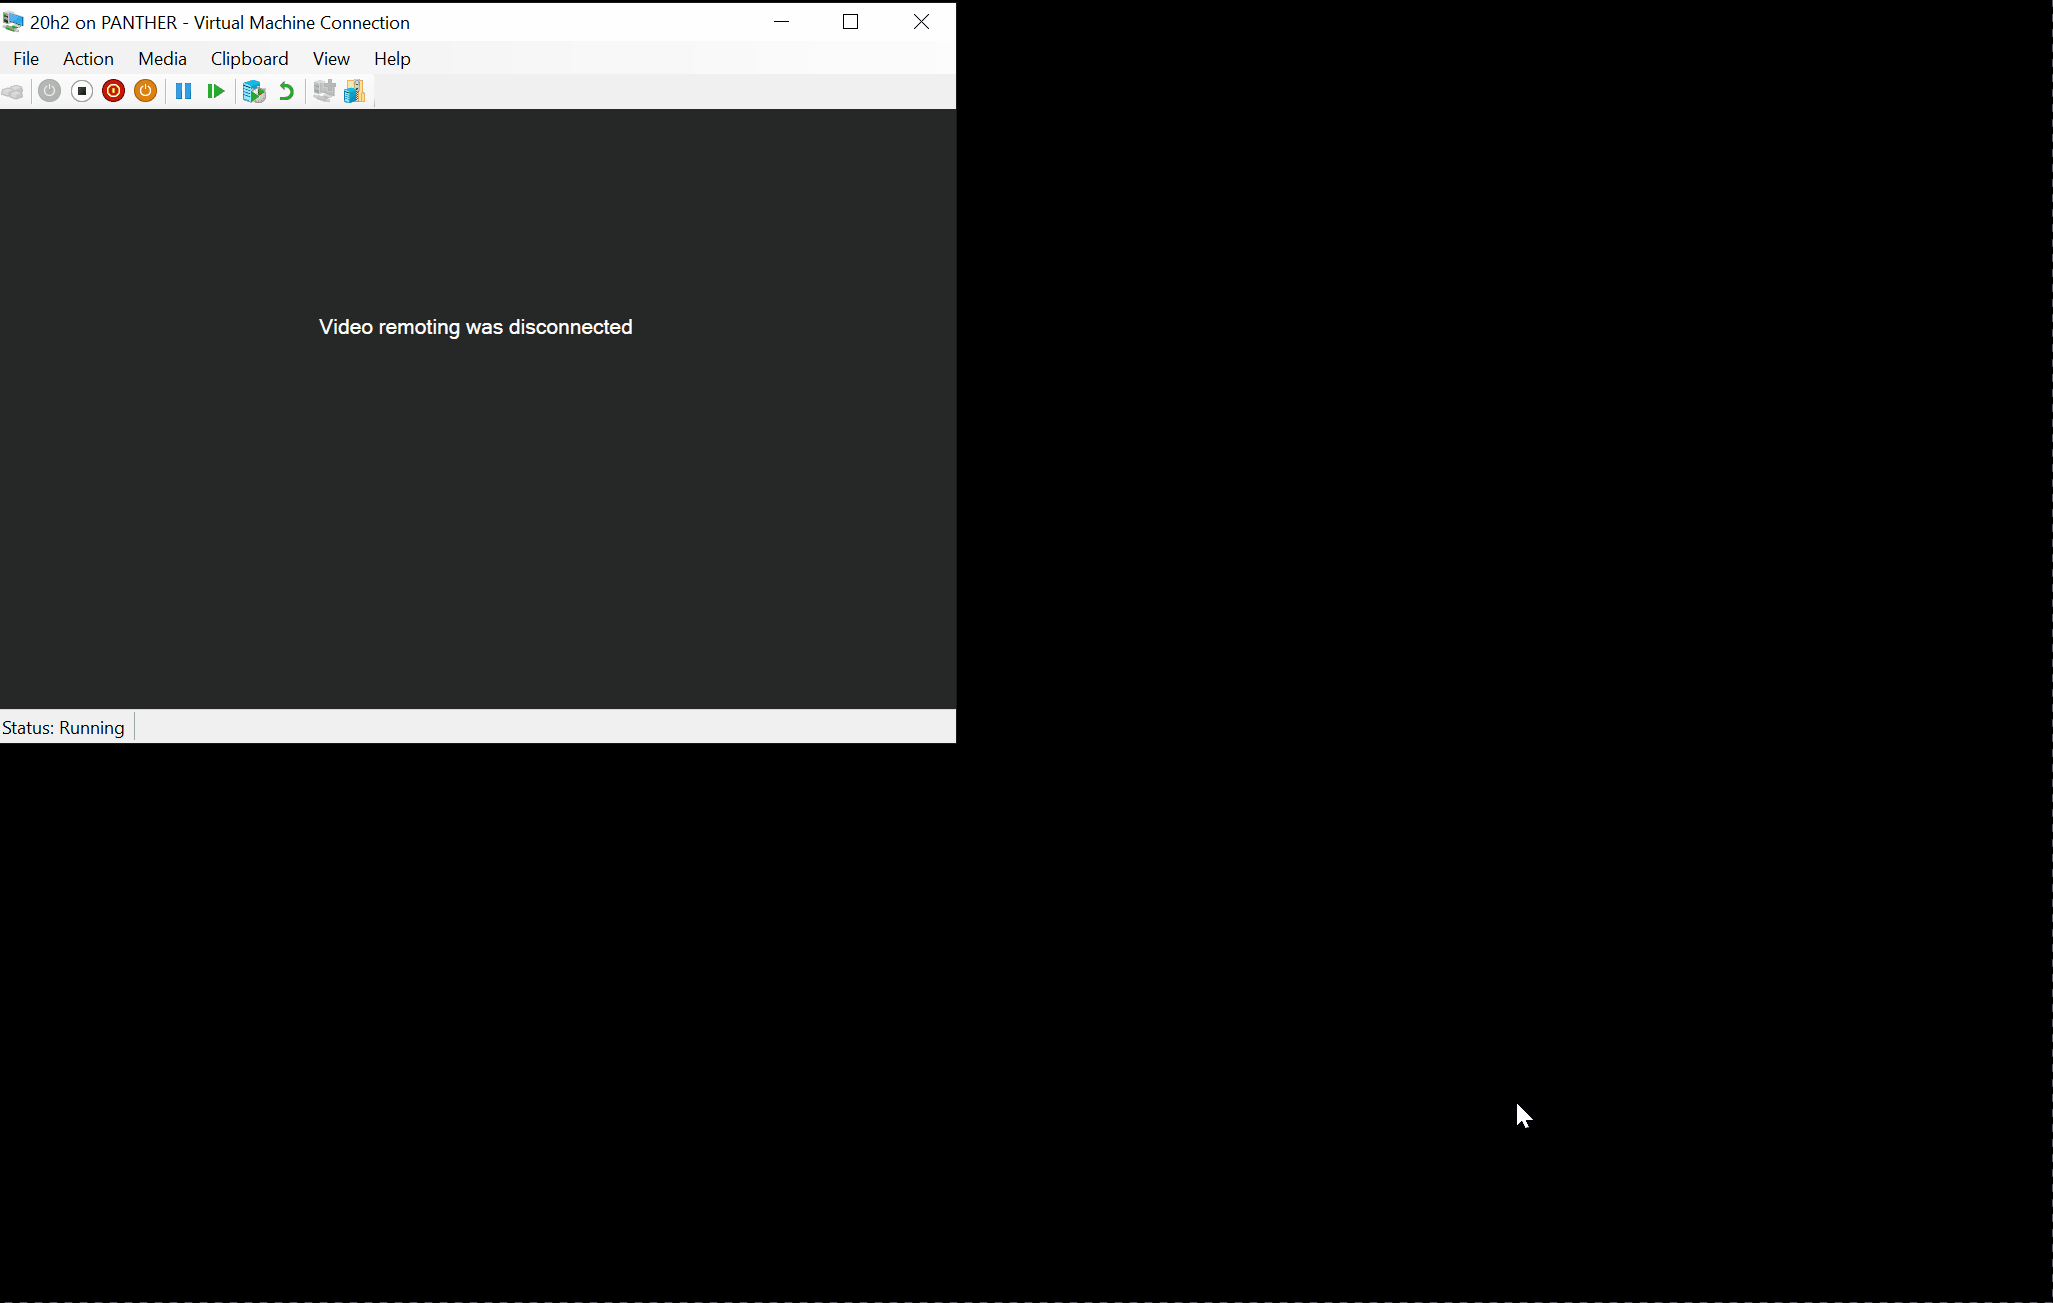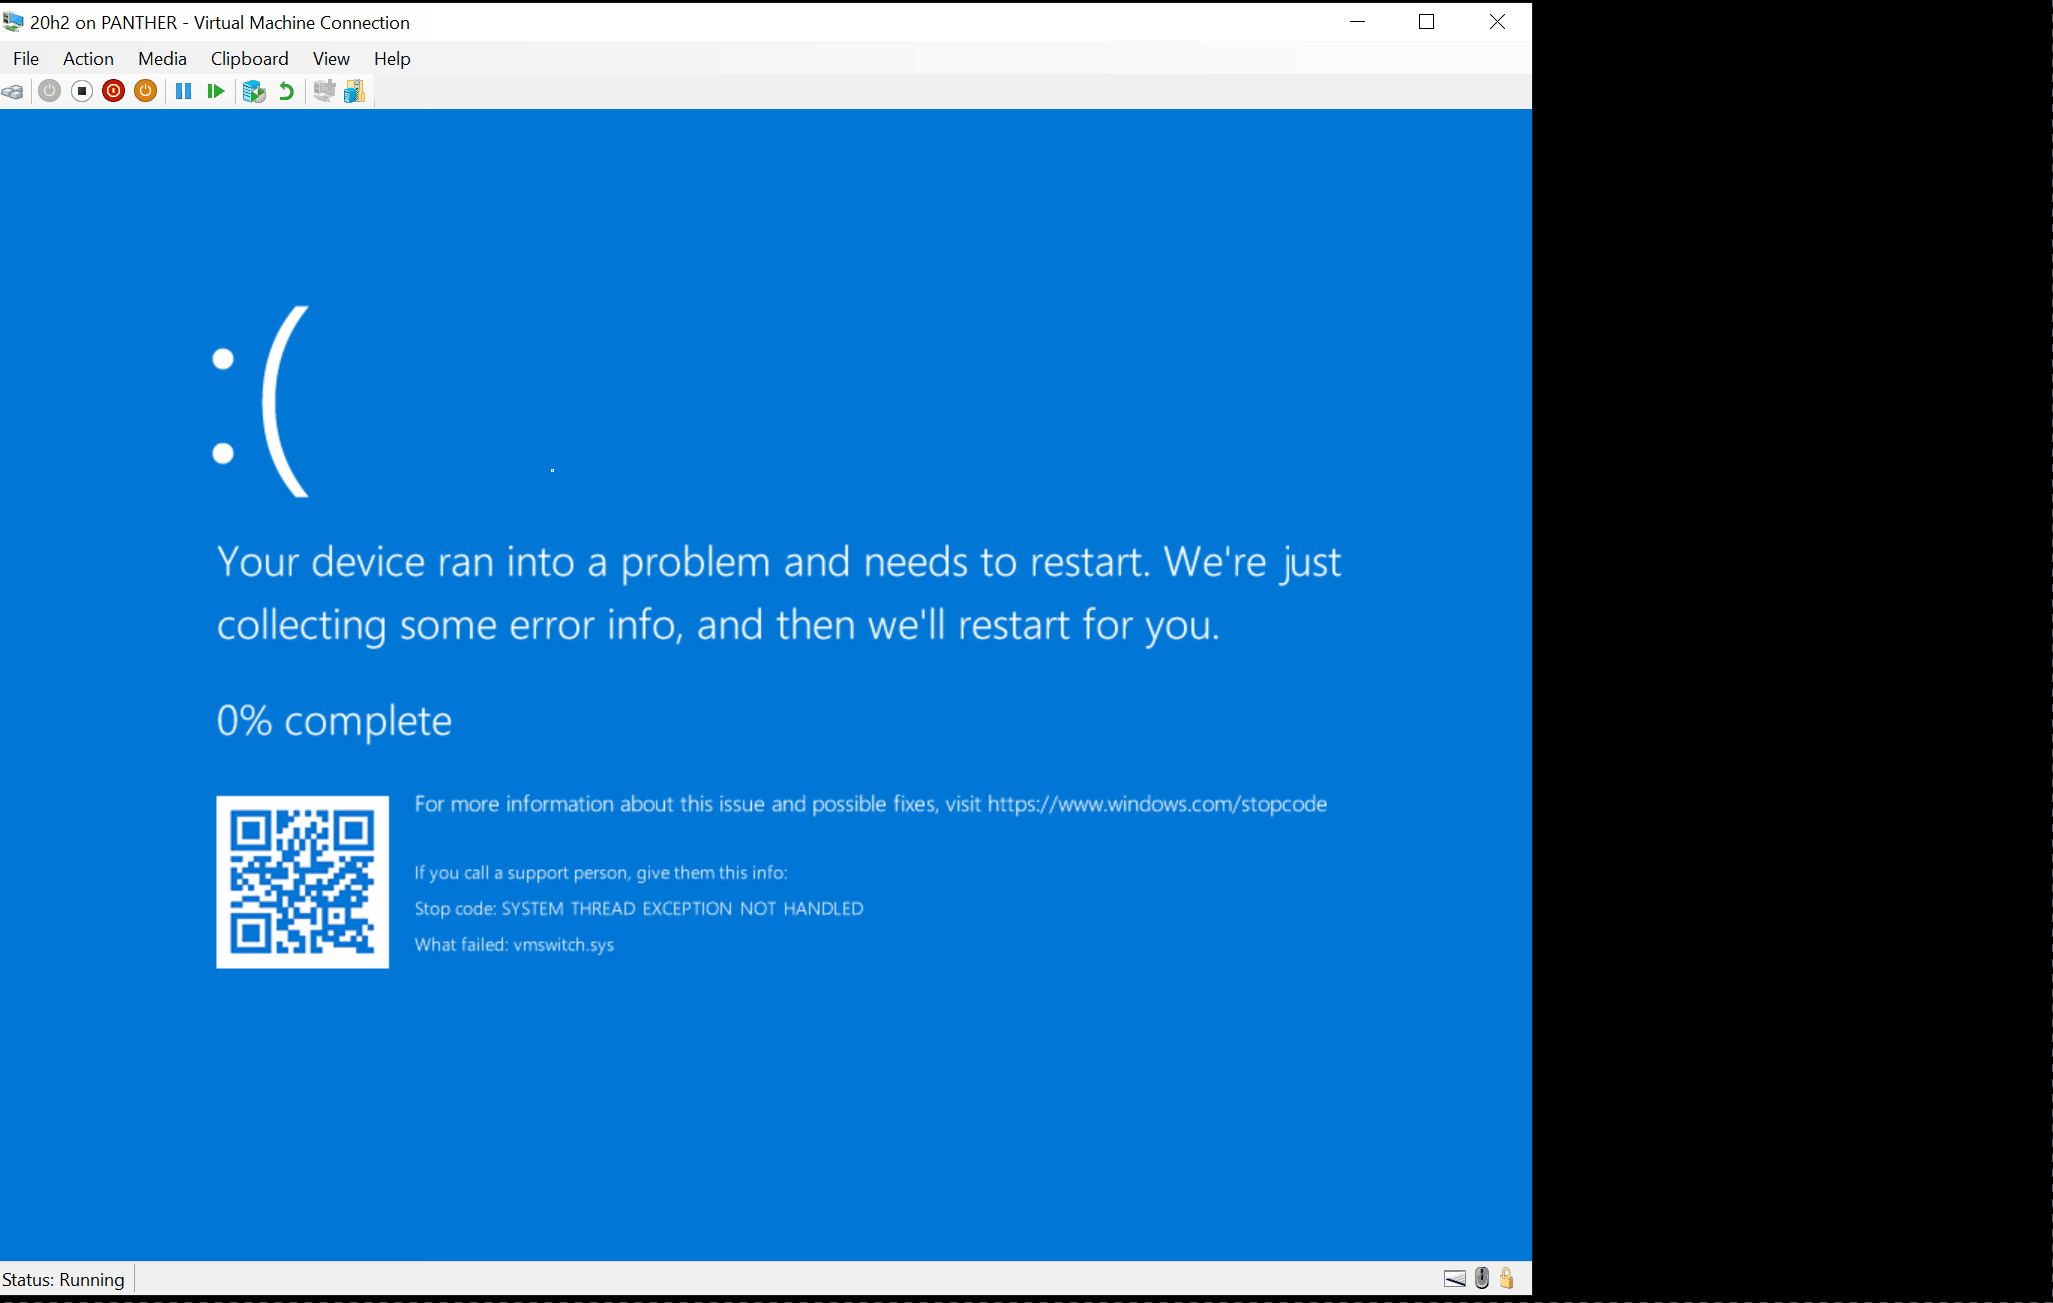 0vercl0k/cve-2021-28476
PoC für CVE-2021-28476, eine „Hyper-V Remote Code Execution Vulnerability“ von Gast zu Host in vmswitch.sys.
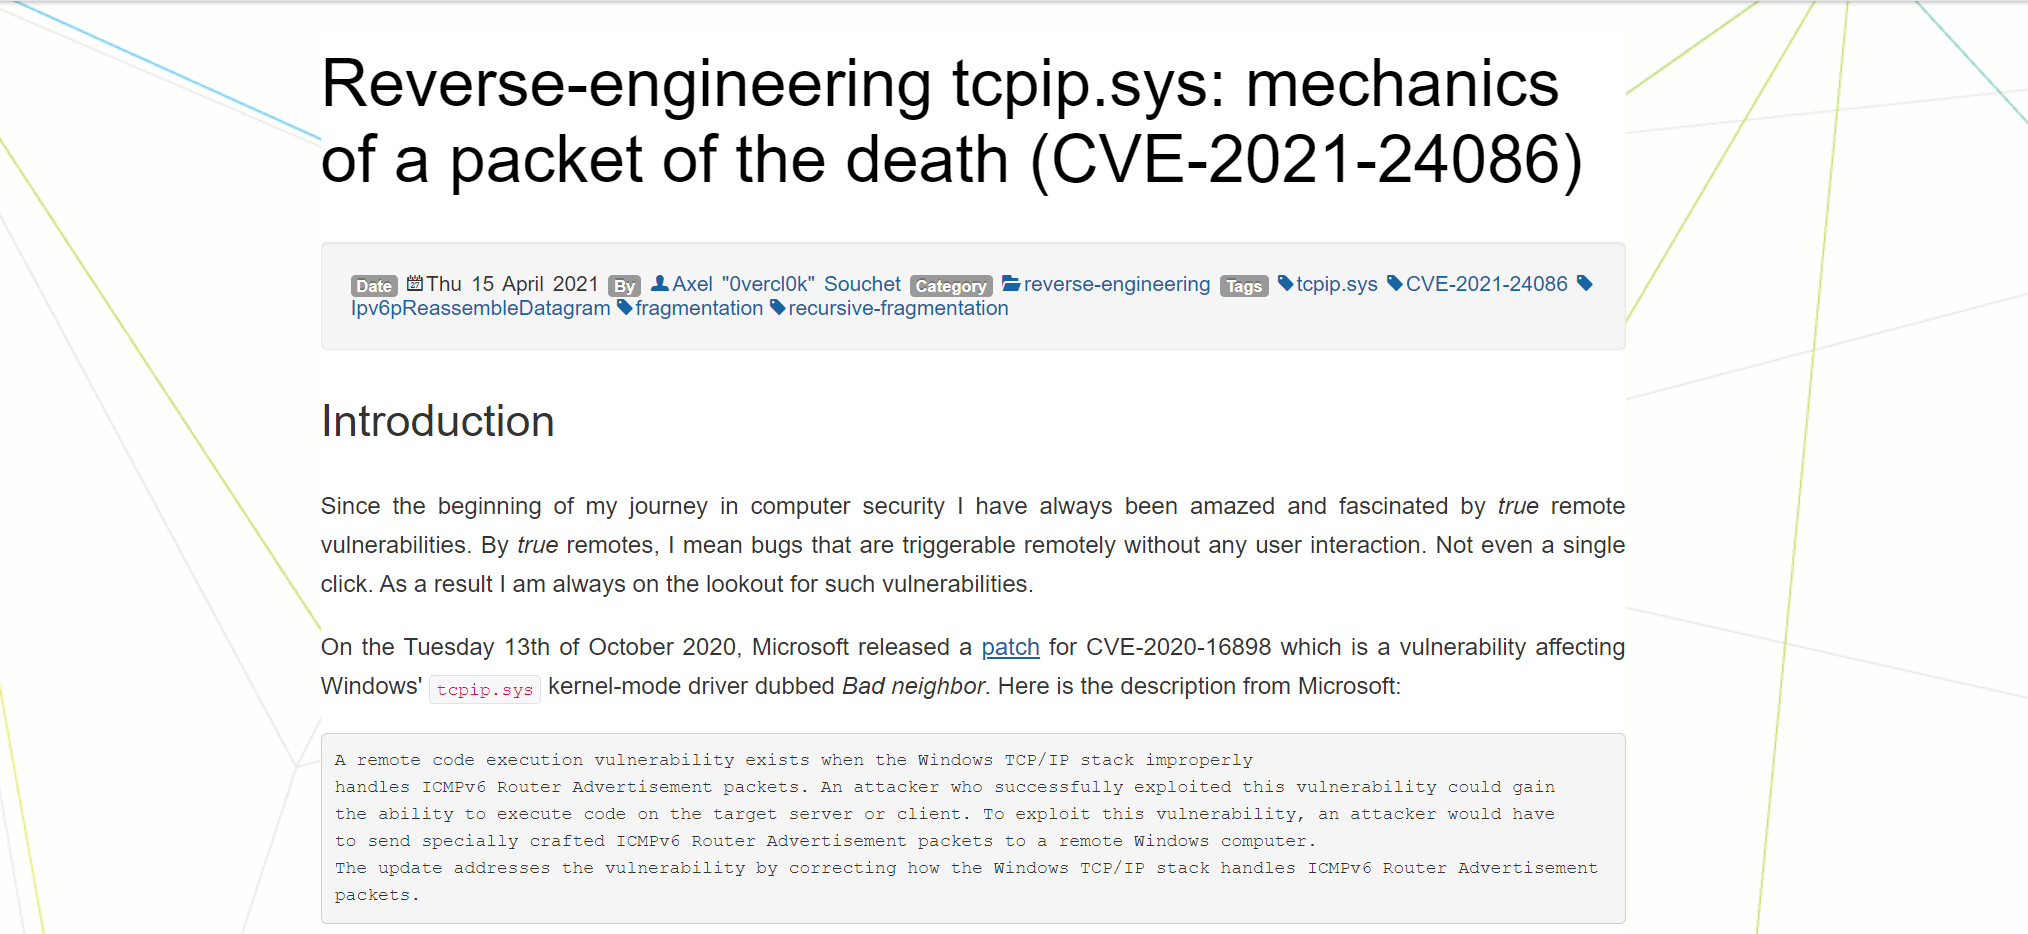 0vercl0k/cve-2021-24086
Proof of Concept für CVE-2021-24086, eine remote ausgelöste NULL-Dereferenz in tcpip.sys.
 fuzzinglabs/octopus
Sicherheitsanalyse-Tool für WebAssembly-Module (wasm) und Blockchain-Smart-Contracts (BTC/ETH/NEO/EOS)
 dubs3c/injectus
CRLF- und Open-Redirect-Fuzzer
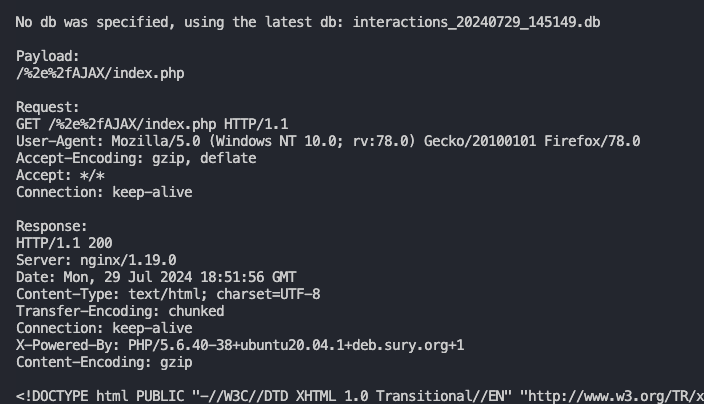 intrudir/bypassfuzzer
Fuzze 401/403/404-Seiten nach Bypasses.
 boschresearch/gdbfuzz
Fuzzing eingebetteter Systeme mittels Hardware-Breakpoints