
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Forensik — Seite 6 | Kitploit
Kategorien

Forensik

Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.

Kitploit empfohlen
Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 1 Tag
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 9 Tagen
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 1 Tag
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 9 Tagen
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 3 Tagen
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 6 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kvor 1 Tag
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 1 Tag
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 1 Tag
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
931 Ergebnisse
FOCA preview

FOCA

GitHubelevenpaths/foca

Werkzeug zum Finden von Metadaten und versteckten Informationen in Dokumenten.
osintreconnaissanceforensics+1
3.6kvor 5 Jahren
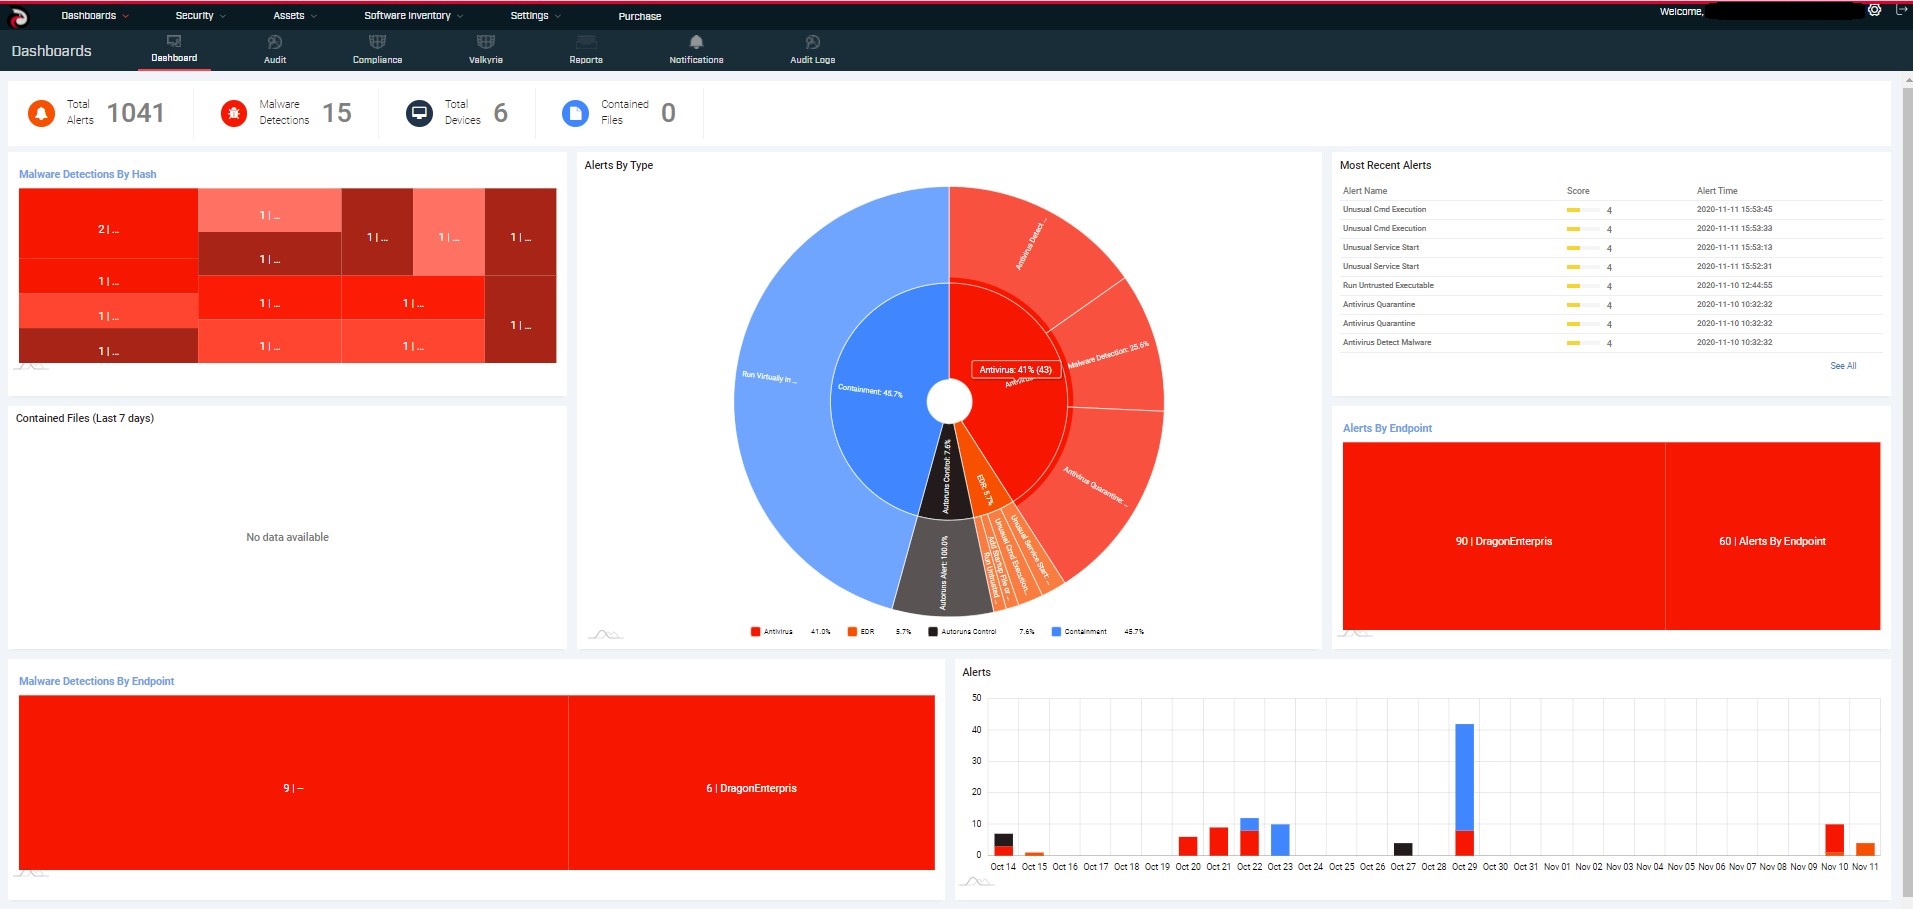
openedr preview

openedr

GitHubcomodosecurity/openedr

Open EDR öffentliches Repository
defensive-toolsvulnerability-analysisforensics+2
2.7kvor 5 Monaten
blackhat-python3 preview

blackhat-python3

GitHubeonraider/blackhat-python3

Quellcode für das Buch "Black Hat Python" von Justin Seitz. Der Code wurde vollständig auf Python 3 konvertiert, gemäß den PEP8-Standards neu…

osintcode-analysisexploitation+8
2.4kvor 3 Jahren
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…

ioc-managementvulnerability-analysisforensics+5
1.7kvor 1 Tag
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Dies ist der Entwicklungsbaum. Produktionsdownloads befinden sich unter:
disk-forensicsosintmemory-forensics+9
1.4kvor 9 Tagen
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Eine Sammlung von Malware-Beispielen, die von mehreren Honeypots erfasst wurden, die ich betreibe.

reverse-engineeringforensicsmalware-analysis+4
1.8kvor 6 Jahren
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Firmware-Analyse- und Vergleichstool

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5kvor 6 Tagen
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
ios-securityforensicsmobile-forensics+3
1.4kvor 15h 32m
hindsight preview

hindsight

GitHubryandfir/hindsight

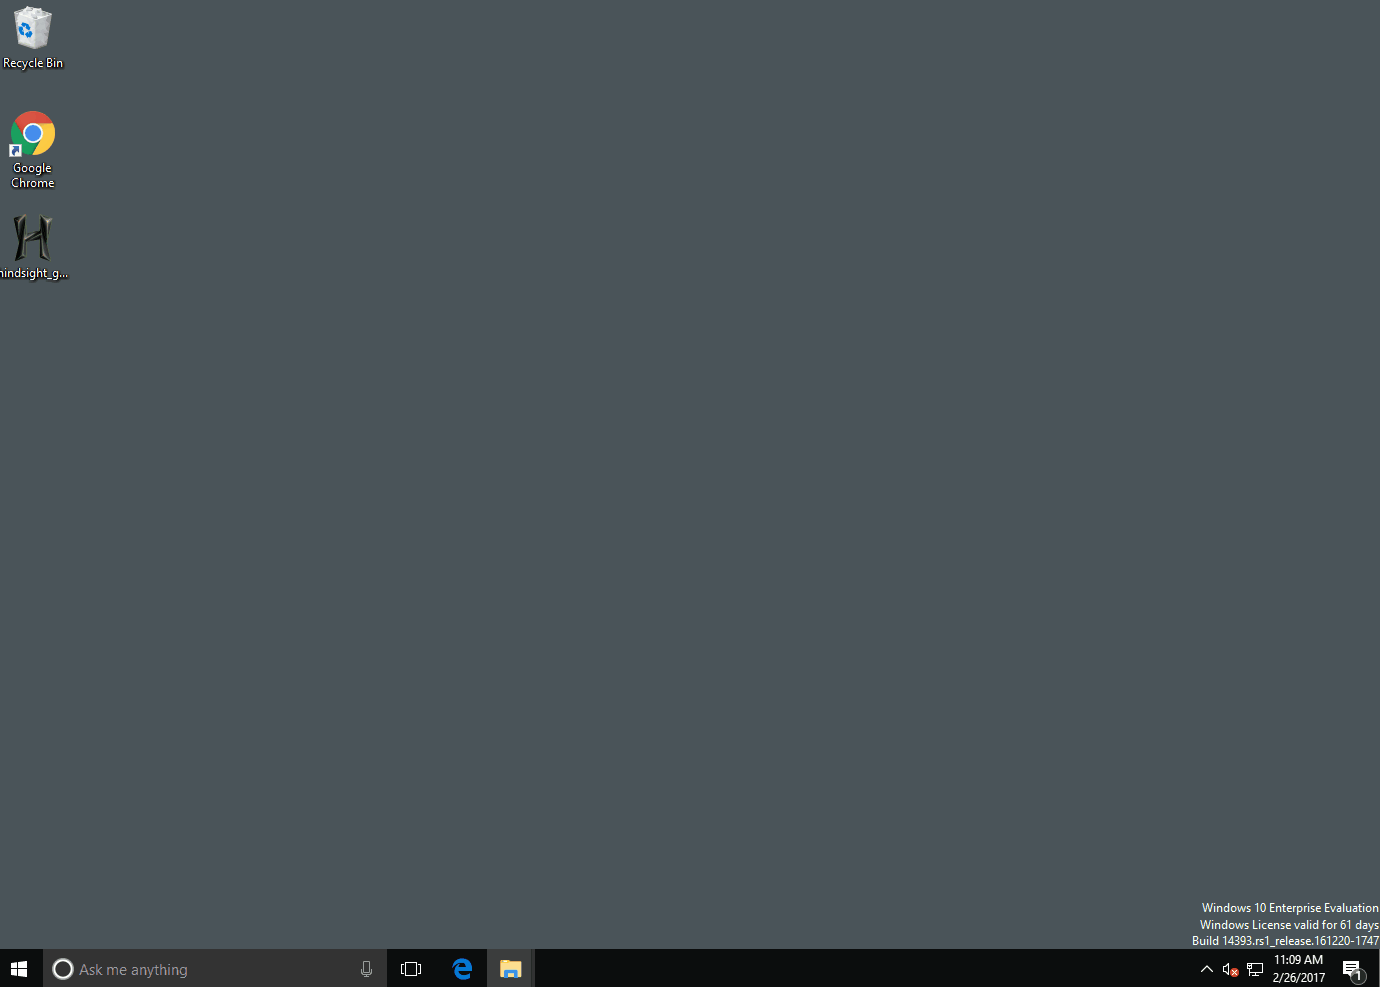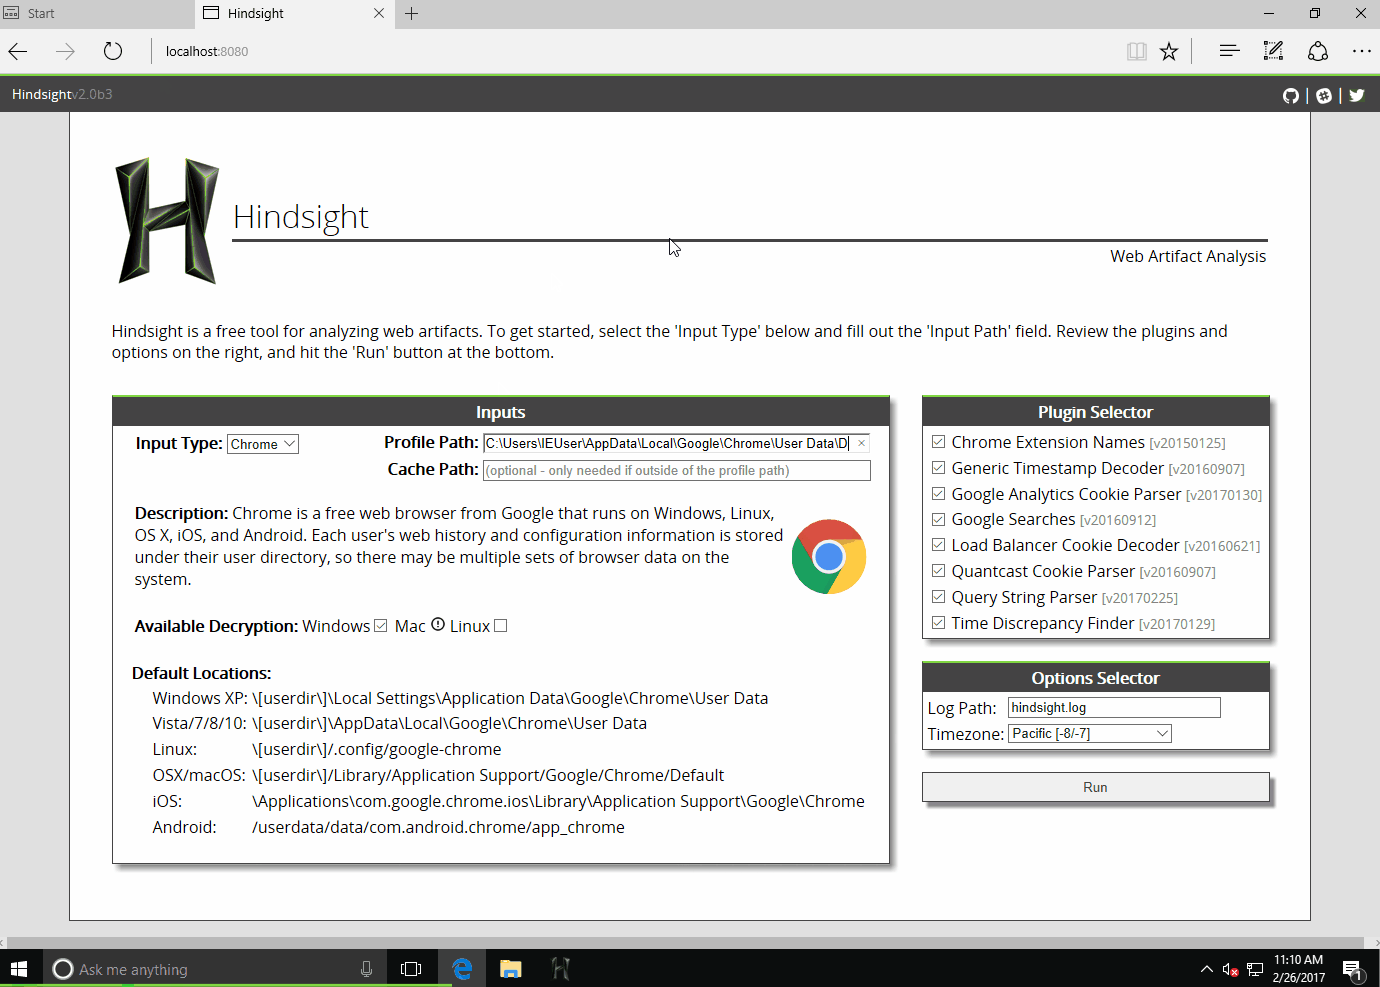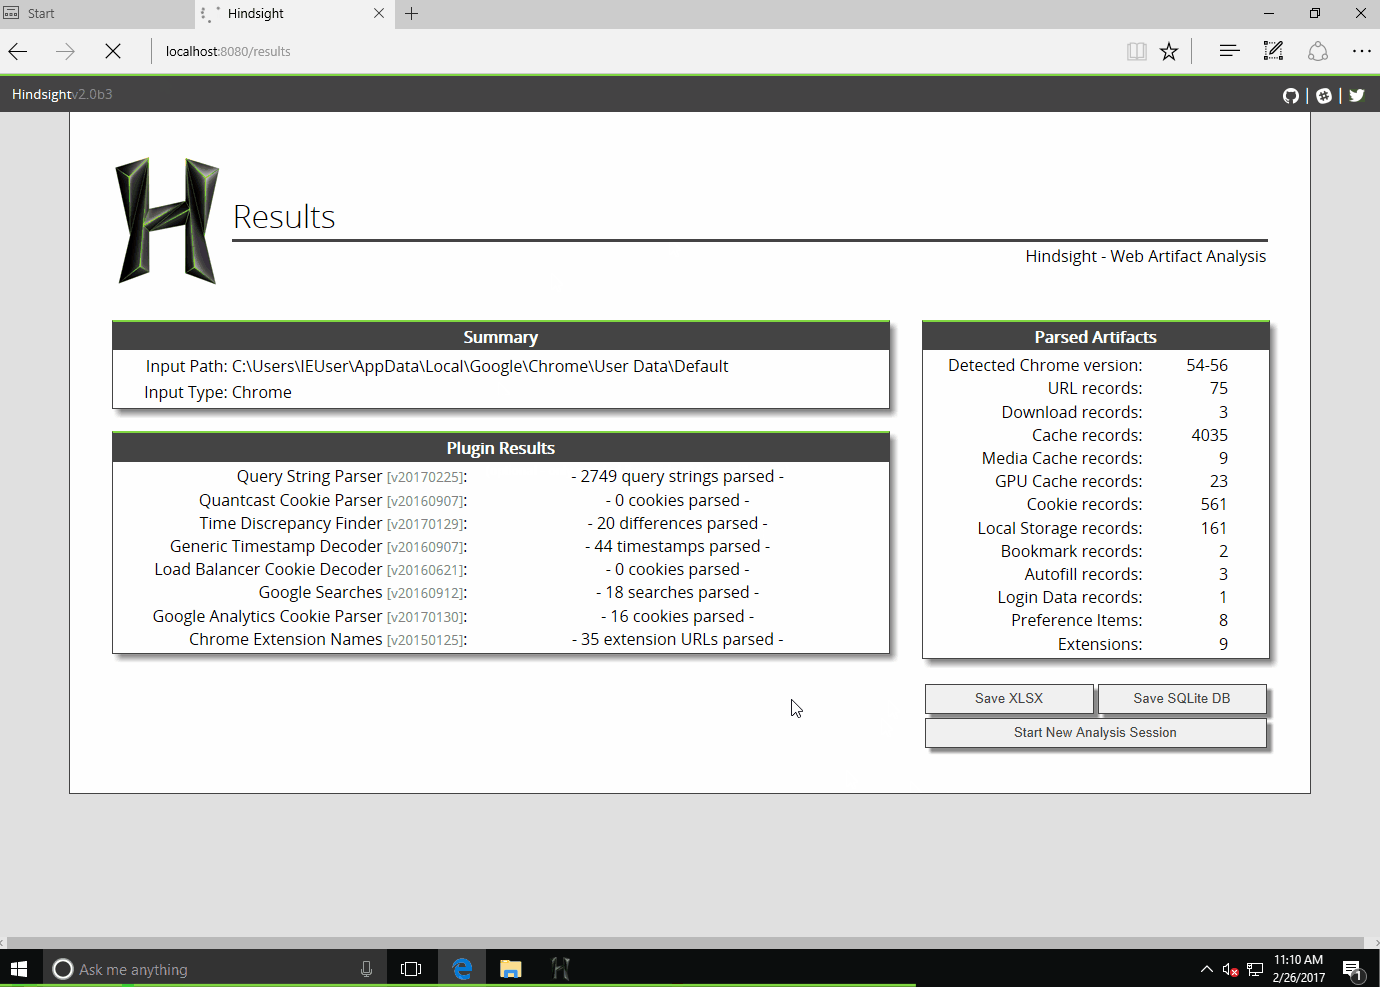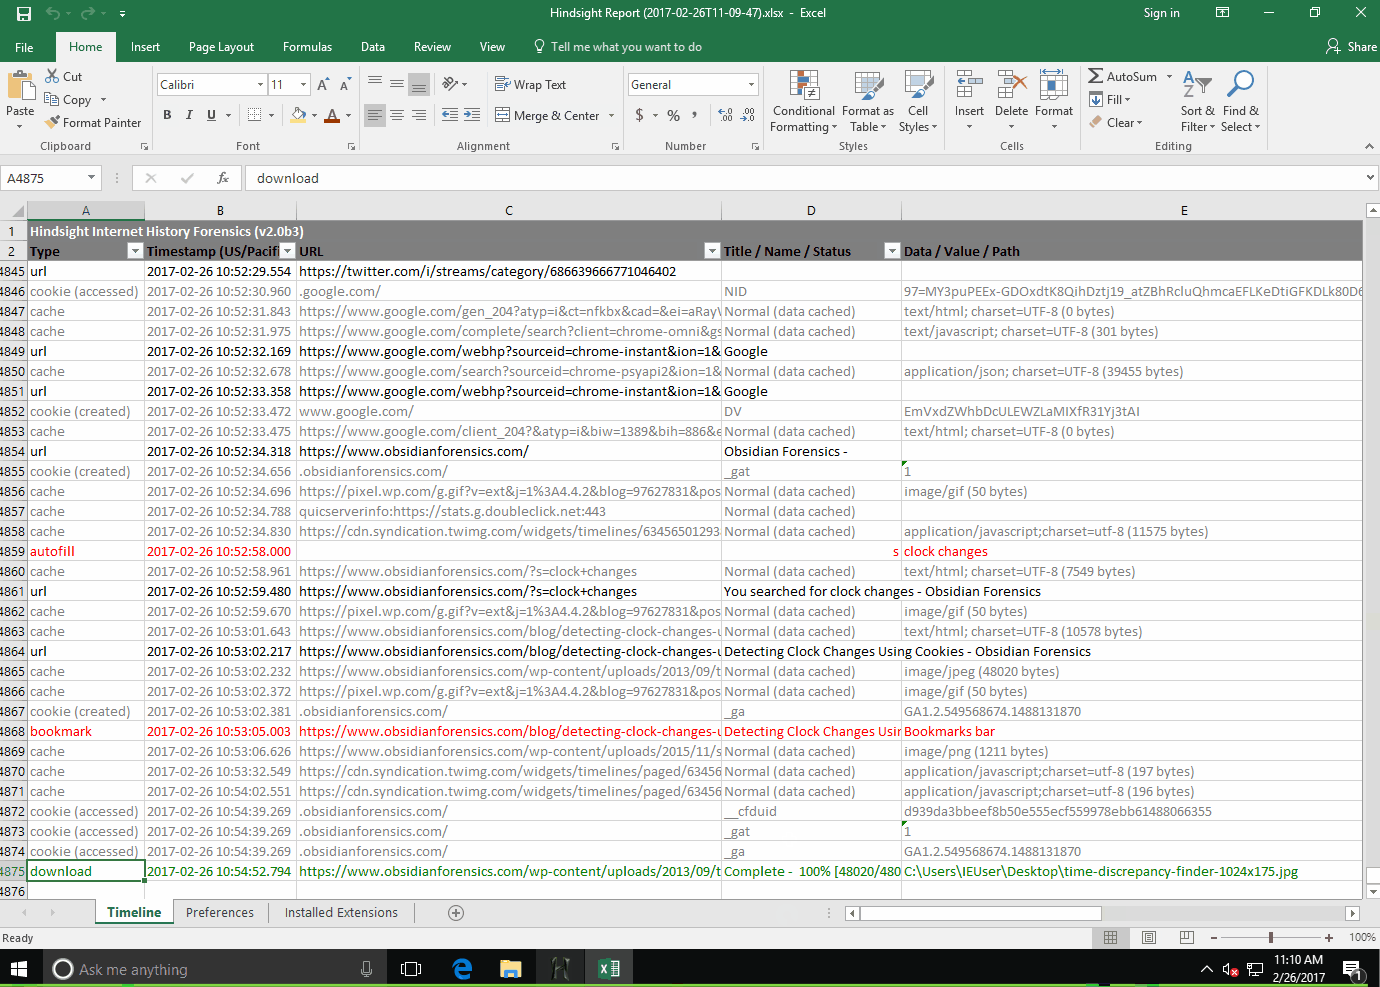
Browser-Forensik-Tool für Google Chrome, andere Chromium-basierte Browser und Mozilla Firefox
osintforensicsinformation-gathering+1
1.5kvor 2 Tagen
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Materialien für das Windows-Malware-Analyse-Training (Band 1)

reverse-engineeringforensicsmalware-analysis+4
2.1kvor 2 Jahren
pgaudit preview

pgaudit

GitHubpgaudit/pgaudit

PostgreSQL-Audit-Erweiterung

configuration-auditingforensicsdatabase-security+1
1.7kvor 24 Tagen
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

Netzwerkanalyse-Tool
packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4kvor 4 Jahren
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

Extrahiere und verpacke Android ADB-Backups (ICS+). Unterstützt verschlüsselte Archive, tar-Konvertierung und Standard I/O für forensische Analysen…

android-securityforensicsdata-recovery+1
2.6kvor 3 Monaten
pyshark preview

pyshark

GitHubkiminewt/pyshark

Python-Wrapper für tshark, der die Paketanalyse in Python mithilfe von Wireshark-Dissectoren ermöglicht.
packet-sniffing-analysiswi-fi-auditingencryption-decryption-tools+5
2.5kvor 7 Monaten
violent-python3 preview

violent-python3

GitHubeonraider/violent-python3

Quellcode für das Buch "Violent Python" von TJ O'Connor. Der Code wurde vollständig zu Python 3 konvertiert, gemäß PEP8-Standards neu formatiert und…
osintreconnaissancebluetooth-security+8
1.0kvor 2 Monaten
awesome-ctf-resources preview

awesome-ctf-resources

GitHubdevploit/awesome-ctf-resources

Eine Liste von Capture The Flag (CTF)-Frameworks, Bibliotheken, Ressourcen und Software für Anfänger/erfahrene CTF-Spieler 🚩

exploitationreverse-engineeringforensics+6
785vor 15 Tagen
yara-x preview

yara-x

GitHubvirustotal/yara-x

Eine Neuimplementierung von YARA in Rust.
defensive-toolsdisk-forensicsioc-management+14
1.2kvor 1 Tag
investigations preview

investigations

GitHubamnestytech/investigations

Indikatoren für Kompromittierung aus den Cyber-Ermittlungen von Amnesty International

ioc-managementosintreconnaissance+3
1.7kvor 1 Jahr
Zurück1…567…52Weiter







