
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen
 hasherezade/hollows_hunter
Scannt alle laufenden Prozesse. Erkennt und extrahiert eine Vielzahl potenziell schädlicher Implantate (ersetzte/implantierte PEs, Shellcodes, Hooks,…
 lgandx/pcredz
Dieses Tool extrahiert Kreditkartennummern, NTLM (DCE-RPC, HTTP, SQL, LDAP, usw.), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP, SMTP,…
 nikaiw/vmkatz
Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 neo23x0/auditd
Best-Practice-Auditd-Konfiguration
 droe/sslsplit
Transparenter Man-in-the-Middle-Proxy, der SSL/TLS-Verbindungen beendet, Zertifikate spontan fälscht und entschlüsselten Datenverkehr für…
 srixivas/pcapxray
❄️ PcapXray - Ein Netzwerkforensik-Tool - Zur offline Visualisierung eines Paketmitschnitts als Netzwerkdiagramm einschließlich Geräteidentifikation,…
 kevthehermit/ratdecoders
Python-Decoder für gängige Remote-Access-Trojaner
 reclassnet/reclass.net
Mehr als ein ReClass-Port auf die .NET-Plattform.
 jtsylve/lime
Kernelmodul für die Erfassung von flüchtigem Speicher von Linux- und Android-Geräten, das forensisch einwandfreie Speicherabbilder auf die Festplatte…
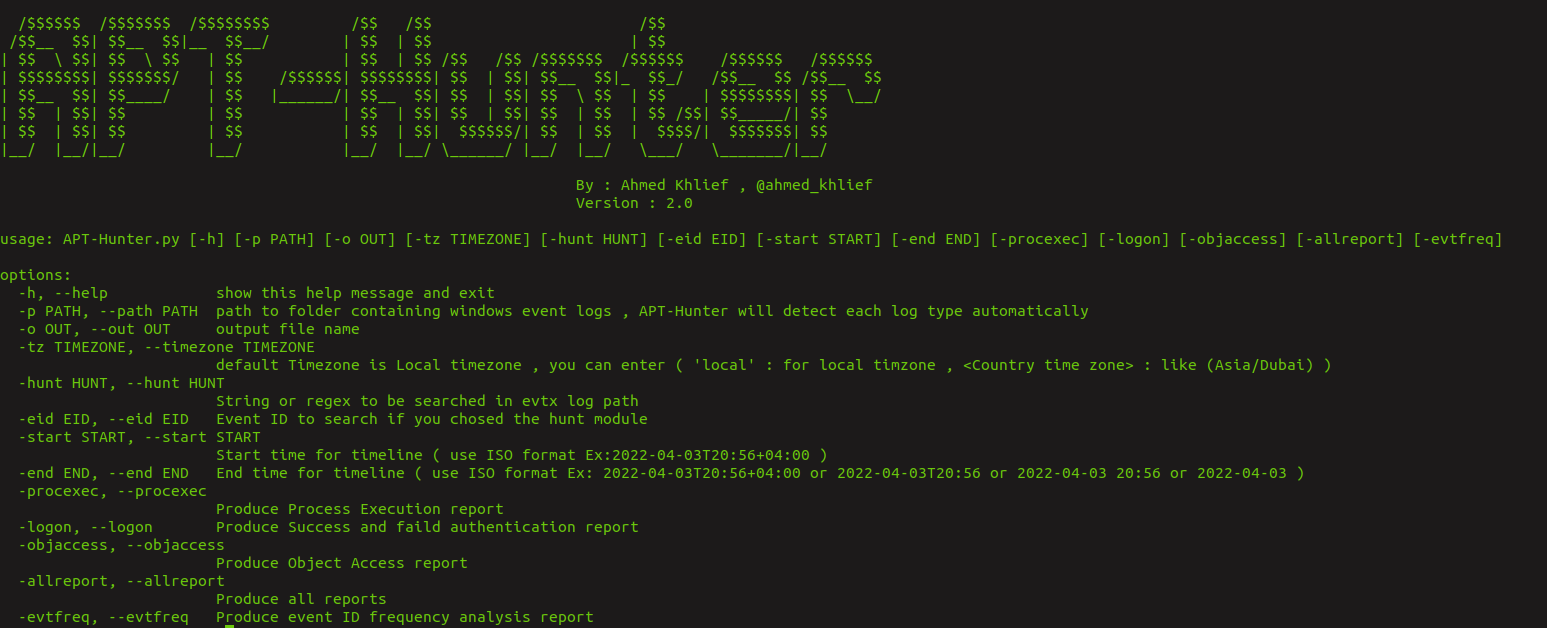 ahmedkhlief/apt-hunter
APT-Hunter ist ein Threat Hunting Tool für Windows-Ereignisprotokolle, das mit einer Purple-Team-Denkweise entwickelt wurde, um APT-Bewegungen zu…
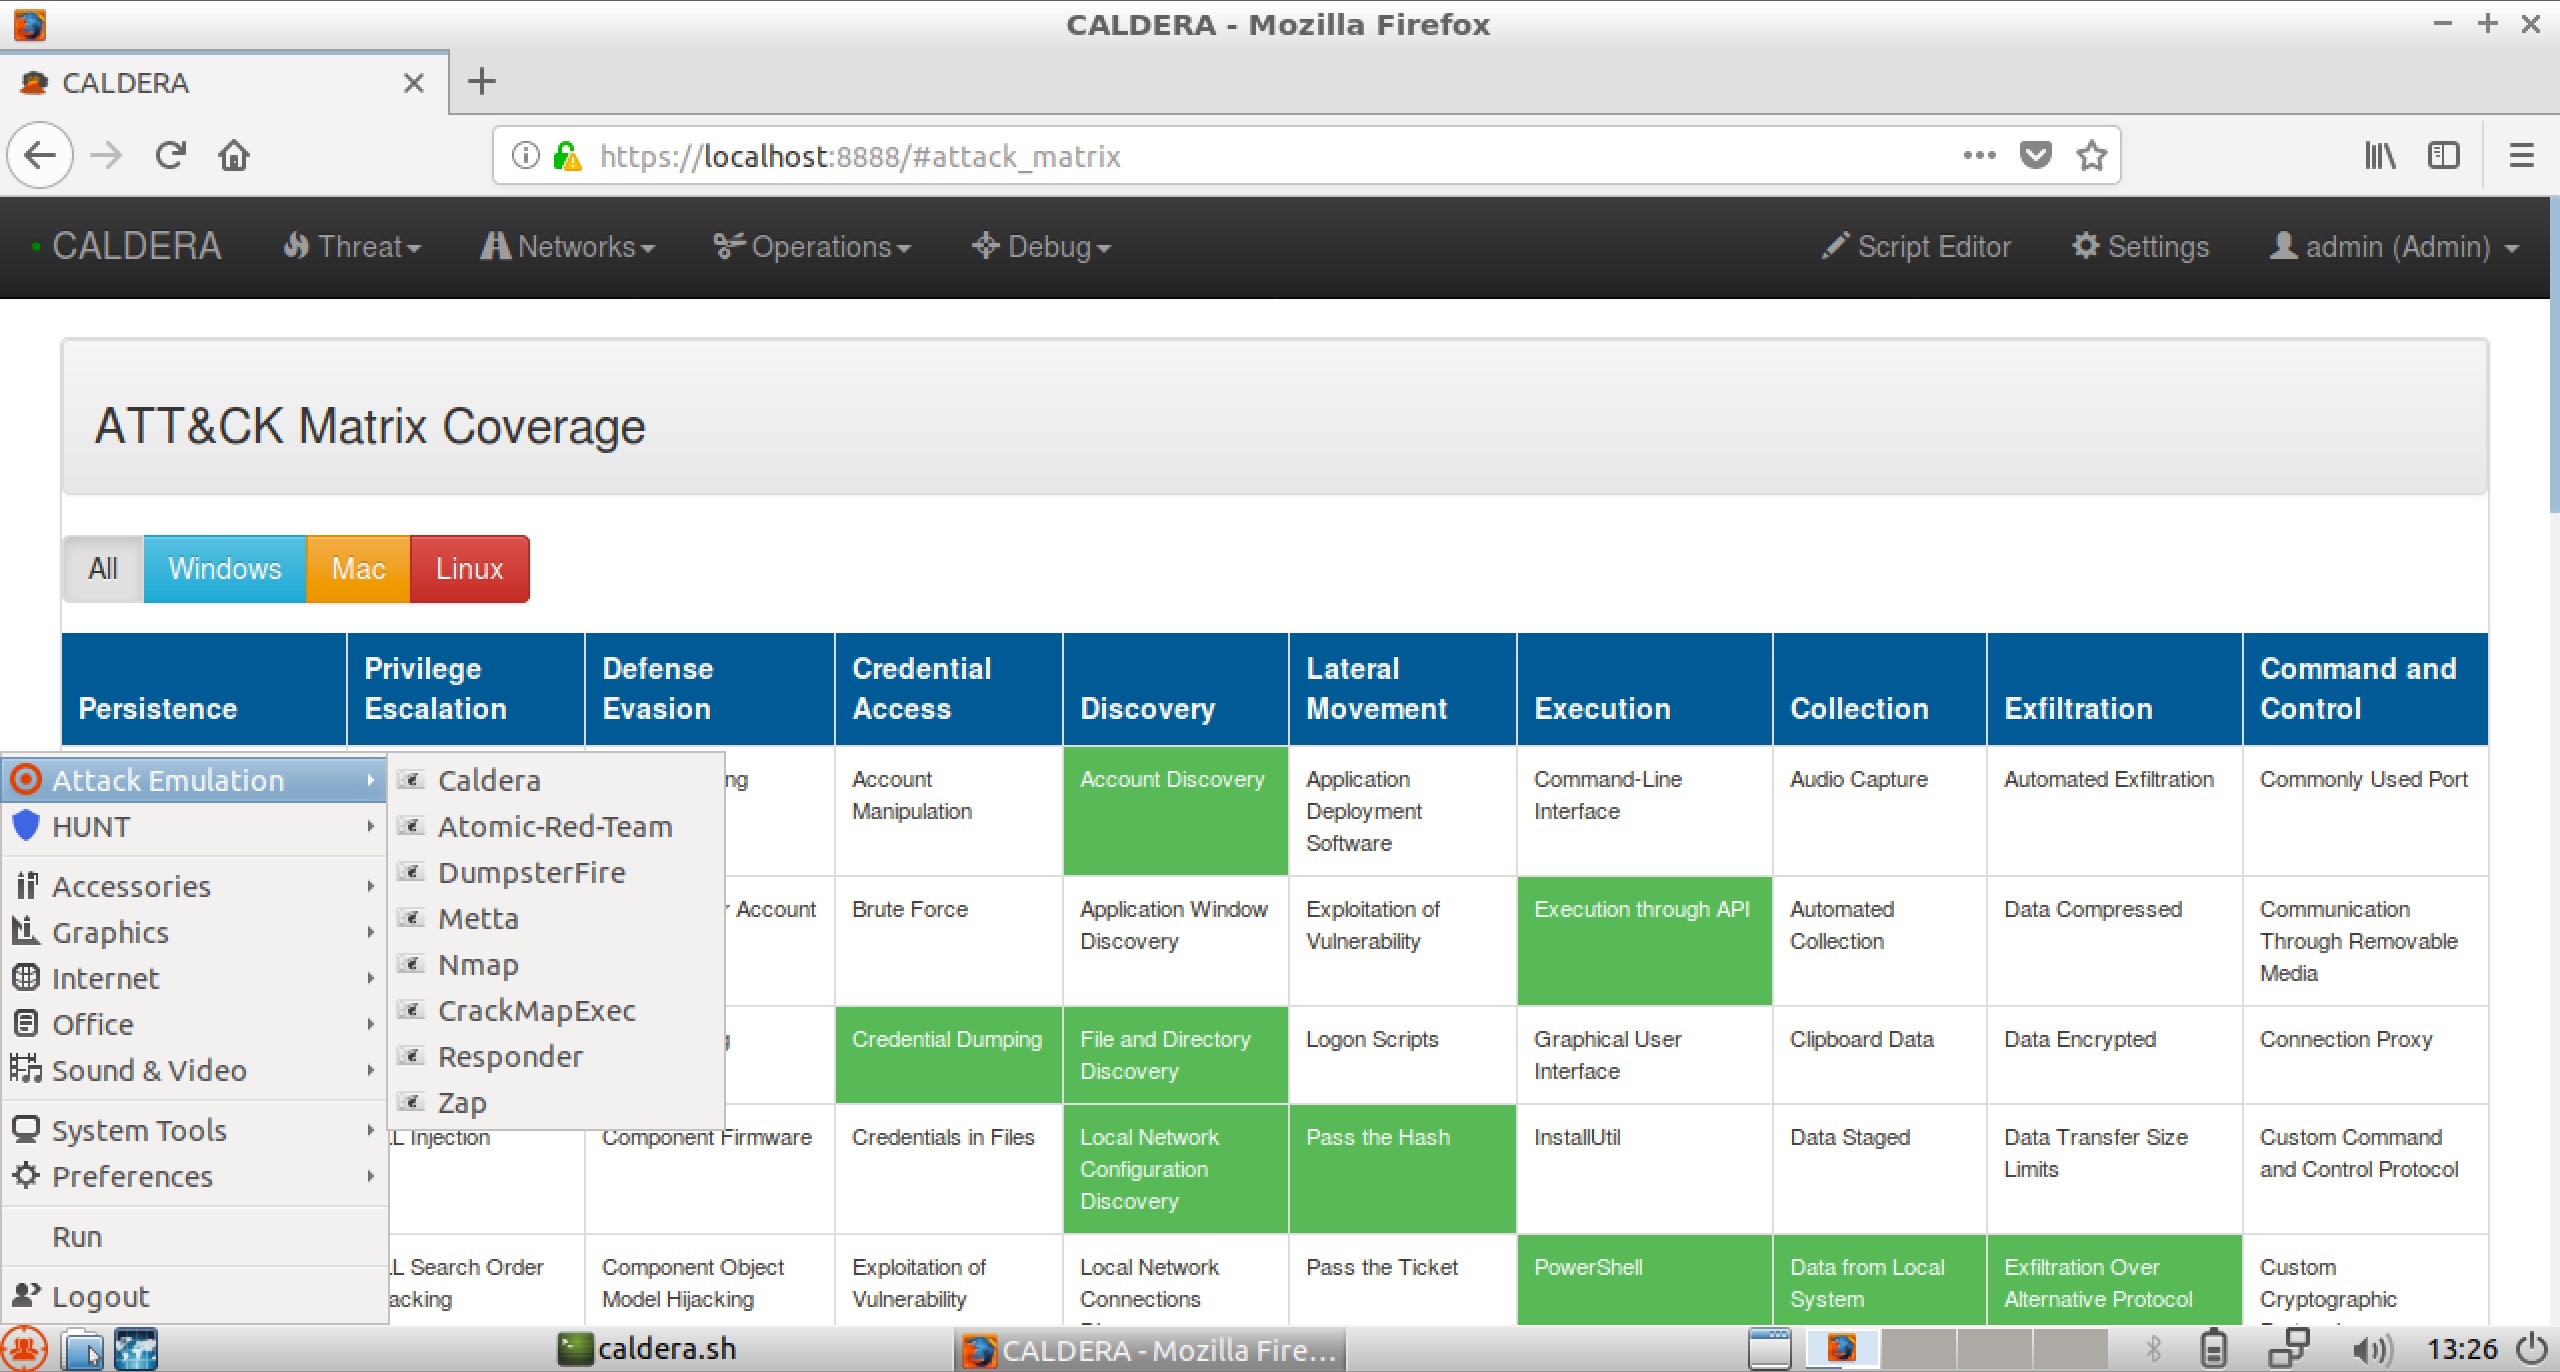 redhuntlabs/redhunt-os
Virtuelle Maschine für Angreiferemulation und Bedrohungsjagd
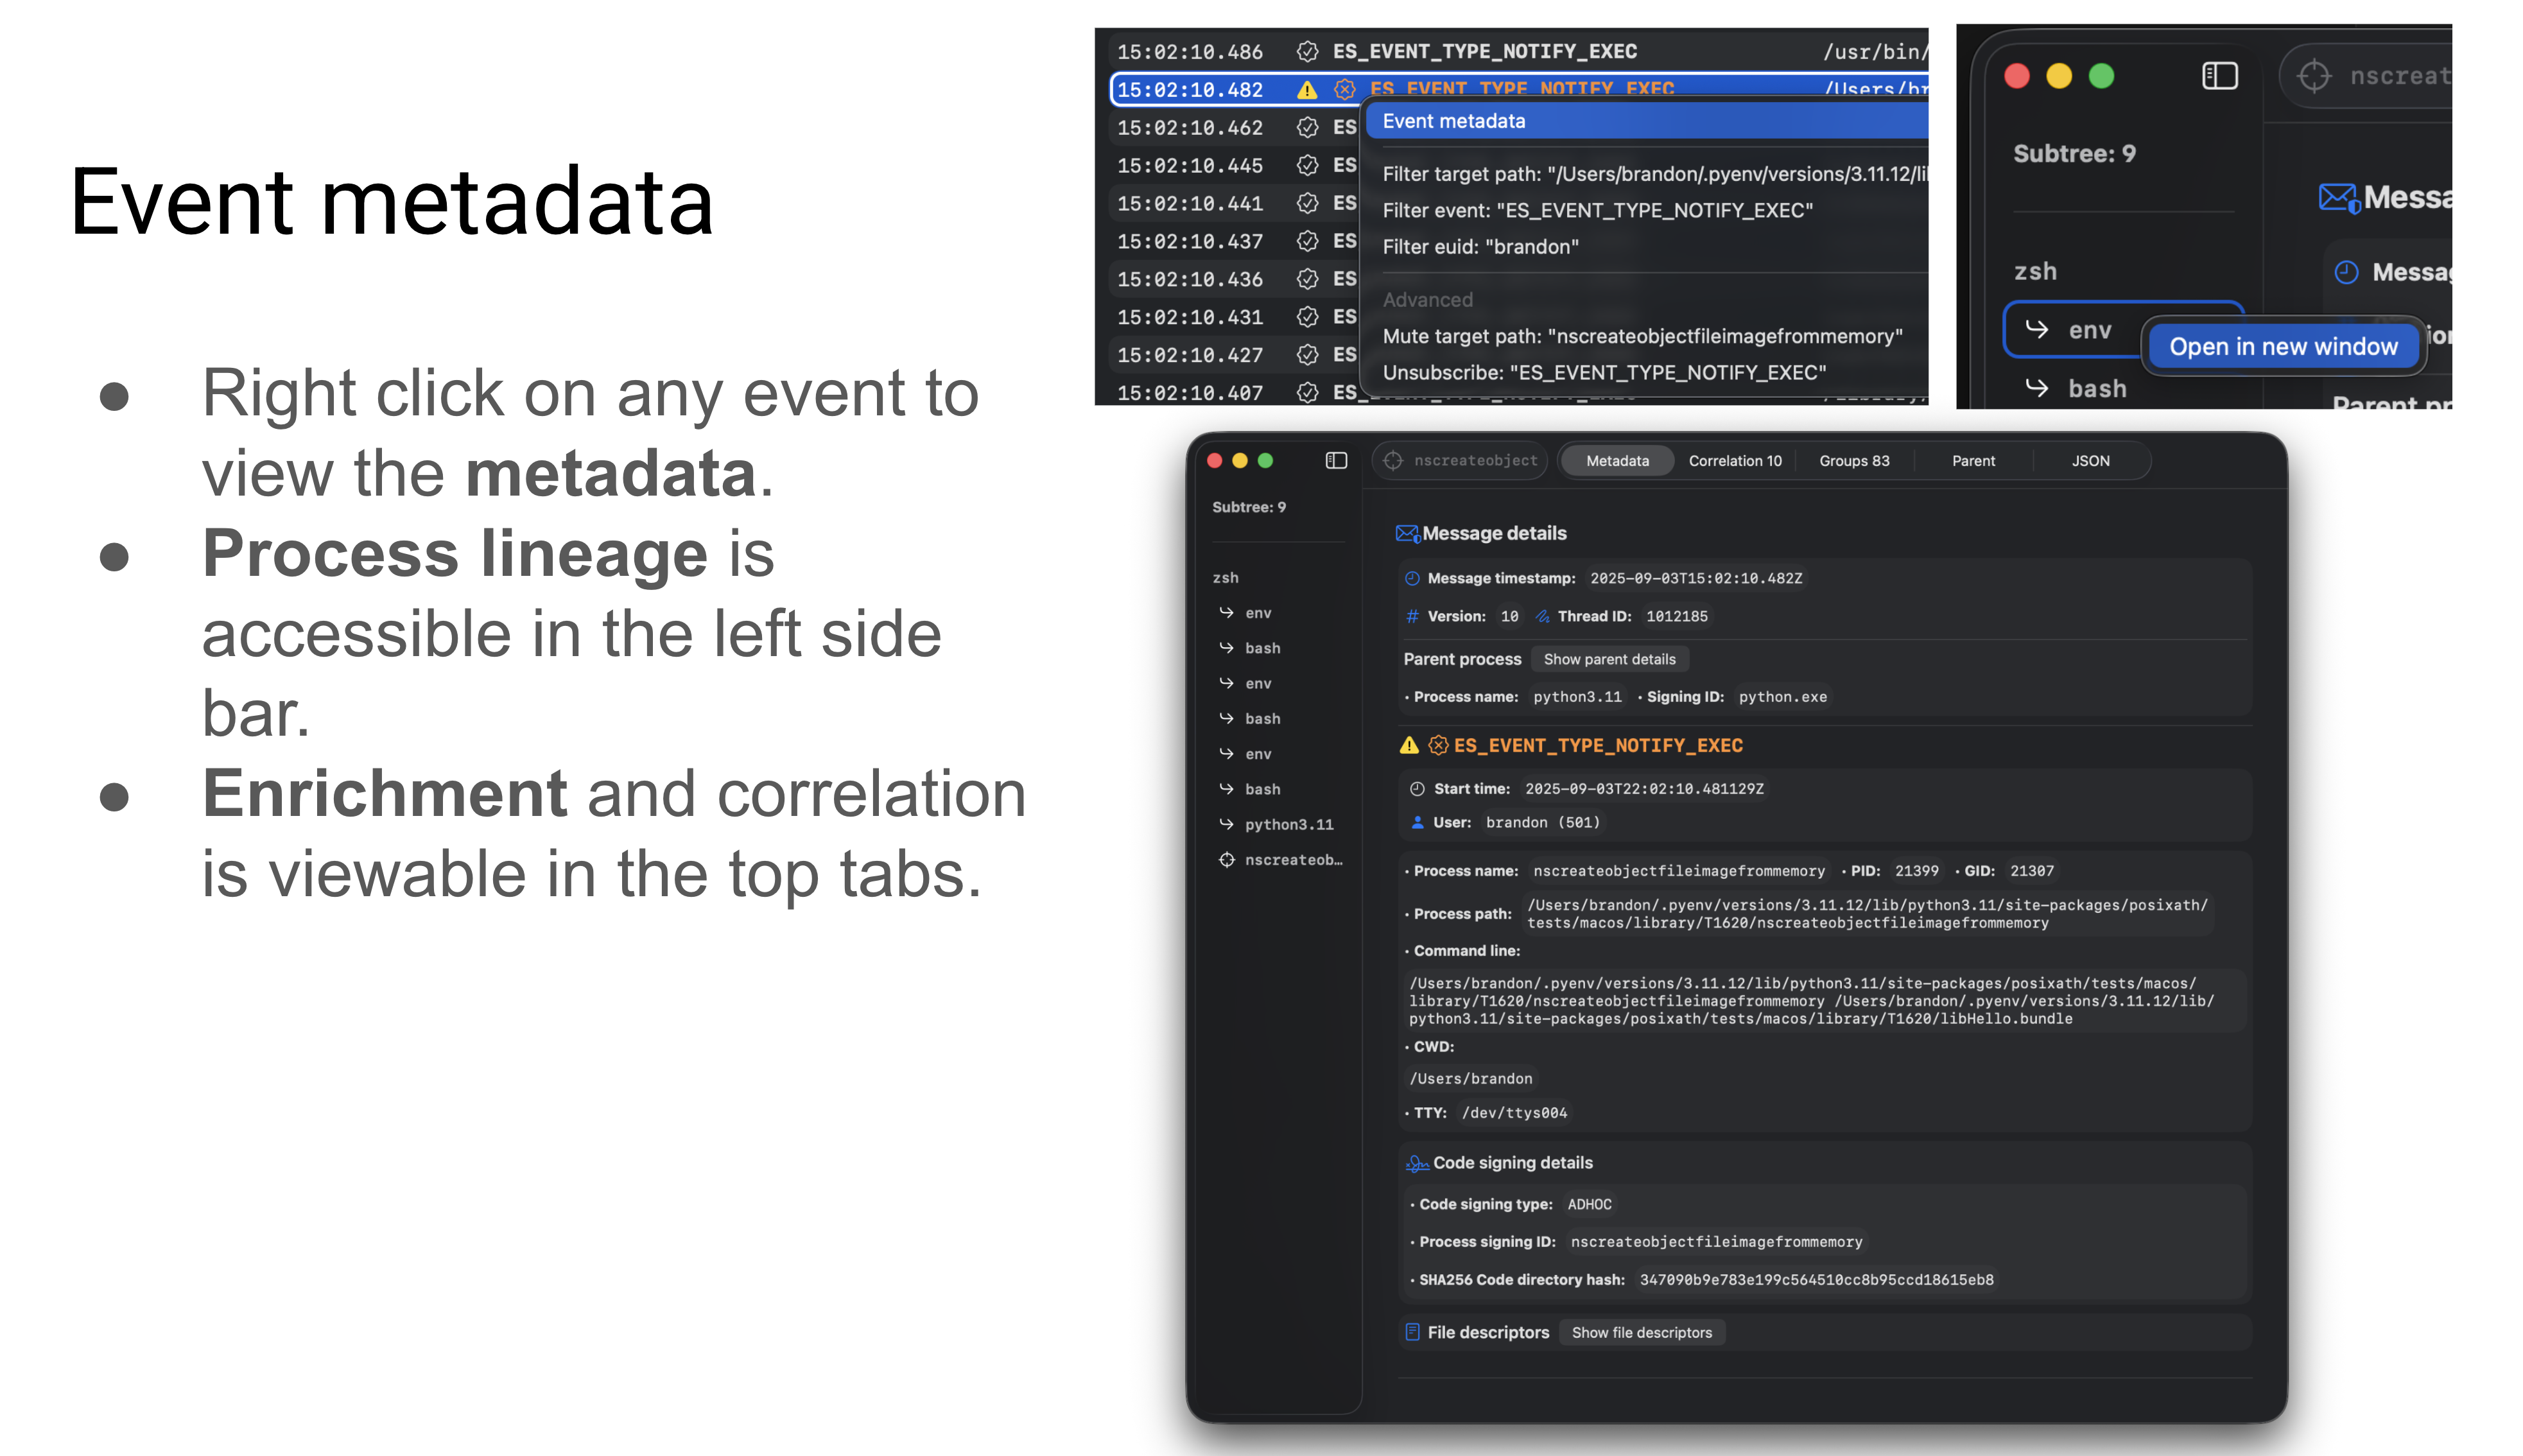 brandon7cc/mac-monitor
Erweiterter macOS-Systemmonitor, der Apple Endpoint Security nutzt, um Prozess-, Datei-, Speicher- und XPC-Ereignisse zu sammeln, anzureichern und…
 tclahr/uac
Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich…
 rurik/noriben
Python-basierte Malware-Analyse-Sandbox, die mit Sysinternals Procmon integriert ist, um Laufzeitindikatoren automatisch zu sammeln, zu analysieren…
 cert-polska/drakvuf-sandbox
Automatisierte Hypervisor-Level-Malware-Analyse-Sandbox mit agentenloser Gast-Introspection, webbasierter Ergebnis-Exploration und einem geführten…
 fox-it/dissect
Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…
 google/turbinia
Automatisierung und Skalierung von Werkzeugen der digitalen Forensik








