odedshimon/bruteshark
Netzwerkanalyse-Tool



BruteShark ist ein Netzwerk-Forensik-Analysewerkzeug (Network Forensic Analysis Tool, NFAT), das eine tiefgehende Verarbeitung und Untersuchung von Netzwerkverkehr durchführt (hauptsächlich PCAP-Dateien, es kann aber auch direkt Live-Daten von einer Netzwerkschnittstelle erfassen). Es umfasst: Extrahieren von Passwörtern, Erstellen einer Netzwerkkarte, Rekonstruktion von TCP-Sitzungen, Extrahieren von Hashes verschlüsselter Passwörter und sogar deren Konvertierung in ein Hashcat-Format, um einen Offline-Brute-Force-Angriff durchzuführen.
Das Hauptziel des Projekts ist es, Sicherheitsforschern und Netzwerkadministratoren eine Lösung für die Analyse von Netzwerkverkehr zu bieten, während sie versuchen, Schwachstellen zu identifizieren, die ein potenzieller Angreifer nutzen könnte, um Zugang zu kritischen Punkten im Netzwerk zu erhalten.
Es sind zwei BruteShark-Versionen verfügbar: eine GUI-basierte Anwendung (Windows) und ein Kommandozeilen-Tool (Windows und Linux).
Die verschiedenen Projekte der Lösung können auch unabhängig als Infrastruktur zur Analyse von Netzwerkverkehr auf Linux- oder Windows-Maschinen verwendet werden. Weitere Details finden Sie im Abschnitt Architektur.
Das Projekt wurde in meiner Freizeit entwickelt, um zwei meiner Hauptleidenschaften zu verfolgen: Softwarearchitektur und die Analyse von Netzwerkdaten.
Ich freue mich über Rückmeldungen von BruteShark-Nutzern, Ihre Meinung ist mir wichtig! Zögern Sie nicht, mich unter [email protected] zu kontaktieren oder ein neues Issue zu erstellen.
Bitte ⭐️ dieses Repository, wenn Ihnen dieses Projekt geholfen hat!

wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
./BruteSharkCli
Erstellen einer Netzwerkkarte
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
BruteSharkCli-Anwendungsbeispiel – Mehrere Passwörter und Hashes extrahieren (auch auf YouTube verfügbar)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
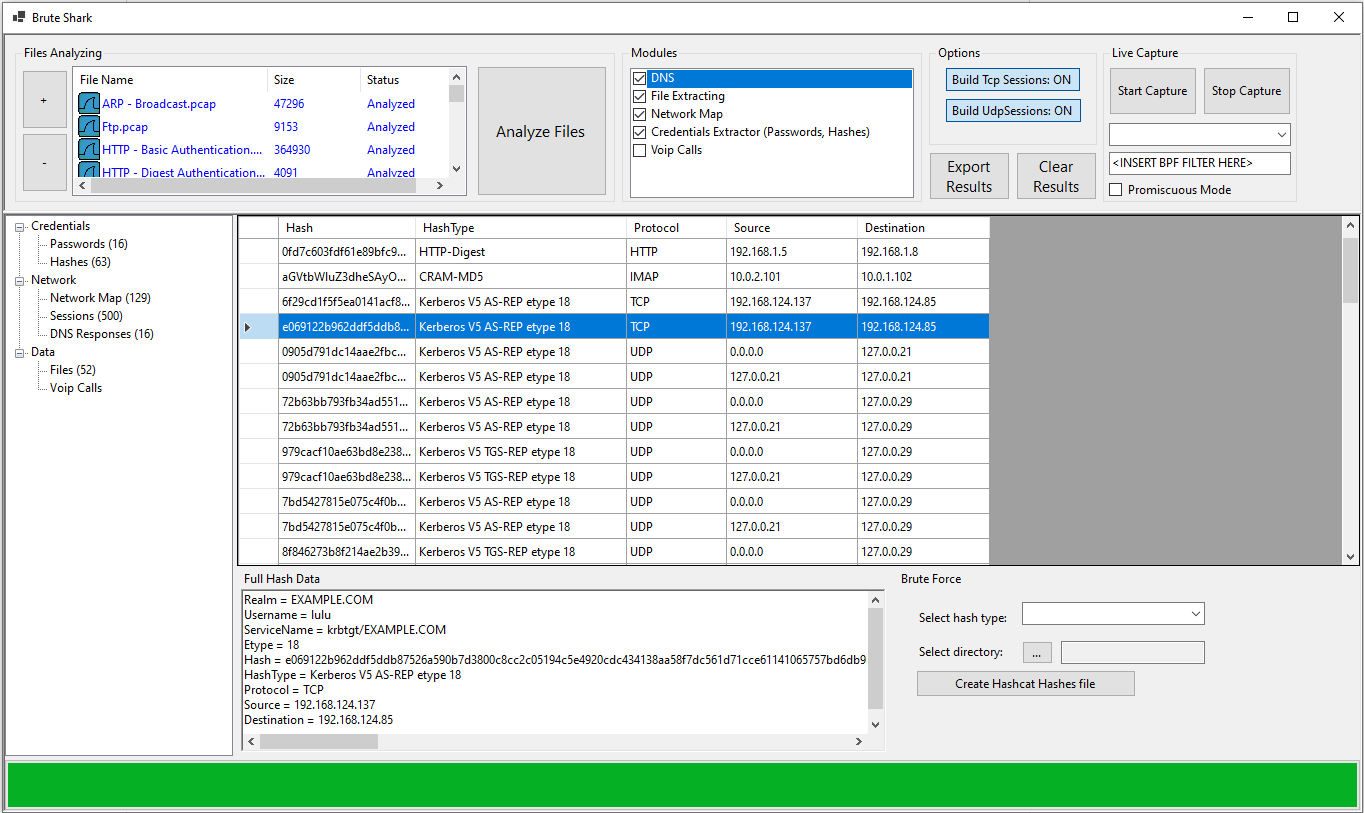
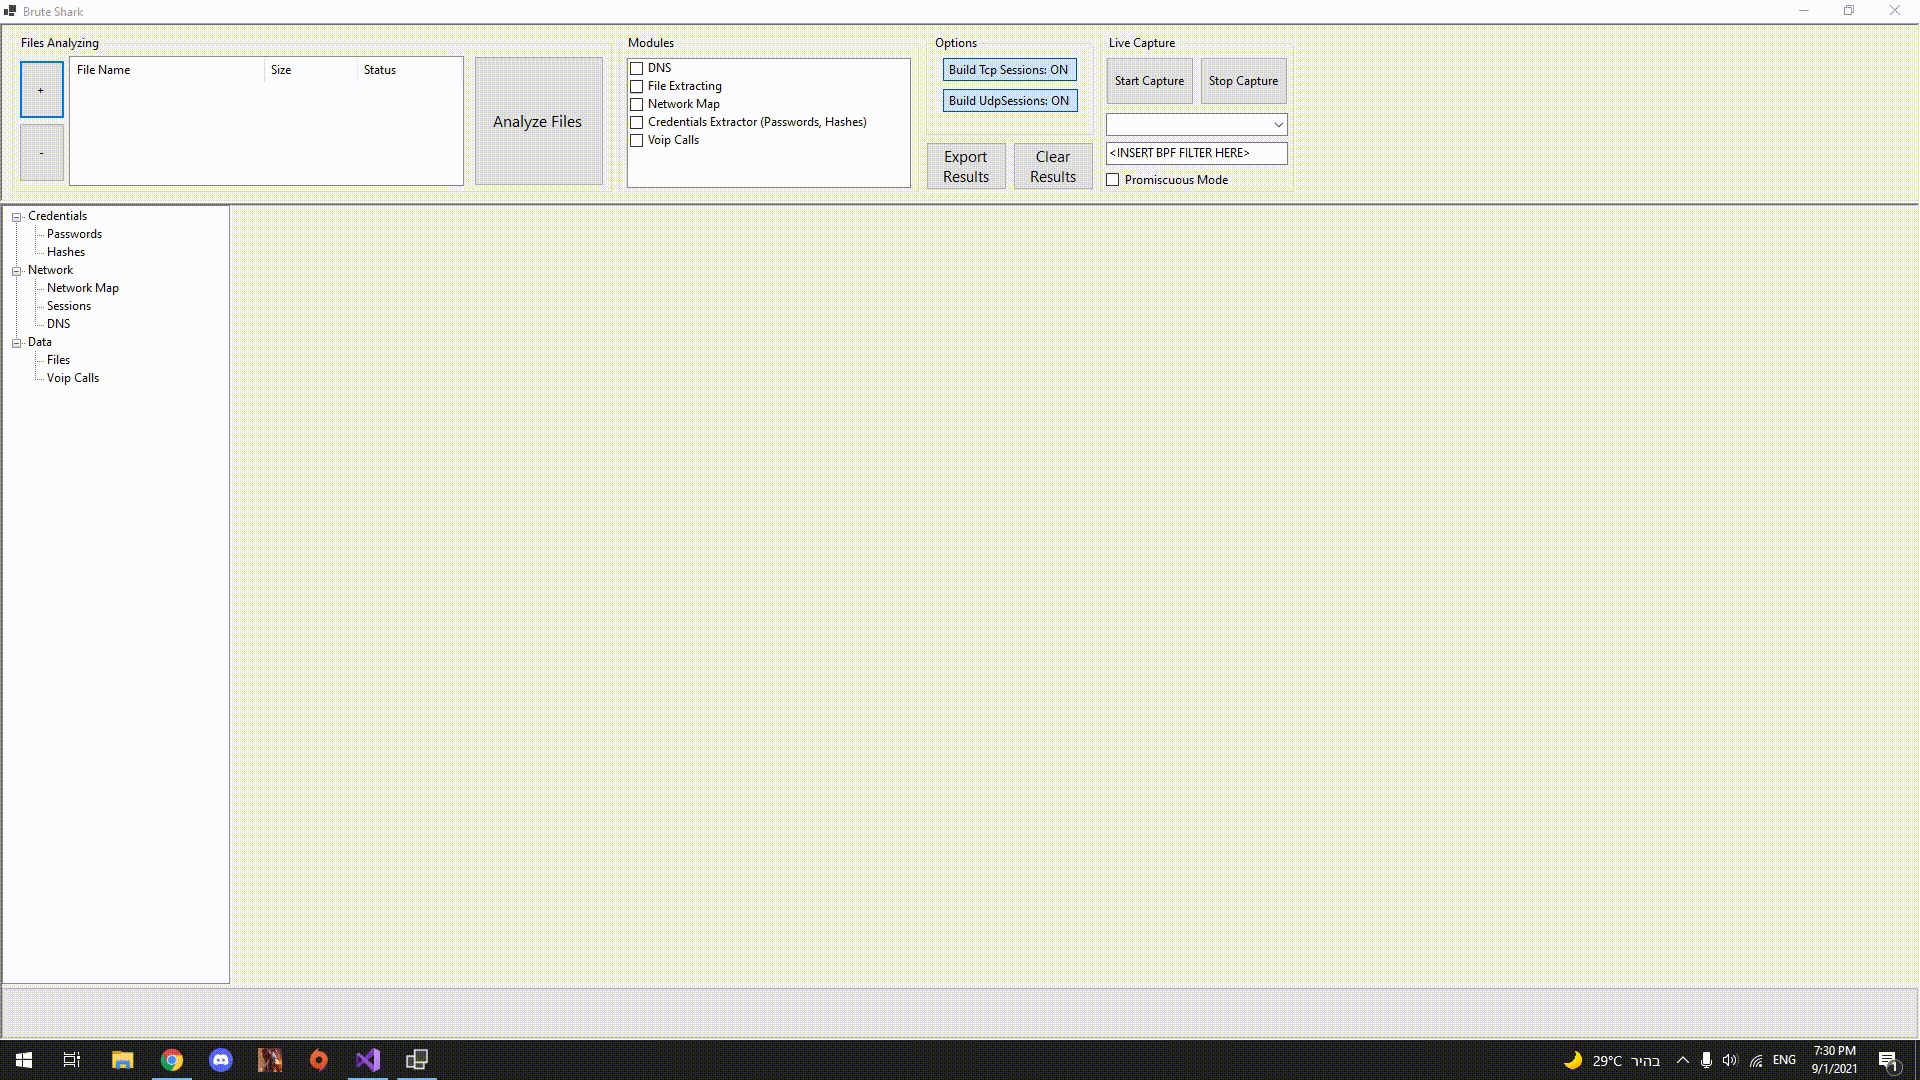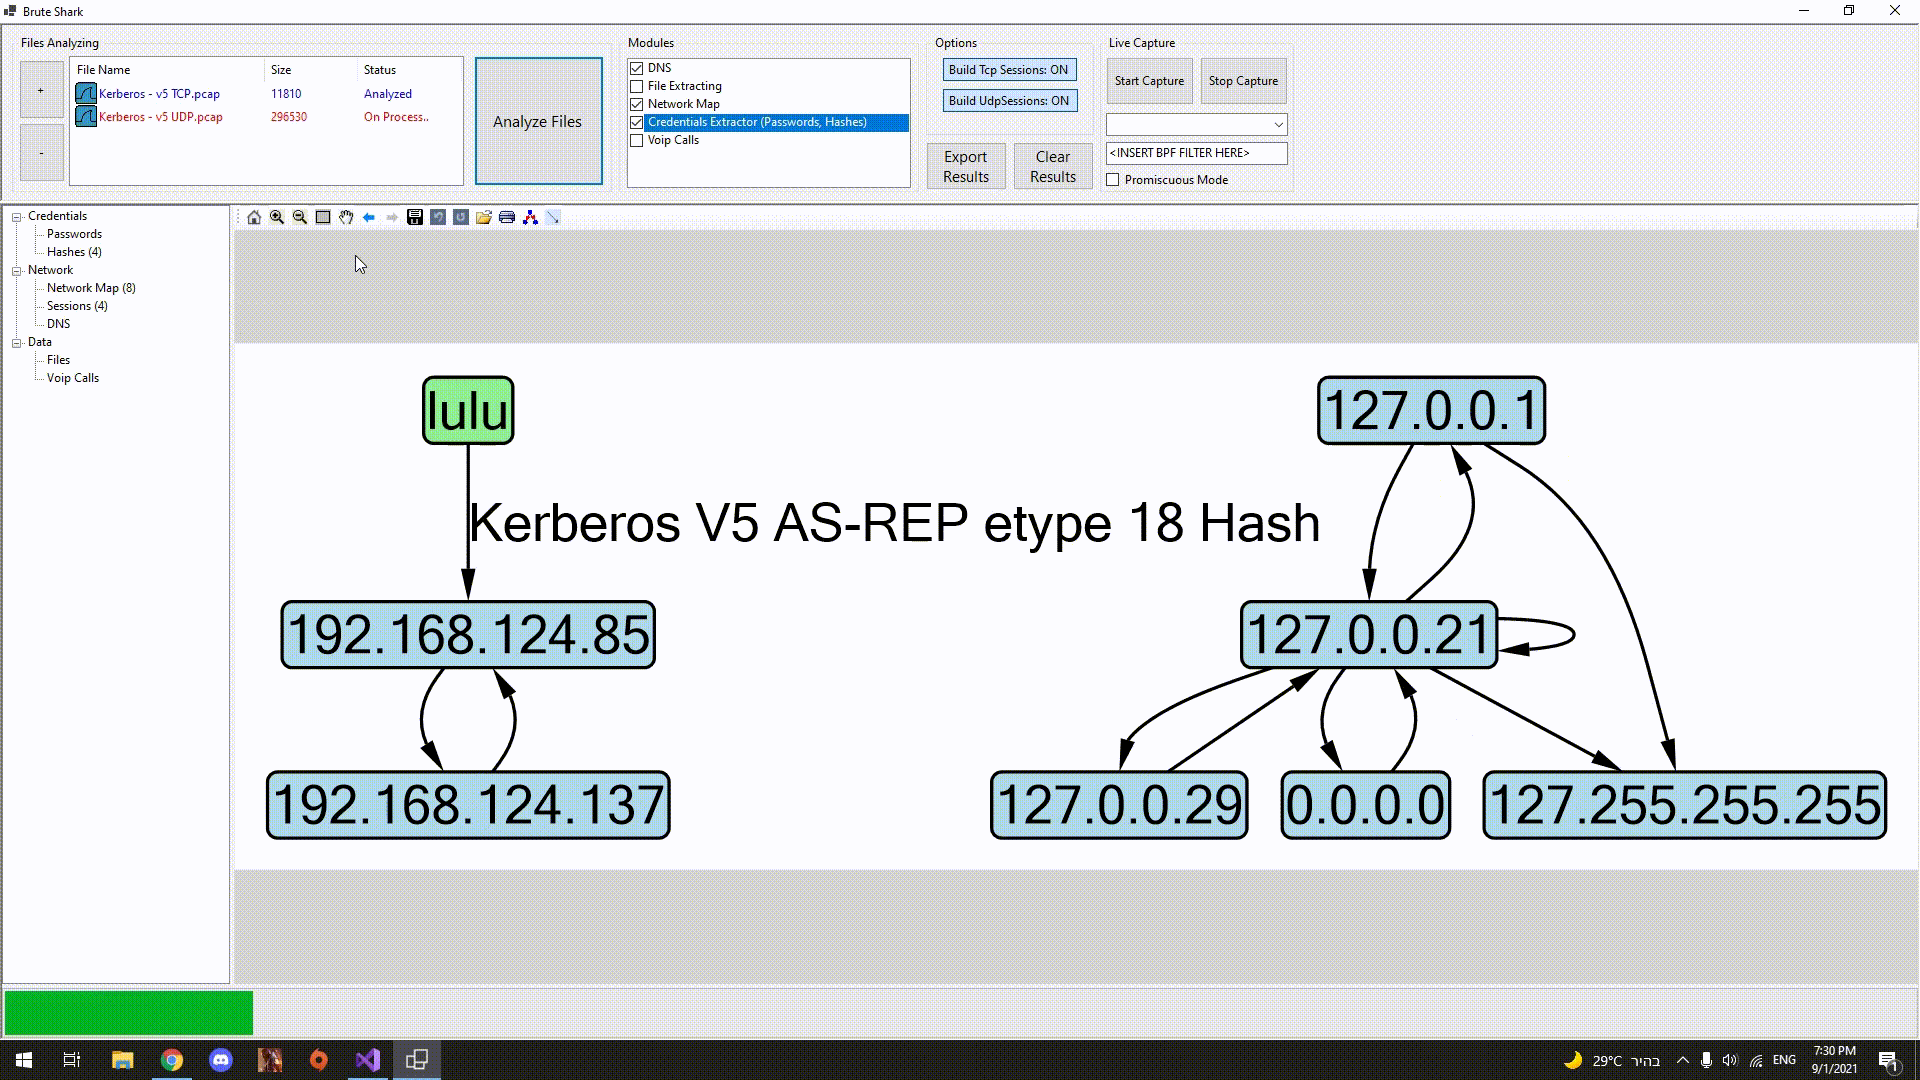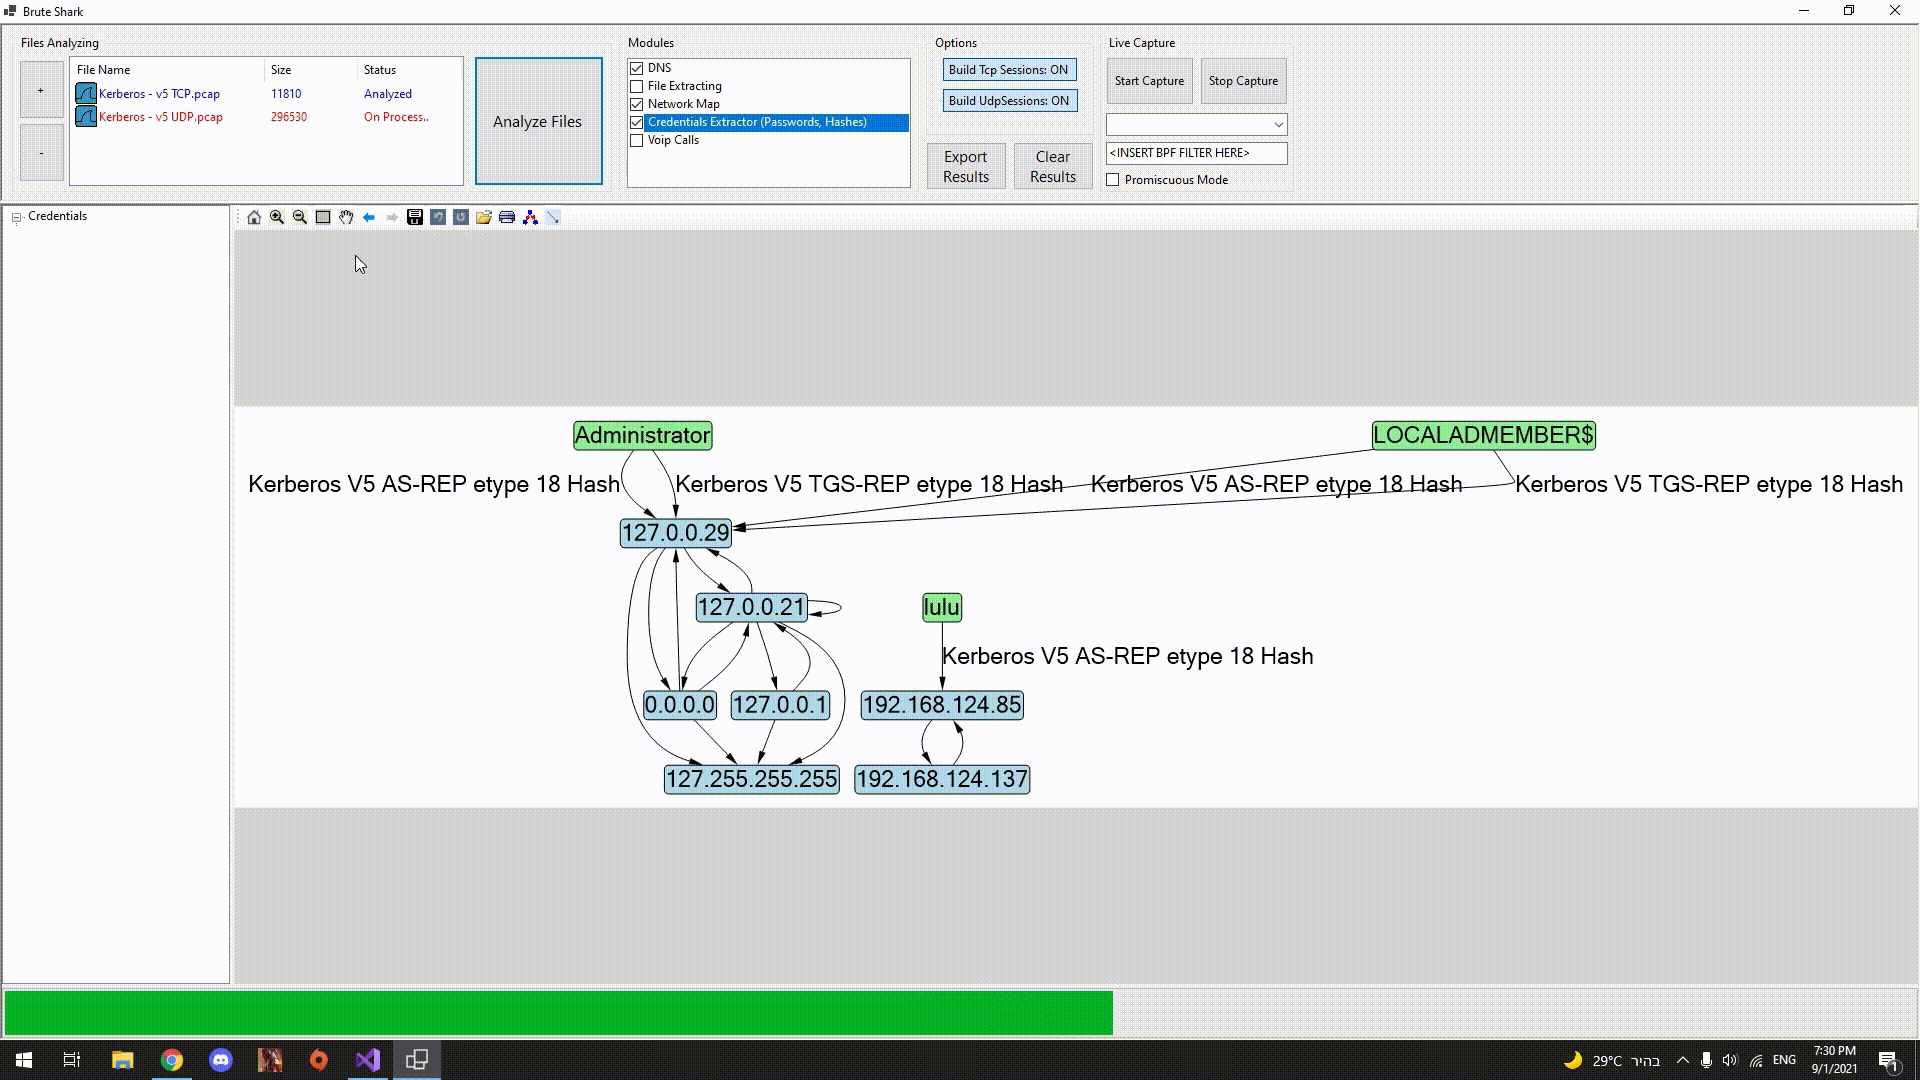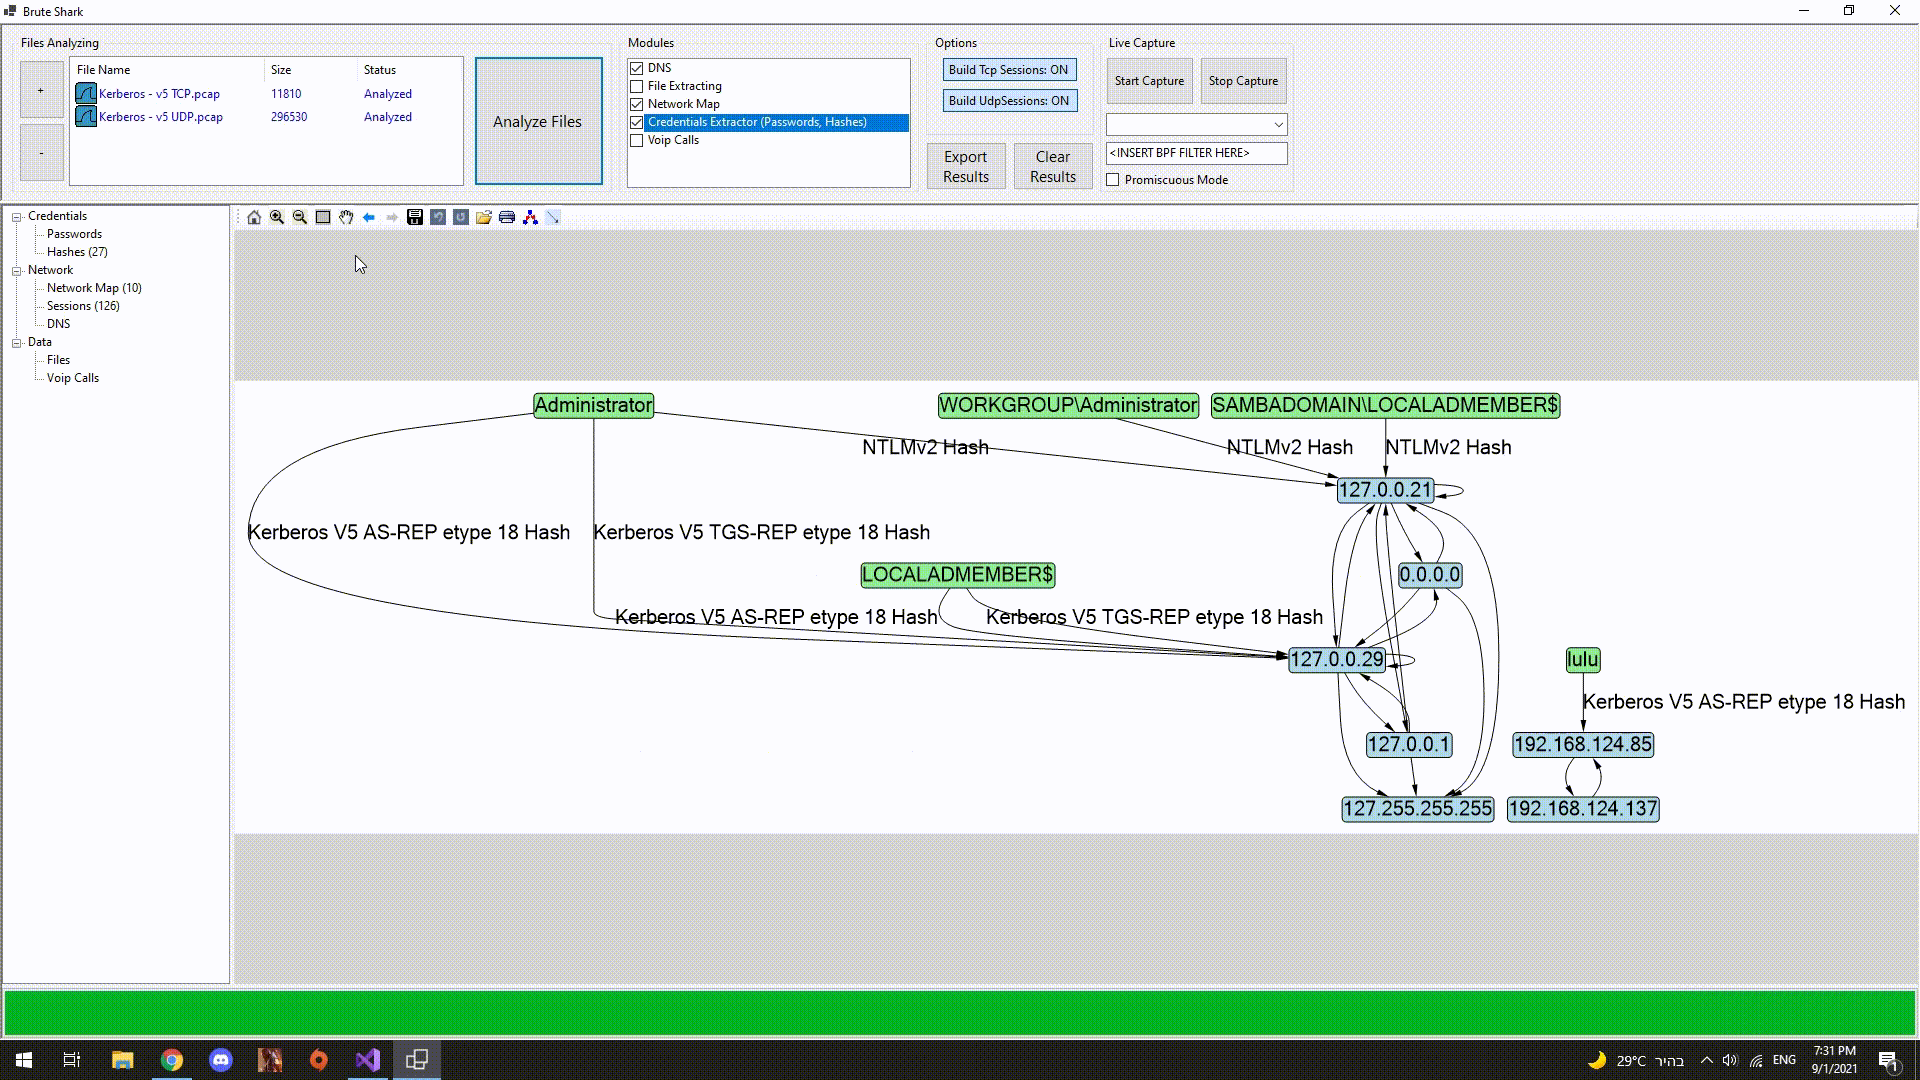
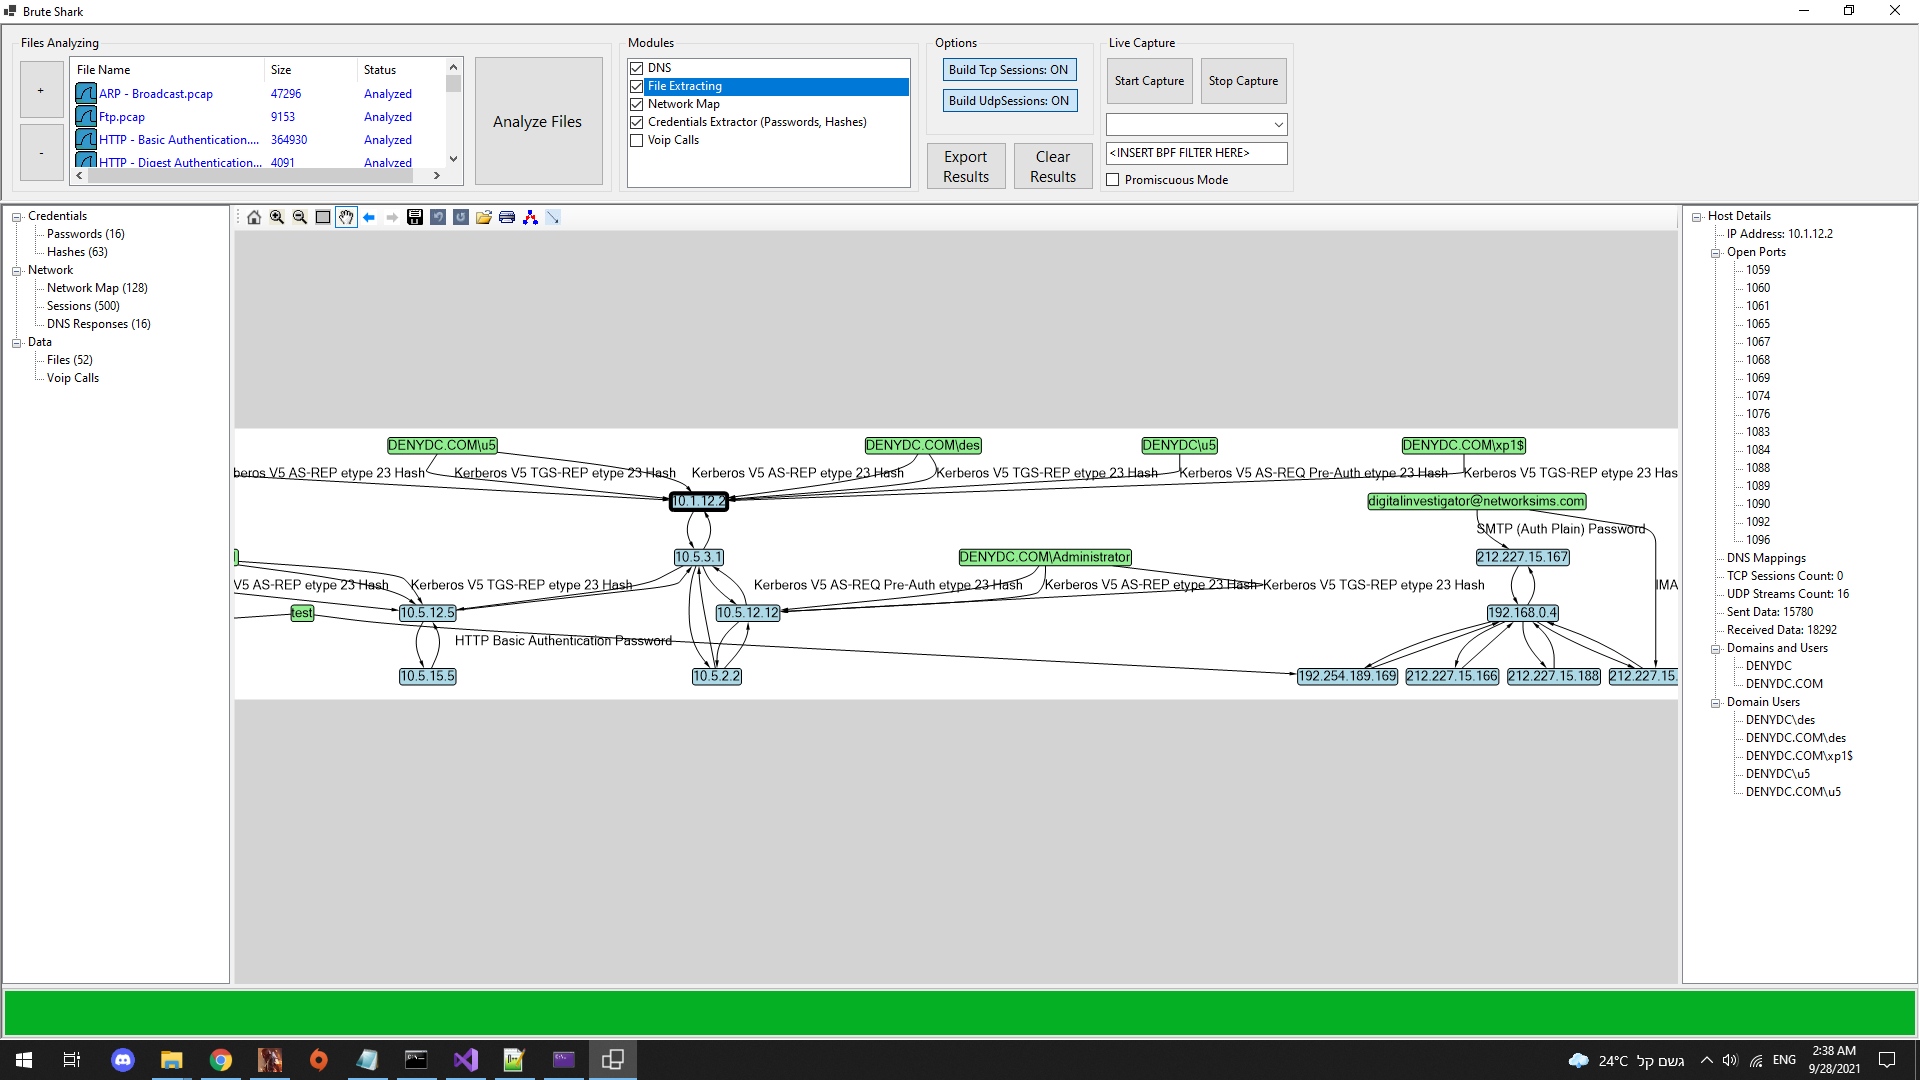
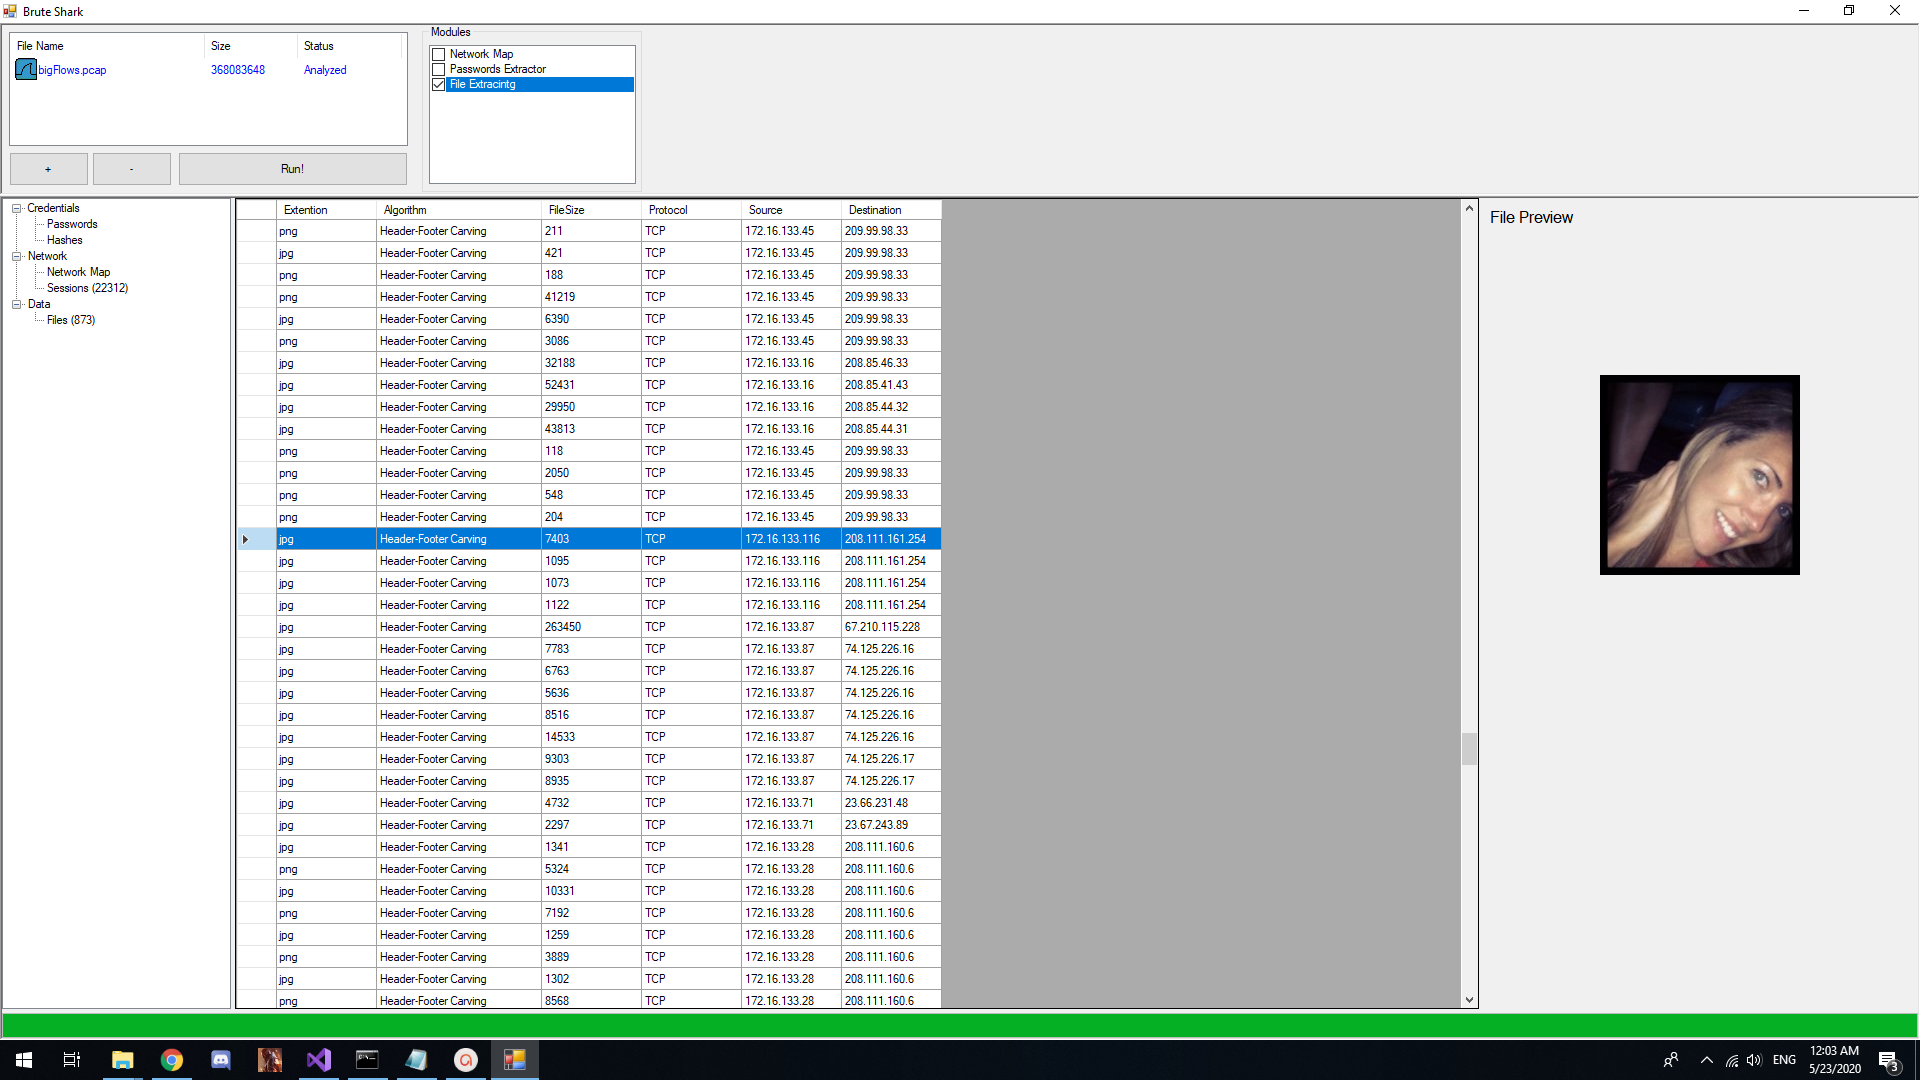
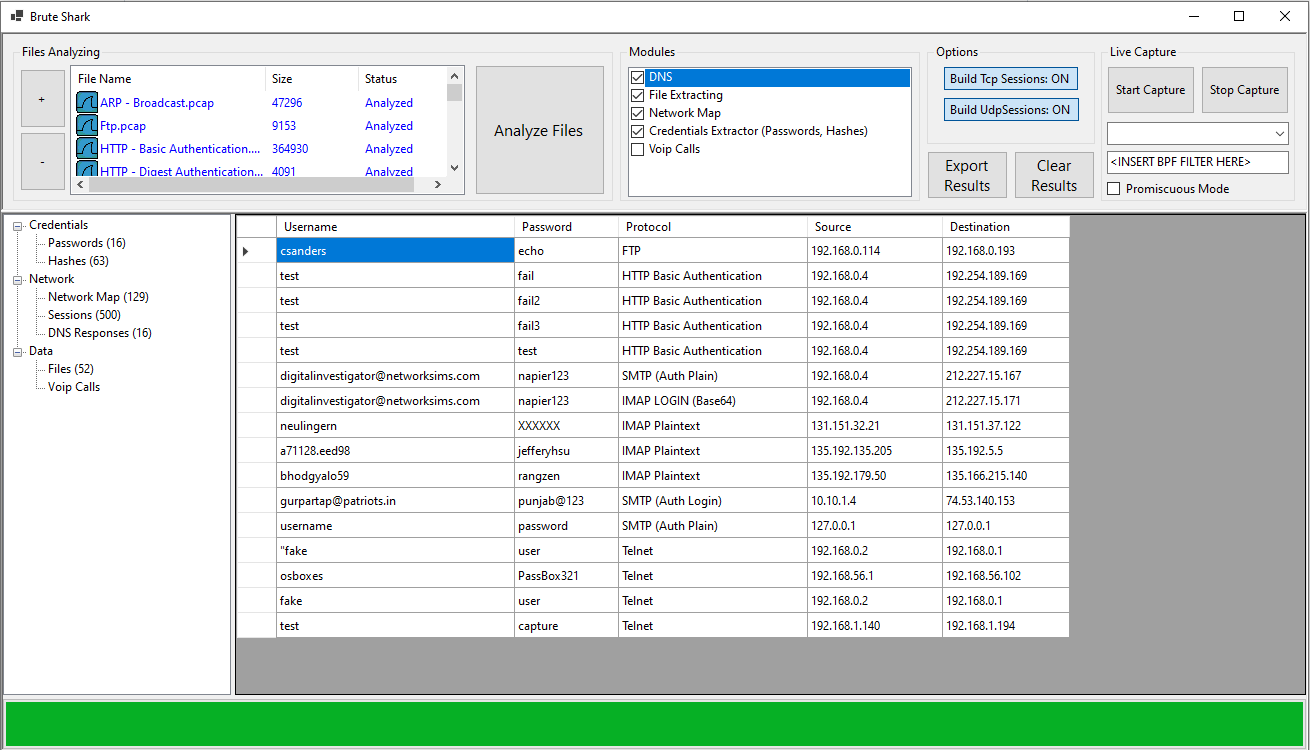
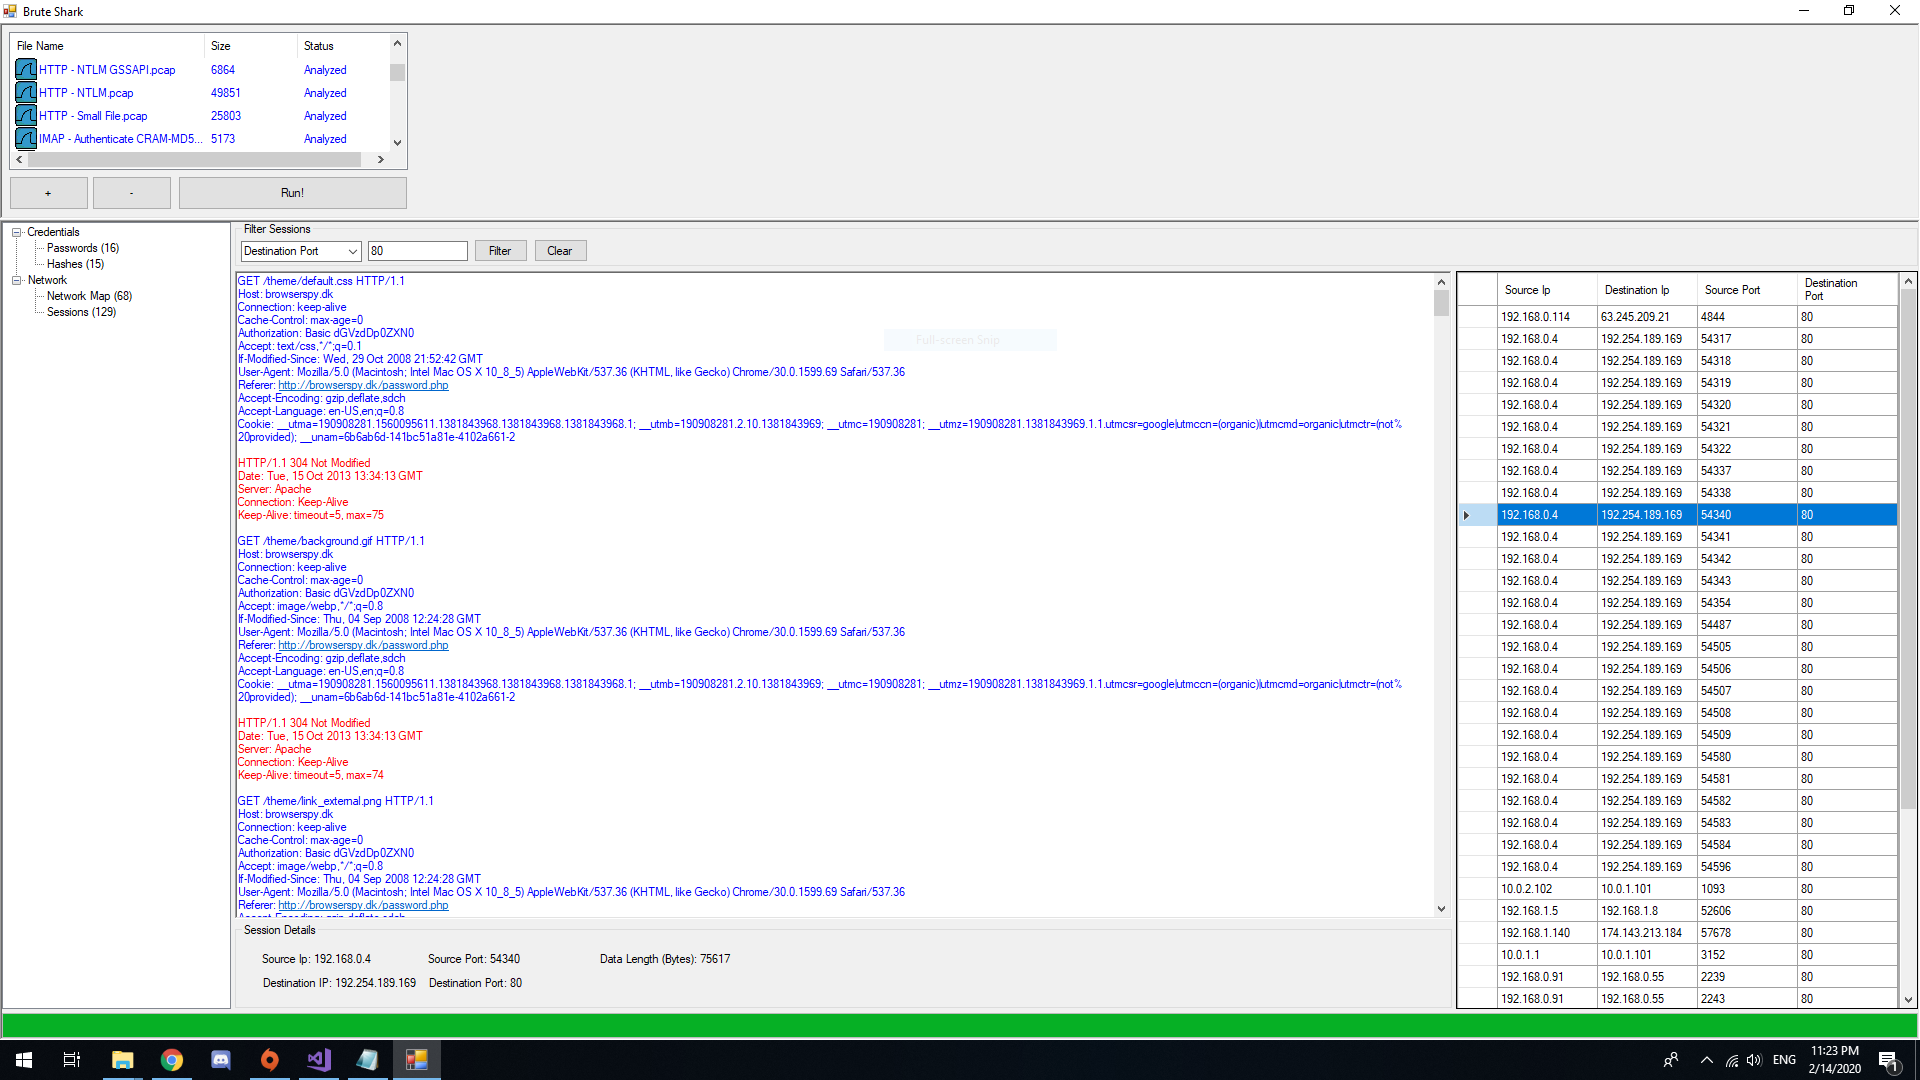
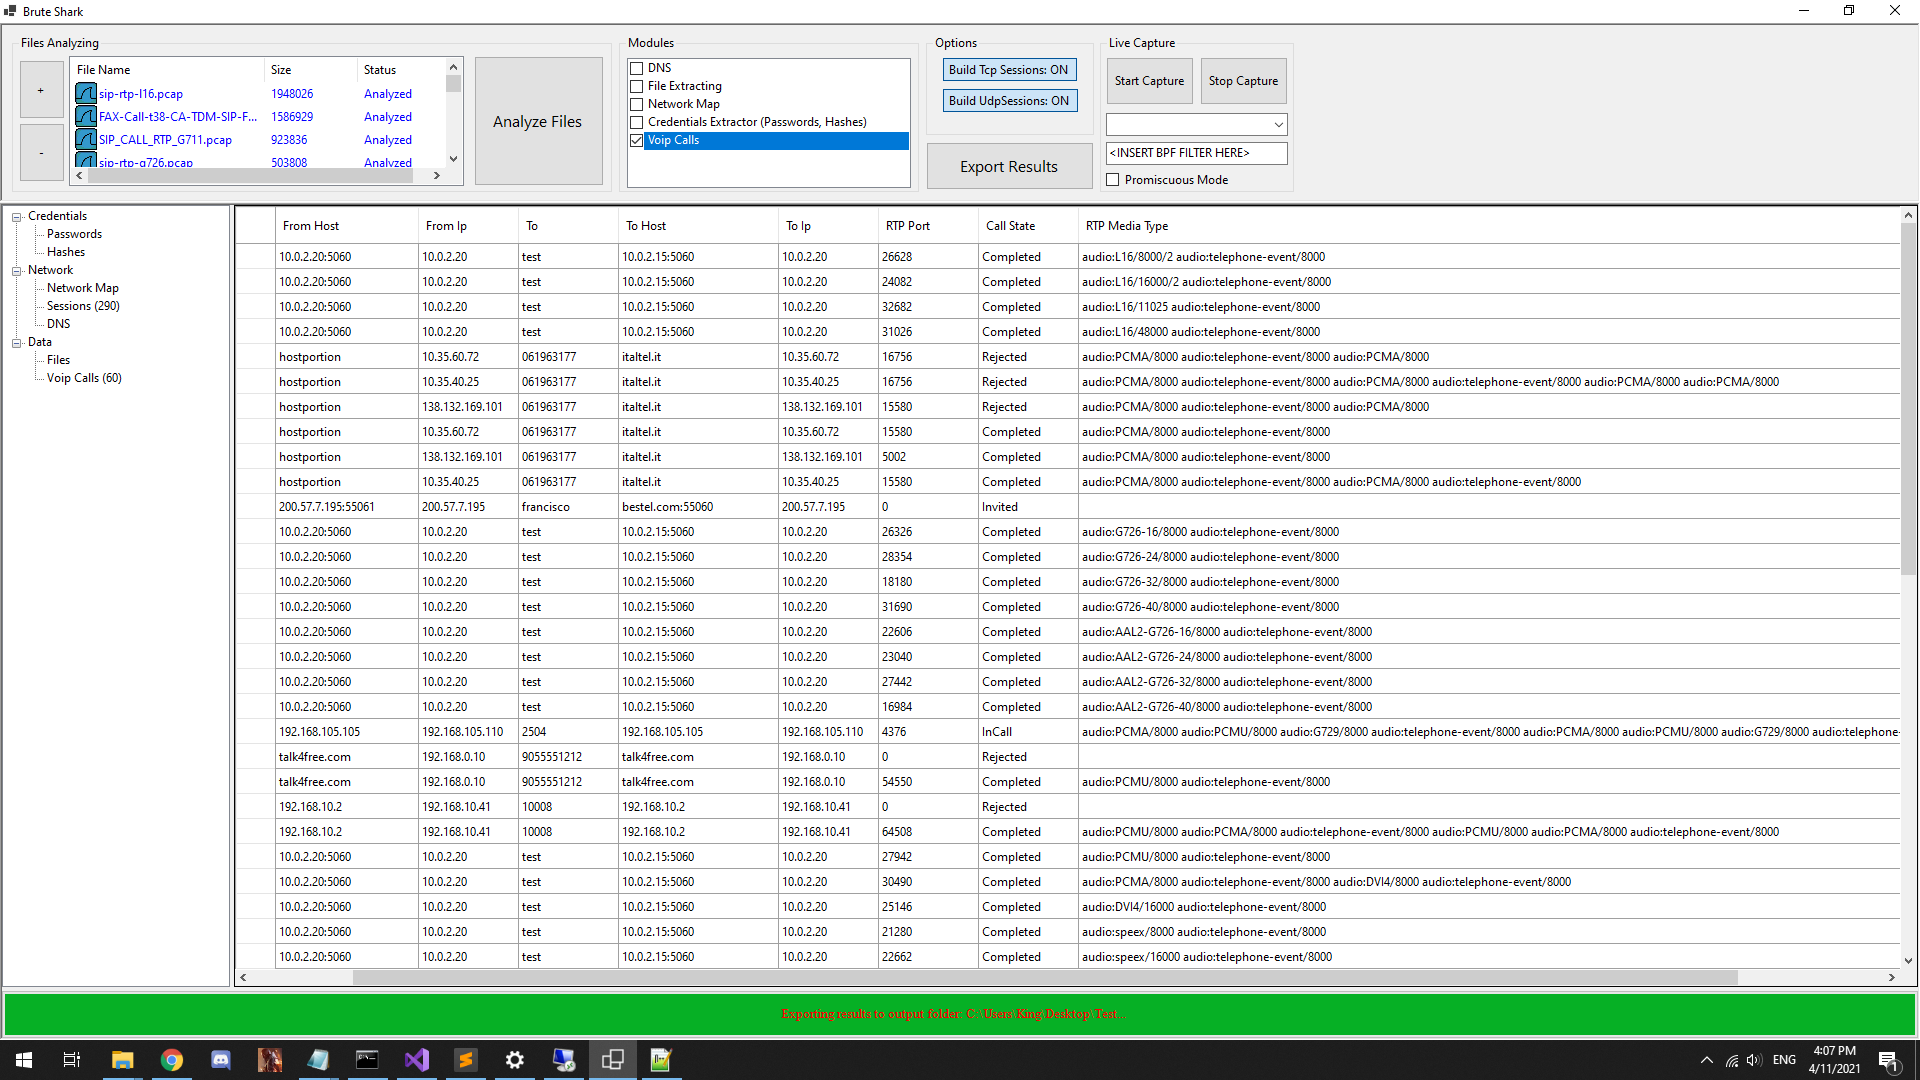
Im Allgemeinen wird empfohlen, die Ergebnisse zu laden, auszuführen und zu erkunden.
Beispiel-PCAP-Dateien mit Szenarien, die alle Funktionen von BruteShark demonstrieren, können von hier heruntergeladen werden.
Beachten Sie, dass die Analyse von Netzwerkverkehr Zeit und Ressourcen beansprucht. Daher wird empfohlen, beim Laden großer Dateien nur die benötigten Module auszuwählen.
Besondere Aufmerksamkeit sollte den Optionen „Build TCP Sessions“ / „Build UDP Sessions“ gelten.
Die GUI ist weitgehend selbsterklärend: Laden Sie einfach die gewünschten Dateien, konfigurieren Sie die gewünschten Module und klicken Sie auf die Ausführen-Schaltfläche.
BruteSharkCli ist die CLI-Version von BruteShark für Linux- und Windows-Benutzer. Sie verfügt über alle Funktionen von BruteSharkDesktop und ist für die Bedienung über eine Shell konzipiert. Als klassisches CLI-Tool arbeitet es, indem es alle relevanten Parameter für die Verarbeitung erhält und die Ergebnisse dann auf stdout oder in Dateien ausgibt.
Hilfemenü anzeigen:
BruteSharkCli --help
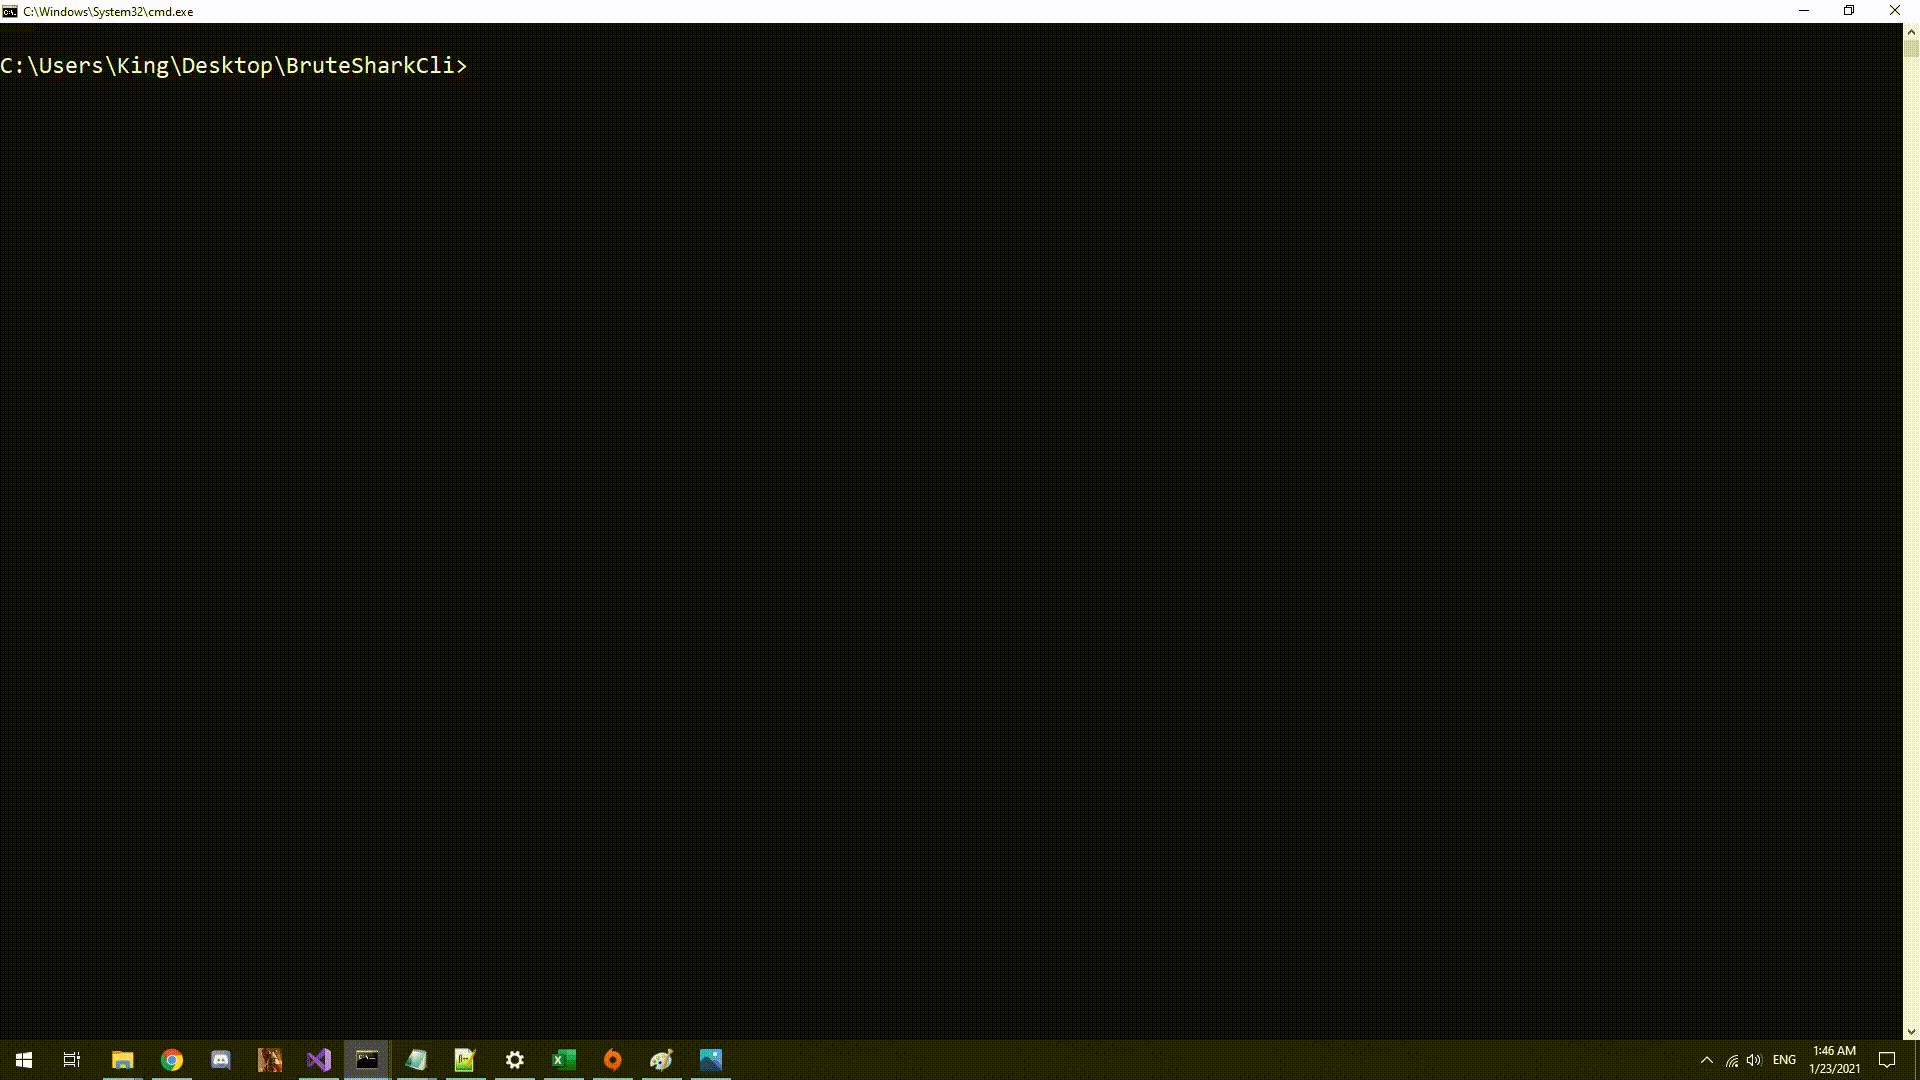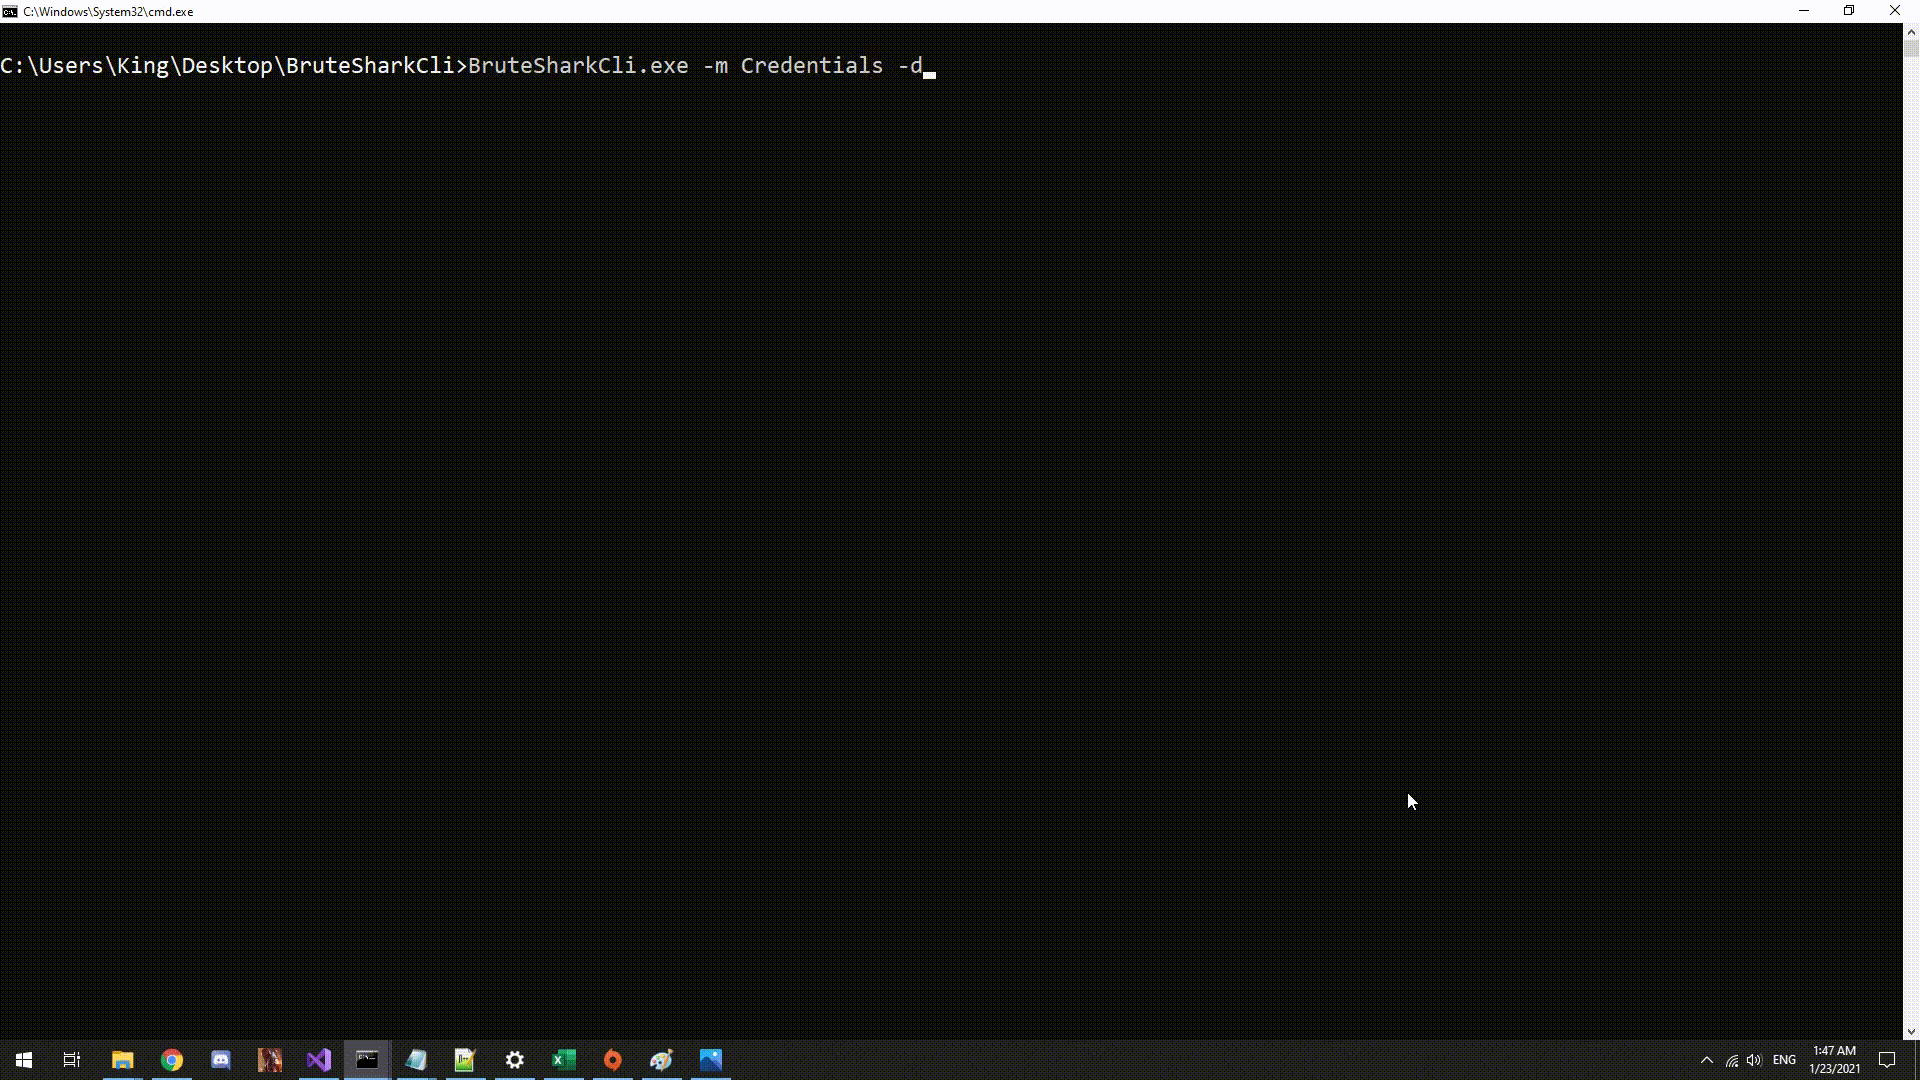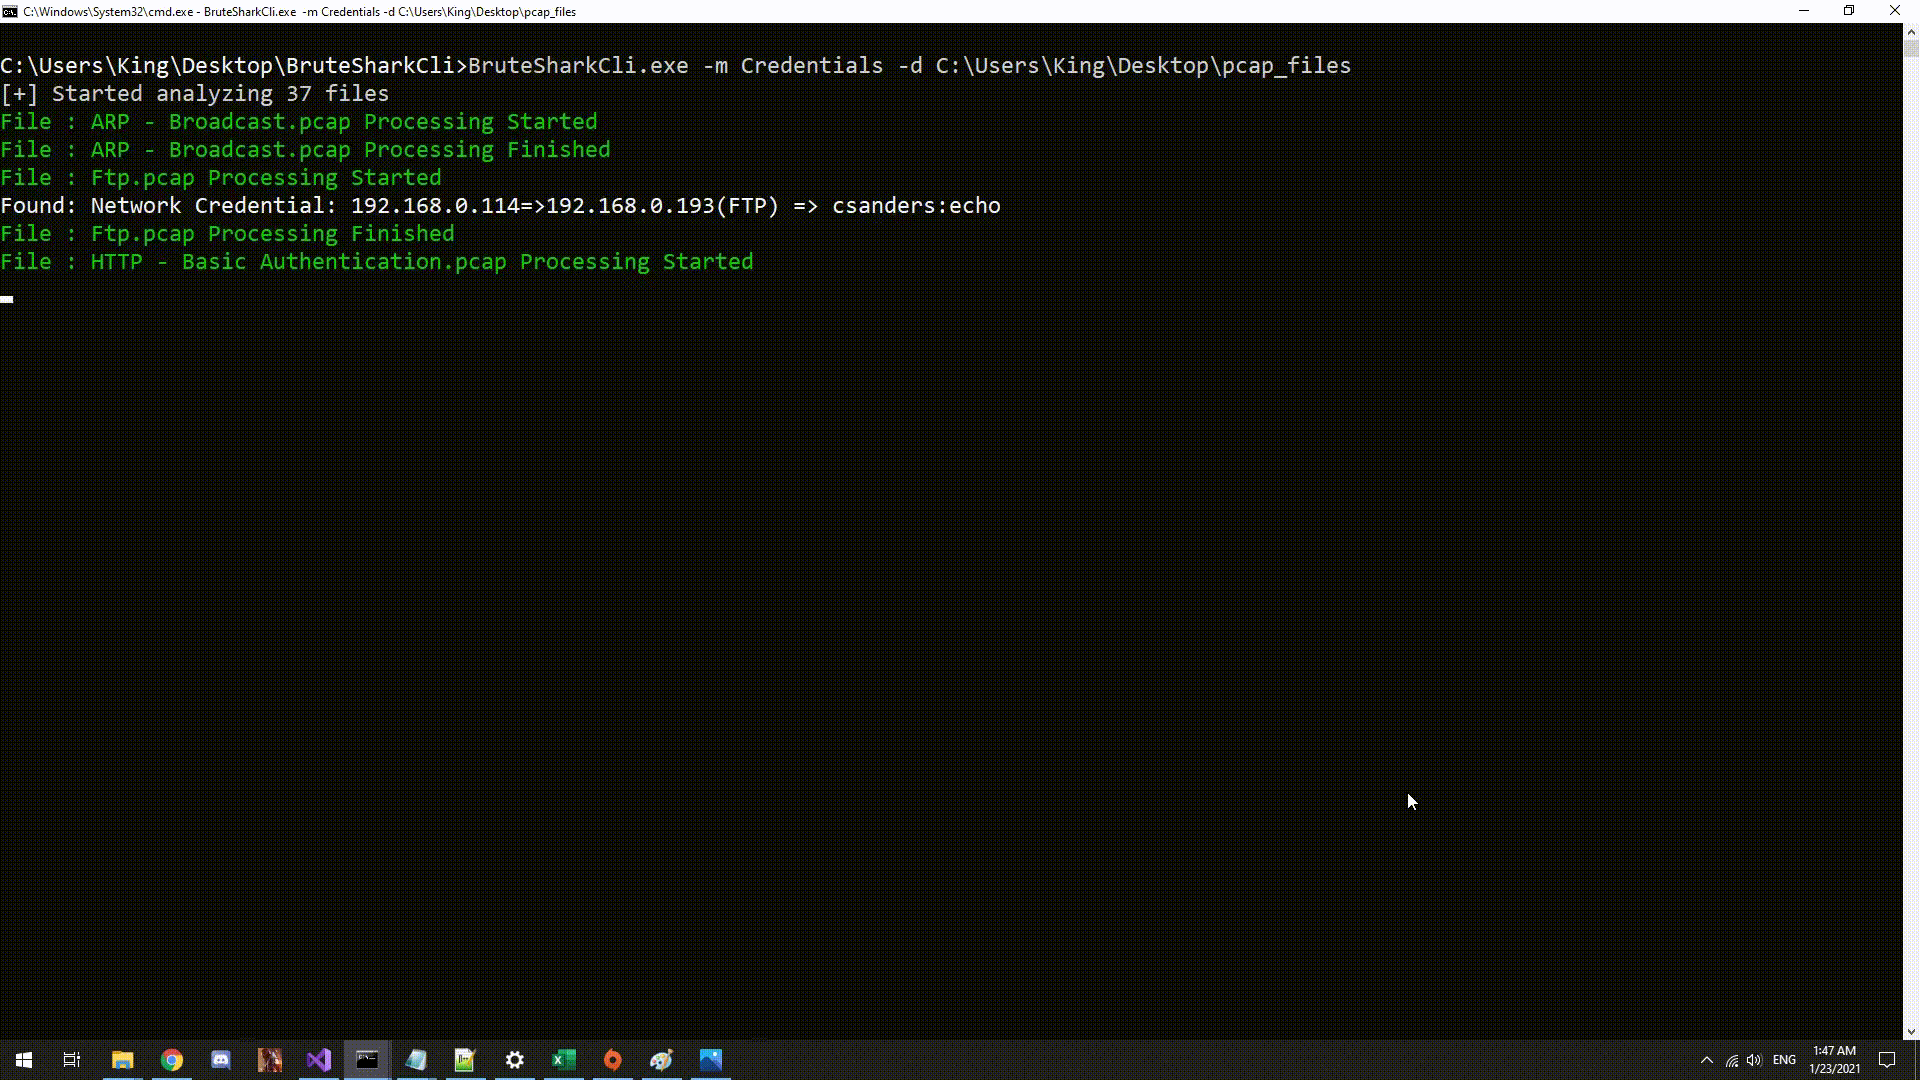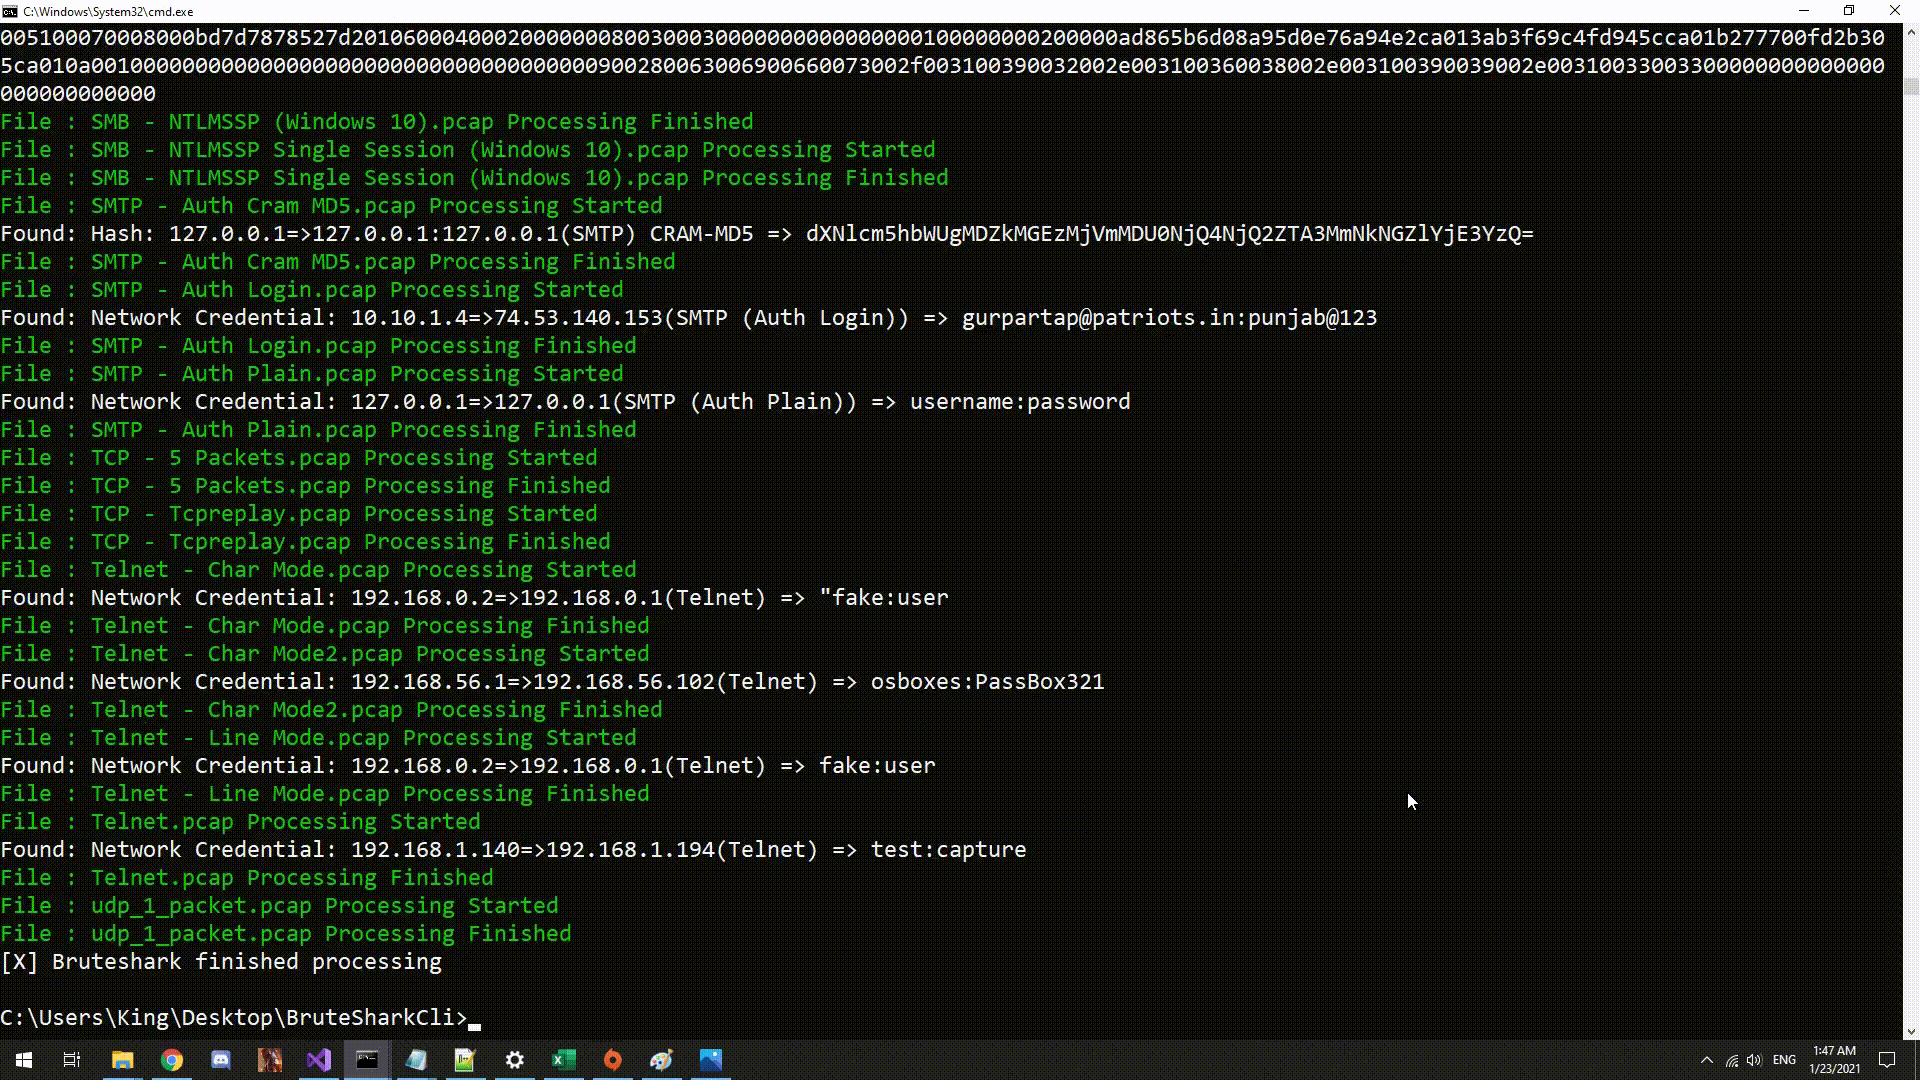
Anmeldedaten aus allen Dateien in einem Verzeichnis abrufen (Passwörter und Hashes werden auf stdout ausgegeben):
BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"
Anmeldedaten aus allen Dateien in einem Verzeichnis abrufen und zusätzlich extrahierte Hashes (falls vorhanden) in Hashcat-Eingabedateien exportieren.
BruteSharkCli -m Credentials -d C:\Users\King\Desktop\Pcap_Examples -o C:\Users\King\Desktop\Results