
 #1

 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only-Prüfwerkzeug für Citrix NetScaler CTX697096 (CVE-2026-88771–88778): überprüft Build, CVE-Voraussetzungen und Upgrade-Risiken und durchsucht…
 lsecqt/sessionview
Ein portables C#-Dienstprogramm zum Aufzählen lokaler und entfernter Windows-Sitzungen.
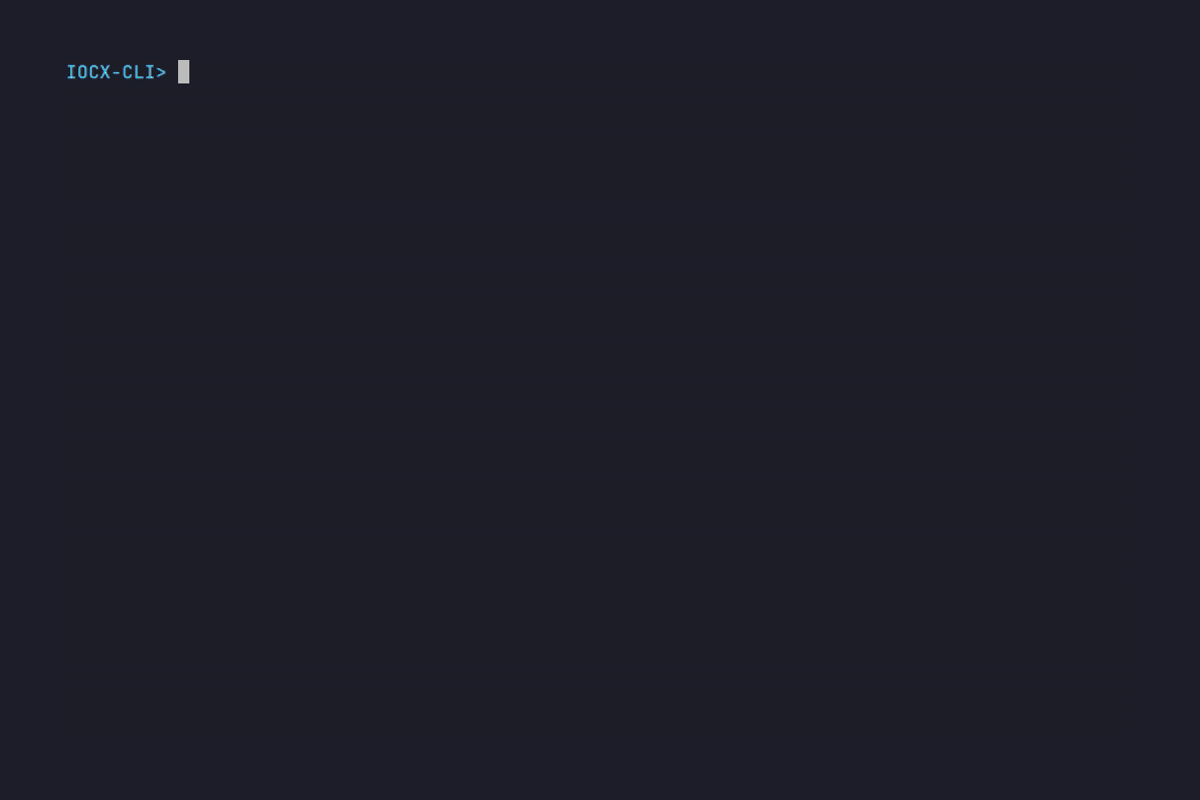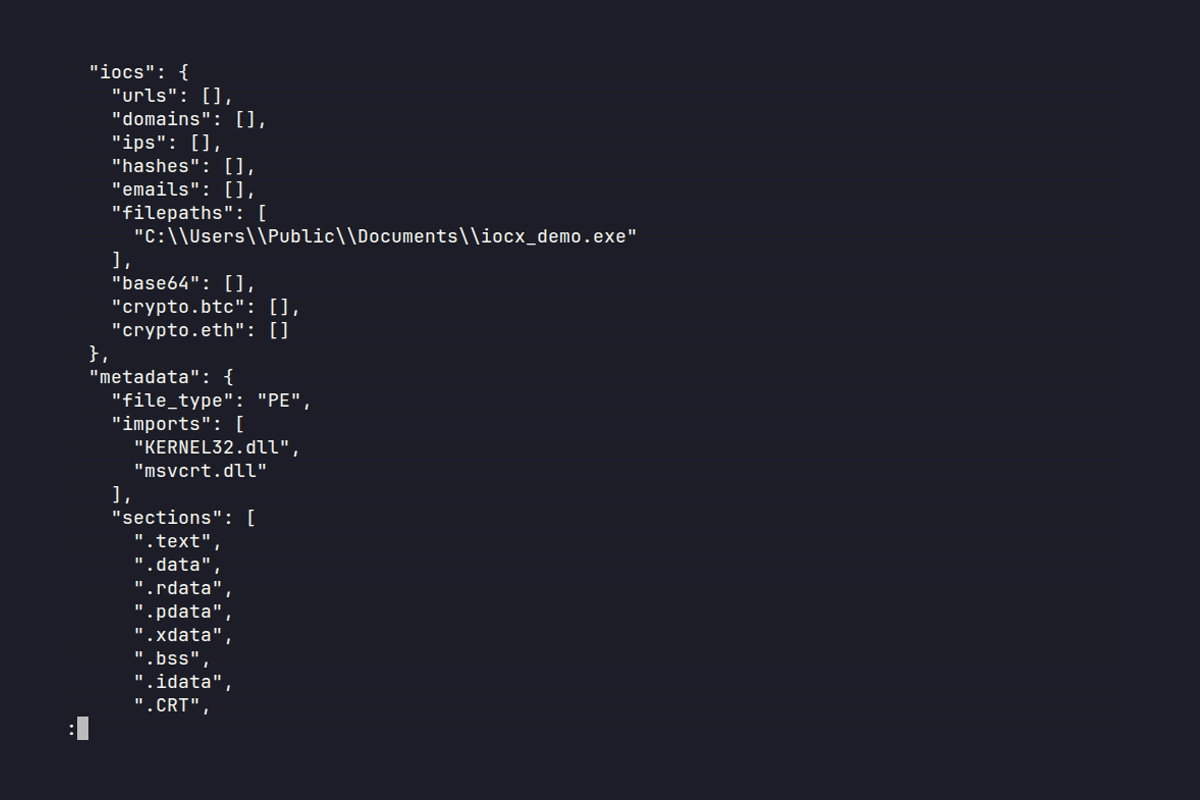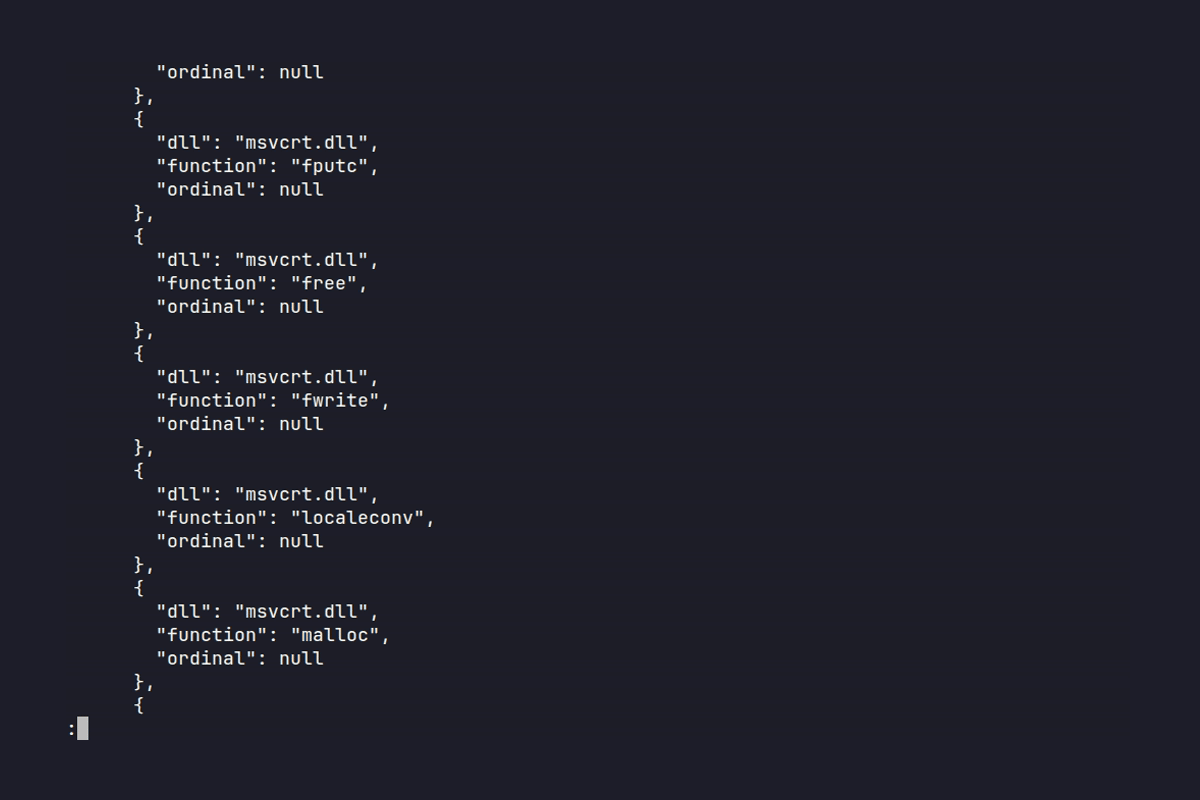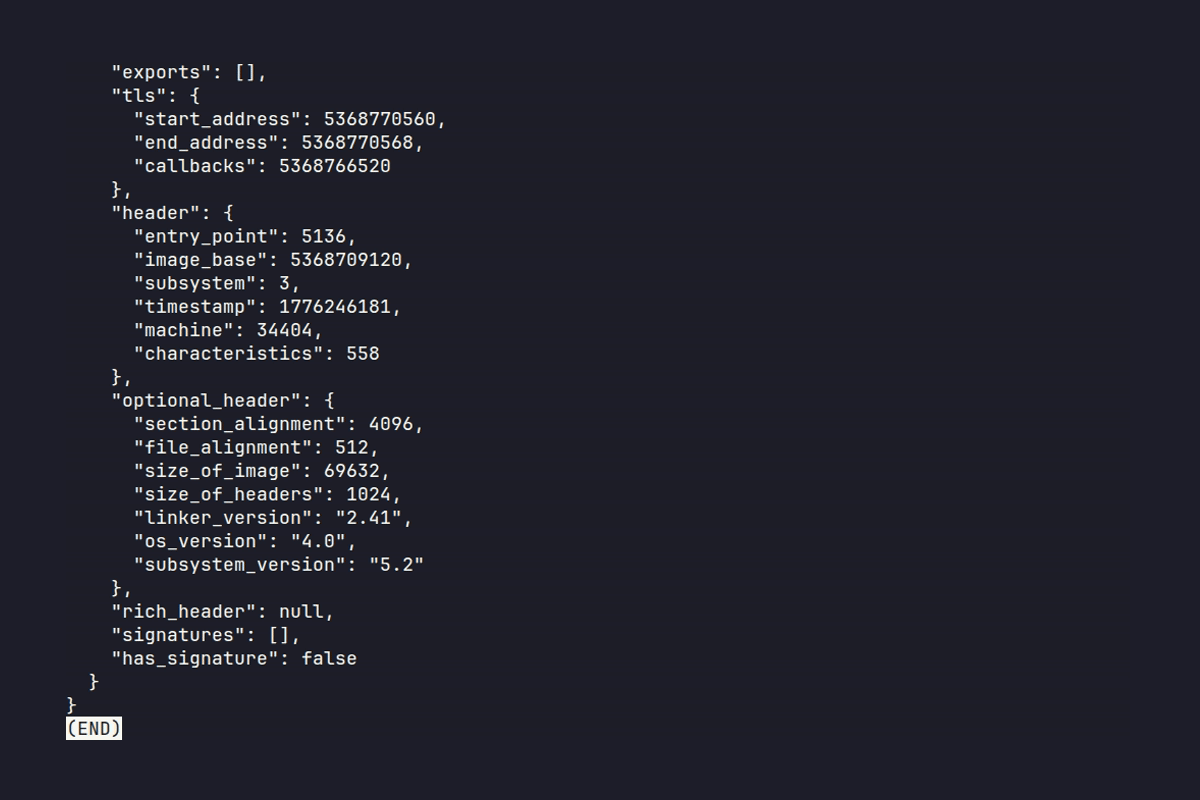 iocx-dev/iocx
Eine erweiterbare, deterministische Static-Analysis-Engine, die hochwertige IOCs aus PE-Binärdateien und Text extrahiert – entwickelt für die…
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
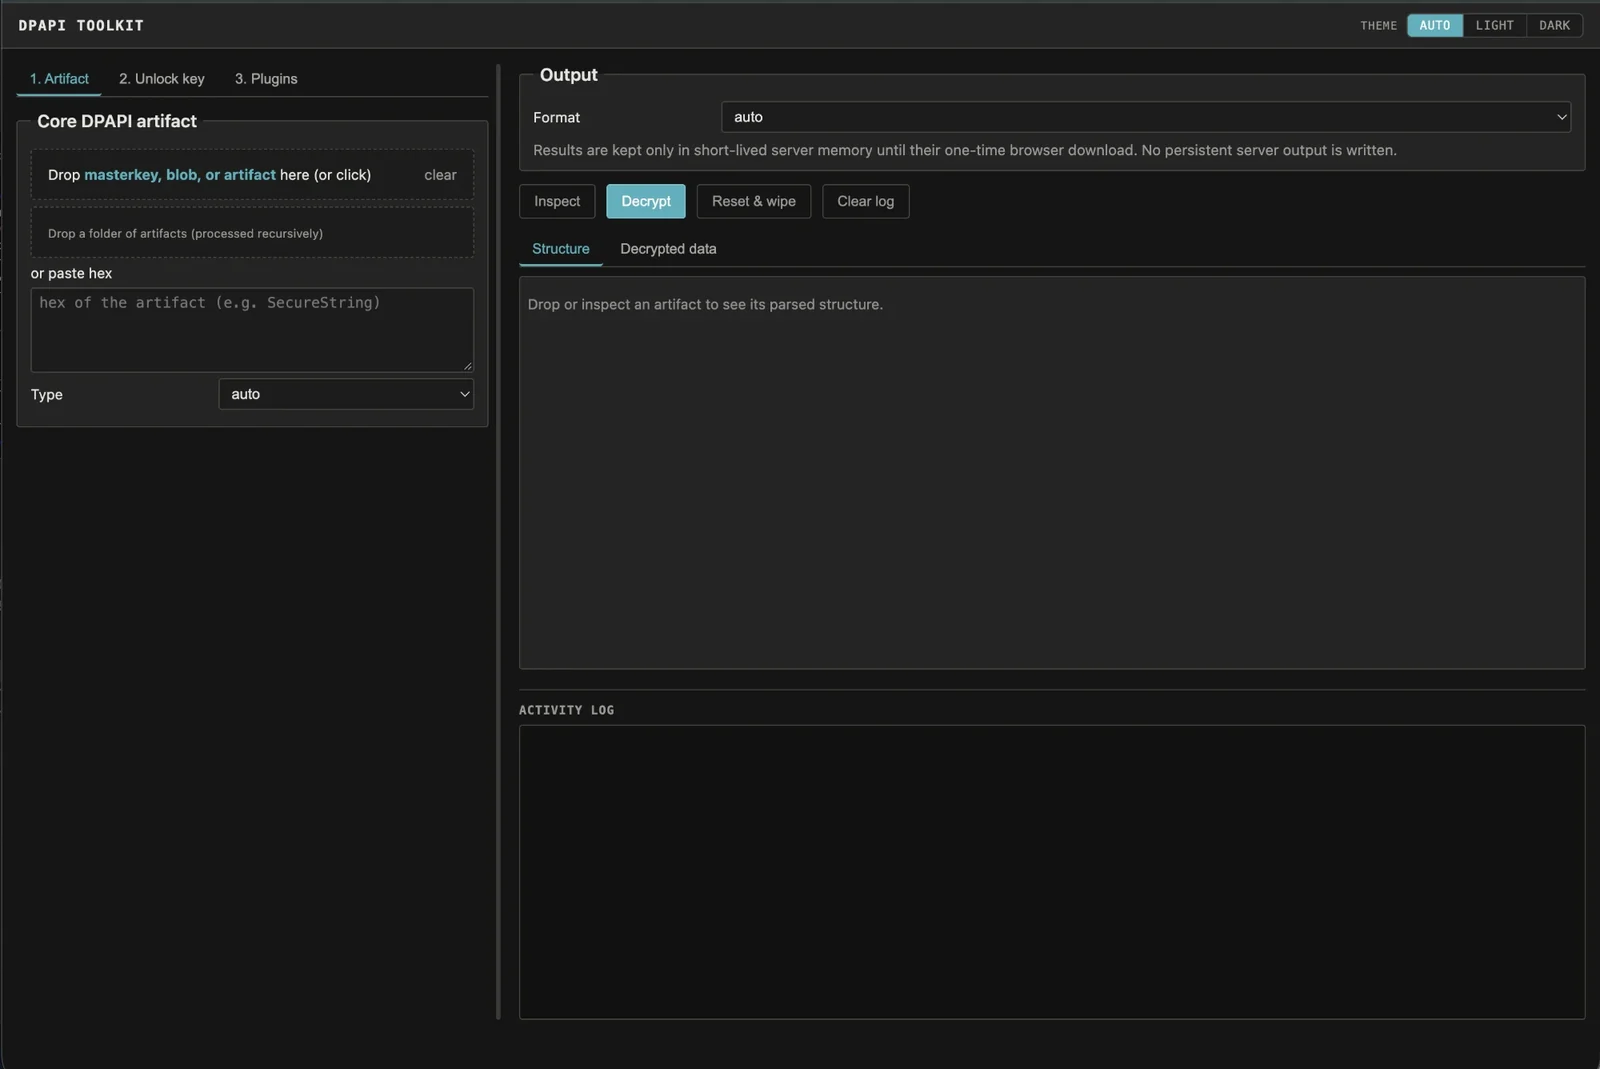 crypt0p3g/dpapi-toolkit
Legen Sie ein beliebiges Windows-DPAPI-Artefakt ab, und es identifiziert das Format und den exakten benötigten Master-Key und entschlüsselt dann,…
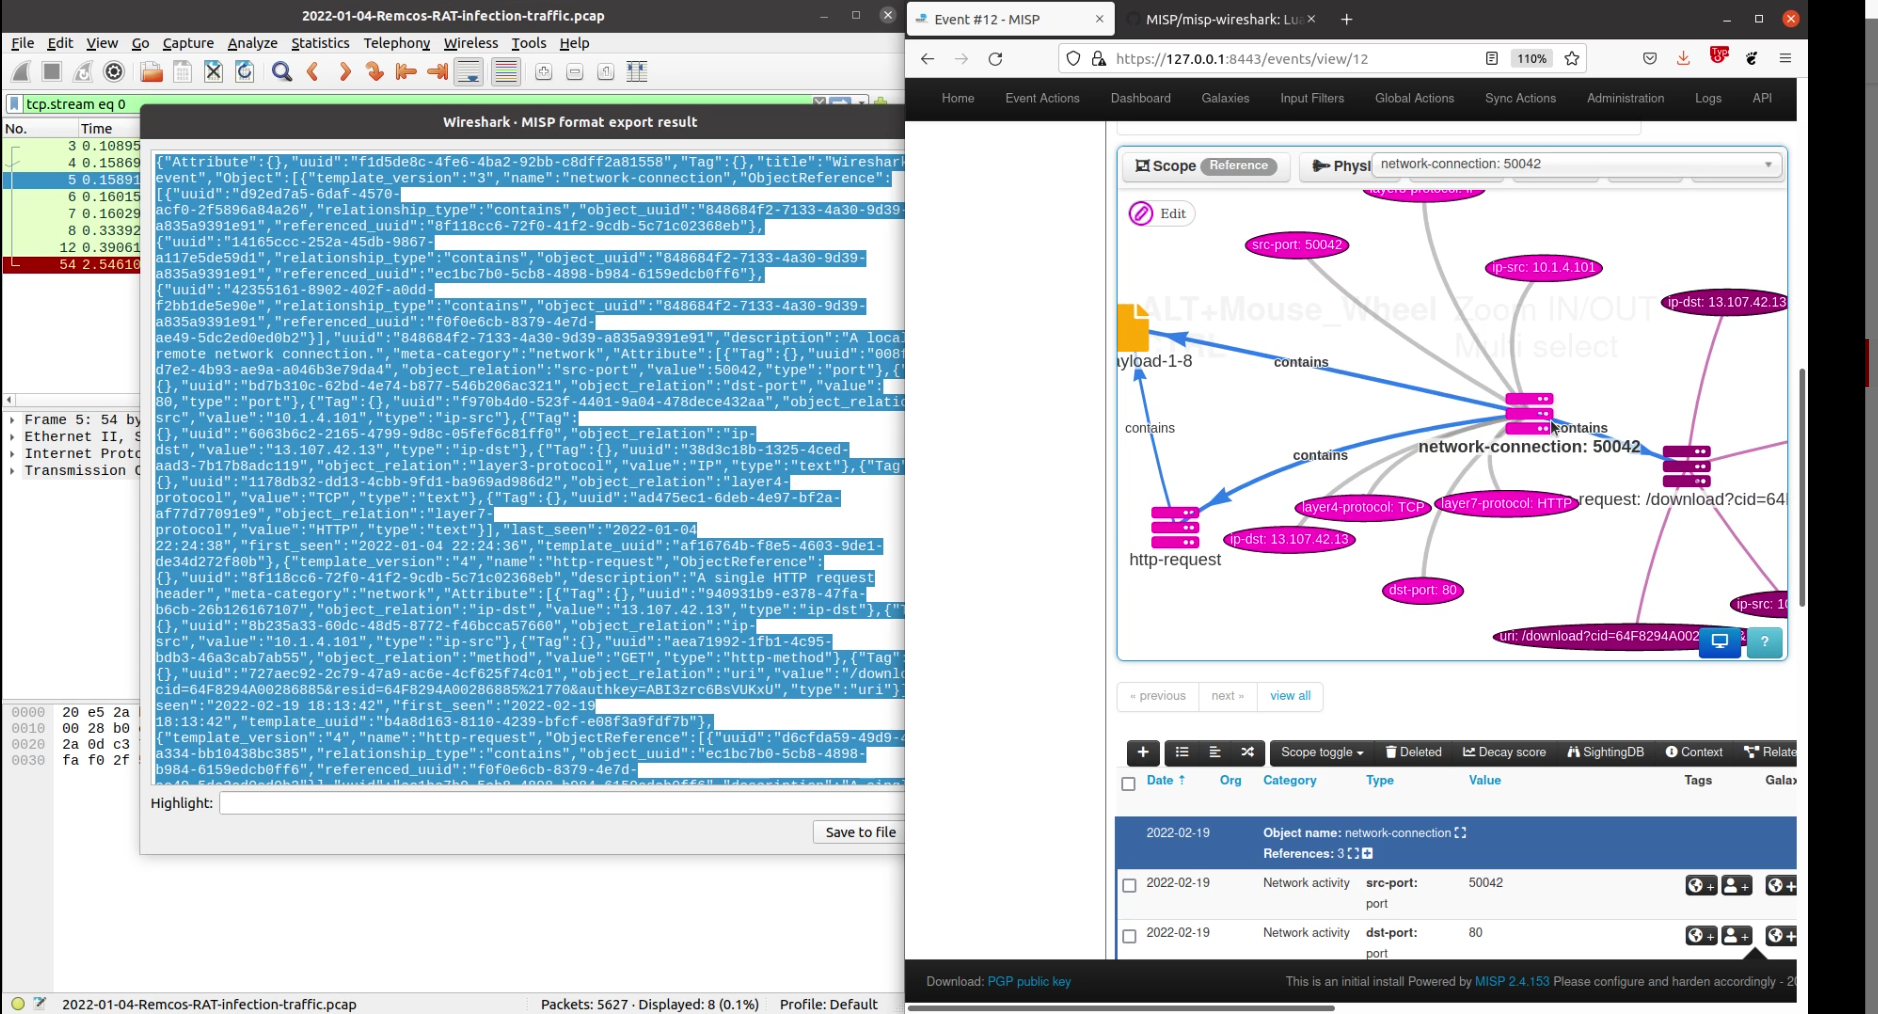 misp/misp-wireshark
Lua-Plugin zum Extrahieren von Daten aus Wireshark und Konvertieren in das MISP-Format
 piotr-kniaz/eslockdecryptor
Tool zur Wiederherstellung und Entschlüsselung von mit ES File Explorer verschlüsselten Dateien (.eslock)
 zephrfish/stompy
Timestomp-Tool zum Glätten von MAC-Zeiten mit einem bestimmten Zeitstempel
 bi8d0/driversentinel
DriverSentinel ist ein in Go entwickeltes Sicherheitstool, das schädliche und anfällige Treiber auf Windows-Systemen erkennt, indem es sie mit der…
 fireeye/cve-2021-44228
OpenIOC-Regeln zur Unterstützung der Jagd nach Kompromissindikatoren
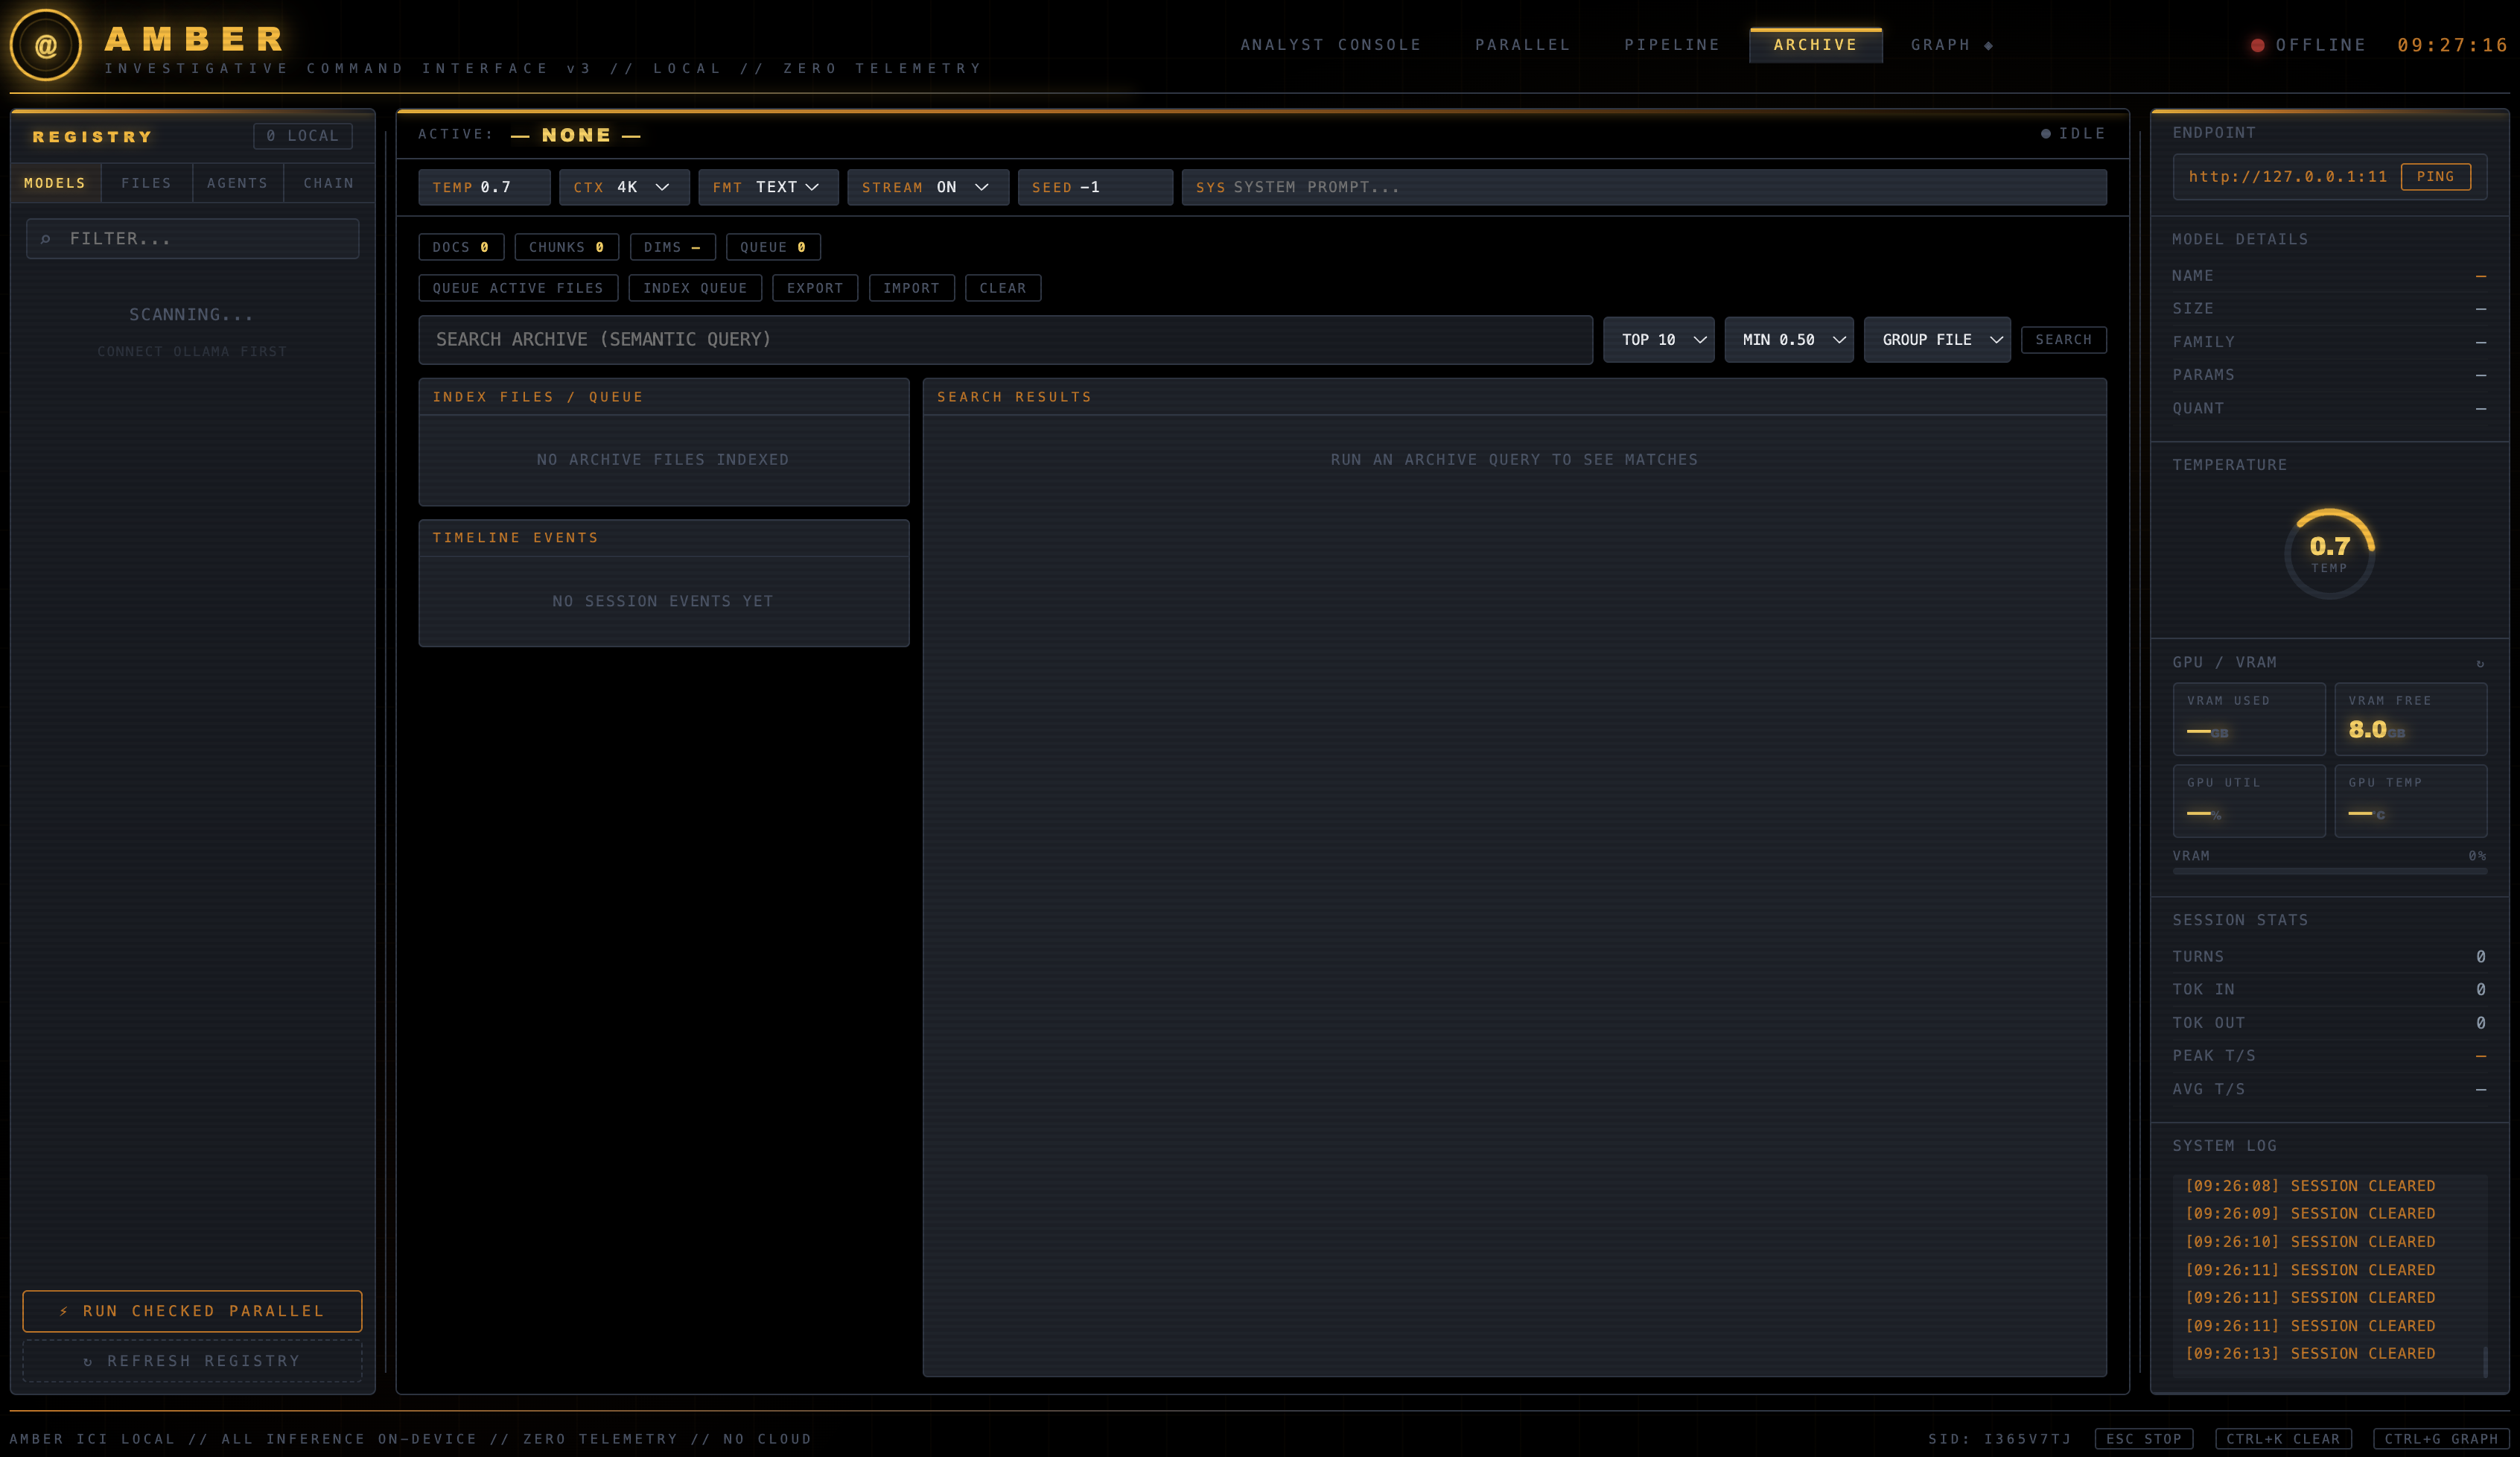 gs-ai/amber-ici
AMBER ICI v5: lokal-first Ollama-Ermittlungs-Kommandozentrale mit fallbezogenen Beweisen, Agentenketten, hybrider Suche, Streaming-Analyse, Graph-…
 hakavlad/tird
Steganografisches Speicher- & Dateiverschlüsselungstool
 nccgroup/metadataplus
Ein Tool, das neuartige Stellen nutzt, um Metadaten aus Office-Dokumenten zu extrahieren.
 appliedsec/forensicscanner
Forensischer Scanner
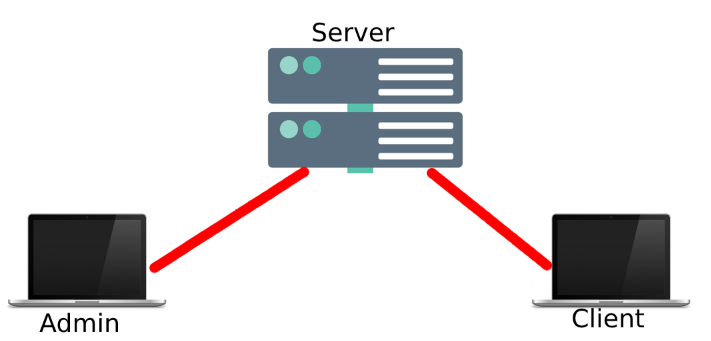 letsdefendio/simple-live-data-collection
Client-Server-Tool für die Live-Datenerfassung während der Incident Response. Der Admin sendet Anfragen an Clients, um Systeminformationen für die…









