
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
forensics — Seite 23 | Kitploit
Kategorien

Forensik

Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.

Kitploit empfohlen
Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 2 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 17 Tagen
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 2 Tagen
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 17 Tagen
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 6h 4m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 3 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6kvor 1 Tag
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 9 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 6 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
938 Ergebnisse
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Ein Bare-Metal-x86-Dienstprogramm zum direkten Auslagern des physischen RAMs auf die Festplatte. Entwickelt und getestet für…
memory-forensicsexploitationforensics+3
101vor 3 Monaten
noia preview

noia

GitHub0x742/noia

Webbasiertes Tool zum Durchsuchen von Sandboxes mobiler Anwendungen, zur Vorschau von SQLite-Datenbanken und Binärdateien sowie zum Herunterladen von…

android-securitydynamic-analysis-sandboxingios-security+3
125vor 5 Jahren
Network-Analysis-Tools preview

Network-Analysis-Tools

GitHubazizaltuntas/network-analysis-tools

Pcap-(Capture-Datei)-Analyse-Toolkit (v.1)
packet-sniffing-analysisnetwork-forensicsforensics+2
110vor 9 Jahren
Invoke-DumpMDEConfig preview

Invoke-DumpMDEConfig

GitHubblacksnufkin/invoke-dumpmdeconfig

PowerShell-Skript zum Auslesen der Microsoft Defender-Konfiguration, des Schutzverlaufs und des Exploit Guard-Schutzverlaufs (keine…

defensive-toolsconfiguration-auditingforensics+3
155vor 2 Jahren
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
defensive-toolsioc-managementpacket-sniffing-analysis+5
93vor 5 Jahren
sashay preview

sashay

GitHubscalabli/sashay

Sashay ist ein automatischer Installer für nützliche Tools.
vulnerability-scannersexploitationscripting-automation+6
211vor 3 Jahren
incarcero preview

incarcero

GitHub0x48piraj/incarcero

Incarcero ist ein Tool, das virtuelle Maschinen (VMs) erstellt, die ohne jegliche Benutzerinteraktion mit Malware-Analyse-Tools und auf die…
dynamic-analysis-sandboxingreverse-engineeringforensics+4
93vor 2 Jahren
webshell-analyzer preview

webshell-analyzer

GitHubtstillz/webshell-analyzer

Webshell-Scanner und -Analysator.
static-analysisvulnerability-scannersforensics+2
113vor 3 Jahren
DracOS preview

DracOS

GitHubscreetsec/dracos

Dracos Linux ( www.dracos-linux.org ) ist das Linux-Betriebssystem von indonesischen

penetration-testing-frameworksprivilege-escalationvulnerability-scanners+8
58vor 9 Jahren
PolinRider preview

PolinRider

GitHubopensourcemalware/polinrider

Technisches Dossier über den mit Nordkorea in Verbindung stehenden PolinRider-Lieferkettenangriff, das die Einschleusung von obfuskierten…
ioc-managementosintvulnerability-analysis+8
78vor 3 Monaten
sandfly-entropyscan preview

sandfly-entropyscan

GitHubsandflysecurity/sandfly-entropyscan

Entropie-Scanner für Linux zur Erkennung von gepackten oder verschlüsselten Binärdateien im Zusammenhang mit Malware. Findet bösartige Dateien und…
forensicsmalware-analysisbinary-analysis+1
170vor 2 Jahren
mcp-shark preview

mcp-shark

GitHubmcp-shark/mcp-shark

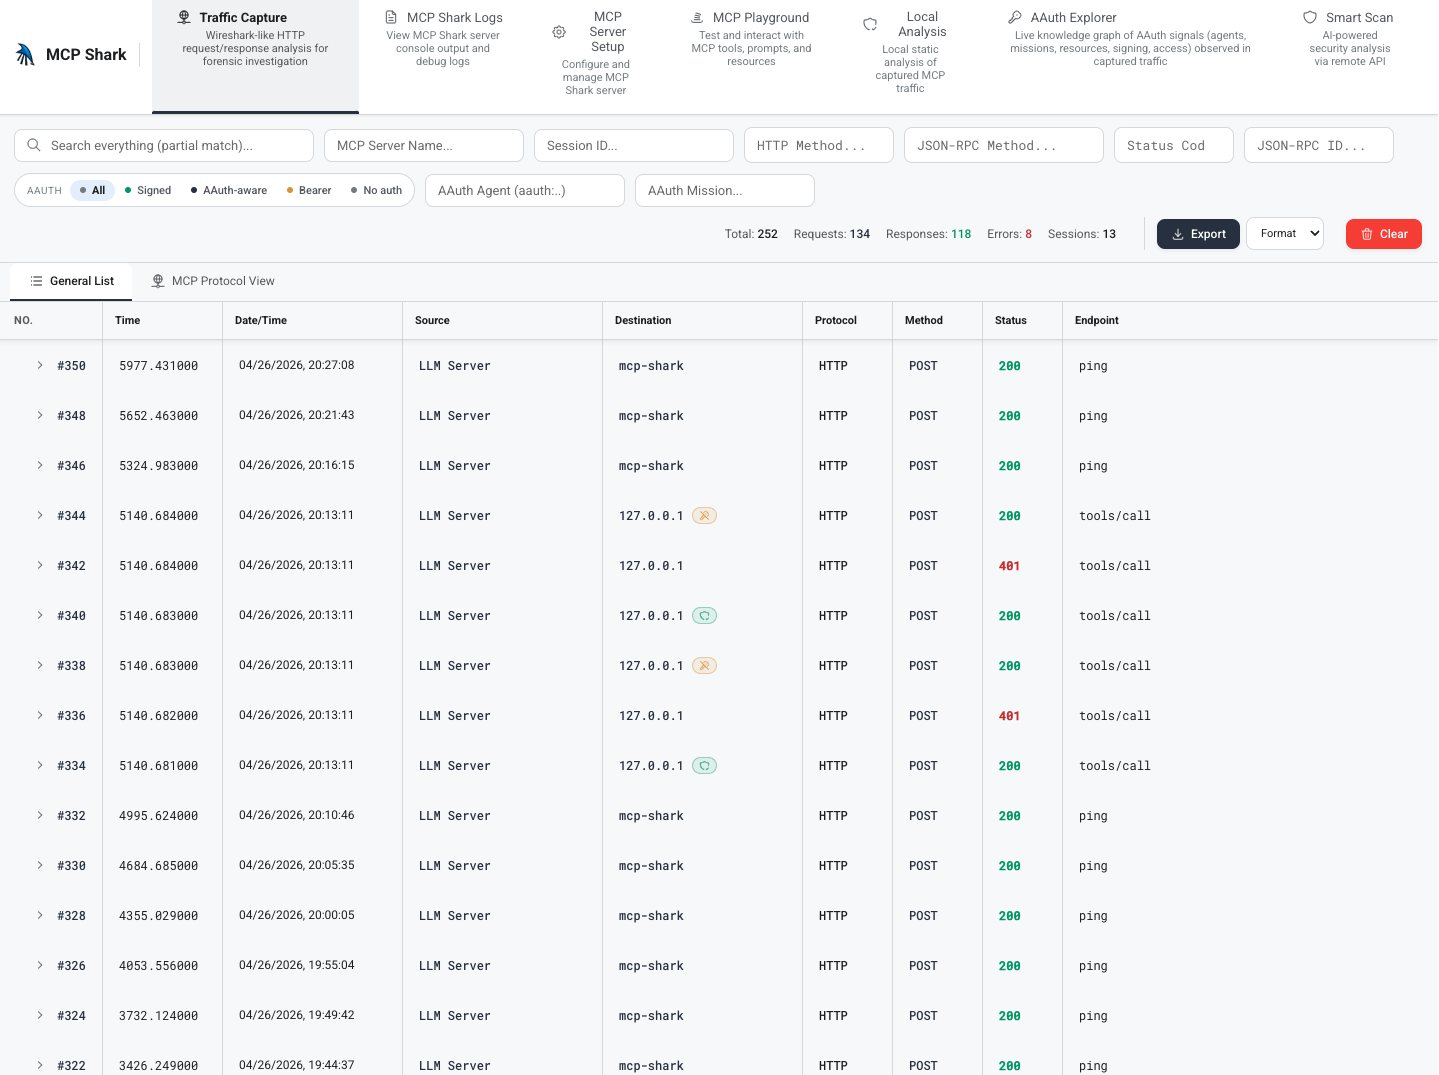
Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und…

packet-sniffing-analysisstatic-analysisvulnerability-scanners+7
172vor 6 Monaten
LEAF preview

LEAF

GitHubalex-cart/leaf

Linux-Beweissicherungs-Framework

disk-forensicsioc-managementmemory-forensics+5
120vor 2 Jahren
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

Tool zum Extrahieren des $UsnJrnl von einem NTFS-Volume
disk-forensicsforensicsdata-recovery+1
110vor 7 Jahren
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

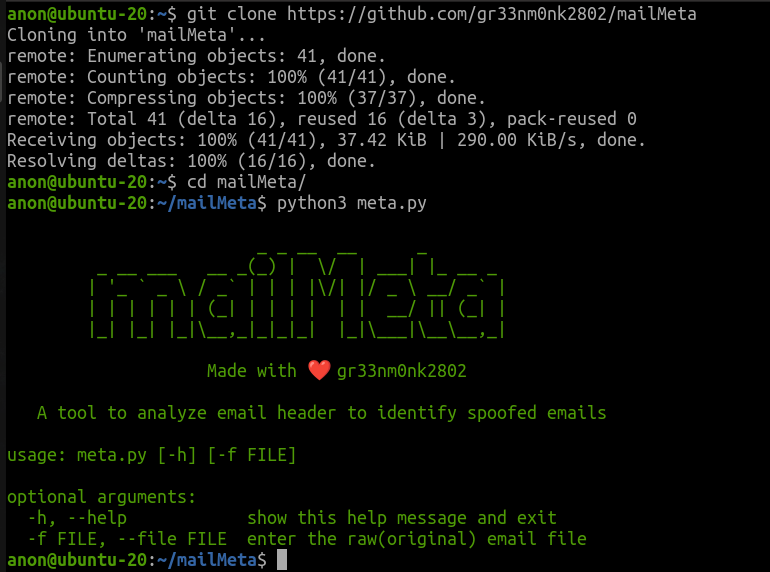
Ein Forensik-Tool zur Unterstützung bei der Untersuchung von gefälschten E-Mails anhand der E-Mail-Header.

osintphishing-toolsforensics+2
175vor 5 Jahren
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite…
disk-forensicsioc-managementvulnerability-analysis+8
85vor 6 Monaten
MEAT preview

MEAT

GitHubjfarley248/meat

Dieses Toolkit soll Forensikern helfen, verschiedene Arten von Akquisitionen auf iOS-Geräten durchzuführen.
ios-securityforensicsmobile-forensics+2
168vor 6 Jahren
Bramble preview

Bramble

GitHubmarcrowproject/bramble

Bramble ist eine Open-Source-Hacking-Suite.

packet-sniffing-analysiswi-fi-auditingpassword-attacks+6
88vor 6 Jahren
Zurück1…222324…53Weiter








