Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
mailMeta — Ein Forensik-Tool zur Unterstützung bei der Untersuchung von gefälschten E-Mails anhand der E-Mail-Header. | Kitploit
Tools/GitHubGitHub/gr33nm0nk2802/mailmeta
OSINT (Open-Source-Intelligence)Phishing-ToolsForensikDigitale ForensikE-Mail-Sicherheit
GitHubgr33nm0nk2802/mailmeta

mailMeta

Ein Forensik-Tool zur Unterstützung bei der Untersuchung von gefälschten E-Mails anhand der E-Mail-Header.

Repository anzeigen
1752741vor 5 JahrenVon Kitploit geprüft
Teilen

                  Logo
                   Stars Category License: MIT Pull Requests Py Version Demo Youtube
        Ein forensisches Tool zur einfachen Analyse von E-Mail-Kopfzeilen, das die schnelle Identifizierung des Angreifers unterstützt.

Inhaltsverzeichnis

  • Über mailMeta
  • Installation
  • Verwendung
    • Linux
    • Windows
  • Demo
  • Beiträge
  • Inspiration
  • FAQ
  • Lizenz

Über mailMeta

  • Was ist mailMeta?

mailMeta ist ein auf Python basierendes forensisches Tool, das die Kopfzeilen der E-Mail aus der E-Mail-Datei liest und wichtige Informationen extrahiert, um festzustellen, ob die E-Mail legitim ist.

  • Welche Vorteile bietet die Verwendung von mailMeta?

Haben Sie schon einmal von E-Mail-Hacking oder raffinierten E-Mail-Verbrechen gehört, bei denen eine gefälschte E-Mail an das Opfer gesendet wird und das Opfer dieser E-Mail aufgrund der tatsächlich gefälschten E-Mail-Adresse vertraut? Diese E-Mails enthalten bösartige Links, die zum Extrahieren von Informationen oder zum Installieren von Malware oder Backdoors auf Ihrem Gerät verwendet werden können. Um Sie davor zu schützen, kommt mailMeta zu Ihrer Rettung.

Hier habe ich Anweisungen hinzugefügt, wie Sie die E-Mail herunterladen und dann an die mailMeta-Ausführungsdatei übergeben können. Das Tool analysiert dann die Kopfzeilen und informiert Sie, ob die E-Mail echt ist oder nicht. Wenn Sie bei einer E-Mail misstrauisch sind, überprüfen Sie sie hier. In den meisten Szenarien kann es Sie retten. Wenn jemand Ideen/Updates hat, kann er gerne ein Issue eröffnen oder einen Pull Request erstellen.

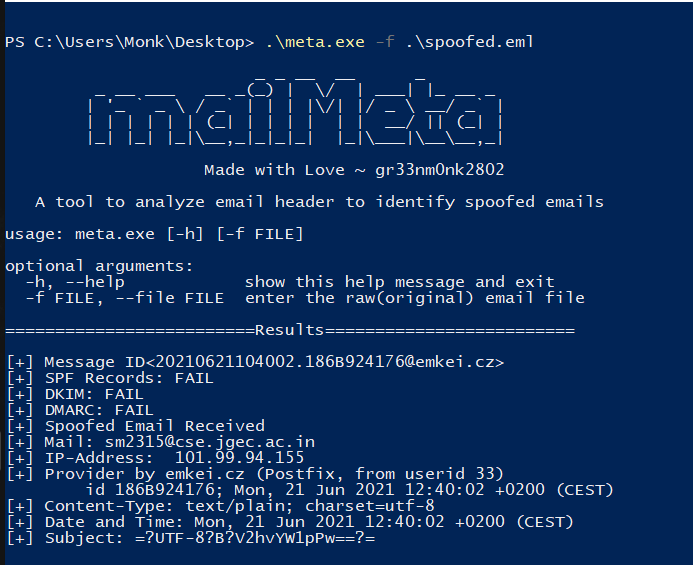
  • Welche Informationen liefert mailMeta? mailMeta analysiert die folgenden Kopfzeilen:

    • Message-ID
    • SPF-Record
    • DKIM-Record
    • DMARC-Record
    • Erkennung gefälschter E-Mails basierend auf den obigen Kopfzeilen
    • IP-Adresse des Absenders
    • Dienstanbieter, der zum Senden der E-Mail verwendet wurde
    • Content-Type
    • Datum und Uhrzeit
    • Betreff
  • Warum ist es wichtig, solche Parameter zu überprüfen?

    • ONGC E-Mail-Phishing Es gibt viele weitere solcher Fälle online zu E-Mail-Verbrechen.

Installation

Sie haben zwei Möglichkeiten, mailMeta zu verwenden. Entweder Sie laden das GitHub-Repository herunter und führen die meta.py-Datei über die Befehlszeile aus. Stellen Sie sicher, dass in diesem Fall alle Anforderungen wie Python3 installiert sind. Sie können auch die eigenständigen Binärdateien ausführen. Dies ist für diejenigen gedacht, die nur wenig technisches Wissen haben.


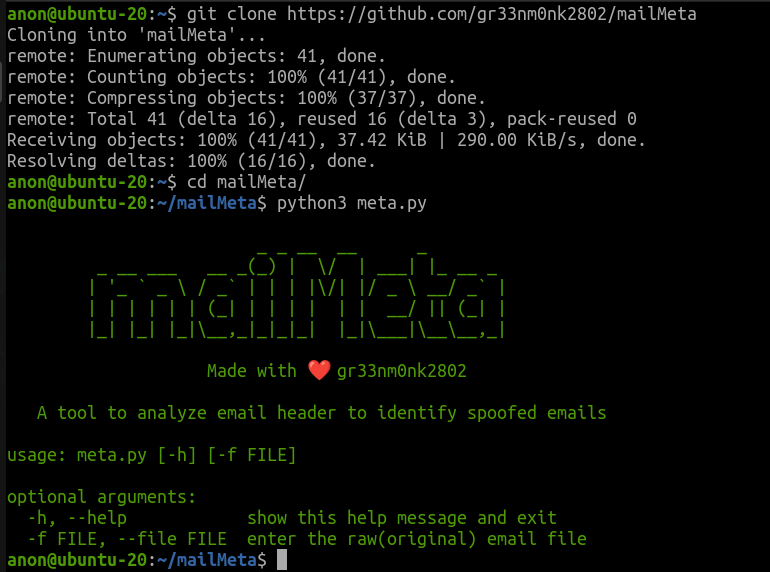
1. Klonen Sie das Repository
  git clone https://github.com/gr33nm0nk2802/mailMeta
  1. Ausführung über die meta.py-Datei
  cd mailMeta
  python3 meta.py

git-clone

Zusätzlich können Sie die ausführbare Datei direkt über die Releases herunterladen und verwenden.

Verwendung


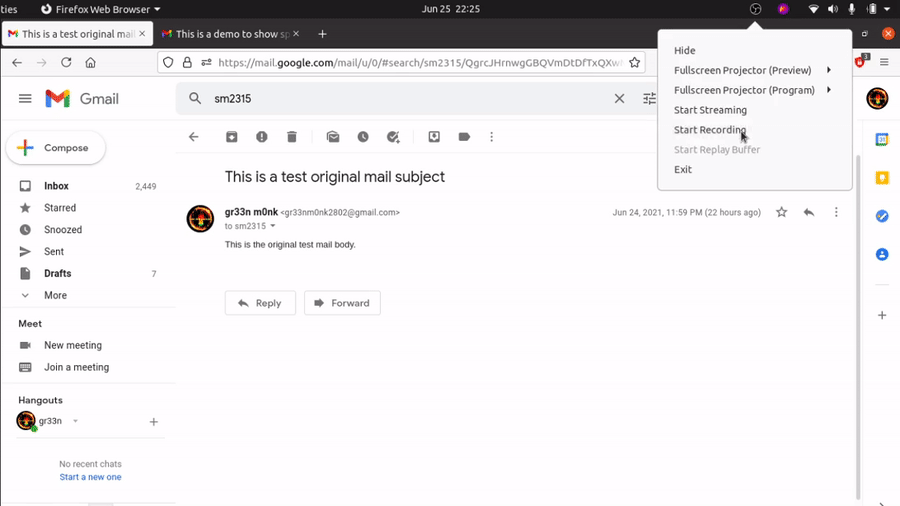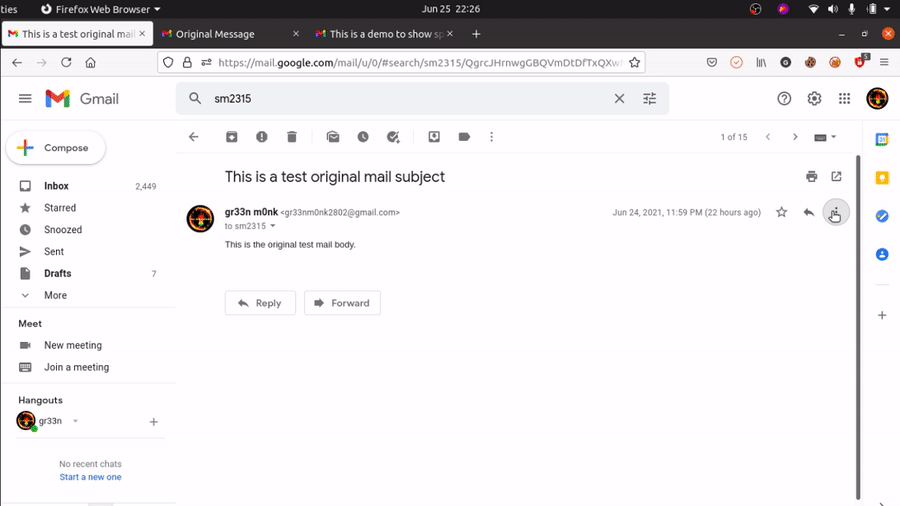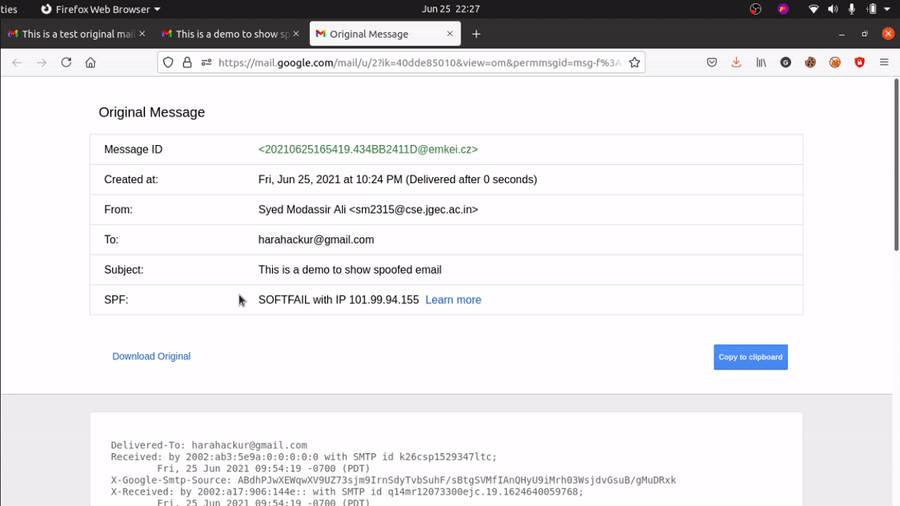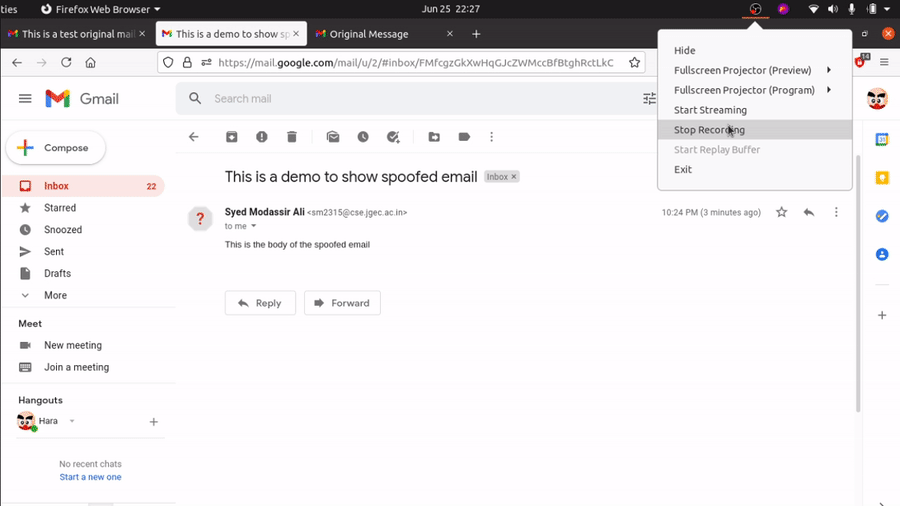
Unabhängig davon, ob Sie unter Windows oder Linux arbeiten, laden Sie zunächst die ursprünglichen Metadaten der E-Mail über die Option show original / view raw / download original herunter.

Dann übergeben wir die eml-Datei an die ausführbare Datei.

Dies ist eine Demo, wie die E-Mail heruntergeladen wird. Sie sollten etwas Ähnliches finden.
mail-download

Linux

  1. Verwenden Sie meta.py aus dem geklonten Repository. (Python ist erforderlich)
python3 meta.py -f message.eml

metapy-linux

oder

  1. Laden Sie die ausführbare meta-Datei für Linux herunter und geben Sie ihr Ausführungsrechte. Übergeben Sie dann die eml-Datei an die vorkompilierte Binärdatei. (Keine Abhängigkeiten)
wget https://github.com/gr33nm0nk2802/mailMeta/releases/download/1.0.0/meta
chmod +x meta
meta -f message.eml

meta-linux

Windows

  1. Ausführen der vorkompilierten Binärdateien, die von der Releases-Seite heruntergeladen wurden. (Keine Abhängigkeiten erforderlich)
meta.exe -f .\message.eml

win-meta-exe


oder

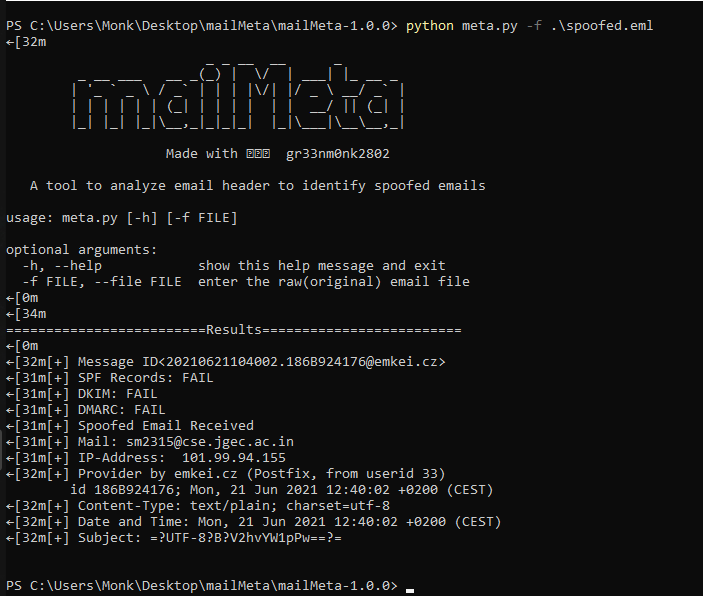
  1. Ausführung über das geklonte Repository (Python erforderlich)
python3 meta.py -f message.eml

win-meta-py

Demo

Dies ist eine Beispiel-Demonstration, die alle Verfahren erklärt. Zuerst werden die Schritte für die Ausführung unter Linux gezeigt, dann die Schritte für Windows, falls Sie stecken bleiben.

demo-gif

Beiträge

Beiträge und Pull Requests sind für dieses Projekt sehr willkommen.

Inspiration

Dieses Projekt wurde im Rahmen des GPCSSIP 2021 unter der Mentorschaft von Rakshit Tandon erstellt, um die Erkennung gefälschter E-Mails und deren Verfolgung zu unterstützen.

FAQ

Wie genau ist dieses Tool? Dieses Tool liest einfach die Rohdaten der heruntergeladenen E-Mail.

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →