
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen
 assafmo/xioc
Extrahiere Indikatoren für Kompromittierung aus Text, einschließlich 'escaped'.
 trolldbois/python-haystack
Prozess-Heap-Analyse-Framework - Windows/Linux - Datensatztyp-Inferenz und Forensik
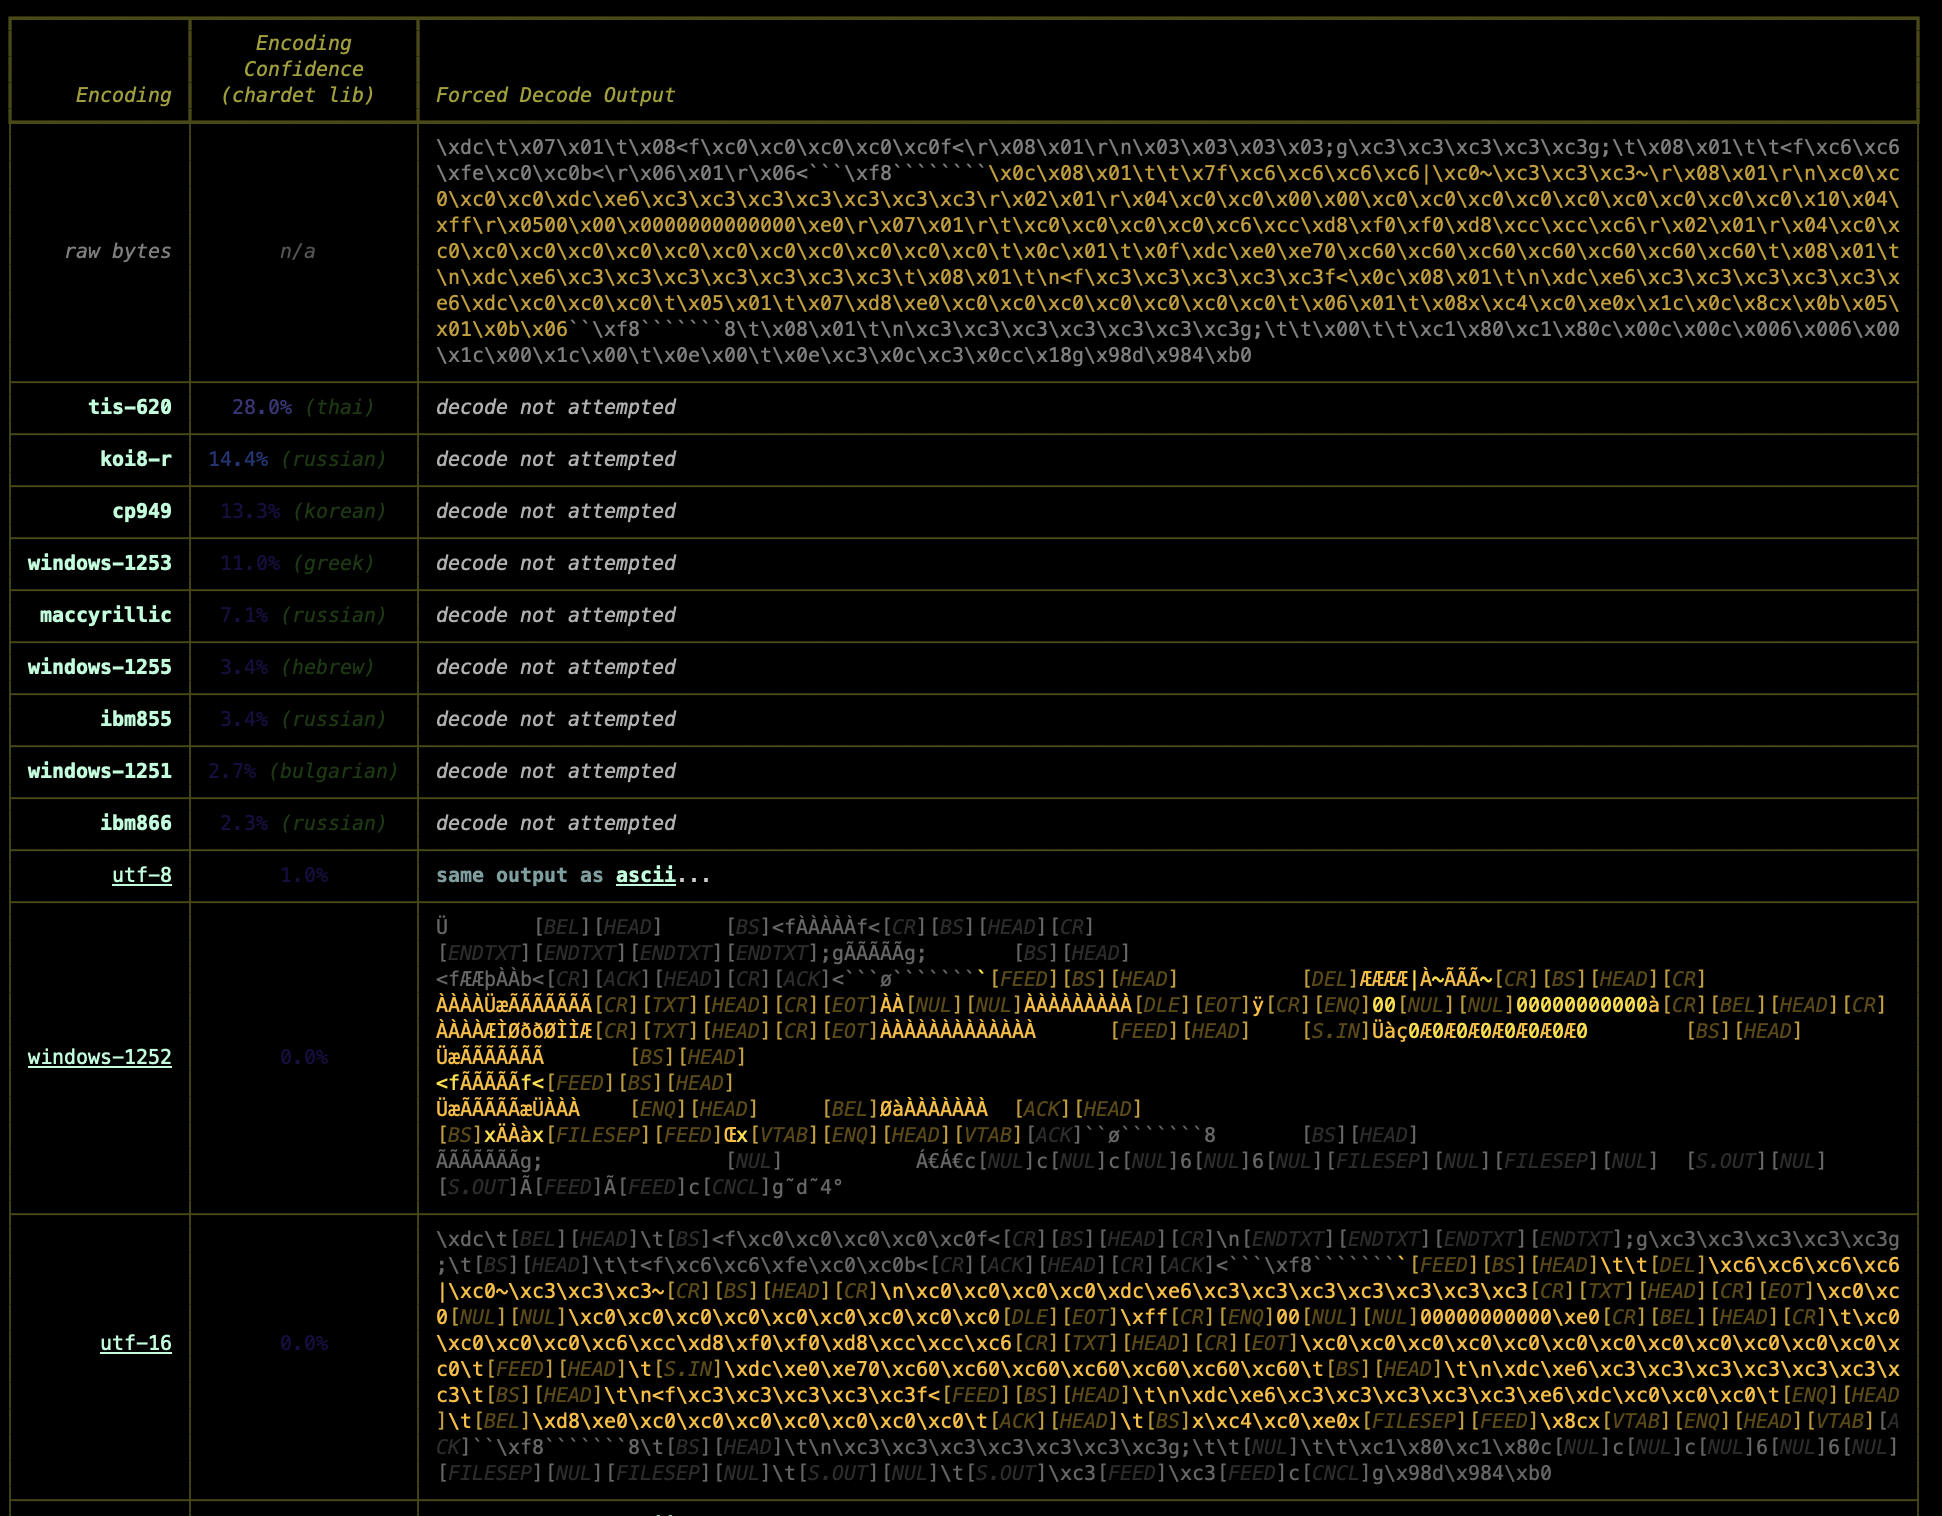 michelcrypt4d4mus/yaralyzer
Visuell inspizieren und YARA- und Regex-Übereinstimmungen in binären sowie Textdaten zwangsweise dekodieren, mit Farben. Viele Farben.
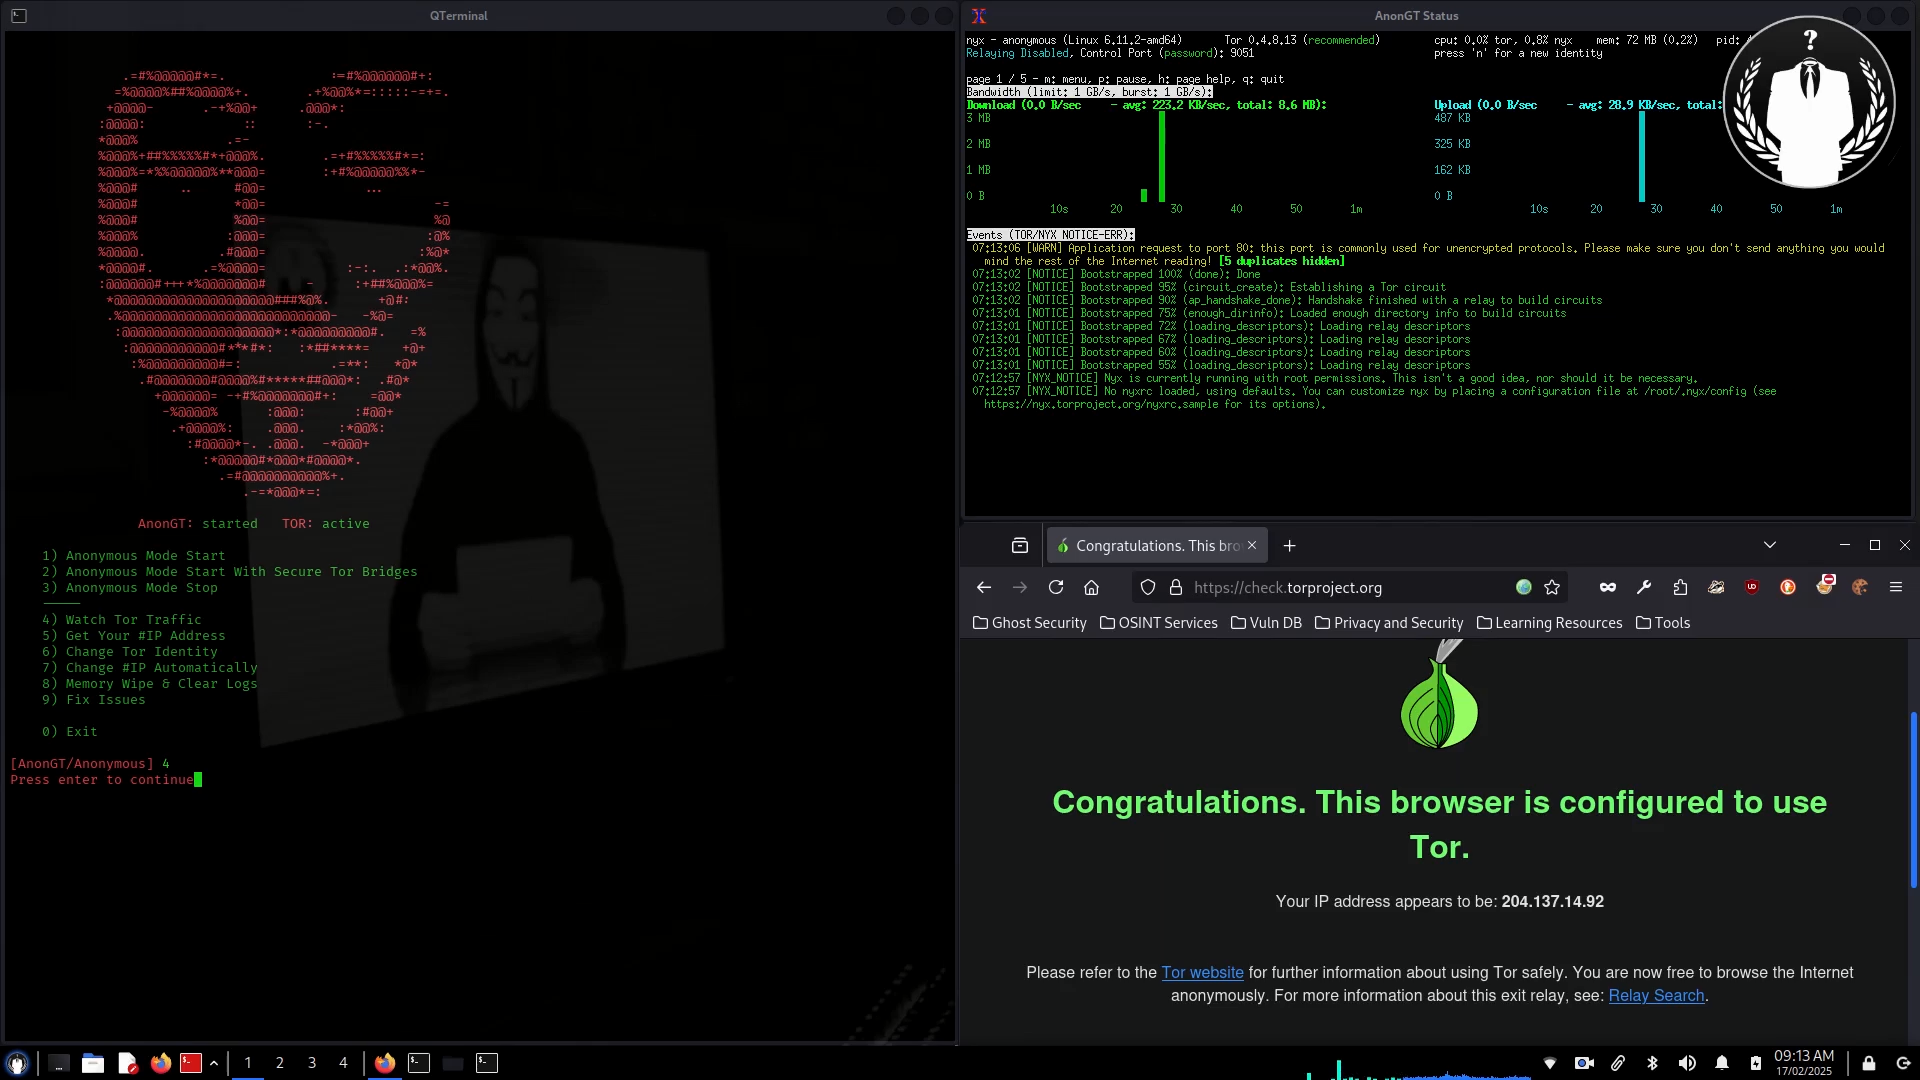 gt0day/anongt
Gesamten Datenverkehr über das Tor-Netzwerk für Kali Linux umleiten
 idiom/pftriage
Python-Tool und Bibliothek zur Unterstützung der Analyse von Dateien während der Malware-Triage und -Analyse.
 pbnj/infosec-interview-questions
🗒️ Eine [in Arbeit befindliche] Sammlung von Interviewfragen für Rollen im Bereich Informationssicherheit
 kd8bny/limeaide
Eine Python-Anwendung, die entwickelt wurde, um den Arbeitsspeicher eines Linux-Clients remote zu sichern und ein Volatility-Profil für die spätere…
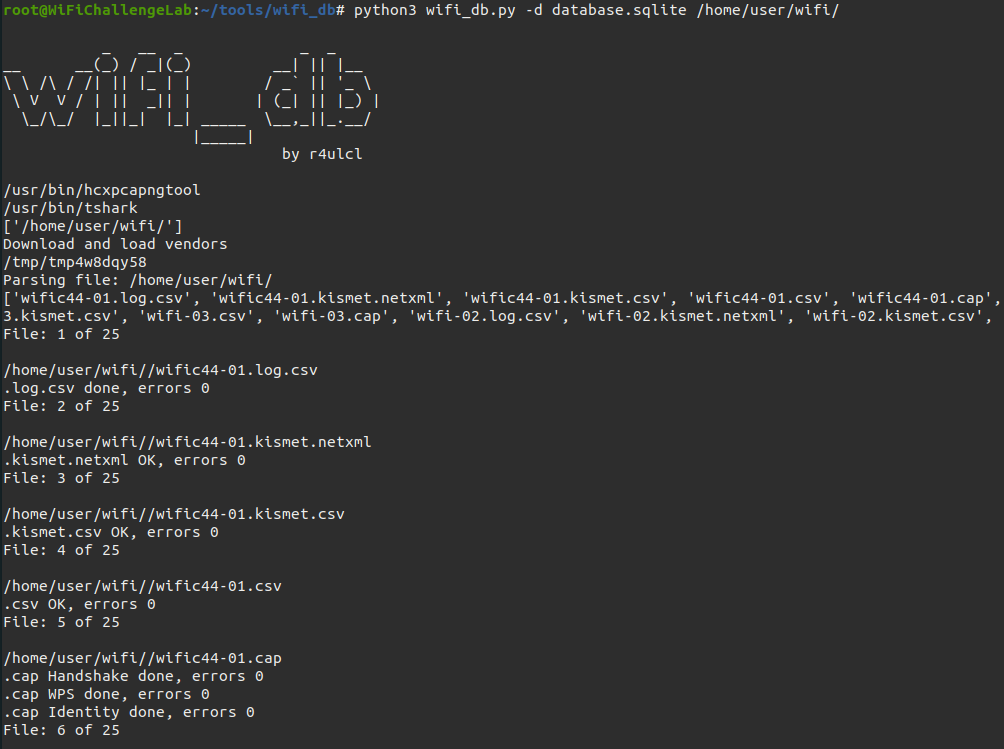 r4ulcl/wifi_db
Script, um Aircrack-ng-Captures in eine SQLite-Datenbank zu parsen und nützliche Informationen zu extrahieren wie Handshakes, MGT-Identitäten,…
 cado-security/dfir_resources_revil_kaseya
Ressourcen für DFIR-Fachleute, die auf den REvil-Ransomware-Kaseya-Supply-Chain-Angriff reagieren
 patrickdw123/paranoidf
ParanoiDF - PDF-Analyse-Suite basierend auf PeePDF von Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Hinzugefügte Tools: Passwort-Knacken,…
 abelcheung/rifiuti2
Analysator für den Windows-Papierkorb
 adulau/the-art-of-pivoting
Die Kunst des Pivotierens - Techniken für Geheimdienstanalysten, um neue Beziehungen in einer komplexen Welt zu entdecken
 cristianzsh/amcache-evilhunter
Windows-Amcache.hve-Registrierungsstruktur parsen und analysieren, VirusTotal-Integration.
 libyal/libfwsi
Bibliothek für den Zugriff auf das Windows Shell Item-Format
 abdulrhmanalfaifi/fennec
Tool zur Sammlung von Artefakten für *nix-Systeme
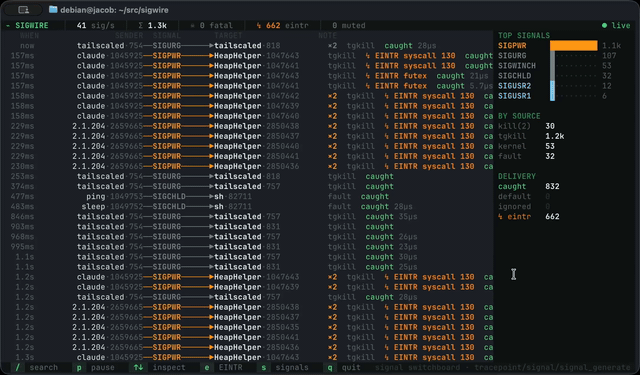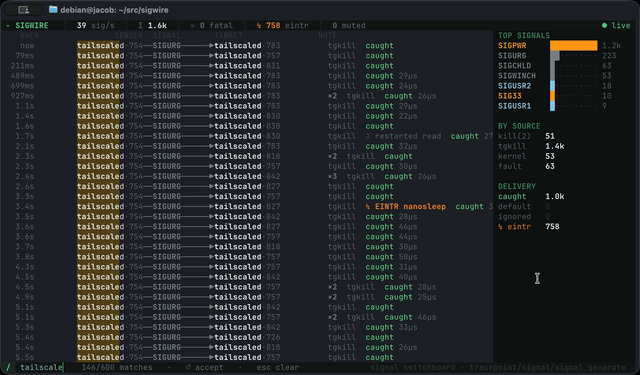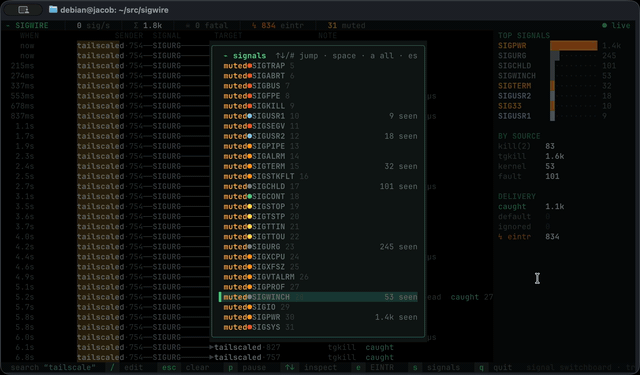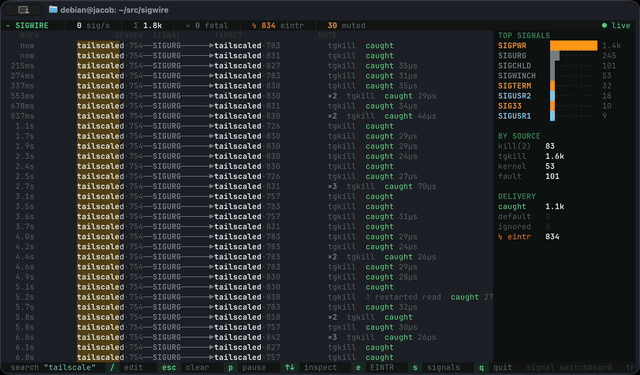 yeet-src/sigwire
Live-Kernel-Signal-Beobachtungswerkzeug, das eBPF-Tracepoints verwendet, um jedes auf einem Linux-Host ausgelöste Signal zu streamen und in Echtzeit…
 dmtrkovalenko/ffs
F*ck file system - CLI-Dateisuche-Tool, das den OS-Kernel umgeht und deine Festplatte direkt liest
 loresuso/psc
das ps-Dienstprogramm, mit einem eBPF-Twist und Container-Kontext








