
 #1
Tools für Firmware-Extraktion, Entpacken, Emulation, Schwachstellenerkennung und Binäranalyse.
Kitploit empfohlen
 pauljrowland/bootholefix
Dieses Skript behebt den BootHole-Bug, der in CVE-2020-25632 und/oder CVE-2021-20233 identifiziert wurde.
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Leichte Implementierung von Protocol Buffers in ANSI C für Mikrocontroller und speicherbeschränkte eingebettete Systeme, die eine effiziente…
 qkaiser/broadcom-wps
Werkzeuge zur Fingerabdruck-Erkennung von WiFi-Access-Points, die das Broadcom SDK ausführen, sowie eine Liste bekannter betroffener Geräte.
 yasindce1998/barzakh
Ring -4 bis Ring 0: Forschungsplattform für Offensive-Defensive-Firmware. Wir bauen die Bootkits, dann fangen wir sie. Geschlossener Kreislauf. Null…
 cplusplus17/deco-filepush-disclosure
Offenlegung und PoC für eine Root-Datei-Lese-/Schreibschwachstelle im Debug-Kanal des TP-Link Deco XE75 Pro V3 (tmpsvr-Opcodes 0xC456/0xF0), mit…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-Engineering-Notizen und Python-Tooling für die Firmware der JBL Wave Buds 2 (BES1306): OTA-Containerformat, Flash-Layout, BLE/GATT-Protokoll…
 trungnguyen1909/qemu-t8030
iPhone 11 emuliert auf QEMU
 das-labor/panopticon
Ein freies, plattformübergreifendes Disassembler-Tool.
 tenable/routeros
RouterOS-Sicherheitsforschungstools und Proof of Concepts
 ptresearch/inteltxe-poc
Intel Management Engine JTAG Proof of Concept
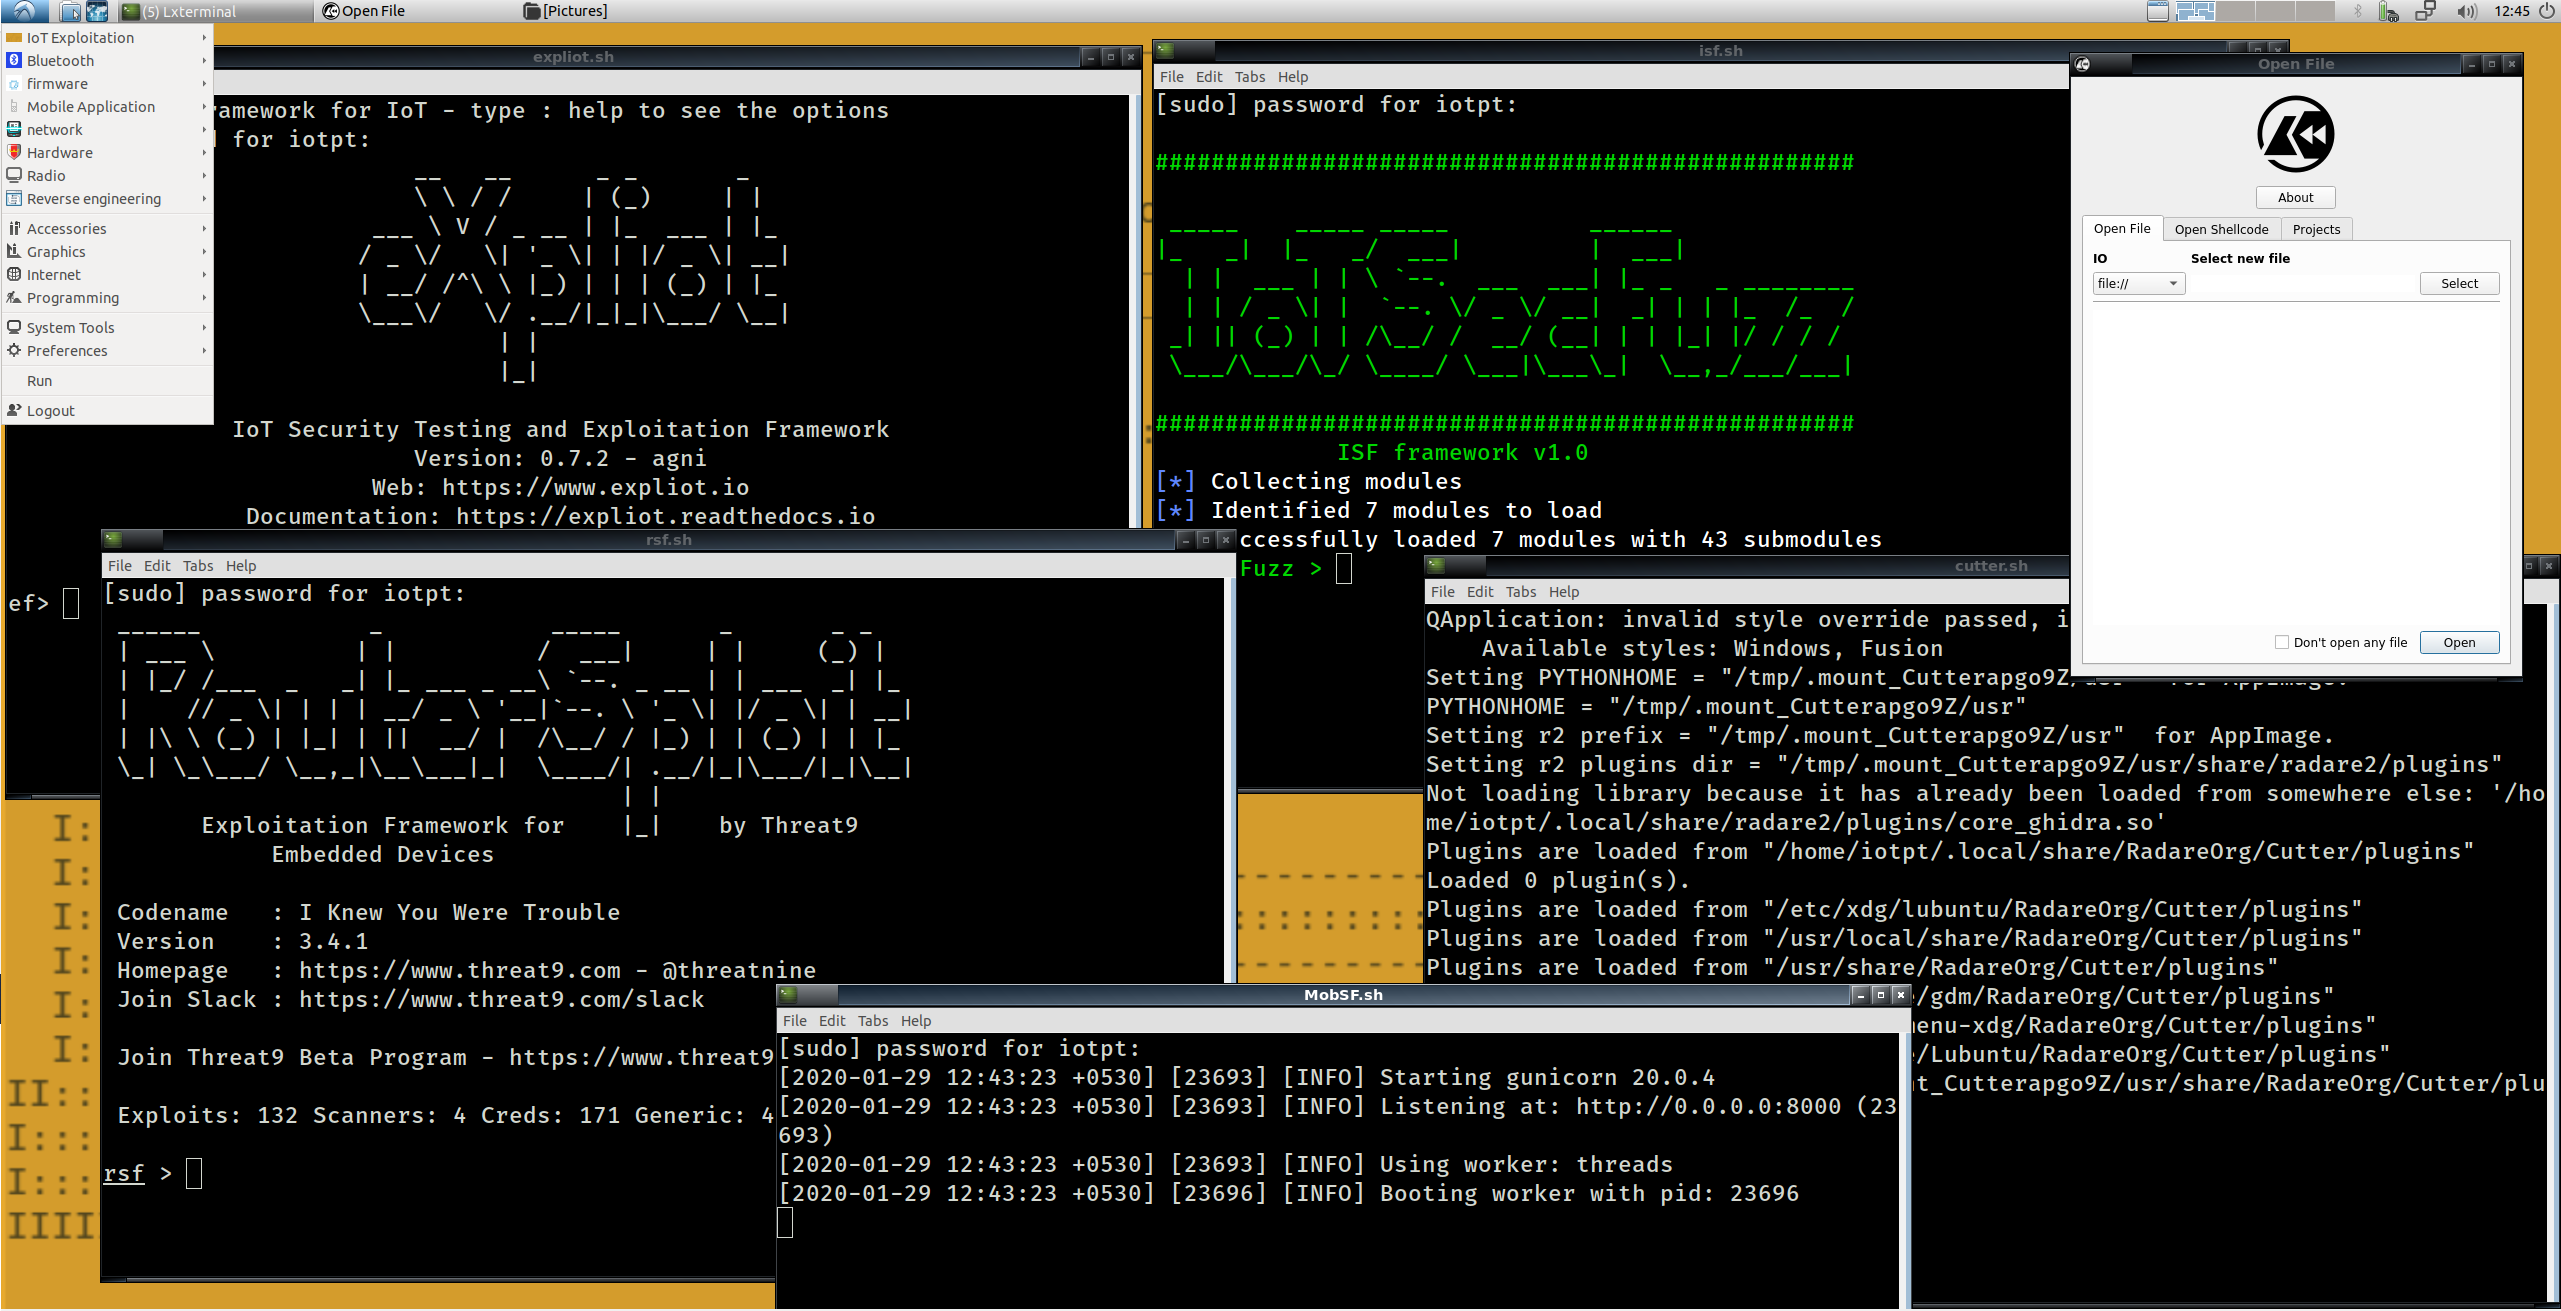 iot-ptv/iot-pt-v1
Eine virtuelle Umgebung zum Pentesting von IoT-Geräten
 yeggor/uefi_retool
Ein Werkzeug für das Reverse Engineering von UEFI-Firmware
 certcc/trommel
TROMMEL: Durchsuchen Sie eingebettete Gerätedateien, um potenzielle Schwachstellenindikatoren zu identifizieren
 beardypig/ghidra-emotionengine
Ghidra-Prozessor für die MIPS-basierte Emotion-Engine-CPU der Play Station 2.
 boschresearch/gdbfuzz
Fuzzing eingebetteter Systeme mittels Hardware-Breakpoints
 ospg/binwalk
Firmware-Analyse-Tool
 sentinel-one/efi_fuzz
Coverage-gesteuerter Fuzzer für UEFI-NVRAM-Variablen unter Verwendung von Qiling-Emulation und AFL++, um Firmware-Schwachstellen durch automatisierte…
 xchwarze/ar150-wifipineapple
Konvertieren Sie Ihre AR150 in eine Wifi Pineapple NANO








