
 #1
Tools für Firmware-Extraktion, Entpacken, Emulation, Schwachstellenerkennung und Binäranalyse.
Kitploit empfohlen
 jaden-bowers/tenda-router-vr-and-exploit
Beschreibung für Tenda AC15 Router Firmware-Neuhosting und Remote-Befehlsausführung (CVE-2020-10987) Exploit-Reproduktion.
 donfanning/mips-cve-2014-9222
Lass uns Spaß haben, indem wir in die Firmware eines Zyxel-Routers und die MIPS-Architektur eintauchen.
 myasnik/hardware-hacking-cheatsheet
Hardware-Hacking-Spickzettel
 spiralbl0ck/sigint_through_brother_printers
Exploitieren Sie verwundbare Brother-Drucker über CVE-2017-7588, sammeln Sie Daten und entwickeln Sie kundenspezifische Firmware-Implantate für die…
 hessandrew/cve-2020-0557_intel-sa-00338
https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00338.html
 spiralbl0ck/bios-stuff-related-programming
ENDZIEL:BIOS-ROOTKIT UND RSHELL MIT BIOS-NETZWERKSTACK
 dudux/routerfirmwares
Eine Reihe von Router-Firmware-Images. Hauptsächlich solche, die nicht verfügbar sind und über JTAG, UART, das Entlöten des Flash-Speichers oder das…
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: Root-Zugriff und Klartext-Anmeldedaten-Offenlegung in AZIOT Smart CCTV
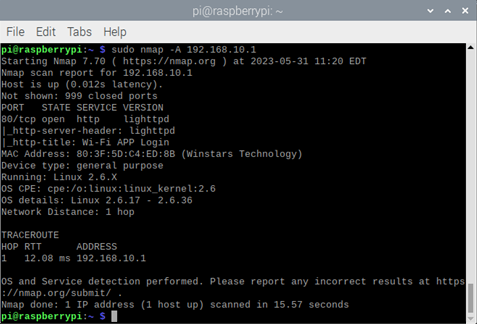 scorpion-security-labs/cve-2020-12124
Proof-of-Concept-Exploit für CVE-2020-12124, das den Wavlink-AC1200-Router angreift und eine nicht authentifizierte Befehlsinjektion sowie einen…
 kaisersource/cve-2021-3166
Proof-of-Concept-Exploit für CVE-2021-3166, das ASUS-DSL-N14U-Router über einen bösartigen Firmware-Upload angreift und einen…
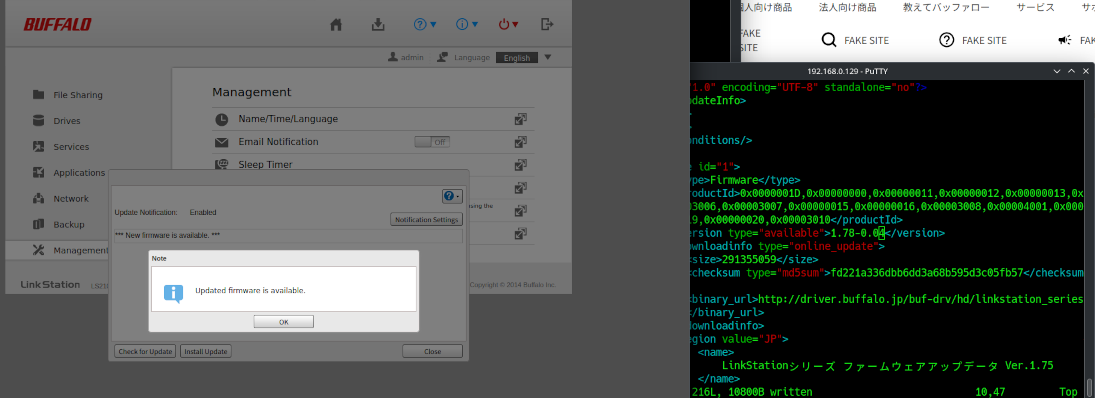 christopher-pace/cve-2023-51073
Firmware-Update-Server-Verifizierungsschwachstelle auf Buffalo LS210D Version 1.78-0.03
 justinsteven/cve-2020-10759-poc
Proof of Concept für CVE-2020-10759 (Umgehung der Signaturvalidierung in fwupd)
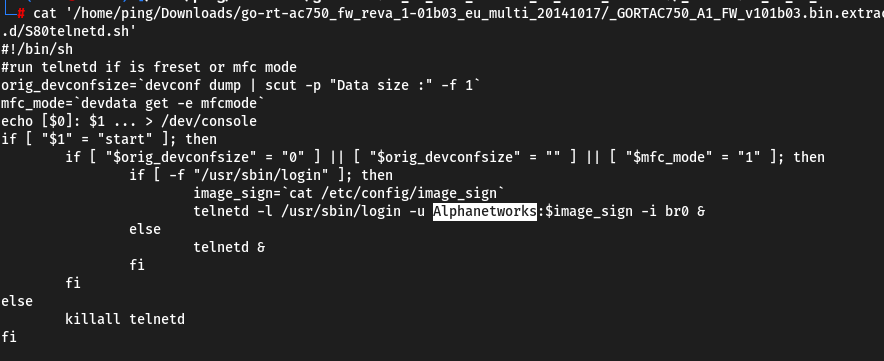 fallenskill1/cve-2024-22853
D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03 hat ein hartcodiertes Passwort für das Alphanetworks-Konto, das es Angreifern ermöglicht, über eine…
 risuxx/cve-2023-34853
Offenlegung von CVE-2023-34853: einer Stapelüberlauf-Schwachstelle in der Supermicro X12DPG-QR BIOS-Firmware, die eine lokale Privilegienausweitung…
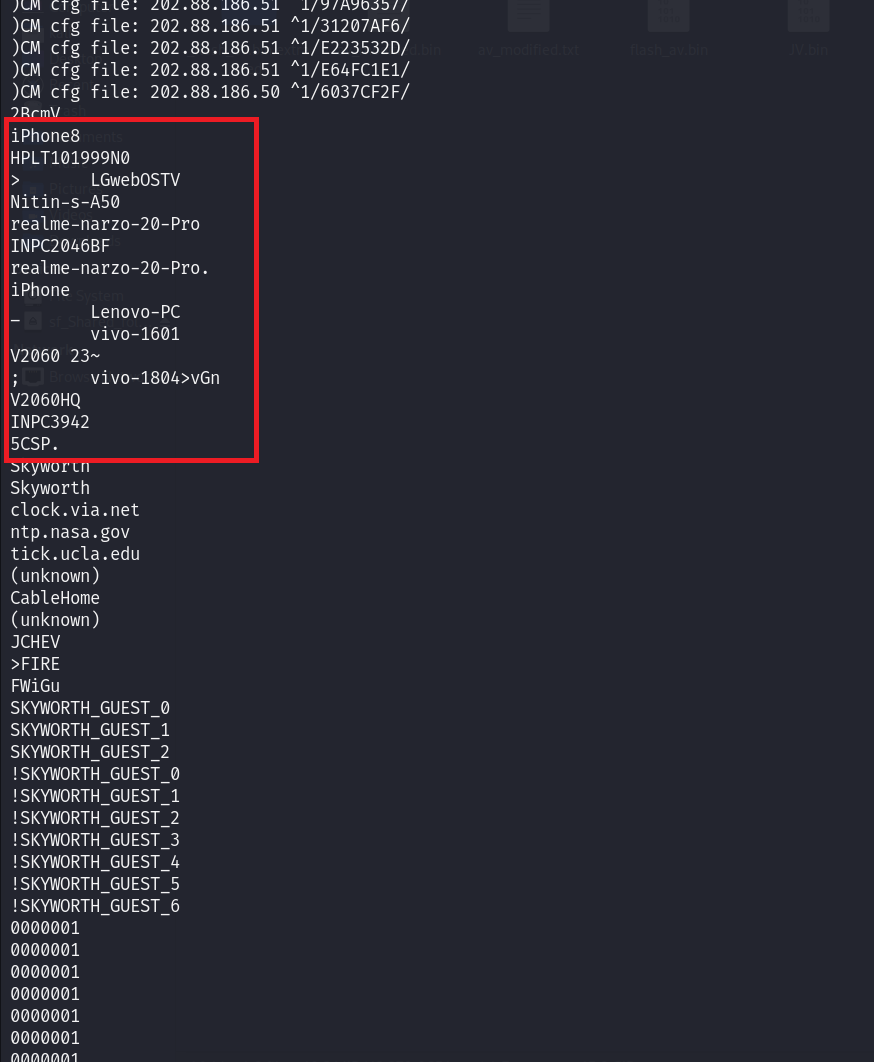 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
 tadash10/detect-cve-2024-0762
Das Erkennen von Schwachstellen wie CVE-2024-0762, insbesondere in UEFI-Firmware, ist aufgrund der Low-Level-Natur ziemlich herausfordernd.








