
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 funnywolf/viper
Adversary-Simulation und Red-Teaming-Plattform mit KI
 pwntester/ysoserial.net
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
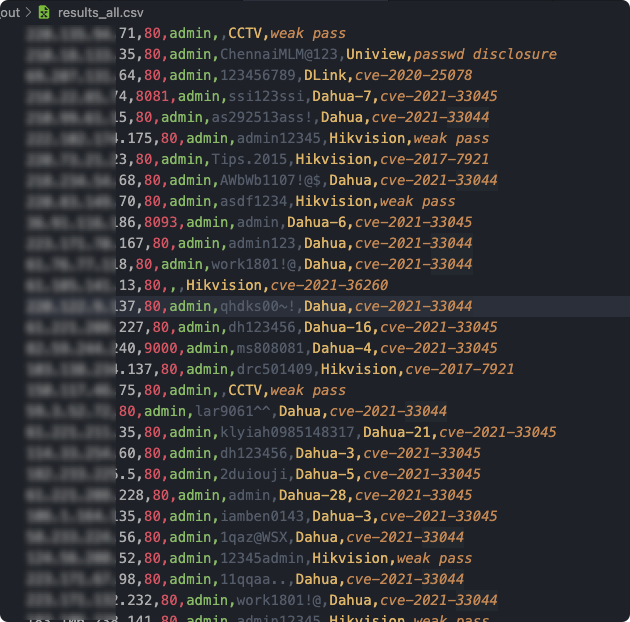 jorhelp/ingram
Webcam-Sicherheitslücken-Scanner-Tool | Webcam-Sicherheitslücken-Scanner-Werkzeug
 ghostpack/rubeus
Versuch, den dreiköpfigen Hund zu zähmen.
 nebusec/cybermeowfia
PoCs und Exploits für CVEs, entdeckt von NebuSec.

 aydinnyunus/keylogger
Erfassen Sie Tastatur-, Maus-, Bildschirmfoto- und Mikrofoneingaben vom Zielcomputer und senden Sie diese an Ihre E-Mail.
 cdk-team/cdk
📦 Erleichtern Sie die Sicherheitstests von K8s, Docker und Containerd.
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
 ly4k/certipy
Tool für die Active Directory Certificate Services Enumeration und Missbrauch
 datadog/stratus-red-team
:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud
 jonathansalwan/ropgadget
Suche nach ROP-Gadgets in ELF-, PE-, Mach-O- und Raw-Binaries auf x86-, ARM-, MIPS- und RISC-V-Architekturen. Unterstützt automatische…
 zerbea/hcxtools
Eine kleine Sammlung von Werkzeugen, um Pakete aus Capture-Dateien in Hash-Dateien zu konvertieren, zur Verwendung mit Hashcat oder John the Ripper.
 x0rz/eqgrp_lost_in_translation
Entschlüsselter Inhalt von odd.tar.xz.gpg, swift.tar.xz.gpg und windows.tar.xz.gpg
 theofficialflow/pppwn
PPPwn – PlayStation 4 PPPoE RCE
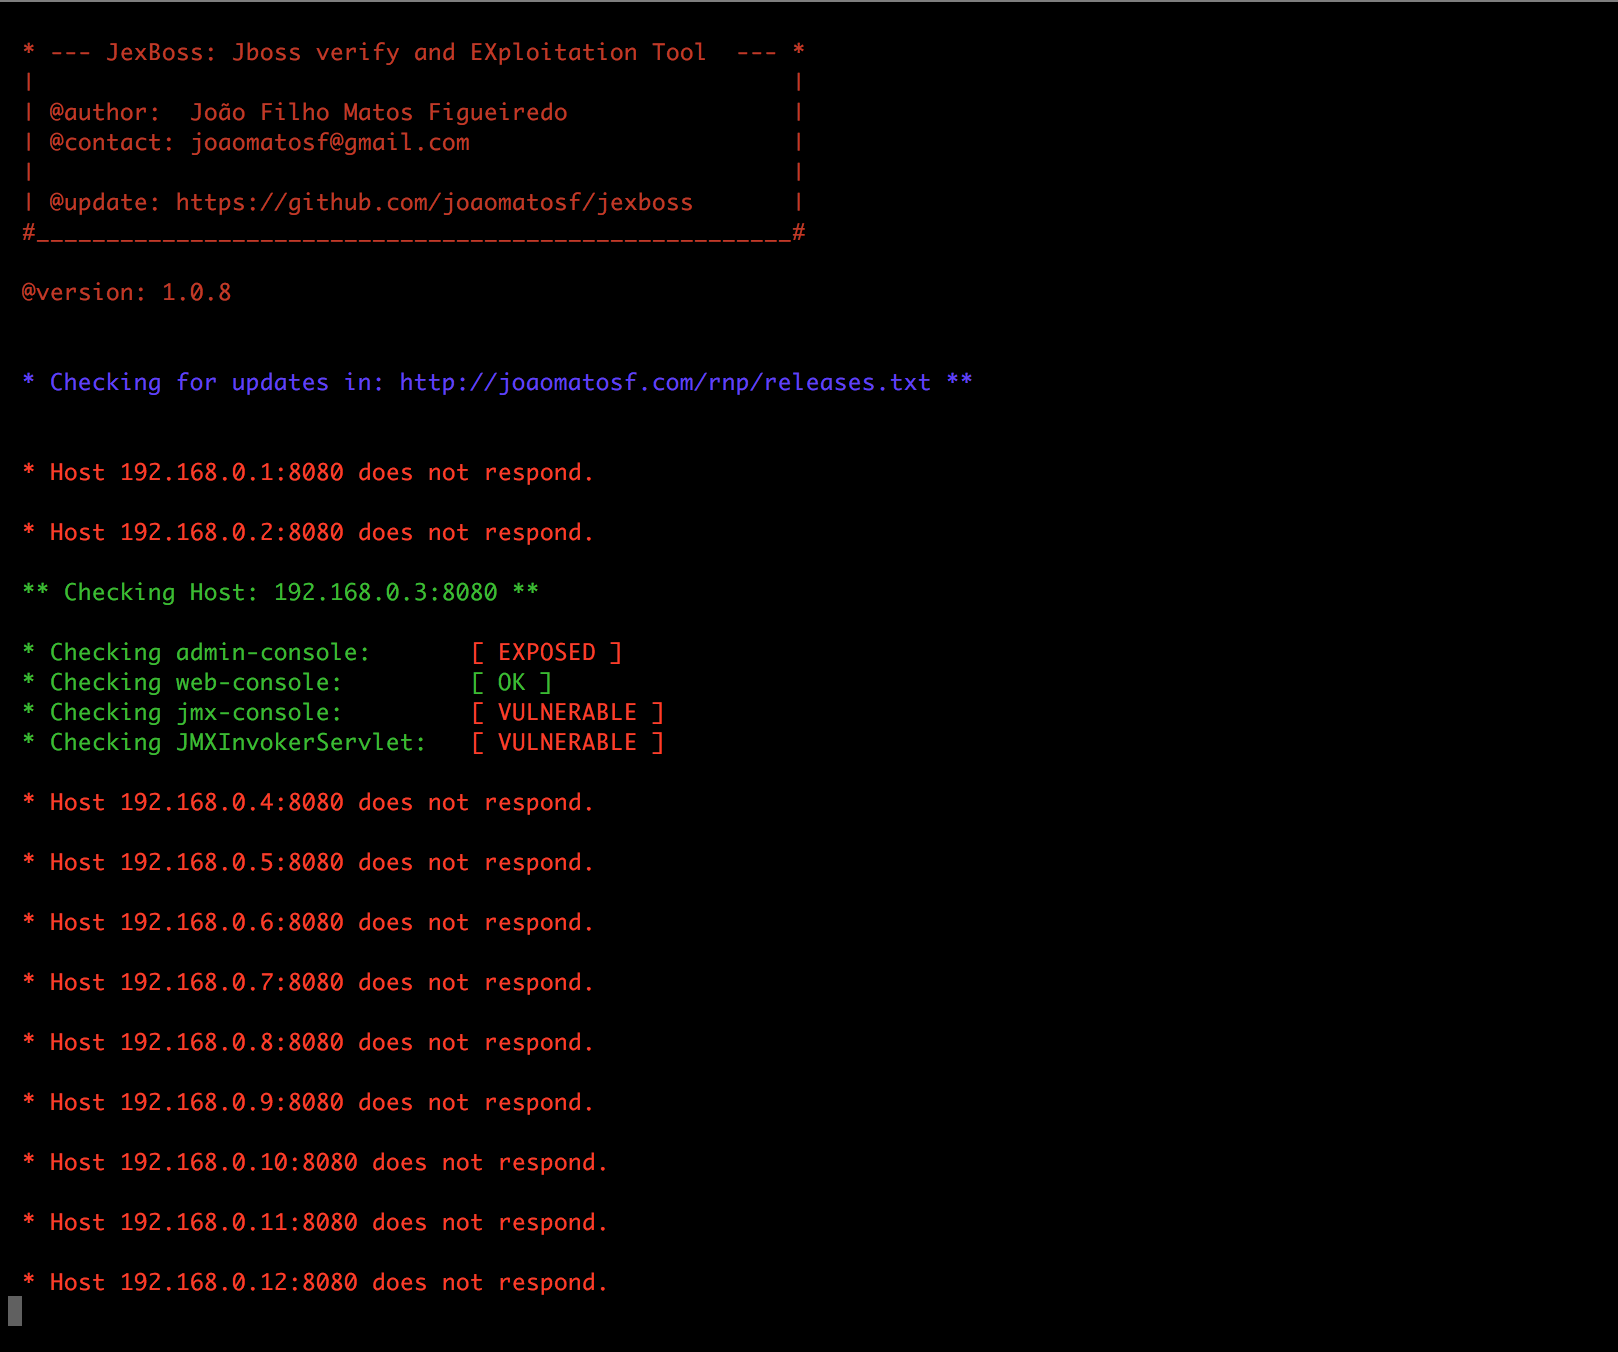 joaomatosf/jexboss
JexBoss: Jboss (und Java-Deserialisierungsschwachstellen) Verifizierungs- und Exploitation-Tool








