
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 mgeeky/penetration-testing-tools
Eine Sammlung von mehr als 170+ Tools, Skripten, Cheatsheets und anderem Loot, die ich über Jahre für Red Teaming, Pentesting und…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 dana-at-cp/backdoor-apk
backdoor-apk ist ein Shell-Skript, das den Prozess des Hinzufügens einer Backdoor zu einer beliebigen Android-APK-Datei vereinfacht. Benutzer dieses…
 cobbr/covenant
Covenant ist ein kollaboratives .NET C2-Framework für Red Teamer.
 netspi/powerupsql
PowerUpSQL: Ein PowerShell-Toolkit für Angriffe auf SQL Server
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)
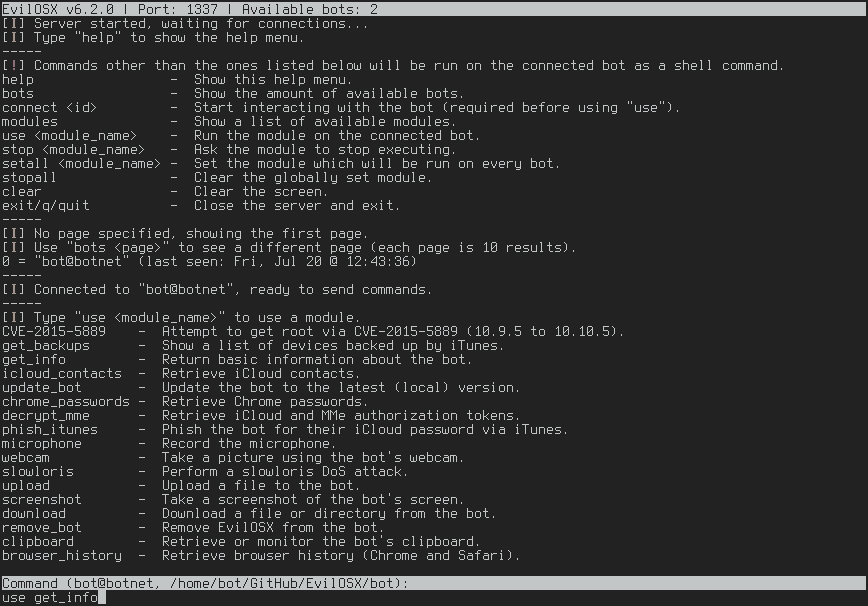 marten4n6/evilosx
Ein bösartiges RAT (Fernwartungstool) für macOS / OS X.
 gracenolan/notes
Kuratierte Studiennotizen und Interviewvorbereitungsleitfaden für Sicherheitsingenieur-Rollen, die Netzwerktechnik, Websicherheit, Kryptographie,…
 designativedave/androrat
Fernverwaltungstool für Android-Geräte
 threedr3am/learnjavabug
Java-sicherheitsbezogene Schwachstellen- und Technik-Demos, native Java-, Fastjson-, Jackson-, Hessian2-,…
 thewover/donut
Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…
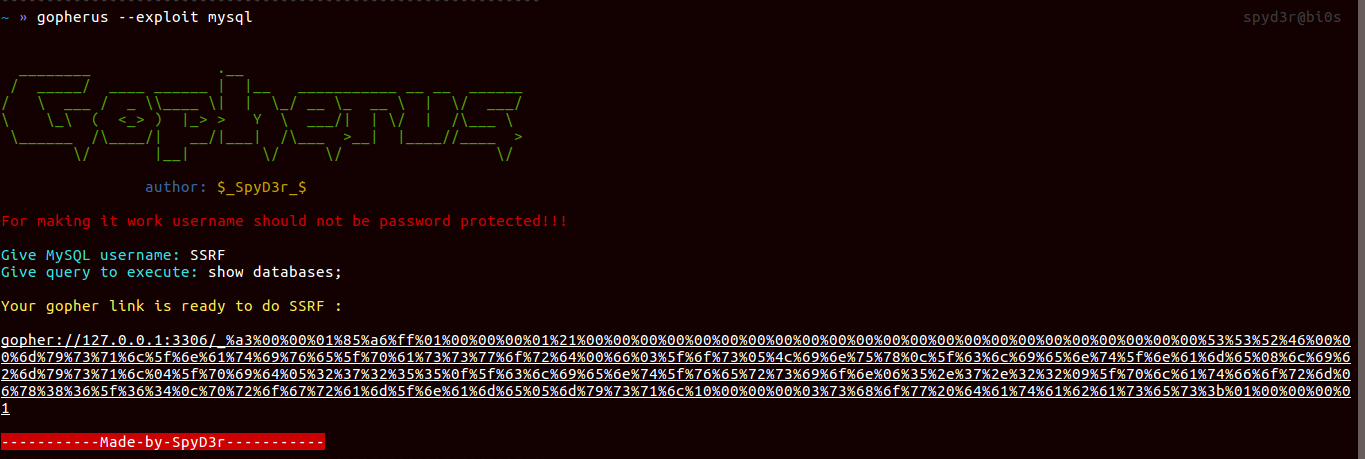 tarunkant/gopherus
Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen.
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
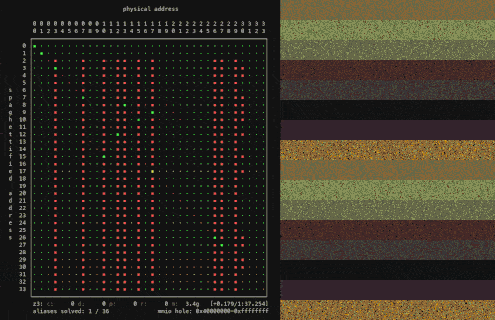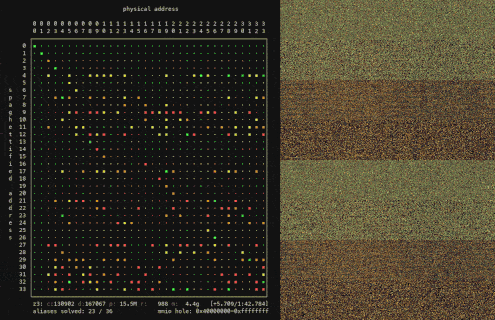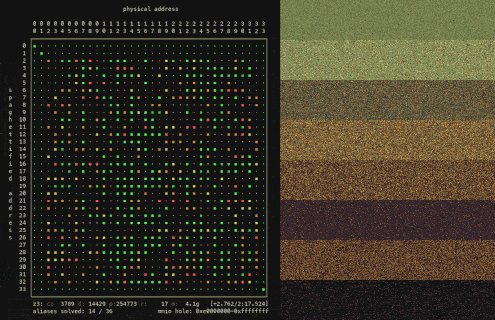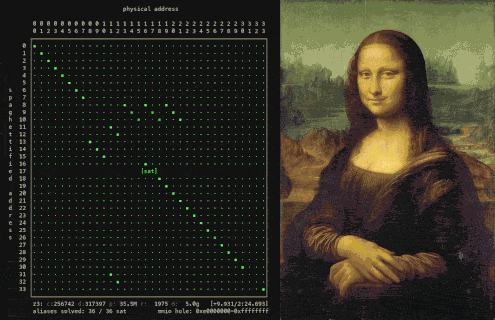 xoreaxeaxeax/skitter-creek-bath-salts
Alles auf der CPU mit DRAM-Scrambling freischalten
 maxchehab/css-keylogging
Chrome-Erweiterung und Express-Server, die die Keylogging-Fähigkeiten von CSS ausnutzen.
 byt3bl33d3r/silenttrinity
Ein asynchroner, kollaborativer Post-Exploitation-Agent, unterstützt von Python und .NETs DLR
 ch0pin/medusa
Mobile-Edge-Dynamische Einheitliche Sicherheitsanalyse
 r4j0x00/exploits
Sammlung von Proof-of-Concept-Exploits, die sich auf Linux-Kernel-LPE-, sudo-Heap-Overflow- und Chrome-V8-OOB-Write-Schwachstellen für…








