
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 metarget/k0otkit
k0otkit ist eine universelle Post-Penetrationstechnik, die bei Penetrationen gegen Kubernetes-Cluster eingesetzt werden kann.
 tykawaii98/cve-2024-30088
Proof-of-concept-Exploit für CVE-2024-30088, eine TOCTOU-Schwachstelle im Windows-Kernel in AuthzBasepCopyoutInternalSecurityAttributes, die über…
 paralelo14/google_explorer
Massen-Exploitationstool in Python
 zhuowei/cheese
CVE-2025-21479 Proof-of-Concept, denke ich
 mr-in4inci3le/sliver-gui
Eine Desktop-Operator-Konsole für Sliver C2, erstellt mit Wails. Bietet eine native, leichtgewichtige GUI-Oberfläche für Sliver, indem sie direkt mit…
 safebreach-labs/sireprat
Remote-Befehlsausführung als SYSTEM unter Windows IoT Core (Releases verfügbar für Python2.7 & Python3)
 k2/ehtrace
ATrace ist ein Tool zur Verfolgung der Ausführung von Binärdateien unter Windows.
 owenpawl/cerberus-re-skill
cerberus-re ist eine lokale, Apple-fokussierte Reverse-Engineering-Workbench zum Aufbau einer wiederholbaren dreiköpfigen…
 optiv/registry-recon
Cobalt Strike Aggressor Script, das System-/AV-/EDR-Aufklärung durchführt
 samyk/quickjack
Quickjack ist ein Point-and-Click-Tool zur intuitiven Erstellung fortgeschrittener Clickjacking- und Frame-Slicing-Angriffe.
 awakened1712/cve-2019-11932
Einfacher POC zur Ausnutzung des WhatsApp Double-Free-Fehlers in DDGifSlurp in decoding.c in libpl_droidsonroids_gif
 ryhanson/externalc2
Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server
 ben-lichtman/ropr
Ein blitzschneller™ mehrthreadiger ROP-Gadget-Finder. Alternative zu ropper / ropgadget (derzeit nur x86)
 orange-cyberdefense/keepwn
Ein Python-Tool zur Automatisierung der KeePass-Erkennung und Geheimnisextraktion.
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Automatische Payload-Auslösung & Verschlüsselungsmethode
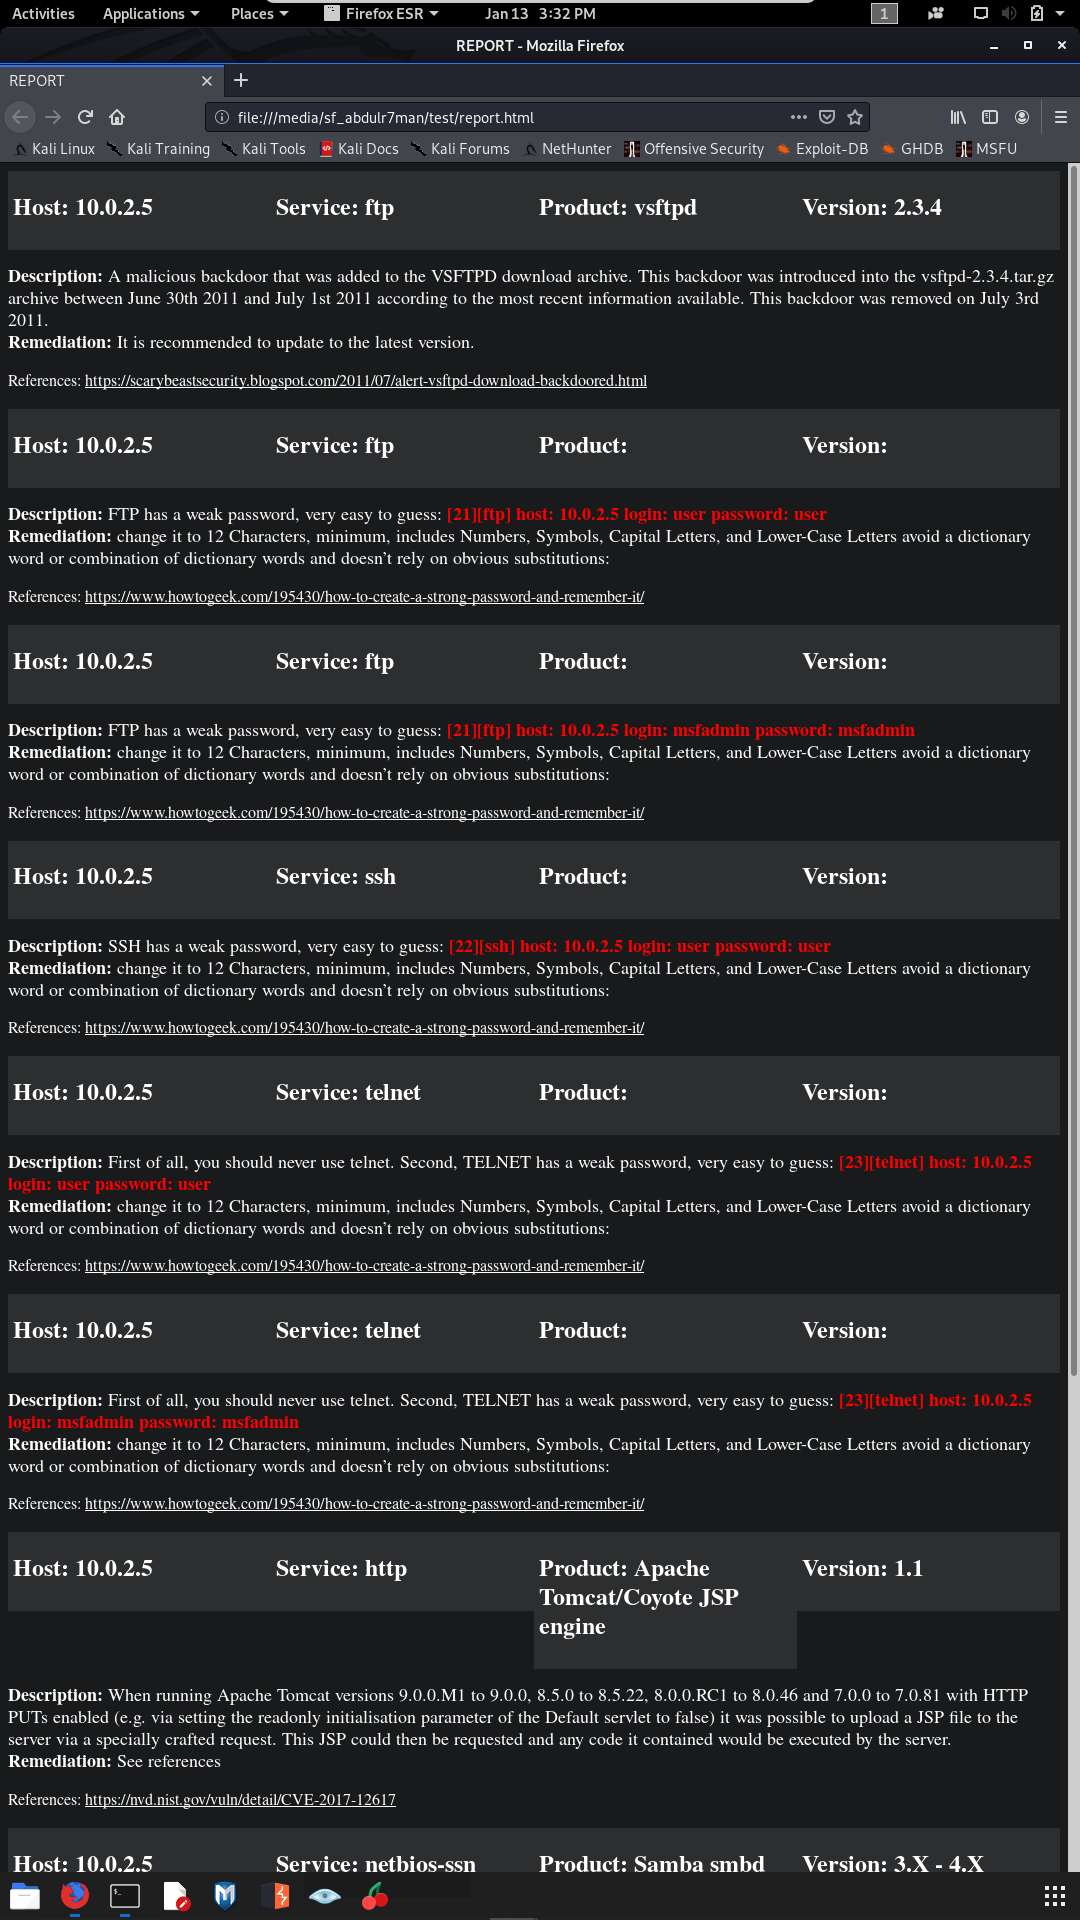 abdulr7mann/hackerenv
Automatisiertes Penetrationstest-Werkzeug, das IPs durchsucht, Ports und Schwachstellen scannt, Exploits ausführt und eine interaktive Shell mit…
 jduck/cve-2015-1538-1
Python-Exploit für CVE-2015-1538-1, der auf den Integer-Überlauf des 'stsc'-MP4-Atoms von Stagefright abzielt, um eine Remote-Codeausführung und eine…
 hackerschoice/bincrypter
ELF- und Shell-Skripte packen/verschlüsseln/verschleiern








