
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 frohoff/ysoserial
Ein Proof-of-Concept-Tool zum Generieren von Payloads, die unsichere Java-Objekt-Deserialisierung ausnutzen.
 palera1n/palera1n
Jailbreak für A8 bis A11, T2-Geräte, auf iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 und höher.
 theori-io/copy-fail-cve-2026-31431
Nutzt eine 9 Jahre alte lokale Linux-Kernel-Privilegienausweitung (CVE-2026-31431) aus; bietet getestete Exploit-Logik für Ubuntu, Amazon Linux, RHEL…
 qilingframework/qiling
Ein echtes instrumentierbares Binary-Emulations-Framework
 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
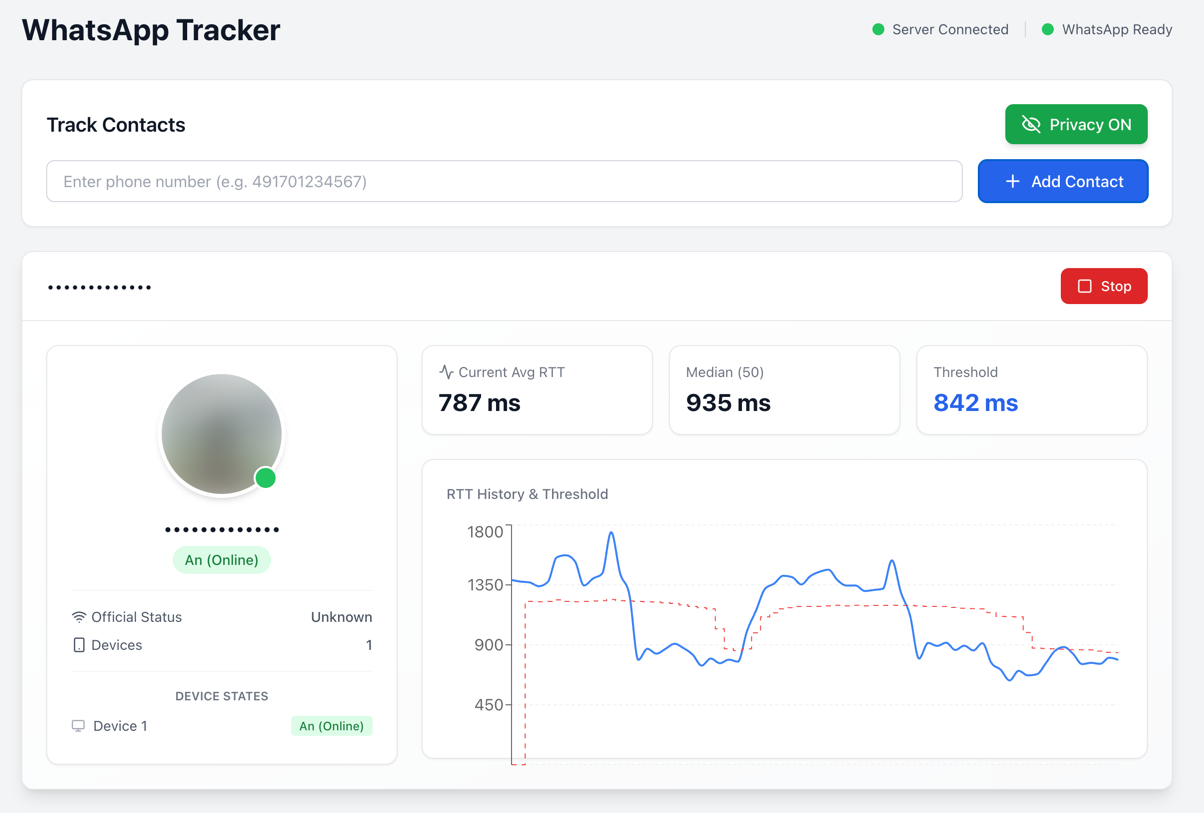 gommzystudio/device-activity-tracker
Eine Telefonnummer kann verraten, ob ein Gerät aktiv, im Standby oder offline ist (und mehr). Diese PoC demonstriert, wie Zustellbestätigungen +…
 0dayctf/reverse-shell-generator
Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 hfiref0x/uacme
Umgehung der Windows-Benutzerkontensteuerung
 gtworek/psbits
Einfache (relativ) Dinge, mit denen du etwas tiefer graben kannst als üblich.
 elementalsouls/claude-bughunter
Ein Claude Code Skill-Bundle für Bug Hunting und externe Red-Team-Arbeit – 82 Fähigkeiten, 15 Slash-Befehle, 681 offengelegte Berichtsmuster,…
 swisskyrepo/ssrfmap
Automatisches SSRF-Fuzzer- und Exploitation-Tool
 trustedsec/unicorn
Unicorn ist ein einfaches Werkzeug, um einen PowerShell-Downgrade-Angriff durchzuführen und Shellcode direkt in den Speicher zu injizieren. Basierend…
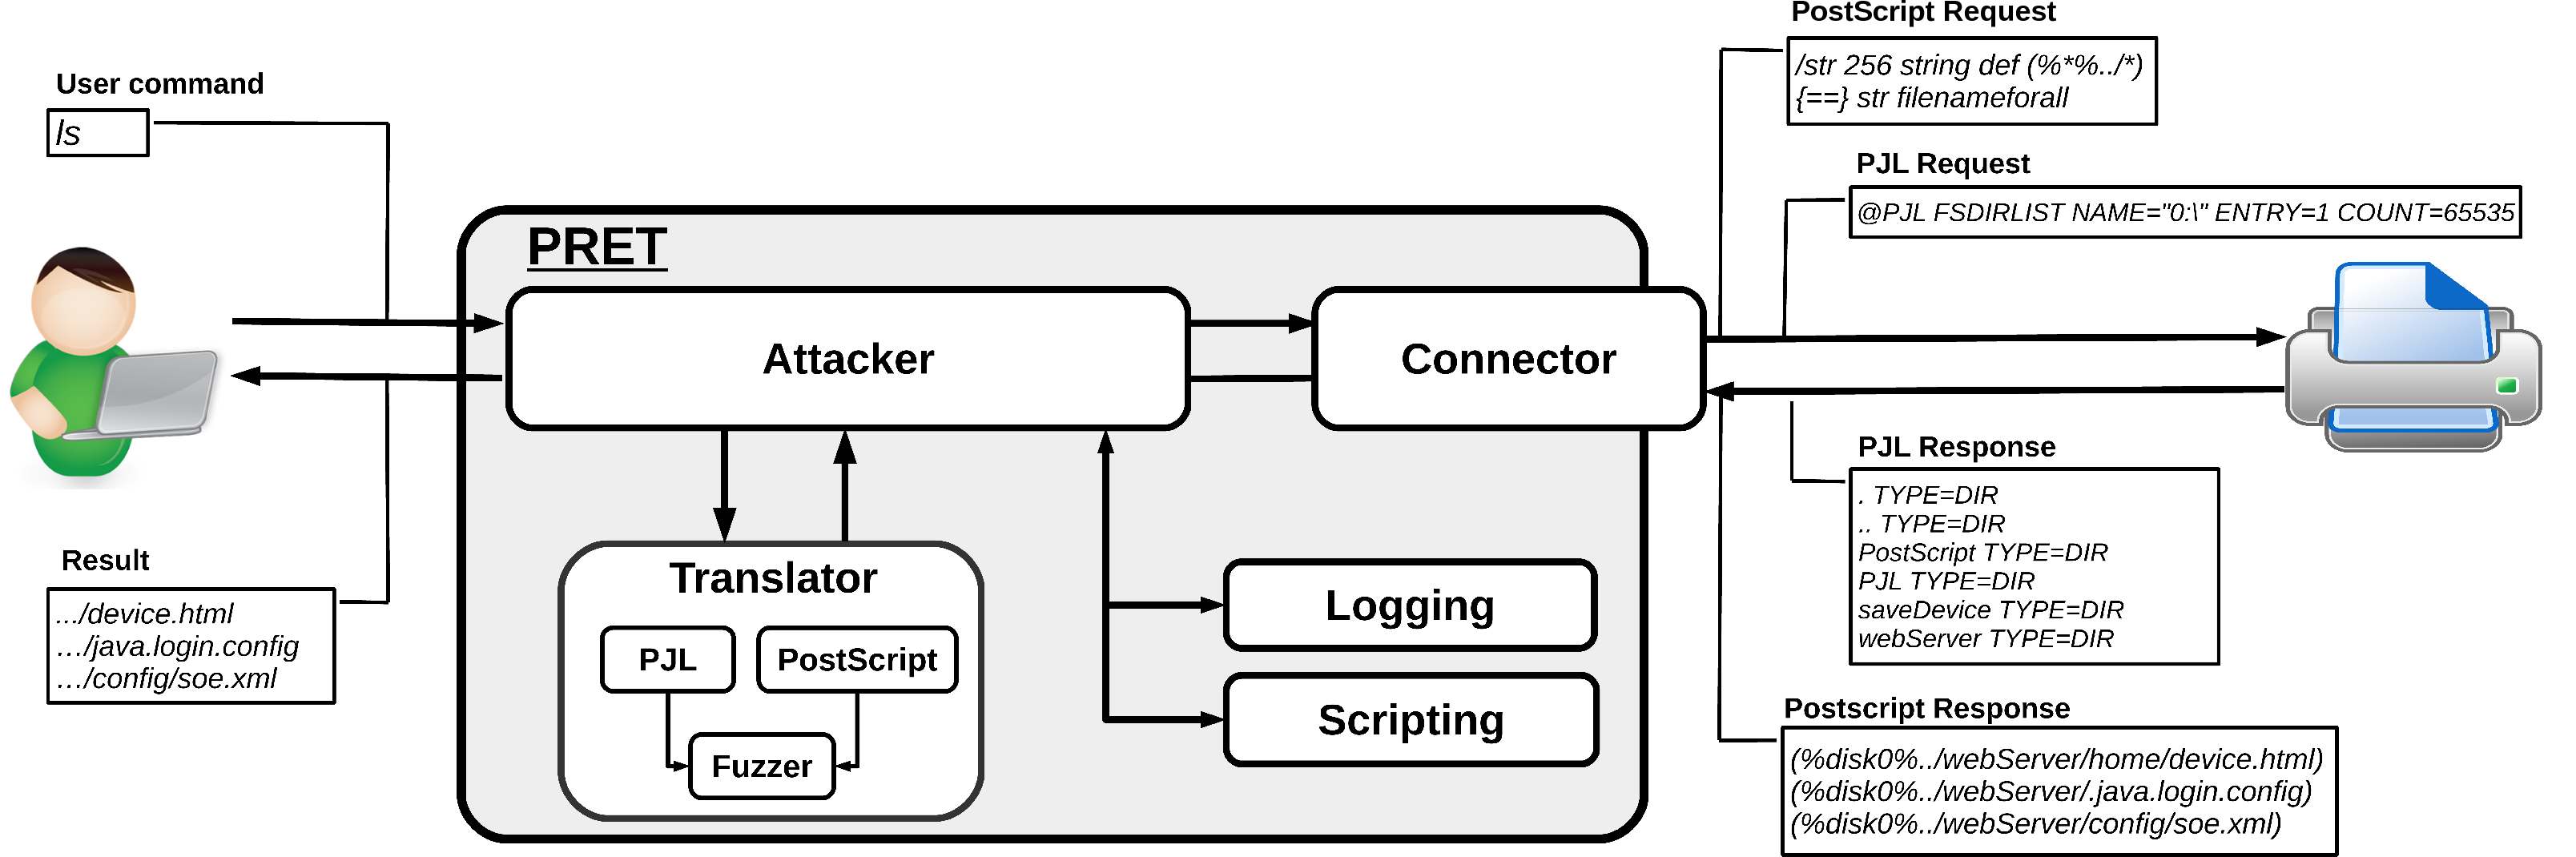 rub-nds/pret
Printer Exploitation Toolkit - Das Tool, das die Müllcontainer-Durchsuchung überflüssig gemacht hat.
 jonaslejon/malicious-pdf
Erstellt bösartige PDF-Testdateien für Penetrationstests, Bug-Bounty-Jagd und Red Teaming. Testet SSRF, XSS, XXE, NTLM-Credential-Diebstahl und…
 zhzyker/exphub
Exphub[Exploit-Skriptbibliothek] umfasst Exploit-Skripte für Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss und Drupal. Zuletzt hinzugefügt:…








