
 elementalsouls/claude-bughunter
Ein Claude Code Skill-Bundle für Bug Hunting und externe Red-Team-Arbeit – 82 Fähigkeiten, 15 Slash-Befehle, 681 offengelegte Berichtsmuster, kuratiert über 24 Kern-Schwachstellenklassen, plus Unternehmensidentitäts- und Infrastruktur-Angriffsmatrizen.

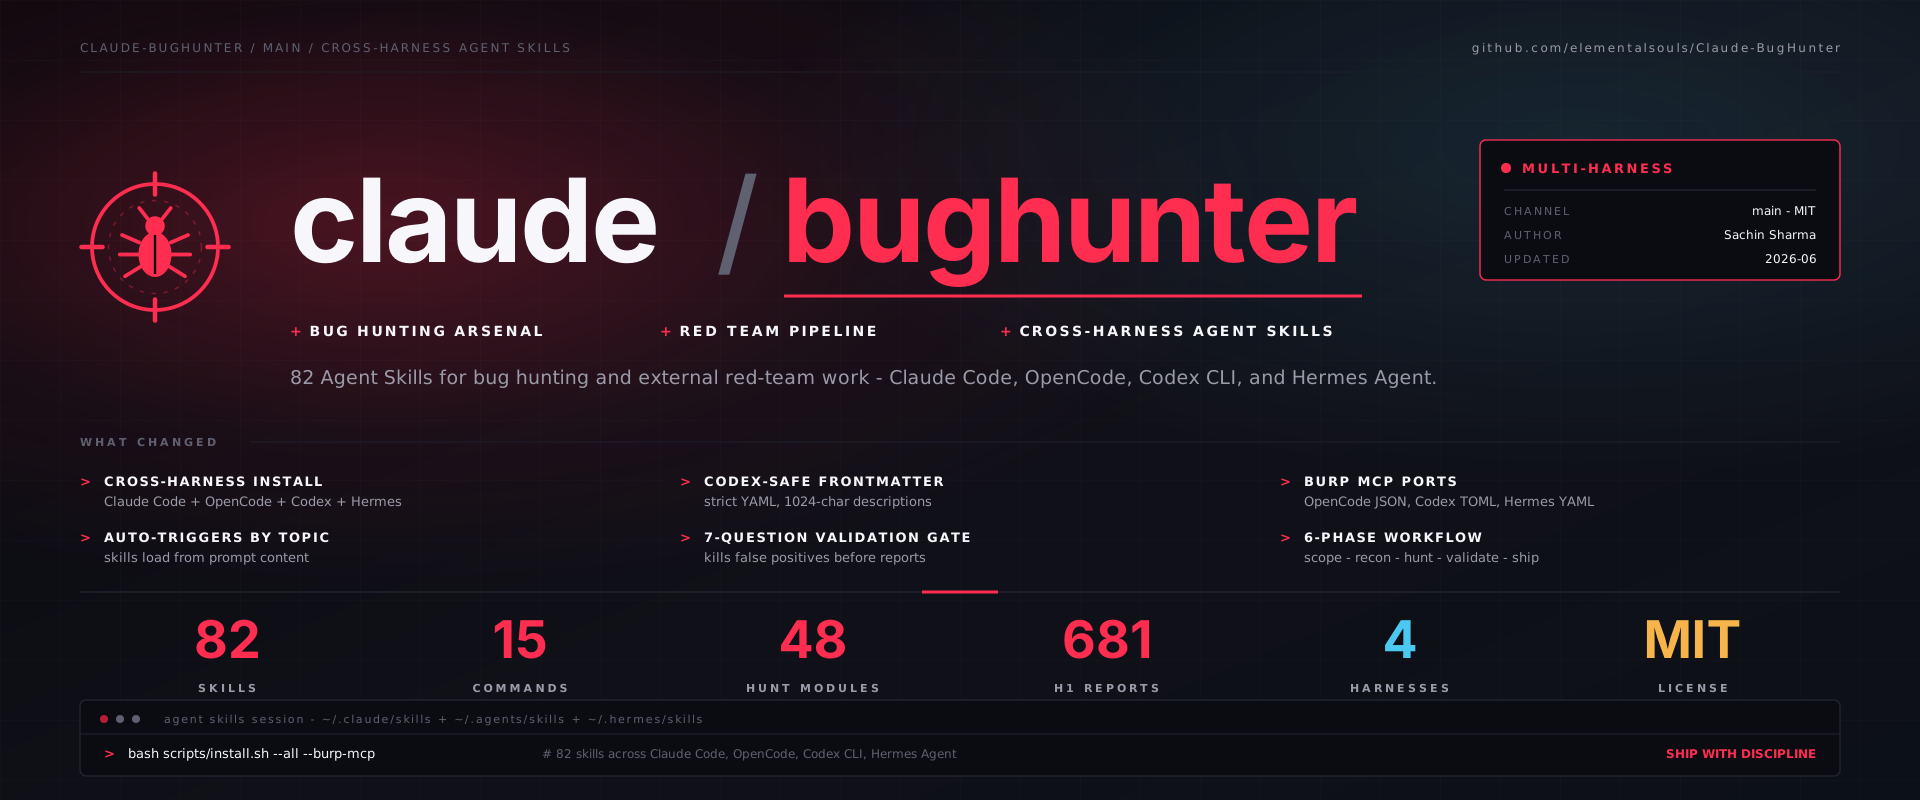
Ein eigenständiges Claude-Skill-Bundle für Bug Hunting und externe Red-Team-Arbeit · 83 Skills · 15 Slash-Befehle · 681 Muster aus offengelegten Berichten (433 davon jetzt einzeln zitiert & auditierbar) über 24 zentrale Schwachstellenklassen · Angriffsmatrizen für Enterprise-Identität + Infrastruktur · Engagement-Ordner-Gerüst · Burp-MCP-Integration · in autorisierten Red-Team- und Bug-Hunting-Engagements erprobt, ebenso auf öffentlichen Trainingsplattformen (DVWA, OWASP Juice Shop, Hacker101, testphp.vulnweb.com).
Erstellt von Sachin Sharma — Bug Hunting & GenAI Security Research.
GESPONSERT VON

claude-bughunter ist ein Drop-in-Skill-Bundle für das Claude Code Skills-System. Einmal installiert, hört Claude Code auf, ein Chatbot zu sein, und verhält sich wie ein erfahrener Bug-Hunting-Researcher oder Red-Team-Operator: Es kennt die Techniken, die Chain-Templates, die VRT-Mappings, die Plattform-CVE-Ketten und die Hygiene — und bleibt im Scope.
Vier Ebenen bauen aufeinander auf:
bb-methodology + redteam-mindset: der 5-phasige nicht-lineare Workflow, das Critical-Thinking-Framework und die Disziplin eines Red-Team-Operators.hunt-*-Skills, kuratiert aus 681 offengelegten HackerOne-Berichten: Erkennungsmuster pro Klasse, Payloads, Bypass-Tabellen und Chain-Templates.triage-validation + Reporting + evidence-hygiene: das 7-Question-Gate, VRT-bewusste Schweregradbewertung, OOS-Widerlegungen, PII-Schwärzung und Red-Team-Deliverables.Alles wird automatisch themenbasiert ausgelöst — beschreibe in einfachem Englisch, was du testest, und der relevante Skill lädt. Keine namentliche Aufrufung nötig.
Option A — als Claude Code Plugin installieren (empfohlen). Aus Claude Code heraus:
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls
Alle 83 Skills + 15 Befehle werden namespaced unter claude-bughunter: geladen und aktualisiert, wenn du die Plugin-Version erhöhst — es werden keine Dateien nach ~/.claude/ kopiert.
Option B — Copy-Installation (kein Plugin-System / an einen Clone binden):
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
# macOS / Linux
bash scripts/install.sh

# Windows (PowerShell)
pwsh ./scripts/install.ps1
Beide kopieren die Skills + Befehle nach ~/.claude/ (macOS/Linux) oder %USERPROFILE%\.claude\ (Windows) und verdrahten den hunt-Engagement-Scaffolder.
Was jeder Installationspfad bietet:
| Pfad | 83 Skills + 15 Slash-Befehle | cbh CLI | hunt-Scaffolder |
|---|---|---|---|
| A — Plugin | ✅ namensräumlich unter claude-bughunter: | ➕ separates pipx install | ❌ nur per Clone |
| B — Copy-Installation | ✅ nach ~/.claude/ kopiert | ✅ aus dem Clone | ✅ aus dem Clone |
Das Plugin ist der schnellste Weg zu den Skills + Slash-Befehlen. Der terminalnative
cbh-Runner wird eigenständig installiert — pipx install git+https://github.com/elementalsouls/Claude-BugHunter
— sodass Plugin-Nutzer ihn ohne vollständigen Clone hinzufügen können (siehe cbh CLI).
Der hunt-Engagement-Scaffolder wird mit dem Clone ausgeliefert (Option B).
Das war's. Öffne Claude Code und beschreibe in einfachem Englisch, was du testest — der passende Skill wird automatisch geladen, ohne Aufruf per Namen:
> Testing acme.com — an in-scope HackerOne target. Run recon and rank the surface.

  ⟳ loading skills: web2-recon, offensive-osint, bb-methodology …
    → subdomain enum (subfinder + crt.sh) … 47 hosts
    → live hosts (httpx) … 12 · tech fingerprint … 6 distinct stacks
    → ranked surface: api.acme.com (GraphQL, introspection ON)  ← start here
                      auth.acme.com (OAuth, SSO)               ← hunt-oauth

  Next: want me to probe the GraphQL introspection + OAuth redirect_uri?
→ Vollständige Installationsanleitung · Nutzungsanleitung · durchsuchbarer Skill-Katalog.
Der obige Block ist ein beispielhaftes Transkript. Um eine echte Demo deiner eigenen Sitzung aufzuzeichnen:
asciinema rec demo.cast→ auf asciinema.org hochladen und das Badge hier einfügen.
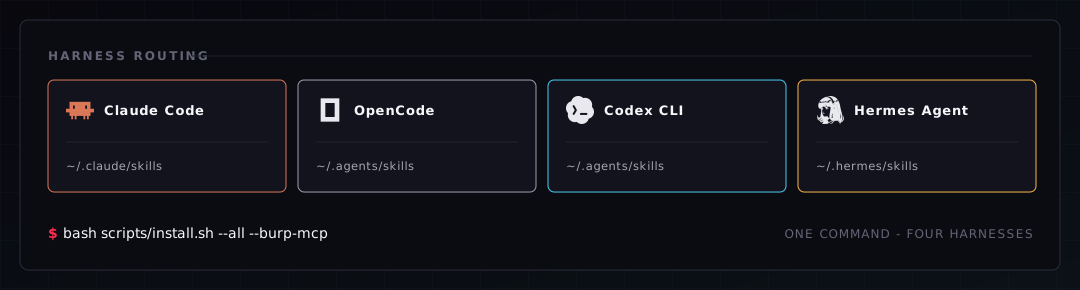
Die Skills sind einfache Agent Skills — dasselbe SKILL.md-Format, das Claude Code · OpenCode · OpenAI Codex CLI · Hermes Agent · Google AntiGravity alle laden. Ein Befehl installiert sie überall:
# macOS / Linux
bash scripts/install.sh --all --burp-mcp

# Windows (PowerShell)
pwsh ./scripts/install.ps1 -All -BurpMcp
| Harness | Ziel-Skill-Verzeichnis | Flag |
|---|---|---|
| Claude Code (Basis) | ~/.claude/skills/ | (Standard) |
| OpenCode | liest ~/.claude/skills/ & ~/.agents/skills/ | (Standard) / --agents |
| OpenAI Codex CLI | ~/.agents/skills/ | --agents |
| Hermes Agent | ~/.hermes/skills/ | --hermes |
| Google AntiGravity | ~/.gemini/config/skills/ | --antigravity |
--all (-All) erkennt installierte Harnesses und kopiert Skills in den Pfad jedes Harness (~/.claude/skills, ~/.agents/skills, ~/.hermes/skills, ~/.gemini/config/skills); --burp-mcp (-BurpMcp) bindet den Burp MCP-Server in jeden ein. Die vollständige Wissens-Schicht wird auf alle fünf portiert — die Slash-Befehle und die /hunt-Engine bleiben konstruktionsbedingt Claude-Code-exklusiv.
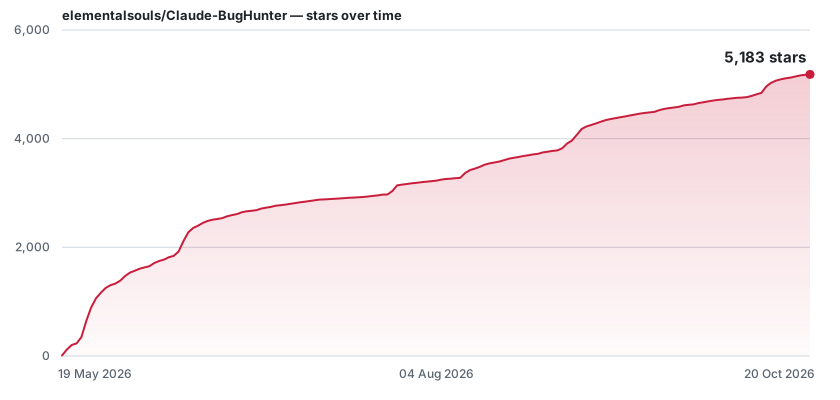
Das Diagramm wird selbst gehostet — neu generieren mit python3 scripts/gen_star_history.py (benötigt gh auth login).
Wird täglich automatisch aktualisiert über .github/workflows/star-history.yml.
