
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 ly4k/curveball
PoC für CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)
 almondoffsec/passthecert
Proof-of-Concept-Tool, um sich mit einem Zertifikat über Schannel an einem LDAP/S-Server zu authentifizieren.
 googleprojectzero/p0tools
Sammlung von Google Project Zero Schwachstellenforschungsdokumenten und kleinen eigenständigen Sicherheitstools, einschließlich Exploitation- und…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 rosesecurity/anti-virus-evading-payloads
Während der Exploit-Phase eines Penetrationstests oder ethischen Hacking-Auftrags müssen Sie letztendlich versuchen, Code auf den Zielcomputern zur…
 gentilkiwi/kekeo
Eine kleine Toolbox zum Spielen mit Microsoft Kerberos in C
 s1ckb0y1337/cobalt-strike-cheatsheet
Einige Hinweise und Beispiele zur Funktionalität von Cobalt Strike
 strozfriedberg/padbuster
Automatisiertes Skript zur Durchführung von Padding-Oracle-Angriffen.
 infobyte/evilgrade
Evilgrade ist ein modulares Framework, das es dem Benutzer ermöglicht, schlechte Upgrade-Implementierungen auszunutzen, indem er gefälschte Updates…
 enovella/tee-reversing
Eine kuratierte Liste öffentlicher TEE-Ressourcen zum Erlernen des Reverse-Engineerings und der Erzielung vertrauenswürdiger Codeausführung auf…
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework: Ein Penetrationstest-Framework mit Ressourcen zur Cybersicherheit
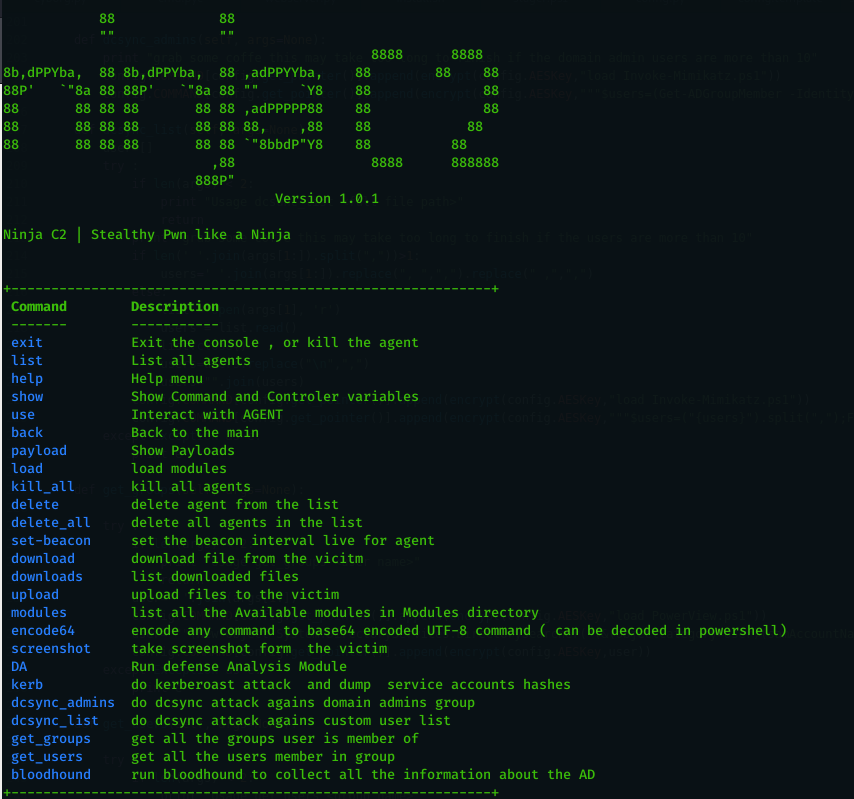 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 entropy1337/infernal-twin
Drahtloses Hacking - Dies ist ein automatisiertes Tool für drahtloses Hacking.
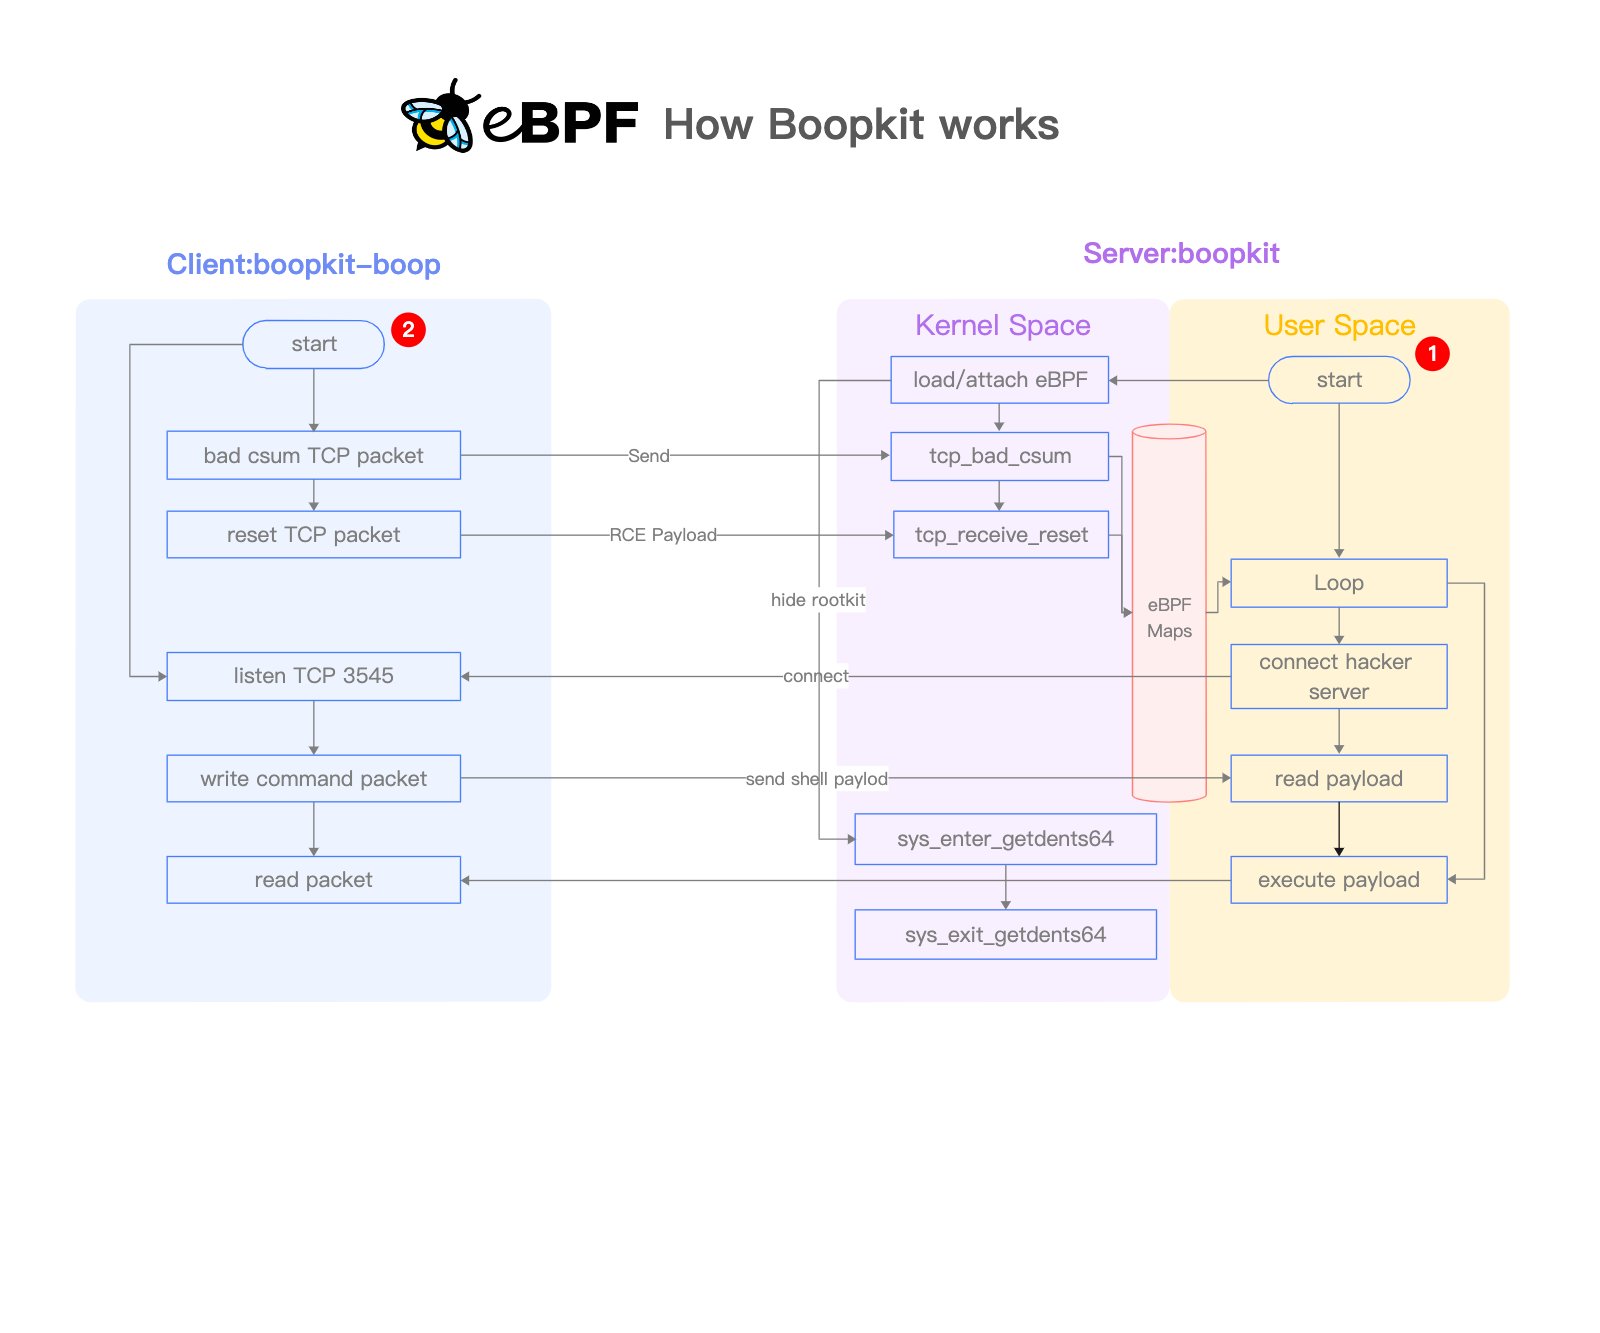 krisnova/boopkit
Linux eBPF Backdoor über TCP. Erzeuge Reverse Shells, RCE, bei vorherigem privilegiertem Zugriff. Less Honkin, More Tonkin.
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
 m4n3dw0lf/pythem
Pentest-Framework
 breenmachine/rottenpotatong
Neue Version von RottenPotato als C++ DLL und eigenständige C++ Binärdatei - kein Bedarf für Meterpreter oder andere Werkzeuge.








