
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen

 dorlow/hazel-cve-2026-43499
Firmware-spezifischer temporärer Root-Exploit für Toshiba/Amazon Fire TV (hazel) unter Verwendung von CVE-2026-43499. Implementiert…
 begitdj/cve-2019-2215-markw
Exploit für CVE-2019-2215, um temporären Root-Zugriff auf Xiaomi-MIUI-Geräten zu erlangen, was Bootloader-Entsperrung und Systemmodifikationen…
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). Ein ausgefeiltes Exploitation-Framework für CVE-2025-9074, das unauthentifizierte…
 percivalll/copy-fail-cve-2026-31431-statically-poc
Statischer Go-Proof-of-Concept für CVE-2026-31431, der Linux AF_ALG und splice(2) nutzt, um die Schwachstelle auszulösen. Bietet vorgefertigte…
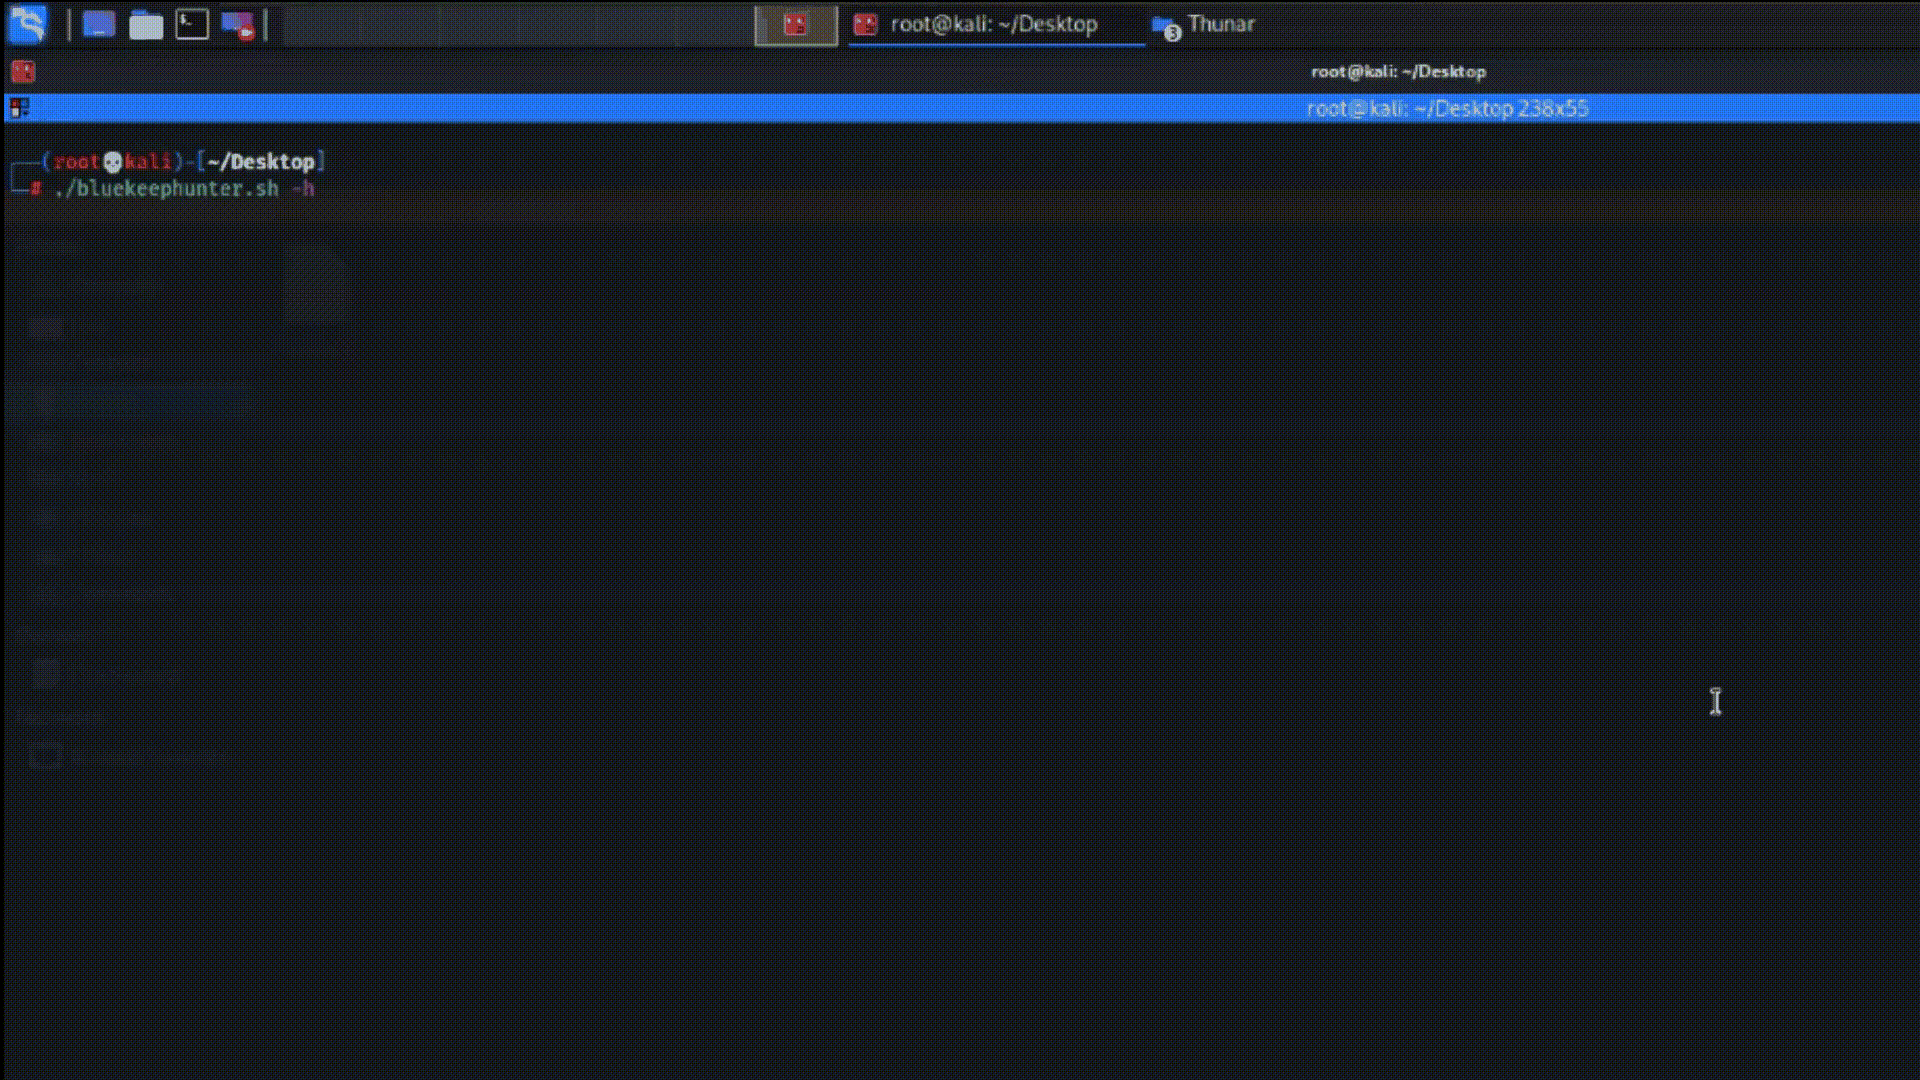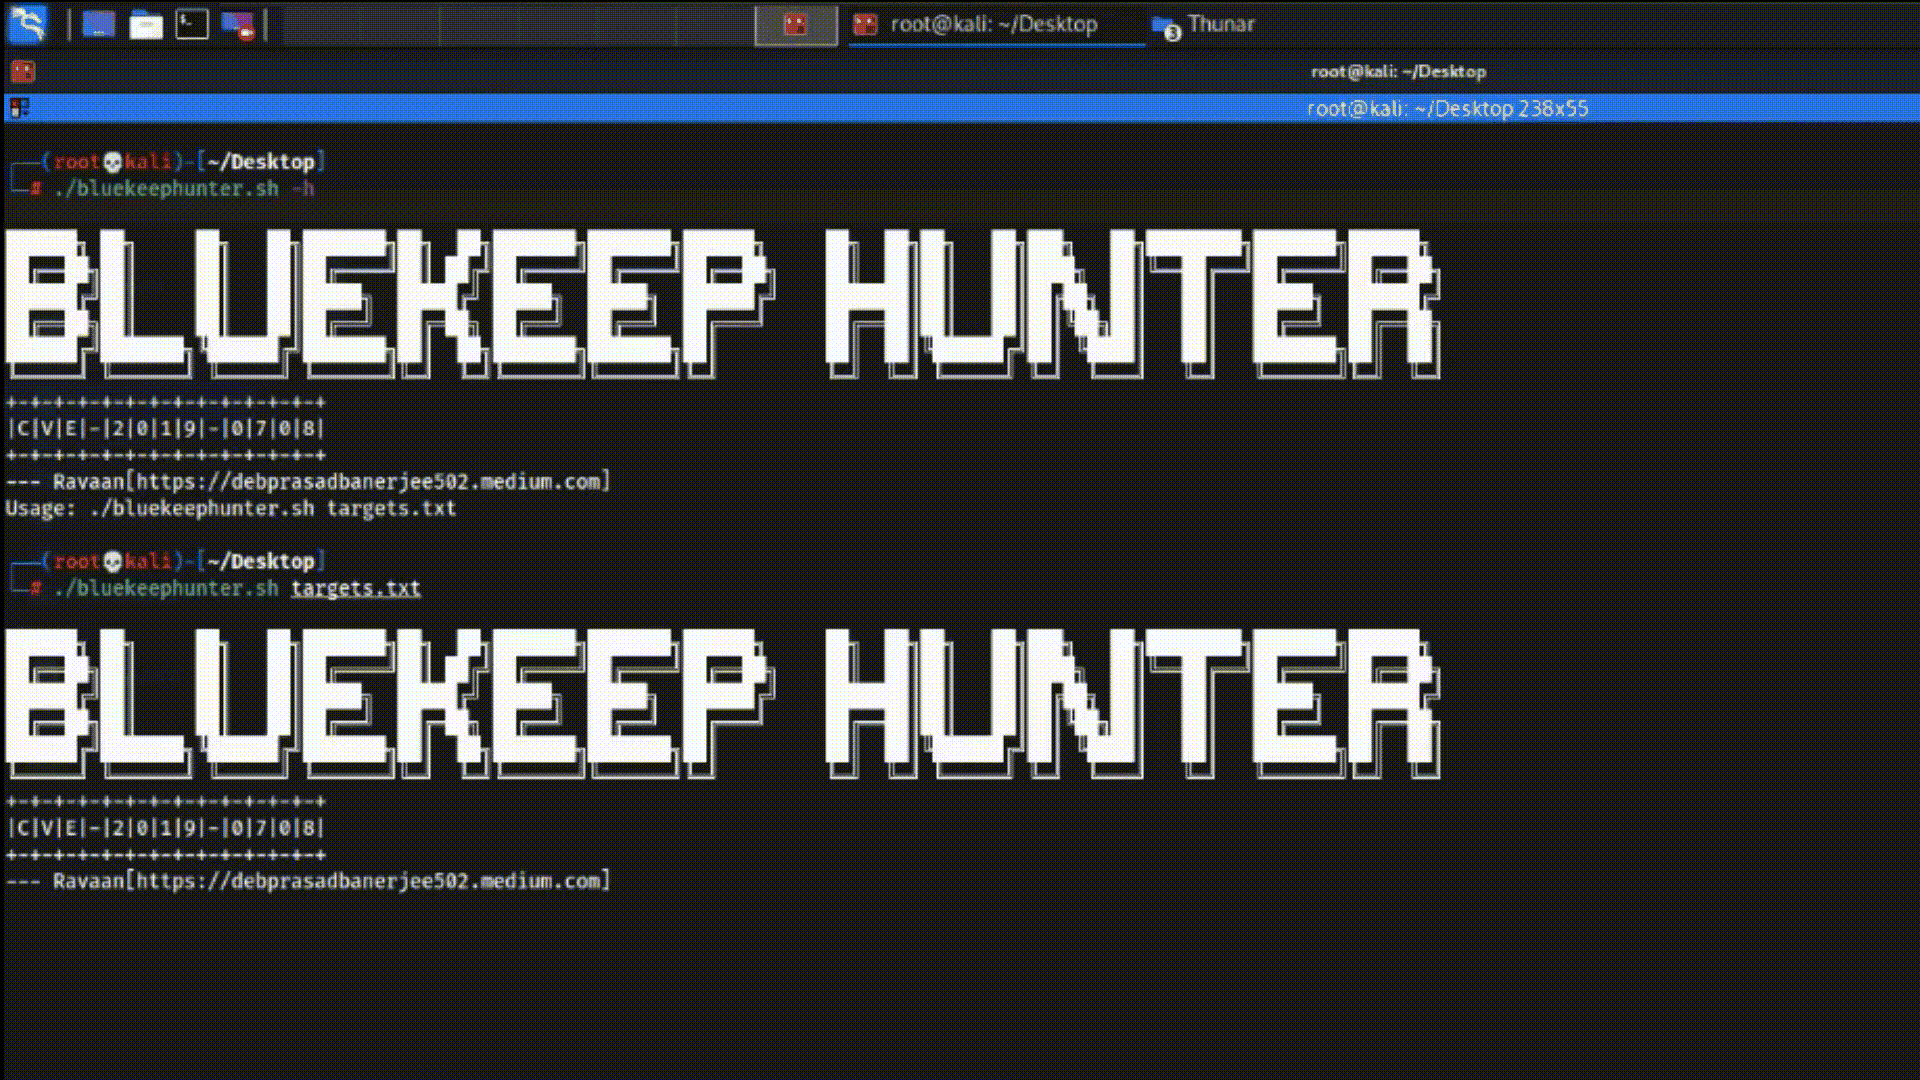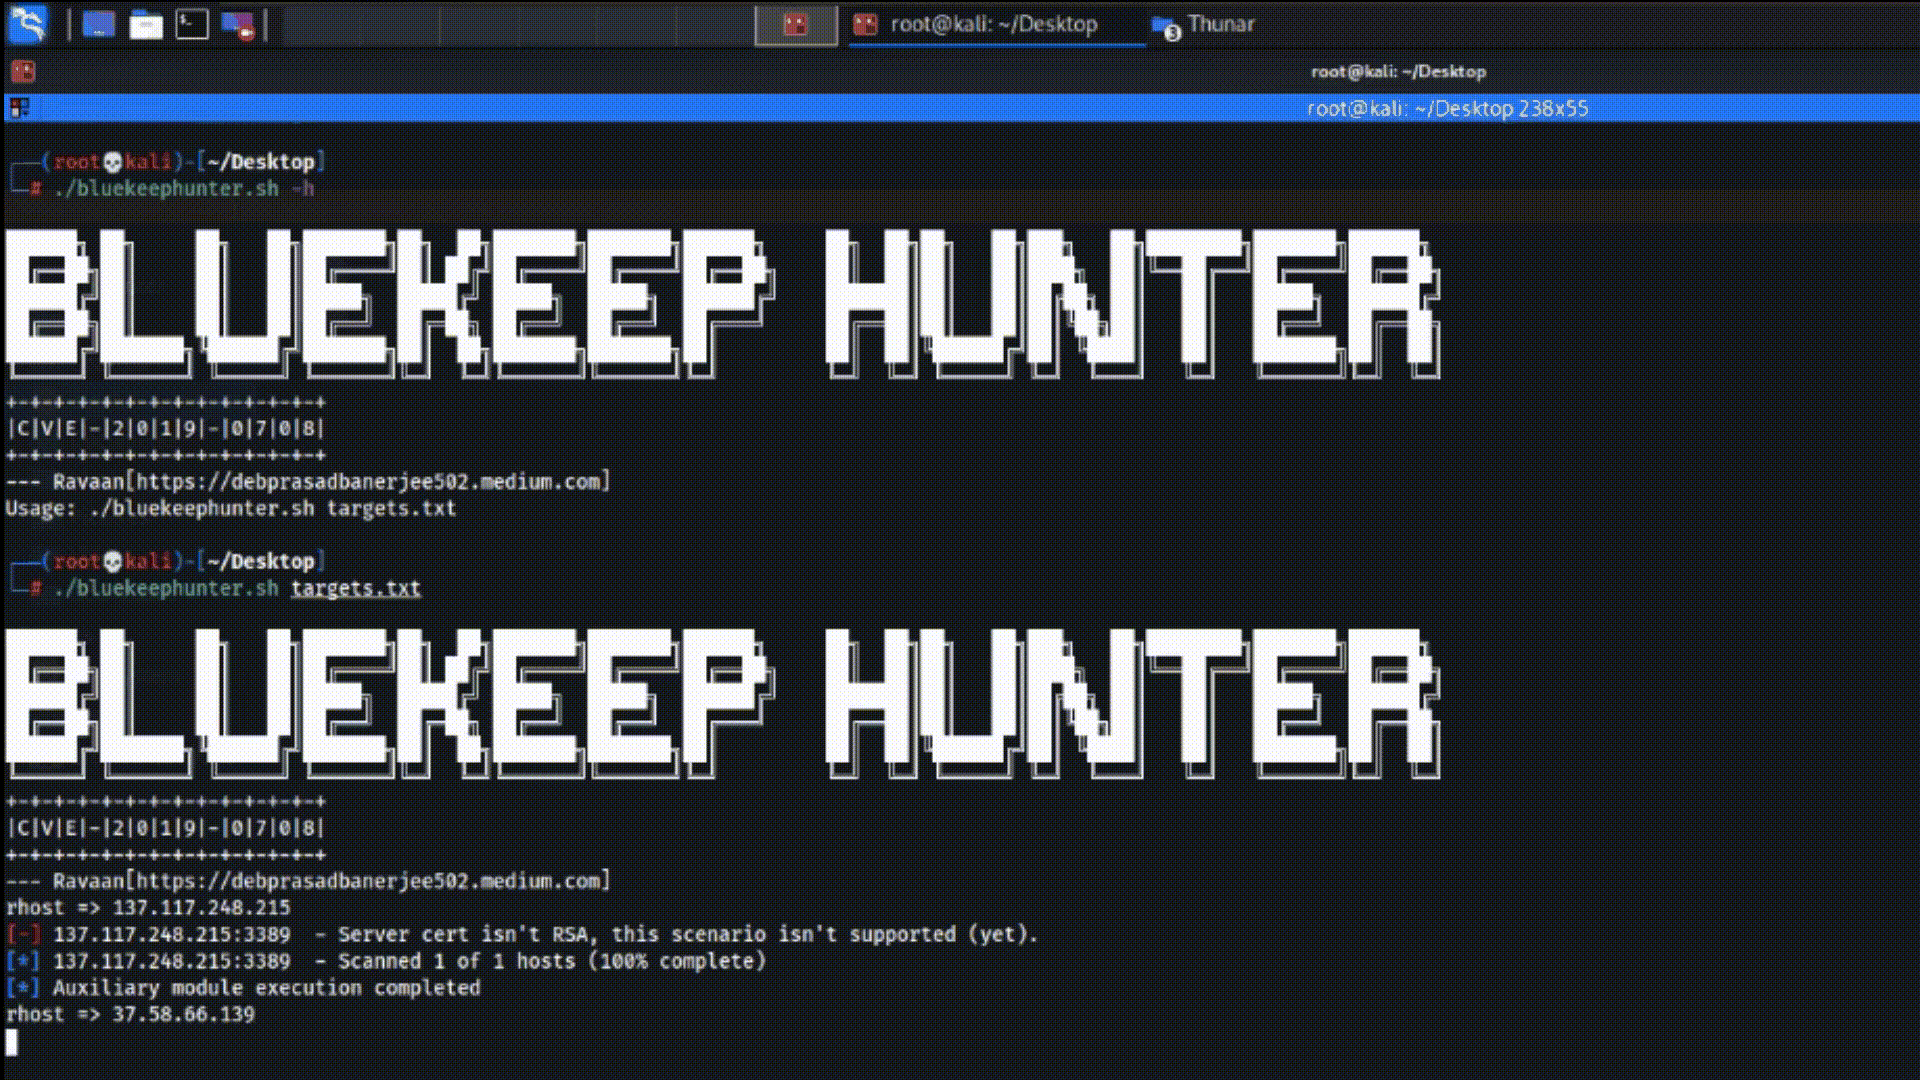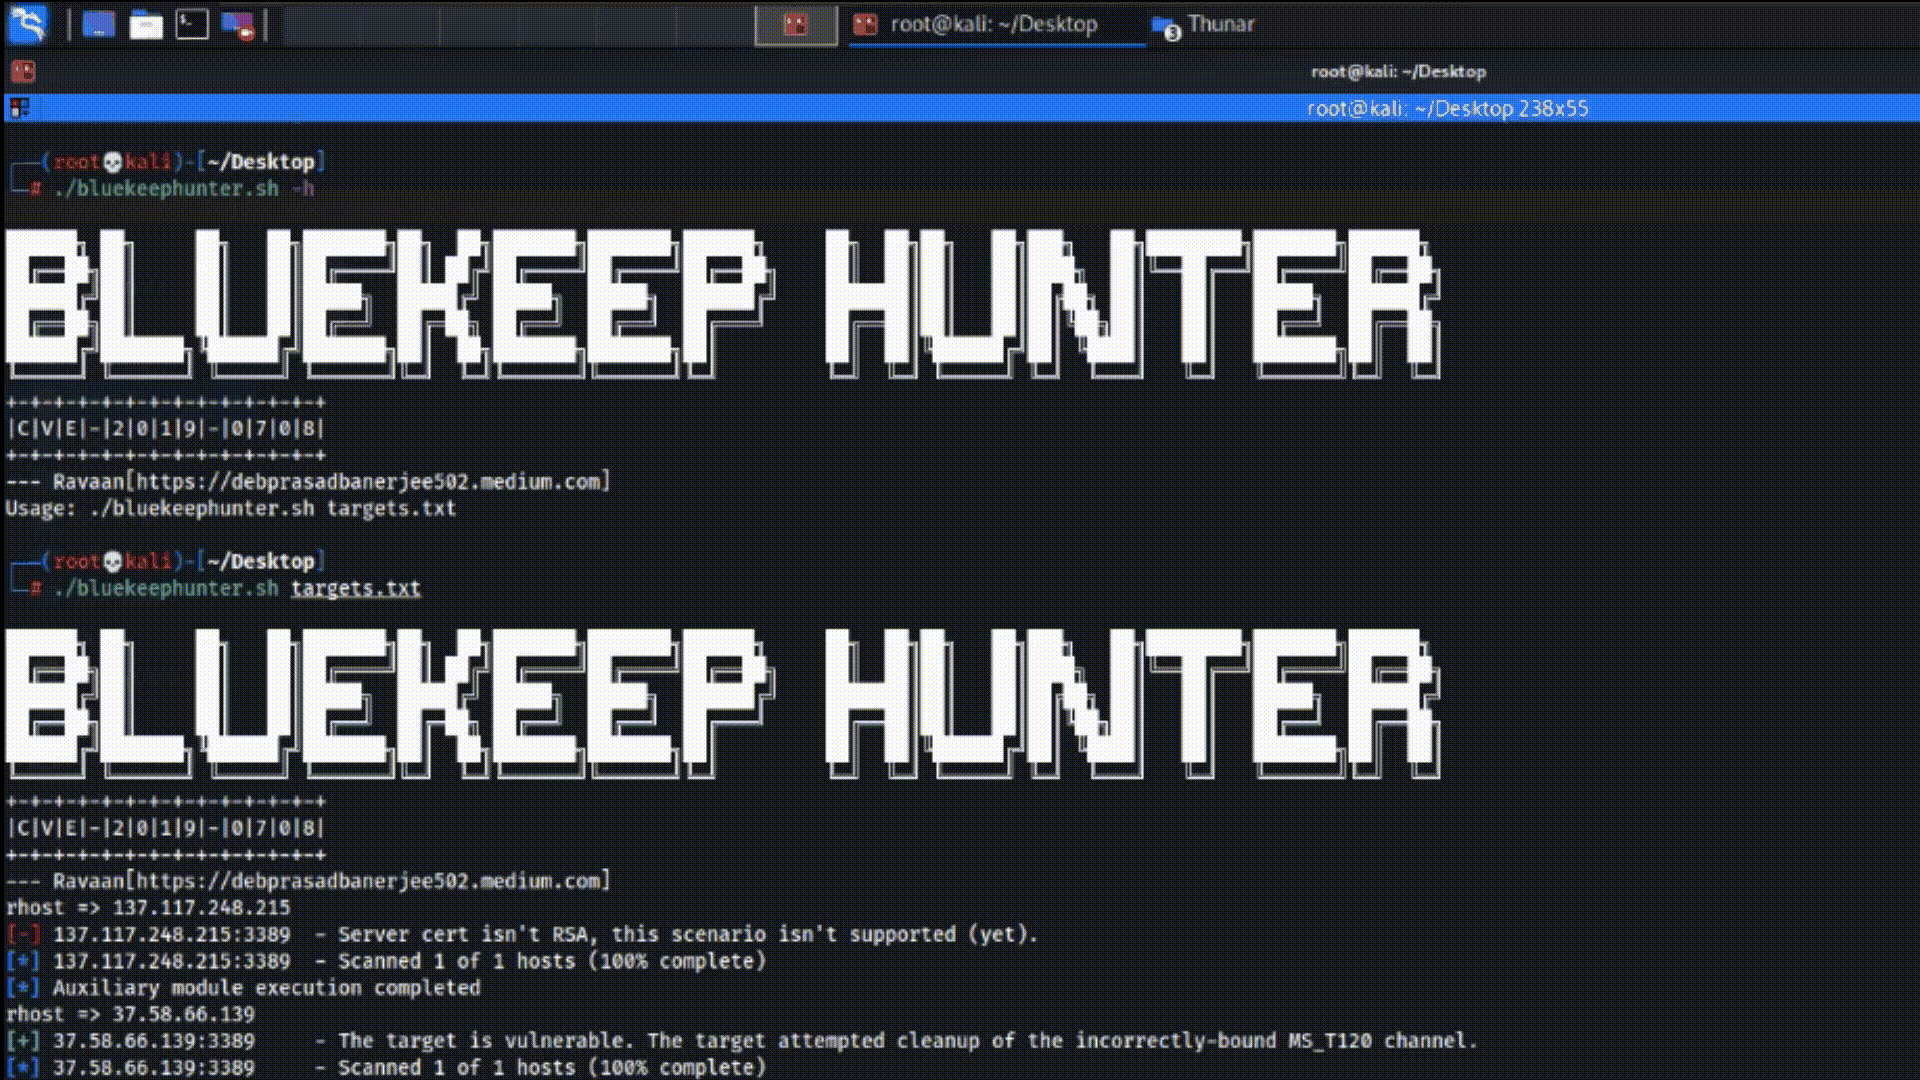 ravaan21/bluekeep-hunter
CVE-2019-0708, ein Tool, das massenhaft nach der bluekeep-Sicherheitslücke zur Ausnutzung sucht.
 jonstratton/selenium-node-takeover-kit
Eine Sammlung von Selenium-Tests, die bei der Übernahme eines Selenium-Knotens helfen könnten.
 tiagob0b/cve-2021-22005
Metasploit-Modul für die Schwachstelle CVE-2021-22005 für beliebigen Datei-Upload in VMware vCenter mit Proof-of-Concept und…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911-Schwachstelle und CVE-2014-4322-Schwachstelle, um Root-Rechte zu erlangen!
 lkeld/cve-2026-43499-poc
Weaponized Proof-of-Concept für CVE-2026-43499 (GhostLock), einen Linux-Kernel-rtmutex-Fehler, der lokale Privilegieneskalation ermöglicht. Enthält…
 luotian2/cve-2026-31431
Exploit für CVE-2026-31431, einen Linux-Kernel-authencesn-Fehler, der lokale Privilegienerweiterung und Container-Escape über einen…
 ambionics/spip-exploits
Python-Exploit-Kette für SPIP CVEs 2026-72708/72709/72710, die unauthentifizierte SQL-Injection mit Account-Übernahme und Remote-Code-Ausführung…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Vollständige Exploit-Kette für Android Chromium, die den CVE-2026-11057-Informationsleck und den CVE-2026-5281-Use-after-Free kombiniert, um eine…
 cs8425/copy-fail-go
Go-basierter Exploit für CVE-2026-31431, eine lokale Privilege-Escalation-Schwachstelle, die /usr/bin/su modifiziert, um Root-Zugriff auf…
 pupiles/bof-dnsmasq-cve-2017-14493
dnsmasq ROP-Exploit mit NX-Bypass
 ruik-tech/ghostlock-s25fe
# GhostLock (CVE-2026-43499) für das Galaxy S25 FE (W.I.P)
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 ist ein praktisches Python-Skript, das eine schnelle und effektive Möglichkeit bietet, Microsoft RTF RCE…
 abdurahmon3236/cve-2024-38472
# Metasploit-Modul, das Apache-HTTP-Server-SSRF (CVE-2024-38472) unter Windows ausnutzt, um interne Dienste zu erreichen und Remote-Code-Ausführung…
 shinthink/pbck-exploit
📤 Massen-Exploitation-Framework für CVE-2026-56290 — Page Builder CK Joomla unauthentifizierter Datei-Upload zu RCE








